La Commissione europea ha pubblicato il 27 luglio 2026 le linee guida ufficiali (Comunicazione C(2026) 5252) per l'applicazione del Cyber Resilience Act. Dall'11 settembre 2026 scatta l'obbligo, per fabbricanti, sviluppatori e operatori economici, di segnalare vulnerabilità e incidenti gravi sui prodotti con elementi digitali immessi sul mercato UE. Le linee guida non sono vincolanti, ma chiariscono come interpretare ambito di applicazione, software open source, modifiche sostanziali e periodi di supporto.
Il regolamento (UE) 2024/2847, il Cyber Resilience ActIl primo regolamento europeo che impone requisiti orizzontali obbligatori di cybersicurezza per hardware, software e firmware con elementi digitali venduti nel mercato UE., è in vigore dal dicembre 2024 ma procede per scadenze scaglionate. Con la pubblicazione delle linee guida di fine luglio, la Commissione ha voluto dare alle imprese, in particolare alle PMI, uno strumento operativo per prepararsi in tempo alla prima scadenza davvero sanzionabile: quella dell'11 settembre 2026 sugli obblighi di segnalazione previsti dall'articolo 14.
Cosa contiene la Comunicazione C(2026) 5252
Il documento, circa 80 pagine articolate in nove sezioni, è il risultato del confronto tra istituzioni, imprese ed esperti di cybersicurezza riuniti nel CRA Expert Group, a cui partecipa anche l'Agenzia per la Cybersicurezza Nazionale (ACN). Non è un testo vincolante, solo la Corte di Giustizia UE può fornire un'interpretazione autentica del regolamento, ma è il riferimento più aggiornato su come le autorità di vigilanza e gli organismi notificati leggeranno in pratica il CRA. Le linee guida si concentrano su quattro nodi in particolare:
Ambito e open sourceCosa rientra nel CRA e come si applica alle soluzioni di elaborazione dati da remoto e al software open source.
Modifica sostanzialeQuando un aggiornamento o un intervento su un prodotto già in commercio fa scattare nuovi obblighi.
Periodi di supportoCome definire e comunicare per quanto tempo un prodotto riceverà aggiornamenti di sicurezza.
Coordinamento normativoCome il CRA si intreccia con GDPR, NIS2 e AI Act senza sovrapposizioni.
Le scadenze del Cyber Resilience Act, aggiornate a luglio 2026
Timeline delle scadenze del Cyber Resilience Act, dall'entrata in vigore nel dicembre 2024 alla piena applicazione nel dicembre 2027
Data
Cosa entra in vigore
10 dicembre 2024
Entrata in vigore del Regolamento (UE) 2024/2847
11 giugno 2026
Applicazione del Capo IV (artt. 35–51): operatività delle autorità di vigilanza e degli organismi di valutazione della conformità
27 luglio 2026
Pubblicazione delle linee guida della Commissione, Comunicazione C(2026) 5252
11 settembre 2026
Obbligo di segnalazione, ex art. 14, delle vulnerabilità attivamente sfruttate e degli incidenti gravi al CSIRT nazionale e a ENISA
11 dicembre 2027
Piena applicazione del regolamento: requisiti essenziali, secure by design, SBOMSoftware Bill of Materials: l'elenco machine-readable dei componenti software di un prodotto, incluse le dipendenze open source, richiesto dall'Allegato I del CRA. e marcatura CE cybersecurity
Chi scopre una vulnerabilità attivamente sfruttata sul proprio prodotto dovrà inviare un primo allarme (early warning) entro 24 ore, una notifica completa entro 72 ore e una relazione finale entro 14 giorni dalla disponibilità della misura correttiva, attraverso la piattaforma unica di segnalazione gestita da ENISA.
Cosa devono fare ora le aziende
Le linee guida non spostano le scadenze, ma tolgono l'alibi dell'incertezza normativa. Per un produttore, importatore o distributore di prodotti con elementi digitali, muoversi entro l'11 settembre significa concretamente:
Mappa i prodottiVerifica quali prodotti con elementi digitali già in commercio rientrano nell'ambito del CRA, comprese le componenti software di terze parti.
Struttura la gestione vulnerabilitàTrasforma un'attività occasionale in un processo interno, con un inventario aggiornato dei componenti.
Prepara il canale di segnalazionePredisponi una procedura per notificare CSIRT ed ENISA entro le tempistiche a cascata dell'art. 14.
Allinea le altre normativeVerifica la coerenza con GDPR e NIS2, senza trattare ogni normativa come un percorso separato.
Il testo integrale del Regolamento (UE) 2024/2847 è consultabile qui sotto, direttamente nella pagina, senza dover uscire dal sito.
Resta aggiornato su normative e cybersecurityAggiungi adigitali.it alle tue fonti preferite su Google.
Perché la certificazione ISO conta anche per il Cyber Resilience Act
Il CRA non impone alle aziende di dotarsi internamente di una figura certificata come lead auditorProfessionista qualificato a condurre audit di certificazione su un sistema di gestione ISO, verificandone la conformità allo standard., per i prodotti a rischio standard il regolamento prevede l'autovalutazione del fabbricante, mentre per le categorie importanti e critiche interviene un organismo notificato esterno. Detto questo, avere in squadra competenze di audit certificate resta un vantaggio concreto quando si tratta di dimostrare, documentare e mantenere nel tempo processi di sicurezza coerenti con GDPR, NIS2 e CRA.
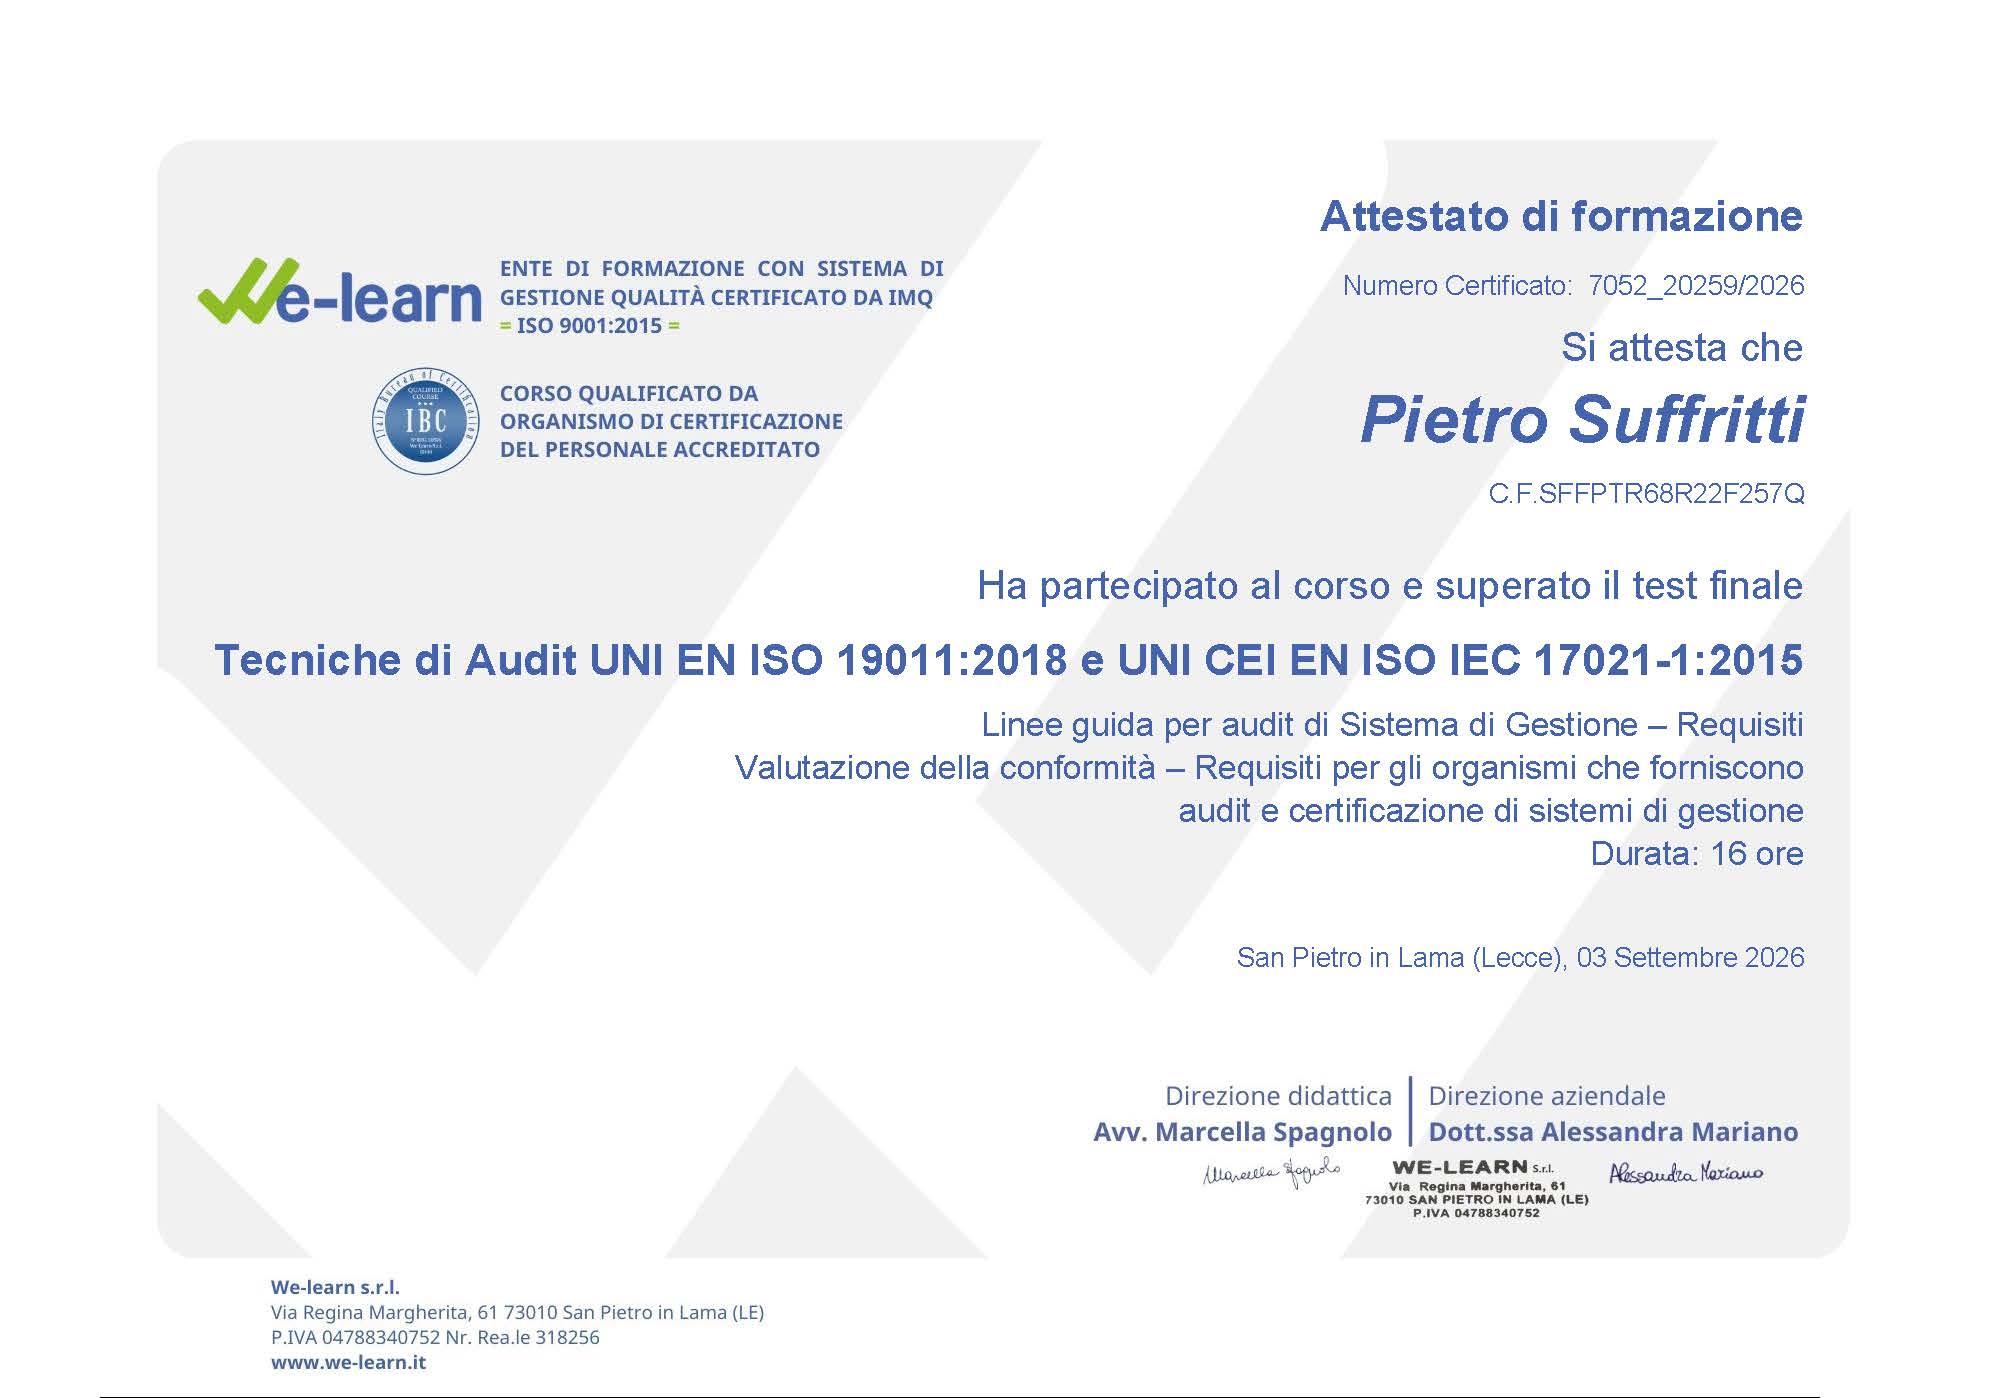
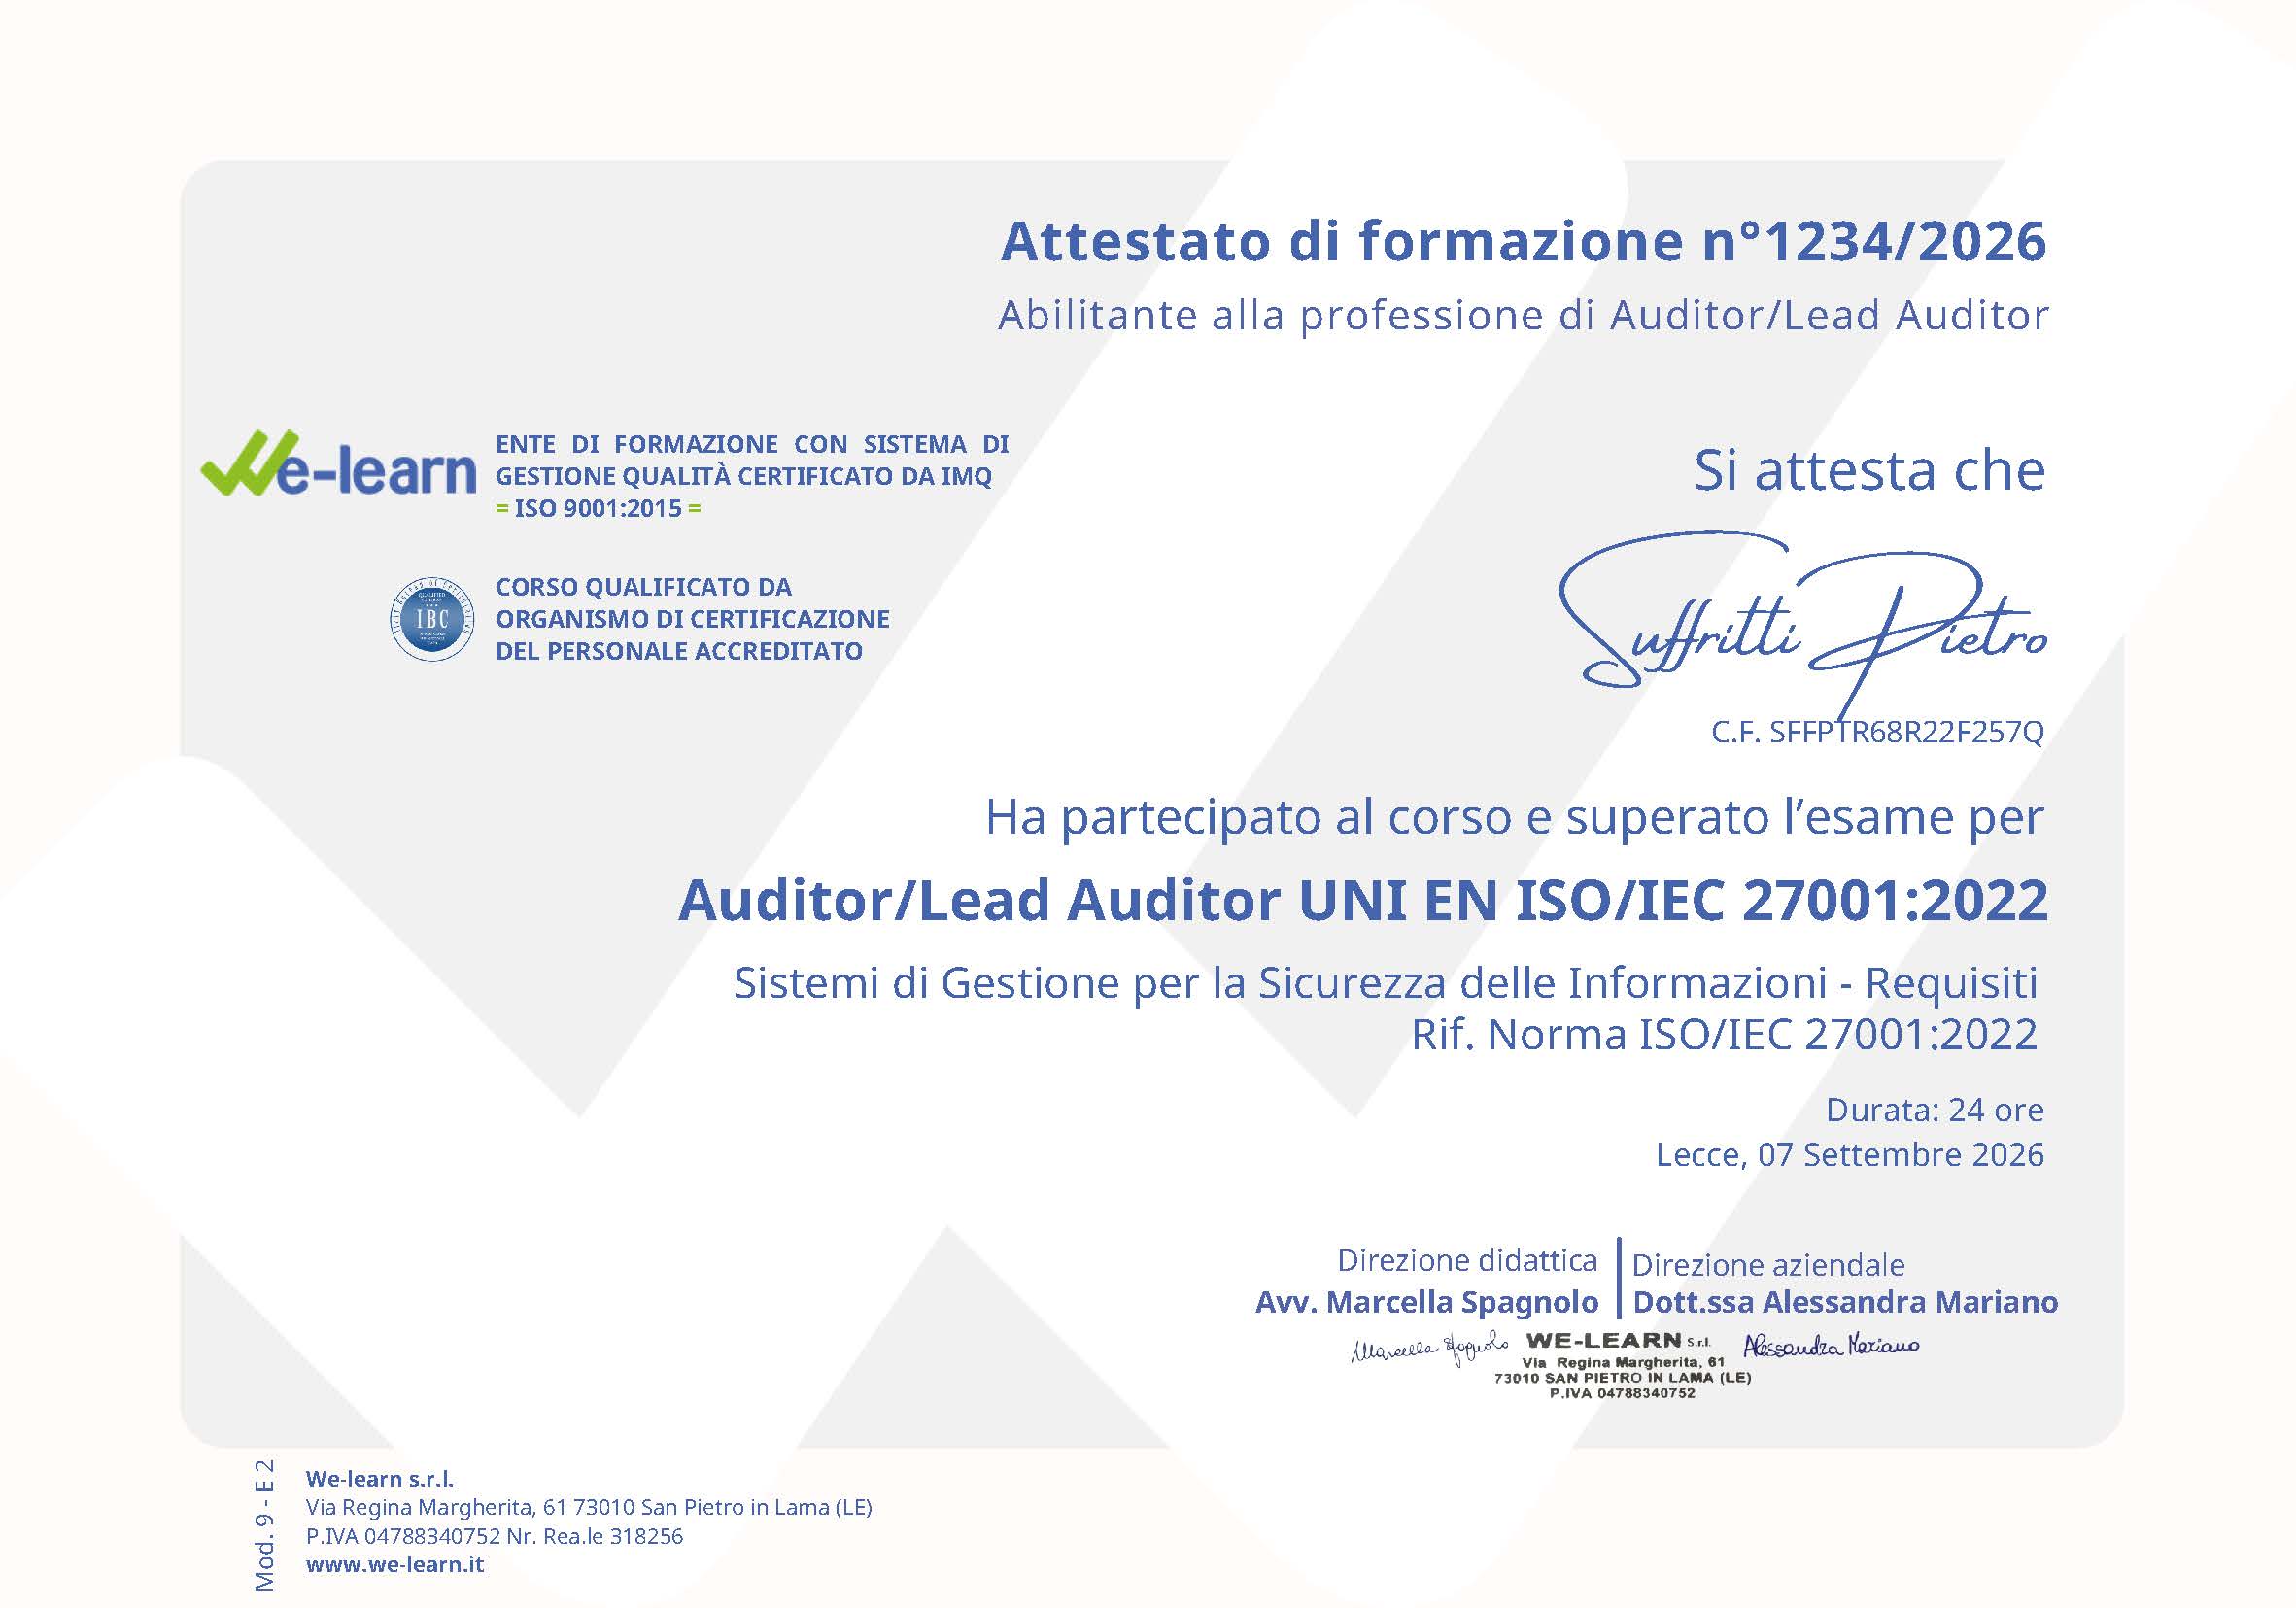
In Alchimie Digitali questo percorso è già avviato: dall'8 giugno 2026 l'azienda lavora con Complaion Srl per le certificazioni ISO 9001:2015 e ISO 27001:2022, con l'audit di certificazione previsto entro settembre 2026. In parallelo, il CEO Pietro Suffritti ha appena conseguito la certificazione personale di Auditor/Lead Auditor ISO/IEC 27001:2022, superando l'esame il 7 settembre 2026 presso We-Learn dopo aver completato il corso propedeutico di Tecniche di Audit UNI EN ISO 19011:2018 e UNI CEI EN ISO/IEC 17021-1:2015. Il prossimo passo sarà la certificazione Lead Auditor per la ISO 9001, un ulteriore presidio di competenza interna sugli audit di sicurezza delle informazioni e di qualità dei processi.
Nel testo trovi alcuni termini tecnici con un tooltip esplicativo al passaggio del mouse o al tocco su mobile: Cyber Resilience ActIl primo regolamento europeo che impone requisiti orizzontali obbligatori di cybersicurezza per hardware, software e firmware con elementi digitali venduti nel mercato UE., SBOMSoftware Bill of Materials: l'elenco machine-readable dei componenti software di un prodotto, incluse le dipendenze open source, richiesto dall'Allegato I del CRA. e lead auditorProfessionista qualificato a condurre audit di certificazione su un sistema di gestione ISO, verificandone la conformità allo standard..
Domande frequenti sulle linee guida del Cyber Resilience Act
Le linee guida del 27 luglio 2026 sono obbligatorie?
No. Sono orientamenti non vincolanti pubblicati dalla Commissione europea ai sensi dell'articolo 26 del CRA. Solo la Corte di Giustizia dell'Unione Europea può fornire un'interpretazione autentica del regolamento, ma le autorità di vigilanza nazionali e gli organismi notificati le useranno come riferimento per una lettura uniforme.
Cosa cambia dall'11 settembre 2026?
Scatta l'obbligo, ex articolo 14 del Regolamento (UE) 2024/2847, di segnalare al CSIRT dello Stato membro e a ENISA le vulnerabilità attivamente sfruttate e gli incidenti gravi sui prodotti con elementi digitali già immessi sul mercato UE, con un primo allarme entro 24 ore dalla scoperta.
Il Cyber Resilience Act si applica anche alle PMI?
Sì. Le linee guida dedicano particolare attenzione a micro, piccole e medie imprese, perché il CRA si applica a chiunque produca, importi o distribuisca prodotti con elementi digitali nel mercato UE, indipendentemente dalle dimensioni dell'azienda.
Il CRA richiede una figura interna certificata come lead auditor?
No, il regolamento non lo prevede. Per i prodotti a rischio standard è richiesta l'autovalutazione del fabbricante, mentre per le categorie di prodotti importanti e critici interviene un organismo notificato esterno accreditato. Una competenza interna di audit certificata, come nel caso di Alchimie Digitali, resta comunque un valore aggiunto per gestire in modo strutturato la conformità a CRA, NIS2 e GDPR.
Le persone chiedono anche
Quali prodotti rientrano nel Cyber Resilience Act?
Prodotti hardware e software con elementi digitali destinati al mercato UE: dispositivi IoT, router, smart home, wearable, sistemi operativi, firewall, VPN, browser, antivirus e simili, oltre a componenti software integrati in macchinari e sistemi industriali.
Cosa succede a chi non rispetta gli obblighi del CRA?
Il regolamento prevede un sistema di sanzioni su più livelli di gravità, proporzionate al tipo di violazione, a carico di fabbricanti, importatori e distributori che non rispettano i requisiti essenziali o gli obblighi di segnalazione.
Qual è la differenza tra CRA e NIS2?
Il CRA riguarda la sicurezza dei prodotti con elementi digitali lungo tutto il ciclo di vita, mentre la NIS2 impone obblighi di gestione del rischio e notifica degli incidenti ai soggetti che operano in settori considerati critici. Le due normative sono complementari e spesso condividono gli stessi processi di gestione delle vulnerabilità.
Vuoi capire se la tua azienda è pronta per l'11 settembre 2026?
Il team di Alchimie Digitali affianca le imprese nella gestione delle vulnerabilità, nella compliance normativa e nel percorso verso le certificazioni ISO 9001 e ISO 27001.
🖥️ Azienda Informatica a Modena: Come Scegliere il Partner IT Giusto
Trovare un fornitore IT affidabile a Modena non è mai stato semplice come sembra. Tra offerte generiche, promesse di "soluzioni complete" e prezzi che non tornano, capire chi ha davvero le competenze giuste richiede criteri concreti, non slogan. 👇
📌 In sintesi
Per scegliere un'azienda informatica affidabile a Modena servono quattro elementi verificabili. Primo, competenze verticali dimostrabili in cybersecurity, sviluppo e compliance. Secondo, referenze locali reali. Terzo, esperienza operativa su normative come GDPR e NIS2. Quarto, certificazioni di qualità riconosciute come ISO 9001 e ISO 27001, rilasciate da un ente accreditato. Alchimie Digitali è un'azienda informatica di Modena attiva dal 2005. L'8 giugno 2026 ha avviato il percorso di certificazione ISO 9001:2015 e ISO 27001:2022 con l'ente Complaion, con traguardo previsto entro settembre 2026.
Mentre decidi se siamo il partner giusto per te...
ADIGITALI ATTACK
SCORE 0BEST 0
ADIGITALI ATTACK
Abbatti le minacce prima che ti raggiungano
Muoviti · SPAZIO Spara
GAME OVER
SCORE 0
Desktop: ← → per muoverti, SPAZIO per sparare
⚠️ Cosa serve davvero da un partner IT oggi
Scegliere un fornitore informatico nel 2026 non significa più solo trovare chi installa un software o gestisce un sito web. Le aziende modenesi, soprattutto quelle piccole e medie, devono affrontare oggi una pressione normativa crescente. C'è il GDPR sulla protezione dei dati personali. C'è la Direttiva NIS2 sulla sicurezza delle reti e dei sistemi informativi. E c'è il Cyber Resilience Act sui requisiti di sicurezza dei prodotti digitali. Un partner IT che si limita allo sviluppo software o all'assistenza tecnica di base rischia di lasciare scoperta l'azienda. Proprio dove il rischio è più concreto.
Questo vale ancora di più per chi lavora con la pubblica amministrazione o con grandi aziende. Sempre più spesso i capitolati di gara richiedono ai fornitori IT certificazioni di qualità riconosciute a livello internazionale.
✅ Come riconoscere un partner IT affidabile: i criteri concreti
Prima di firmare un contratto con un'azienda informatica, ci sono alcuni elementi verificabili che permettono di distinguere un partner solido da chi promette tutto e mantiene poco.
Competenze verticali dimostrabili
Non genericamente "informatica", ma sviluppo software, cybersecurity, networking, compliance normativa: aree specifiche con referenze verificabili.
Esperienza su normative correnti
Conoscenza operativa, non solo teorica, di NIS2, GDPR e Cyber Resilience Act, dimostrata da audit e consulenze già erogate.
Referenze locali verificabili
Aziende del territorio modenese ed emiliano-romagnolo che possono confermare qualità del lavoro svolto.
Certificazioni di qualità e sicurezza
Standard come ISO 9001 e ISO 27001, che certificano processi verificati da un ente terzo accreditato, non solo dichiarati.
🚦 Il semaforo del partner IT: come valutarlo in un colpo d'occhio
Per capire rapidamente se il fornitore che stai valutando è affidabile, basta osservare come si comporta su questi sei punti. Se prevalgono i segnali verdi, sei probabilmente davanti a un partner solido. Se prevalgono i rossi, conviene approfondire prima di firmare.
Criterio
Segnale affidabile
Segnale d'allarme
Certificazioni
Possiede ISO 9001 e/o ISO 27001 verificabili tramite ente accreditato, o ha comunicato date certe del percorso in corso
Dichiara di essere "certificato" senza indicare l'ente certificatore o il numero di certificato
Referenze
Fornisce casi studio e clienti del territorio verificabili, anche su richiesta
Non fornisce referenze o le mostra solo in forma generica, senza nomi verificabili
Normative
Parla di NIS2, GDPR e Cyber Resilience Act con esempi concreti e applicabili al tuo settore
Liquida la conformità normativa come "un dettaglio da vedere dopo la firma"
Trasparenza
Spiega con chiarezza come gestisce incidenti, backup e sicurezza dei dati
Evita risposte dirette a domande su sicurezza e gestione dei dati
Preventivo
Preventivo dettagliato, voci chiare, proporzionato al servizio offerto
Prezzo "tutto incluso" molto più basso della media, senza spiegare cosa comprende
Continuità
Offre supporto continuativo con tempi di intervento definiti per iscritto
Nessun impegno scritto su tempi di intervento o continuità del supporto
🏆 ISO 9001 e ISO 27001: perché contano quando scegli un fornitore IT
Le certificazioni ISO 9001:2015 e ISO 27001:2022 sono tra gli standard più riconosciuti al mondo per valutare l'affidabilità di un'organizzazione. La prima certifica il Sistema di Gestione della Qualità: processi documentati, controllati e orientati al miglioramento continuo. La seconda certifica il Sistema di Gestione della Sicurezza delle Informazioni. In pratica, la capacità dell'azienda di identificare e gestire i rischi legati alla protezione dei dati.
Per chi deve scegliere un fornitore IT, questo si traduce in un vantaggio molto pratico. Non ci si affida più solo a quello che un'azienda dichiara di sé, ma a quello che un ente certificatore accreditato ha verificato in modo indipendente. È la differenza tra un fornitore che dice di essere sicuro e un fornitore che lo dimostra con un audit esterno.
🚀 Il percorso di Alchimie Digitali verso ISO 9001 e ISO 27001
L'8 giugno 2026 Alchimie Digitali Srl ha formalizzato con Complaion Srl, ente certificatore accreditato, l'avvio del percorso verso le certificazioni ISO 9001:2015 e ISO 27001:2022. L'ottenimento di entrambe è previsto entro settembre 2026.
1Gap analysis iniziale Analisi dello stato attuale dei processi rispetto ai requisiti ISO e definizione del piano di lavoro.
2Implementazione dei requisiti Strutturazione di procedure, controlli e documentazione per soddisfare entrambi gli standard.
3Audit interno Verifica dell'efficacia dei sistemi implementati, con eventuali azioni correttive.
4Audit di certificazione (settembre 2026) Verifica da parte di Complaion Srl e rilascio delle certificazioni ISO 9001:2015 e ISO 27001:2022.
Non è un traguardo fine a se stesso. È la formalizzazione di un modo di lavorare che in Alchimie Digitali è già parte della gestione quotidiana di ogni progetto. Chi ci chiede oggi informazioni su questo percorso, e sono in molti a farlo, riceve la stessa trasparenza che chiediamo a noi stessi. La pagina dedicata al percorso di certificazione riporta anche la lettera ufficiale di avvio lavori rilasciata da Complaion.
🧩 Azienda informatica a Modena: cosa offre Alchimie Digitali
Come si sceglie un'azienda informatica affidabile a Modena?
Valutando competenze verticali dimostrabili (sicurezza, sviluppo, compliance), referenze locali verificabili, esperienza concreta su normative come NIS2 e GDPR, e la presenza di certificazioni di qualità come ISO 9001 e ISO 27001 rilasciate da enti accreditati.
Che differenza c'è tra un'agenzia informatica generica e un partner IT specializzato in sicurezza?
Un'agenzia generica copre bisogni operativi di base come assistenza tecnica o sviluppo. Un partner specializzato in sicurezza integra queste competenze con audit, gestione del rischio, conformità normativa e certificazioni verificate da terze parti, elementi sempre più richiesti da bandi e contratti.
Perché la certificazione ISO conta anche per una PMI e non solo per le grandi aziende?
Perché sempre più spesso anche le PMI vengono coinvolte come fornitori nella supply chain di aziende più grandi o della pubblica amministrazione, dove le certificazioni ISO 9001 e ISO 27001 sono un requisito di accesso al bando o al contratto, non un vezzo.
Alchimie Digitali è già certificata ISO 9001 e ISO 27001?
Alchimie Digitali Srl ha avviato formalmente il percorso di certificazione l'8 giugno 2026 con l'ente Complaion Srl. L'ottenimento di entrambe le certificazioni è previsto entro settembre 2026. Maggiori dettagli nell'articolo dedicato al percorso di certificazione.
Quanto costa affidarsi a un'azienda informatica per la gestione IT e la cybersecurity?
Non esiste una cifra unica: dipende dal numero di postazioni, dal livello di criticità dei sistemi e dai servizi inclusi. Sul mercato italiano i contratti di assistenza gestita partono generalmente da alcune decine di euro a postazione al mese per i pacchetti base, fino a cifre più alte per soluzioni complete con cybersecurity avanzata e monitoraggio H24. Il modo più affidabile per saperlo è richiedere un preventivo scritto e dettagliato, che indichi con chiarezza cosa è incluso.
Meglio un tecnico IT interno o affidarsi a un MSP esterno?
Per la maggior parte delle PMI italiane, soprattutto sotto i 50 dipendenti, affidarsi a un partner esterno risulta più conveniente rispetto ad assumere una figura IT interna: garantisce competenze aggiornate su più fronti (rete, sicurezza, compliance), un costo più prevedibile e continuità del servizio anche in caso di assenze o turnover. Un tecnico interno può avere senso quando l'infrastruttura è molto grande o richiede presidio fisico quotidiano.
Alchimie Digitali avvia il percorso di certificazione ISO 9001 e ISO 27001
Un passo concreto verso standard internazionali di qualità e cybersecurity, per offrire ai nostri clienti e partner un livello di affidabilità misurabile e verificato.
L'8 giugno 2026 Alchimie Digitali Srl ha formalizzato con Complaion Srl l'avvio del percorso di adeguamento alle due certificazioni internazionali più rilevanti per chi opera nell'IT e nella comunicazione digitale: la ISO 9001:2015, dedicata ai sistemi di gestione della qualità, e la ISO 27001:2022, focalizzata sulla sicurezza delle informazioni.
L'ottenimento di entrambe le certificazioni è atteso entro settembre 2026. Non si tratta di un traguardo fine a se stesso: è la formalizzazione di una cultura aziendale che in Alchimie Digitali è già presente nel modo in cui gestiamo ogni progetto, ogni dato e ogni relazione con i clienti.
ISO 9001 e ISO 27001: cosa certificano e perché contano
Entrambi gli standard sono pubblicati dalla International Organization for Standardization (ISO) e riconosciuti a livello mondiale come riferimenti per la valutazione dell'affidabilità di un'organizzazione. Ecco cosa distingue ciascuno dei due percorsi.
Qualità
ISO 9001:2015 — Sistema di Gestione della Qualità
Certifica che l'organizzazione ha implementato processi strutturati per erogare servizi conformi alle aspettative dei clienti, con un approccio sistematico al miglioramento continuo. Copre pianificazione, controllo dei processi, gestione dei rischi e soddisfazione del cliente.
Sicurezza
ISO 27001:2022 — Sistema di Gestione della Sicurezza delle Informazioni
Certifica che l'organizzazione identifica, valuta e gestisce i rischi legati alla sicurezza dei dati, garantendo riservatezza, integrità e disponibilità delle informazioni. È lo standard di riferimento per chi tratta dati sensibili di clienti e partner.
Per i nostri clienti questo significa: lavorare con un partner che non gestisce i vostri dati e i vostri progetti in modo informale, ma secondo procedure documentate, verificate e certificate da un ente terzo accreditato.
Come si svolge il percorso di certificazione
La certificazione ISO non avviene dall'oggi al domani. È un percorso strutturato che richiede analisi, implementazione, verifica interna e audit da parte di un ente certificatore accreditato. Questi sono i passaggi principali che stiamo attraversando con Complaion.
1
Gap analysis inizialeAnalisi dello stato attuale dei processi rispetto ai requisiti ISO, identificazione delle aree di miglioramento e definizione del piano di lavoro.
2
Implementazione dei requisitiStrutturazione delle procedure, dei controlli e della documentazione necessari per soddisfare i requisiti di entrambi gli standard. È la fase più lunga e operativamente densa.
3
Audit internoVerifica interna dell'efficacia dei sistemi implementati, con eventuali azioni correttive prima dell'audit ufficiale.
4
Audit di certificazione (previsto: settembre 2026)Verifica da parte di Complaion Srl, ente certificatore accreditato, con rilascio delle certificazioni ISO 9001:2015 e ISO 27001:2022.
La lettera ufficiale di Complaion: il nostro percorso documentato
Di seguito è disponibile la lettera rilasciata da Complaion Srl (Managing Director Edoardo Tarricone), che attesta formalmente l'avvio del percorso e la conformità al piano di implementazione da parte di Alchimie Digitali Srl.
Documento ufficiale — Lettera di avvio lavori Complaion · 08/06/2026
Anteprima del documento. Clicca per aprire il PDF completo in una nuova scheda.
Perché questo percorso riguarda anche te, come cliente o partner
Molti bandi pubblici, gare d'appalto e contratti con grandi aziende o enti richiedono esplicitamente ai fornitori di servizi IT e digitali il possesso delle certificazioni ISO 9001 e ISO 27001. Con l'avanzare della normativa europea, in particolare del GDPR, della Direttiva NIS2 e del Cyber Resilience Act, la gestione certificata della sicurezza delle informazioni sta diventando un requisito sempre più diffuso anche nelle supply chain delle PMI.
Scegliere oggi un partner che sta percorrendo questo cammino significa scegliere un'azienda che si sta dotando degli strumenti per garantire:
Processi verificabili
Ogni attività viene documentata secondo standard internazionali, non lasciata alla discrezionalità del singolo. Puoi verificare come lavoriamo.
Sicurezza dei tuoi dati
I dati che ci affidi vengono trattati secondo un sistema di gestione del rischio formale, con controlli documentati e responsabilità definite.
Miglioramento continuo
La ISO 9001 impone un ciclo di revisione costante dei processi. Non ci fermiamo a ciò che funziona: lo miglioriamo sistematicamente.
Conformità normativa
Un sistema ISO 27001 è allineato ai requisiti del GDPR e della normativa NIS2, riducendo il tuo rischio di esposizione come cliente o partner.
Domande frequenti sulla certificazione ISO 9001 e ISO 27001
Cos'è la certificazione ISO 9001:2015 e a cosa serve?
La ISO 9001:2015 è lo standard internazionale per i Sistemi di Gestione della Qualità. Certifica che un'organizzazione ha implementato processi strutturati per erogare servizi e prodotti in modo coerente e conforme alle aspettative dei clienti, con un approccio sistematico al miglioramento continuo. È riconosciuta in oltre 170 Paesi e rappresenta uno dei certificati più diffusi al mondo.
Cos'è la certificazione ISO 27001:2022 e a cosa serve?
La ISO 27001:2022 è lo standard internazionale per i Sistemi di Gestione della Sicurezza delle Informazioni (ISMS). Certifica che l'organizzazione ha identificato i rischi relativi alla sicurezza dei dati e ha implementato controlli adeguati per proteggerli, garantendo riservatezza, integrità e disponibilità. È lo standard di riferimento per aziende che gestiscono dati sensibili di clienti, partner o dipendenti.
Alchimie Digitali è già certificata ISO 9001 e ISO 27001?
Alchimie Digitali Srl ha avviato formalmente il percorso di certificazione l'8 giugno 2026 con l'ente Complaion Srl. L'azienda è già in linea con il piano di implementazione dei requisiti e l'ottenimento di entrambe le certificazioni è previsto entro settembre 2026. Il documento ufficiale è disponibile in questa pagina.
Quanto dura il percorso di adeguamento alla ISO 27001?
Il percorso di adeguamento alla ISO 27001 dura tipicamente tra 6 e 18 mesi, a seconda della complessità dell'organizzazione. Comprende una fase di gap analysis, l'implementazione dei controlli di sicurezza previsti dall'Annex A, un audit interno e infine l'audit di certificazione da parte di un ente accreditato.
Perché un'azienda IT dovrebbe avere sia ISO 9001 che ISO 27001?
Le due certificazioni si completano: la ISO 9001 garantisce la qualità dei processi operativi e la soddisfazione del cliente, mentre la ISO 27001 protegge il patrimonio informativo dell'azienda e dei suoi clienti. Per un'azienda che opera nell'IT, nella cybersecurity e nella comunicazione digitale, averle entrambe significa offrire un livello di affidabilità completo e verificabile da terze parti.
Risorse ufficiali per approfondire
Se stai valutando fornitori o partner IT certificati ISO, o vuoi capire meglio cosa implicano questi standard, ecco le fonti ufficiali di riferimento.
Vuoi lavorare con un partner che investe nella qualità e nella sicurezza?
Contattaci per scoprire come Alchimie Digitali può supportare la tua azienda in ambito IT, cybersecurity e comunicazione digitale — con processi certificati e un approccio misurabile.