
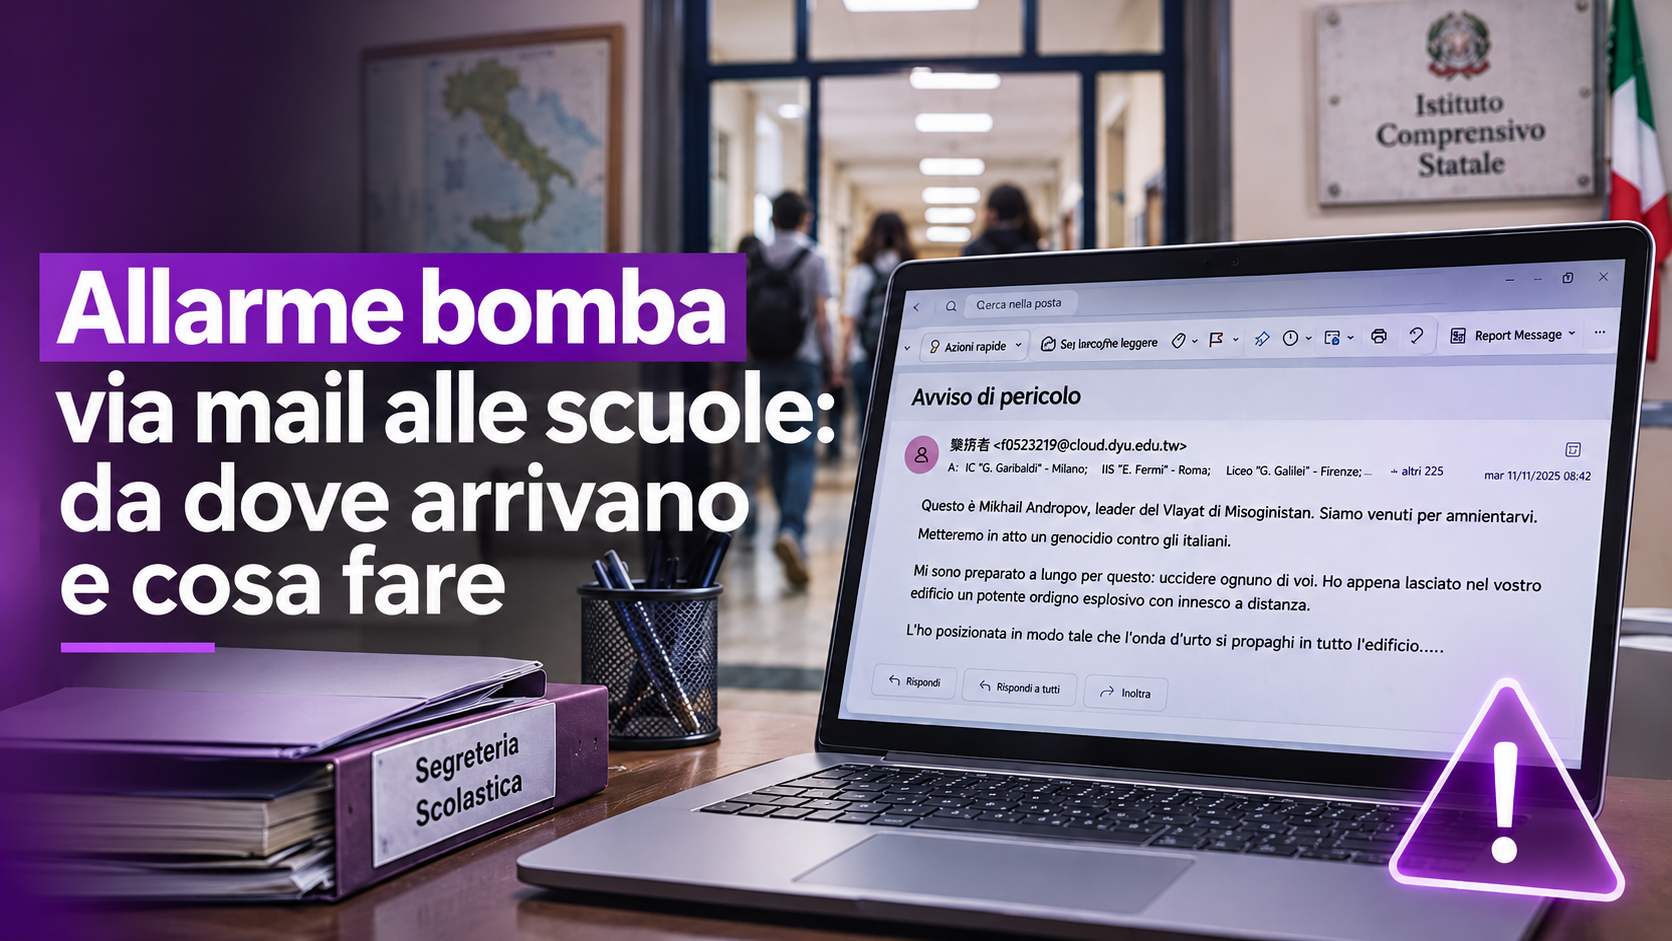
L'11 novembre un'ondata di mail minatorie firmate «Mikhail Andropov» ha raggiunto circa 6.000 scuole italiane, con evacuazioni in diversi istituti. Il giorno dopo, secondo i dati provvisori di Palazzo Chigi, l'allarme bomba via mail ha coinvolto quasi 3.800 istituti e solo 77 sono stati evacuati. Non era la prima volta: ondate più piccole erano già arrivate il 19 ottobre e il 2 novembre. Sono messaggi inviati in massa agli indirizzi istituzionali e, secondo i primi accertamenti riportati dalle cronache, partono da caselle compromesse o da servizi anonimi all'estero. Qui spieghiamo come si legge una mail del genere, da dove arriva e da dove vengono le liste di indirizzi. Spieghiamo anche cosa deve fare chi la riceve.
- L'allarme bomba via mail è arrivato a circa 6.000 scuole l'11 novembre, ma le prime ondate, più piccole, risalgono al 19 ottobre (circa 100 scuole) e al 2 novembre (almeno 271). Tutte colpiscono gli indirizzi istituzionali.
- Il 12 novembre Palazzo Chigi ha indicato, in via provvisoria, quasi 3.800 istituti coinvolti (3.778 o 3.788 a seconda delle testate) e 77 evacuazioni; i numeri sono cambiati più volte nel corso della giornata.
- La Procura di Roma indaga sull'allarme bomba via mail con i pm dell'antiterrorismo e ipotizza procurato allarme e minacce aggravate.
- Il mittente di una mail non dice chi l'ha scritta davvero: l'account può essere compromesso o anonimo. Ricercatori hanno trovato due indirizzi universitari legati alle minacce in dati di infostealer, ma non è provato che quelle credenziali siano state usate per l'invio.
- Chi riceve un messaggio simile deve conservarlo integro e non rispondere. Poi deve valutare la situazione con chi ha la responsabilità della sicurezza e con le forze dell'ordine.
Secondo Il Giornale d'Italia il Viminale prepara una direttiva ai prefetti per evitare le evacuazioni in assenza di rischi concreti, mentre i presidi chiedono filtri e un canale di allerta centralizzato per le mail che arrivano alle scuole. È il nodo che affrontiamo nella sezione sui filtri antispam: un filtro non può decidere se una minaccia è credibile, ma può segnalare i messaggi di massa e far arrivare l'avviso alla persona giusta.
Da dove arrivano le mail di allarme bomba alle scuole
Secondo i primi accertamenti riportati dalle cronache, le mail partono da caselle di posta compromesse oppure da servizi anonimi all'estero, e vengono inviate in massa agli indirizzi istituzionali. Il mittente che si vede non dice chi ha scritto davvero. Ricercatori hanno trovato due indirizzi universitari legati alle minacce in dati rubati da infostealer, ma non è provato che quelle credenziali siano state usate per l'invio. Più sotto spieghiamo come leggere il dominio del mittente e cosa fare se ne arriva una.
Cosa è successo con l'allarme bomba via mail: l'11 novembre e le ondate precedenti
Per chi si occupa di sicurezza informatica conta più il meccanismo che la cronaca: lo stesso tipo di messaggio, spedito in massa agli indirizzi istituzionali, in ondate che crescono di volume. L'11 novembre è stata la più ampia, ma non la prima. Il riepilogo qui sotto serve a capire come si sviluppa una campagna di questo genere, non a seguire le notizie ora per ora.
Circa 100 scuole, con evacuazioni in alcuni istituti.
Almeno 271 istituti, testo diverso e firma diversa; nessun ordigno trovato.
Firma «Mikhail Andropov», circa 6.000 scuole destinatarie secondo ANSA (6.300 per Sky TG24). Il numero dei destinatari non coincide con quello delle evacuazioni.
Testo più aggressivo e più indirizzi di partenza. Dato provvisorio di quasi 3.800 istituti e 77 evacuazioni.
Le barre sono proporzionali ai numeri riportati dalle fonti elencate in fondo. Sono conteggi di destinatari, non di evacuazioni, e possono essere stati aggiornati dopo la pubblicazione.
La firma «Mikhail Andropov» compare anche in messaggi ricevuti da redazioni europee. Le cronache sottolineano però che non è chiaro se tutti gli allarmi abbiano la stessa origine. Quindi l'autore resta una firma dichiarata e non verificata: nel liveblog dell'ANSA è definito «sedicente».
Cosa dicono le indagini e cosa ha chiesto il Governo
La Procura di Roma indaga sull'allarme bomba via mail con i pm dell'antiterrorismo. Inoltre i reati ipotizzati sono procurato allarme e minacce aggravate. I ministri dell'Interno e dell'Istruzione hanno chiesto che le lezioni proseguano. Fa eccezione il caso in cui i prefetti rilevino motivi di allarme specifici e fondati. Inoltre i presidi chiedono un filtro per le mail e, secondo l'ANSA, il Ministero starebbe progettando sistemi di filtraggio.
Le mail dell'11 e del 12 novembre a confronto: cosa cambia per chi legge il mittente
Tra una mail e l'altra cambiano la casella e il Paese di partenza, ma restano la firma «Mikhail Andropov» e lo schema generale del messaggio. Per chi analizza il mittente è un buon esempio di quanto l'indirizzo sia poco affidabile per riconoscere l'autore. Il 12 novembre i mittenti sono più di uno: lo stesso testo risulta partito da indirizzi diversi, in Paesi diversi e con orari diversi, ed è un quadro compatibile con invii ripetuti da caselle compromesse o falsificate. Sull'origine esatta le fonti non coincidono, e conviene dirlo chiaramente. L'uso di un dominio universitario o scolastico non dimostra che l'istituzione c'entri.
| Elemento | 11 novembre | 12 novembre |
|---|---|---|
| Mittente | Account legato a un'università di Taiwan, indicato come compromesso nelle prime ricostruzioni. | Più indirizzi esteri. Domini nelle Filippine (per Il Messaggero un dominio di una scuola privata, per altre testate quello del ministero dell'Istruzione filippino, per Repubblica la casella di un insegnante) e un indirizzo con dominio .edu.pk di un ateneo pakistano, indicato da più testate. |
| Come è partita | Da un account compromesso, secondo le ricostruzioni riportate. | Da accertare: gli investigatori verificano se le caselle siano state violate oppure se il mittente sia stato falsificato con lo spoofing. |
| Firma e oggetto | Firma «Mikhail Andropov», «leader del Vilayat del Misoginistan». | Stessa firma, oggetto «Messaggio dall'Italia. Siete in pericolo». Per molte testate è arrivata alle 9:39, mentre le intestazioni pubblicate di alcune copie riportano le 10:46 e le 10:49. |
| Contenuto | Ordigno in un sacchetto di plastica con innesco a distanza e minacce di genocidio. | Ordigno già esploso in una scuola con vittime, un altro a Palazzo Chigi, richiesta di dimissioni della premier, frammenti metallici e sacchetti sottovuoto per eludere i cani. |
| Destinatari | Circa 6.000 scuole (6.300 per Sky TG24). | 1.803 al dato provvisorio di metà mattina, poi quasi 3.800 istituti secondo Palazzo Chigi (3.778 o 3.788 nelle diverse fonti). |
Il testo del 12 novembre anticipa il dubbio del lettore, dicendo che molto probabilmente lo considererà uno scherzo, e afferma che un ordigno è già esploso. È una pressione che ricorda le tecniche di social engineering: punta a far agire prima di controllare. Palazzo Chigi ha indicato ai dirigenti scolastici che la sola ricezione di una mail inviata in massa non comporta l'evacuazione, e che il prefetto può disporla se ha elementi specifici e concreti.
Come leggere un allarme bomba via mail: i segnali che non tornano
Molti hanno già visto la mail dell'11 novembre, quindi non la mostriamo. Ne abbiamo ricostruito la struttura con nomi e indirizzi inventati, ed evidenziato i punti che non tornano. Tocca ogni evidenziazione per scoprire cosa suggerisce e, soprattutto, cosa non dimostra.
Questo è . […]
nel vostro , in un sacchetto di plastica, un ordigno […] Abbiamo piazzato una bomba . […]
Dominio di primo, secondo e terzo livello: come leggere il mittente
Nell'indirizzo della mail qui sopra, ogni parte del dominio ha il suo livello e si legge da destra verso sinistra. Il dominio di primo livello è .tw, il secondo è edu.tw, il terzo è il nome registrato dall'ente. A sinistra c'è un sottodominio. Tocca le singole parti dell'indirizzo per scoprire cosa dicono, e cosa no. Questa tabella riassume la stessa lettura.
| Parte | Esempio | Livello | Chi la decide |
|---|---|---|---|
| Suffisso nazionale | .tw | Primo livello | Assegnato per Paese |
| Suffisso di categoria | edu.tw | Secondo livello | Registro nazionale, di norma usato da istituzioni educative |
| Nome dell'ente | universita-esempio | Terzo livello | L'ente che registra il dominio |
| Sottodominio | cloud | Quarto livello | Chi gestisce il dominio, a piacere |
| Dominio italiano | istruzione.it | .it primo, istruzione secondo | Il Ministero, per le caselle delle scuole statali |
Ti è utile capire cosa c'è dietro le notizie di sicurezza? Aggiungi Alchimie Digitali tra le fonti preferite su Google per ritrovare i nostri approfondimenti nella sezione Notizie.
Aggiungi come fontePerché il mittente non dice chi ha scritto
In un allarme bomba via mail il campo mittente non è una firma. Può essere vero ma appartenere a un account compromesso, oppure può essere costruito da servizi anonimi. L'esperto sentito da Affaritaliani parla di messaggi che risulterebbero partiti da caselle compromesse o da servizi anonimi. Spiega che il tracciamento passa da intestazioni, registri dei provider e indirizzi IP. Aggiunge che i dati si trovano all'estero e possono sparire in fretta. Per i messaggi sui voli del 5 novembre, Open ha riferito di una mail partita dalla Colombia e intestata a una dipendente di un'azienda sanitaria.
Un'analisi di Hudson Rock, pubblicata su infostealers.com, ha cercato gli indirizzi mittente nei dati sottratti da infostealer. Ne ha collegati due, uno egiziano e uno taiwanese. Il primo compare in un'esportazione di password di un computer infettato dal malware Vidar nell'ottobre 2021. Il secondo è in una raccolta di credenziali che Hudson Rock considera di origine infostealer e più vecchia di oltre un anno rispetto alle minacce. Lo stesso articolo precisa però che questi dati non dimostrano l'uso delle credenziali per inviare i messaggi. Per saperlo servono intestazioni complete, log di autenticazione e tracce dei provider. Inoltre, secondo quel sito che cita Focus Taiwan, l'università taiwanese ha parlato di un account di un ex studente che sembrava compromesso. Inviava molta posta in modo anomalo ed è stato sospeso.
La lezione per le aziende è concreta, anche senza sapere chi sia l'autore. Un account dimenticato o con una password rubata anni fa può diventare il punto di partenza di un invio massivo. Di conseguenza il danno d'immagine ricade sul dominio da cui parte la mail.
C'è anche un effetto tecnico che sorprende. Infatti, se la mail parte davvero dal server di quel dominio, i controlli SPF, DKIM e DMARC possono risultare superati, perché verificano il dominio e non chi sta usando la casella. Il filtro non scatta e il messaggio arriva in posta in arrivo.
Cosa si guarda nelle intestazioni
| Campo | Cosa mostra | Limite |
|---|---|---|
| Received | I passaggi tra server, da leggere dal basso verso l'alto | Mostra l'ultimo server noto, non per forza chi ha scritto |
| Return-Path e Reply-To | Dove tornano errori e risposte | Possono essere diversi dal mittente visibile |
| Authentication-Results | Esito di SPF, DKIM e DMARC | Un esito positivo non prova la buona fede |
| Message-ID e Date | Identificativo e ora di invio | Utili per confrontare messaggi della stessa ondata |
Per leggerle serve il messaggio originale, non uno screenshot né una stampa. Per questo, quando arriva una mail simile, la prima regola è conservare l'originale.
Da dove si prendono le liste di indirizzi
Le fonti consultate non spiegano come gli autori dell'allarme bomba via mail abbiano ottenuto gli indirizzi, quindi non possiamo dirlo. Possiamo però dire che per le scuole statali non serviva alcuna violazione: gli indirizzi istituzionali sono pubblici. Il Ministero dell'Istruzione e del Merito li pubblica come dati aperti, nell'anagrafe delle scuole statali scaricabile da chiunque, e ogni anno li allinea con una circolare, l'ultima del 23 luglio 2026 per l'anno scolastico 2026/27. Gli enti pubblici sono poi censiti nell'IPA, anch'esso consultabile da tutti.
Inoltre l'indirizzo è prevedibile. La posta ordinaria ha la forma codice meccanografico chiocciola istruzione.it e la PEC ha la forma codice meccanografico chiocciola pec.istruzione.it. Per esempio, nella mail che ci è stata mostrata gli indirizzi dei destinatari seguivano proprio questo schema. Chi ha l'elenco dei codici può quindi comporre gli indirizzi anche senza scaricare nulla.
Negli invii massivi in generale le liste vengono da elenchi pubblici o da siti che pubblicano i contatti, e a volte da vecchie violazioni di dati o da liste messe in vendita. Un indirizzo prevedibile e presente in un elenco ufficiale è facile da raggiungere in migliaia di copie con un solo invio. Per questo una scuola di provincia riceve lo stesso testo di una scuola di una grande città.
Lo stesso meccanismo vale per le aziende: gli indirizzi generici come info, amministrazione o segreteria sono pubblici quasi ovunque. Chi gestisce una casella condivisa dovrebbe quindi sapere cosa fare, perché quella casella è tra le prime a essere raggiunte.
Cosa fare se arriva un allarme bomba via mail
La sequenza che consigliamo è la stessa per una scuola, uno studio o un'azienda. Non sostituisce le indicazioni delle forze dell'ordine, che prevalgono sempre.
1. Non rispondere e non inoltrare a catena
Infatti rispondere conferma che la casella è attiva, mentre inoltrare il testo a decine di colleghi moltiplica il panico. Non aprire link né allegati, se ce ne sono.
2. Conserva l'originale
Non cancellare il messaggio. Inoltralo come allegato, in formato .eml, al referente informatico o salvalo con le intestazioni complete. Uno screenshot non permette di analizzare il percorso della mail.
3. Segna orari e destinatari
Annota l'ora di ricezione, chi l'ha ricevuta e chi l'ha letta. Inoltre, se la mail mostra molti indirizzi nel campo destinatari, è un segnale di invio massivo.
4. Valuta con chi ha la responsabilità se la minaccia è specifica
La decisione spetta a chi ha la responsabilità della sicurezza, con le forze dell'ordine. Questa tabella è solo un orientamento: nelle indicazioni di governo per le scuole l'evacuazione è legata a motivi di allarme specifici e fondati.
| Elemento | Più generica | Più specifica |
|---|---|---|
| Destinatari | Lista lunga di indirizzi diversi nello stesso messaggio | Indirizzo solo vostro o dipendenti indicati per nome |
| Luogo | Edificio descritto in modo generico | Indirizzo, piano o locale corretti |
| Tempi | Nessun orario o orario poco credibile | Orario e riferimenti a fatti reali della giornata |
| Dettagli | Richieste politiche, firma rivendicativa, testo ripetuto | Dettagli che conosce solo chi frequenta l'ambiente |
| Canale | Mittente estero senza alcun legame con voi | Mittente interno o noto, o telefonata in parallelo |
In caso di dubbio non decidere da soli: chiama il 112.
5. Avvisa le forze dell'ordine con l'originale
In presenza di elementi specifici o di dubbi, contatta il 112. Poi segnala il fatto alla Polizia Postale consegnando il messaggio originale con le intestazioni.
6. Informa le persone senza creare panico
Un messaggio breve e fattuale: cosa è arrivato, chi sta valutando, cosa fare ora. Evita di diffondere il testo della minaccia.
7. Dopo: rivedi filtri e procedure
Controlla se il filtro posta ha lasciato passare il messaggio, chi era il destinatario e come è stata gestita la comunicazione. Poi aggiorna la procedura scritta.
Controllare il mittente online basta? Il caso dei dirigenti che non hanno evacuato
L'11 novembre alcuni dirigenti scolastici hanno scelto di non evacuare dopo aver fatto qualche verifica. Una dirigente di un istituto comprensivo di Milano ha raccontato di aver cercato in rete l'indirizzo del mittente, trovandolo già segnalato come spam, di aver provato a telefonare alla Polizia postale e, non riuscendoci, di aver inviato una PEC e sentito le forze dell'ordine prima di decidere. Altri presidi hanno chiamato il 112, che ha consigliato di non evacuare.
È un metodo sensato, con due avvertenze. La prima è che cercare l'indirizzo online è un indizio e non una prova: un mittente segnalato come spam non dimostra che la minaccia sia innocua, e un account compromesso da poco può non risultare segnalato da nessuno. La seconda è che la decisione spetta a chi ha la responsabilità e alle forze dell'ordine, secondo il protocollo indicato da Palazzo Chigi. Un dettaglio pratico: quando tutti telefonano insieme la linea è occupata, quindi conviene avere pronto un secondo canale per la segnalazione, come la PEC o il portale commissariatodips.it.
Formazione: riconoscere un messaggio di massa prima di decidere
Capire che una mail è di massa, controllare un mittente e sapere in anticipo chi chiamare sono abilità che si allenano, meglio se prima dell'emergenza. Cybersecitalia propone corsi brevi e periodici per i dirigenti scolastici, organizzati con l'Agenzia per la cybersicurezza nazionale, il Ministero dell'Istruzione e la Polizia postale, su spam, phishing, spoofing e messaggi anomali.
Sugli obblighi conviene essere precisi. Le scuole devono formare il personale autorizzato al trattamento dei dati, come previsto dal GDPR e recepito dal MIUR con la nota 23732 del 25 luglio 2018. Per la formazione in cybersicurezza in senso stretto, la NIS2 la impone agli enti che rientrano nel suo perimetro, e non è detto che valga per ogni scuola, quindi va verificato caso per caso. Il valore pratico resta comunque, anche dove non c'è un obbligo.
Filtri antispam contro l'allarme bomba via mail: cosa possono fare e cosa no
Dopo ogni ondata i presidi chiedono un filtro per le mail e, secondo l'ANSA, il Ministero starebbe lavorando a sistemi di filtraggio. Vale la pena capire cosa può fare davvero un filtro, anche in azienda, perché questo tipo di messaggio è un caso difficile.
Un filtro antispam lavora su segnali: reputazione del mittente e del server, esito di SPF, DKIM e DMARC, analisi di link e allegati, contenuto del testo. Un messaggio di solo testo, inviato da una casella reale di un dominio con buona reputazione, ne offre pochi. Nell'esempio che abbiamo visto, poi, non c'erano link o allegati da analizzare. Per questo il filtro da solo non basta, e serve combinarlo con regole e procedure.
| Controllo | Cosa fa | Contro questo tipo di mail |
|---|---|---|
| SPF, DKIM, DMARC | Verifica che il dominio sia autorizzato a inviare | Poco utile se la casella è davvero compromessa, perché i controlli risultano superati |
| Reputazione di mittente e server | Blocca indirizzi e reti già note per abusi | Limitata se l'account è vecchio e non è in nessuna lista nera |
| Analisi di link e allegati | Controlla in ambiente isolato ciò che si apre | Non interviene se il messaggio è solo testo |
| Avviso di mittente esterno | Segna in modo evidente le mail dall'esterno | Utile per far notare un mittente estraneo, non blocca nulla |
| Regola sui molti destinatari visibili | Segnala messaggi da esterni con decine di indirizzi nello stesso campo A | Utile come segnalazione al referente, da valutare per evitare falsi positivi |
| Primo contatto da un dominio estero | Marca mittenti mai visti prima | Utile se si legge davvero l'avviso e si sa cosa fare |
| Quarantena con revisione umana | Trattiene i messaggi sospetti in attesa di verifica | Funziona solo se qualcuno controlla la quarantena in tempi brevi |
Due accortezze pratiche. La prima: per le minacce preferisci regole che segnalano e avvisano il referente, invece di bloccare in automatico, perché un messaggio bloccato e mai letto può nascondere una minaccia reale. La seconda: la quarantena non deve cancellare nulla, perché la copia originale con le intestazioni serve poi per la segnalazione alle forze dell'ordine.
Come ridurre il rischio in azienda
Per ridurre il rischio legato a un allarme bomba via mail, in azienda conviene fare queste cose.
- Controlla gli account dimenticati: caselle di ex dipendenti, collaboratori o studenti vanno chiuse, e le password riutilizzate vanno cambiate, perché possono comparire in raccolte di credenziali rubate.
- Attiva l'autenticazione a più fattori sulle caselle di posta, in particolare su quelle condivise.
- Imposta un avviso visibile sulle mail provenienti dall'esterno, così un messaggio da un dominio straniero si nota subito.
- Conserva i log del sistema di posta per un periodo adeguato, perché senza quei dati gli accertamenti diventano molto più lunghi.
- Scrivi una procedura per le minacce ricevute via mail, con i nomi di chi decide e i numeri da chiamare.
- Forma il personale: i principi sono gli stessi del training anti-phishing.
- Prevedi nel piano di business continuity cosa succede se una sede viene evacuata e la posta resta l'unico canale.
Gli stessi account compromessi sono al centro anche di altri attacchi via mail: ne abbiamo parlato nel caso Man in the Mail.
Cosa può fare Alchimie Digitali
Dopo un allarme bomba via mail conta avere procedure chiare, filtri configurati bene e persone formate. Questi sono i servizi di Alchimie Digitali più vicini al tema, ognuno con la sua pagina di approfondimento.
Formazione per scuole e PA
Alchimie Digitali è presente sul MEPA con il catalogo completo dei corsi (codici da FAD001 a FAD019), acquistabili dagli istituti scolastici: cybersecurity, anti-phishing e igiene digitale per il personale, percorsi su cyberbullismo e sicurezza digitale per la tutela dei minori. Siamo inoltre partner del corso «Il cyberbullismo in età scolare», riconosciuto MIUR (Dir. 170/2016).
Cybersecurity
Valutazione del rischio, analisi e test dell'infrastruttura ICT e protezione da phishing e altri attacchi, con formazione sulla sicurezza informatica su richiesta.
Training anti-phishing
Simulazioni di attacco per addestrare il personale a riconoscere i messaggi sospetti, con una relazione finale sul rischio residuo.
Informatica forense
Raccolta e analisi di prove digitali e perizie di parte: utile quando un messaggio va conservato e analizzato per una segnalazione.
Business continuity e disaster recovery
Analisi dei rischi, backup, virtualizzazione, ridondanza e piani di disaster recovery, per sapere cosa succede se una sede viene evacuata o se i sistemi si fermano.
Compliance e NIS2
Valutazione del rischio e delle misure di sicurezza, policy ICT e procedure di notifica degli incidenti, insieme a GDPR, DPO e AI Act.
Assistenza informatica
Assistenza a chiamata o continuativa con IT Fullcare, per aziende di Modena e dell'Emilia-Romagna.
Articoli correlati
- Man in the Mail: la truffa dietro il caso Revolut e come proteggere la tua azienda, sugli attacchi via mail che partono da account compromessi.
- Furto di dati aziendali: il nemico è in azienda, l'allarme di Pietro Suffritti, sui rischi che nascono dentro l'organizzazione.
- Scadenza NIS2 31 ottobre 2026: cosa deve essere pronto e cosa succede dopo, utile per le procedure di gestione degli incidenti.
- Attacco hacker ai frigoriferi dei supermercati europei: cosa devono verificare le aziende della catena del freddo, un altro caso recente di attacco informatico con effetti fisici.
- Il cuscinetto a sfera dell'infrastruttura che rischiava di bloccare l'intera azienda: la lezione di disaster recovery, su cosa significa progettare la continuità prima del guasto.
Vuoi sapere come reagirebbe la tua azienda?
Possiamo aiutarti a preparare filtri, procedure e formazione per gestire un allarme bomba via mail. Inoltre possiamo conservare correttamente il messaggio da usare in una segnalazione.
Domande correlate
Cosa fare se si riceve un allarme bomba via mail?
Non rispondere e conserva il messaggio originale. Annota gli orari, poi avvisa chi ha la responsabilità della sicurezza e le forze dell'ordine. Non diffondere il testo a catena.
Come si capisce da dove arriva una mail?
Dalle intestazioni complete del messaggio, con i passaggi tra server, l'esito dei controlli di autenticazione e l'indirizzo IP. Il nome del mittente e l'indirizzo visibile da soli non bastano.
Perché tante scuole ricevono la stessa mail?
Perché gli indirizzi istituzionali sono prevedibili e pubblici e un solo invio può raggiungere migliaia di destinatari. Le fonti consultate non dicono come siano state ottenute le liste.
Mandare una mail di allarme bomba è un reato?
L'articolo 658 del codice penale punisce il procurato allarme. Nel caso delle scuole, la Procura di Roma ipotizza anche minacce aggravate.
Domande frequenti
Una mail con una minaccia di bomba è sempre falsa?
Non si può stabilire a priori. Nei casi riportati dalle cronache, come la scuola di Roma del 2 novembre, i controlli non hanno trovato nulla, ma la valutazione spetta alle forze dell'ordine.
Si può risalire a chi manda la mail?
Si può provare con intestazioni, registri dei provider e indirizzi IP, ma serve collaborazione internazionale e i dati possono sparire in fretta.
Un'azienda deve evacuare?
Non esiste una risposta unica. Per le scuole il Governo ha chiesto di proseguire le lezioni salvo valutazioni specifiche dei prefetti. In azienda decide chi è responsabile del piano di emergenza, con le forze dell'ordine.
Queste mail possono contenere virus?
I messaggi descritti dalle cronache sono testi minatori. Una mail con allegati o link da un mittente sconosciuto va però sempre trattata come phishing.
Fonti
- ANSA, liveblog del 12 novembre 2026
- Quotidiano Nazionale, 12 novembre 2026
- Virgilio Scuola, 12 novembre 2026
- Today, 12 novembre 2026
- Open, 2 novembre 2026
- Open, 19 ottobre 2026
- Open, 6 novembre 2026
- L'Espresso, 6 novembre 2026
- Affaritaliani, intervista a Camisani Calzolari
- Infostealers.com, analisi di Hudson Rock sugli account mittente
- Tecnica della Scuola, nuovi indirizzi mail delle scuole statali
- Il Giornale d'Italia, 13 novembre 2026
- Sky TG24, 11 novembre 2026
- Il Messaggero, 12 novembre 2026
- Alanews, 12 novembre 2026
- Business CuE, 12 novembre 2026
- Il Mattino, 12 novembre 2026
- Sky TG24, 12 novembre 2026
- BresciaToday, 12 novembre 2026
- OkMugello, 12 novembre 2026
- Il Giorno, 11 novembre 2026
- Tgcom24, 11 novembre 2026
- Cybersecitalia, valutazione del rischio nelle scuole
- GDPR Scuola, formazione del personale scolastico
- Agenda Digitale, GDPR e NIS2: la formazione
- Ministero dell'Istruzione, open data: anagrafe delle scuole statali
- IPA, Indice dei domicili digitali della Pubblica Amministrazione