
In breve
Il furto di dati aziendali non è più una storia da film: aziende svuotate di dati e clienti, persone chiave che se ne vanno senza un perché, concorrenti nati dal nulla che vendono lo stesso prodotto a un prezzo appena inferiore. È il quadro che Pietro Suffritti, CEO e socio amministratore di Alchimie Digitali, ha descritto alla Gazzetta di Modena, parlando di guerra ibrida e di un ritardo culturale sulla protezione digitale. Qui ripartiamo dall’intervista, verifichiamo cifre e norme citate e le trasformiamo in azioni concrete per le PMI.
 Apri il PDF
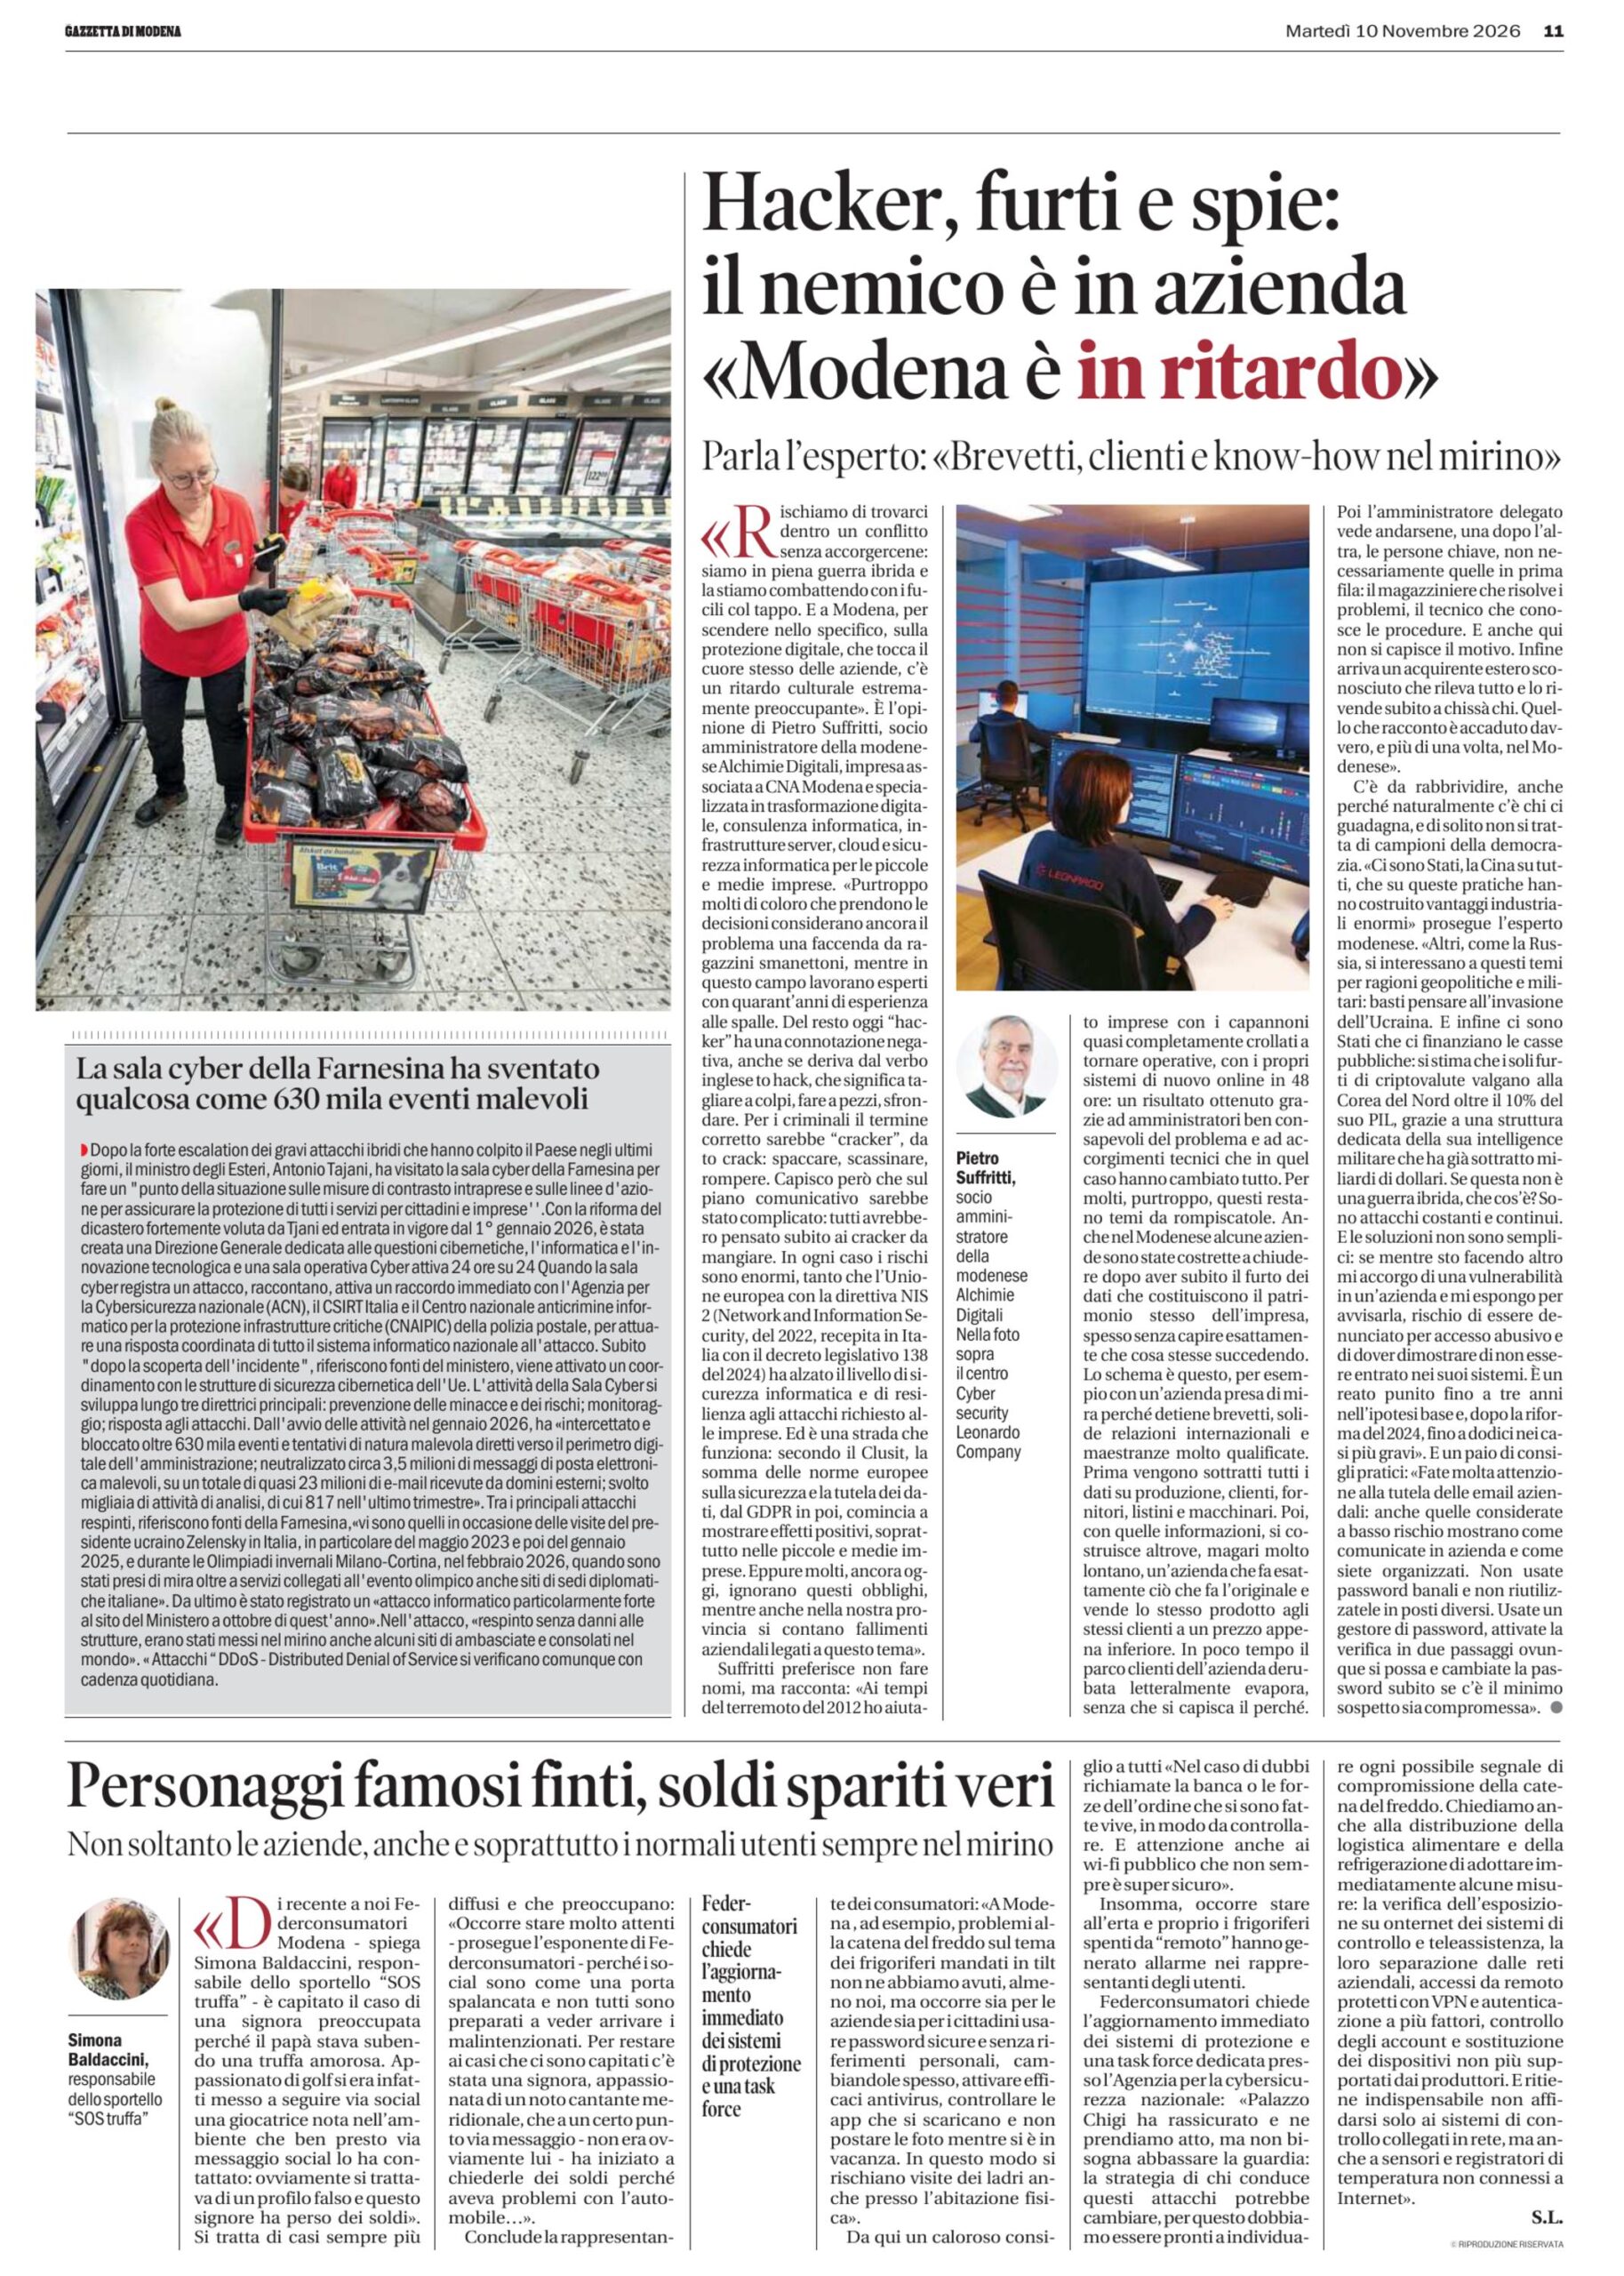
🗞️ La fonte. Intervista a Pietro Suffritti pubblicata dalla Gazzetta di Modena il 10 novembre 2026, a pagina 10, con il titolo «Hacker, furti e spie: il nemico è in azienda». Clicca sull’anteprima per aprire il PDF a grandezza piena in una nuova scheda.
Cosa ha detto Pietro Suffritti alla Gazzetta di Modena
L’intervista mette in fila tre messaggi. Il primo: siamo in piena guerra ibrida e la stiamo combattendo, dice Suffritti, «con i fucili col tappo». Il secondo: a Modena la protezione digitale, che tocca il cuore delle aziende, soffre di un ritardo culturale molto preoccupante, perché troppi decisori considerano ancora il tema una faccenda da ragazzini smanettoni. Il terzo: il furto di dati aziendali ha già costretto alcune imprese modenesi a chiudere, spesso senza che capissero che cosa stesse succedendo.
Suffritti racconta anche che quello che descrive è accaduto davvero, e più di una volta, nel Modenese. Non fa nomi, e noi non li cerchiamo. Ci interessa lo schema, perché è lo schema che ogni imprenditore può imparare a riconoscere.
Guerra ibrida: perché riguarda anche le PMI modenesi
Parlare di guerra ibrida non è un’esagerazione da titolo di giornale. Il Rapporto Clusit 2026 registra in Italia 507 incidenti gravi nel 2025, contro i 357 del 2024, con un aumento del 42%: quasi un decimo del totale mondiale, che conta 5.265 casi. Per il ransomware le PMI sono tra i bersagli più colpiti, e la convergenza tra sistemi IT e macchine di produzione trasforma spesso un incidente informatico in un fermo di produzione. Il furto di dati aziendali è una delle forme meno visibili di questo conflitto: non ferma le macchine, svuota l’azienda.
La notizia buona, che Suffritti richiama e che lo stesso Rapporto conferma, è che le regole europee iniziano a funzionare. Secondo il Clusit, GDPR, NIS2 e DORA mostrano i primi effetti positivi, soprattutto in un tessuto di PMI che difficilmente investirebbe in sicurezza di sua iniziativa. Lo stesso Rapporto avverte però che affidare l’intera agenda cyber alla sola conformità rischia di produrre investimenti poco aderenti alla realtà dell’azienda.
Il riferimento normativo è la direttiva NIS2, recepita in Italia con il d.lgs. 138/2024, pubblicato in Gazzetta Ufficiale il 1° ottobre 2024 ed entrato in vigore il 16 ottobre 2024. Per i soggetti inseriti nell’elenco NIS nel 2025, il termine per adottare le misure di sicurezza di base era il 31 ottobre 2026: ne abbiamo parlato nell’articolo sulla scadenza NIS2 del 31 ottobre 2026.
Hacker o cracker: perché le parole contano
Suffritti si sofferma su un dettaglio linguistico che spiega molto dell’atteggiamento di tanti imprenditori. Oggi «hacker» ha una connotazione negativa, mentre per chi viola i sistemi con intenti criminali il termine corretto sarebbe cracker, da to crack: spaccare, rompere. Ammette però che sul piano comunicativo sarebbe stato complicato, perché tutti avrebbero pensato subito ai cracker da mangiare. 🙂
Dietro la battuta c’è un punto serio: chi decide in azienda deve smettere di vedere il problema come un gioco e iniziare a trattare il furto di dati aziendali come un rischio d’impresa, affidato a professionisti con anni di esperienza.
Furto di dati aziendali: lo schema dell’azienda clone in 6 passi
Il passaggio più forte dell’intervista è lo schema che Suffritti descrive per un’azienda presa di mira perché possiede brevetti, solide relazioni internazionali e maestranze molto qualificate. Lo abbiamo trasformato in un simulatore del furto di dati aziendali: scorri i passi e osserva cosa cambia per dati, persone e clienti, e quale controllo avrebbe potuto interrompere la catena.
Simulatore: come si svuota (e si clona) un’azienda
Ricostruzione illustrativa dello schema descritto da Suffritti, non il resoconto di un caso specifico. I tre indicatori mostrano lo stato qualitativo, non una misura.
1. Si sceglie il bersaglio
Brevetti, relazioni internazionali e maestranze qualificate rendono l’azienda appetibile. Nessuno se ne accorge, perché in questa fase non succede ancora nulla di visibile.
ControllaSai dove sono i dati che valgono di più? Brevetti, listini, distinte, clienti: un inventario aggiornato è il punto di partenza.
2. Escono i dati
Vengono sottratti tutti i dati su produzione, clienti, fornitori, listini e macchinari. Spesso l’azienda non capisce che cosa sta succedendo.
ControllaChi può leggere e scaricare quei dati? Accessi con privilegi eccessivi, mancanza di verifica in due passaggi e log non monitorati sono le porte più comuni.
3. Il clone prende forma altrove
Con quelle informazioni si costruisce, magari molto lontano, un’azienda che fa esattamente ciò che fa l’originale. I clienti non se ne accorgono ancora.
ControllaI tuoi dati o le tue credenziali circolano già? Un controllo OSINT e dark web serve proprio a scoprirlo prima che lo faccia qualcun altro.
4. Se ne vanno le persone chiave
L’amministratore delegato vede andarsene, una dopo l’altra, persone non necessariamente in prima fila: il magazziniere che risolve i problemi, il tecnico che conosce le procedure. Il motivo non si capisce.
ControllaHai una procedura di uscita? Revoca degli accessi, restituzione dei dispositivi e passaggio di consegne tracciato valgono sempre, anche quando le dimissioni sembrano innocue.
5. Arriva un acquirente sconosciuto
Un acquirente estero, mai visto prima, rileva tutto e lo rivende subito a chissà chi. L’azienda originale è ormai un guscio.
ControllaPrima di cedere o aprire a nuovi soci, verifica chi c’è davvero dietro l’offerta, con l’aiuto di consulenti legali e tecnici.
6. Il clone vende agli stessi clienti
Il clone propone lo stesso prodotto agli stessi clienti a un prezzo appena inferiore. In poco tempo il parco clienti dell’azienda derubata evapora, senza che si capisca il perché.
LezioneLa difesa più efficace sta nei primi passi: sapere dove sono i dati, limitare chi li vede e accorgersi per tempo che escono.
🔒 Vuoi leggere i nostri approfondimenti anche su Google? Aggiungi adigitali.it alle tue fonti preferite: vedrai prima le nostre analisi su cybersecurity e normative.
Aggiungi come fonte preferitaChi ci guadagna: Stati, criminalità e il caso Binance
Dietro il furto di dati aziendali e gli altri attacchi, ricorda Suffritti, c’è chi ci guadagna, e di solito non si tratta di campioni di democrazia: c’è chi ha costruito enormi vantaggi industriali, chi agisce per ragioni geopolitiche e militari, e chi si finanzia con i furti. Sul terzo punto i dati recenti sono eloquenti.
Secondo Chainalysis, nel 2025 gli hacker legati alla Corea del Nord hanno sottratto circa 2 miliardi di dollari in criptovalute, il 51% in più dell’anno precedente. Il 29 ottobre 2026 un attacco a Binance da oltre 6 miliardi di dollari è stato attribuito dall’FBI al gruppo nordcoreano TraderTraitor; Pyongyang respinge le accuse. Secondo le stime riportate dalla stampa, il solo colpo a Binance varrebbe circa un quinto del PIL annuo del Paese: un ordine di grandezza che rende più che plausibile la stima di Suffritti di una quota superiore al 10%.
Per un’azienda modenese il punto non è la geopolitica. È che gli attaccanti professionali usano porte d’ingresso molto ordinarie: ingegneria sociale, finte offerte di lavoro, dispositivi di dipendenti compromessi. Nel caso Binance, secondo le ricostruzioni, il punto di partenza sarebbe stato il laptop di un ingegnere.
Segnalare una vulnerabilità: il rischio legale che pochi conoscono
Un passaggio poco noto dell’intervista riguarda chi si accorge di una falla in un’azienda altrui e vuole avvisarla. Suffritti spiega che, se nel frattempo ha toccato il sistema, rischia una denuncia per accesso abusivo e l’onere di dimostrare di non essere entrato.
Il reato è previsto dall’art. 615-ter del codice penale. Nell’ipotesi base la pena arriva fino a tre anni di reclusione e il reato è perseguibile a querela. Con la legge 90/2024, in vigore dal 17 luglio 2024, le ipotesi aggravate sono più severe. La pena va da due a dieci anni, per esempio, se dal fatto derivano danneggiamento o sottrazione di dati. Se il sistema è di interesse militare, sanitario, di ordine pubblico o di protezione civile, si sale da tre a dieci anni, e da quattro a dodici se concorre anche un’aggravante del secondo comma. Per la giurisprudenza richiamata dai principali commentari, il reato si perfeziona con la violazione del sistema, anche senza un’effettiva acquisizione di dati.
In pratica, chi nota un’anomalia non deve provare di nuovo per verificarla. Conviene annotare come l’ha notata, evitare ulteriori accessi e usare un canale formale di segnalazione, valutando prima un parere legale. Questo articolo ha finalità informative e non costituisce consulenza legale.
Cosa fare subito: i consigli di Suffritti e le misure minime
La parte finale dell’intervista è pratica: sono le misure con cui ogni PMI può ridurre già oggi il rischio di furto di dati aziendali. Ecco i consigli, con il perché e un primo passo concreto.
| Consiglio | Perché conta | Primo passo oggi |
|---|---|---|
| Tutelare le email aziendali | Anche quelle a basso rischio mostrano come comunicate in azienda e come siete organizzati. | Capire chi accede alle caselle condivise e da dove. |
| Niente password banali, niente riuso | Una password riusata trasforma la violazione di un servizio in quella di tutti gli altri. | Sostituire quelle deboli o ripetute, a partire dagli account amministrativi. |
| Usare un gestore di password | Rende realistico avere password lunghe e diverse per ogni servizio. | Scegliere uno strumento aziendale e distribuirlo al team. |
| Verifica in due passaggi ovunque | Blocca l’accesso anche se la password è stata sottratta. | Attivarla prima su posta, VPN, gestionale e cloud. |
| Cambiare subito la password al minimo sospetto | Ogni ora in più lascia all’attaccante più tempo per muoversi. | Stabilire chi decide e come si avvisa il resto del team. |
Se il sospetto riguarda un vero incidente, i tempi di notifica contano. Quando sono coinvolti dati personali la violazione va notificata al Garante, di norma entro 72 ore. Per i soggetti NIS2 si aggiungono la pre-notifica entro 24 ore e la notifica entro 72 ore al CSIRT Italia, con relazione finale entro un mese. Per capire se e come la NIS2 riguarda la tua azienda, si parte da una verifica del perimetro, non da una supposizione.
Le domande che le persone si fanno
Che differenza c’è tra hacker e cracker?
Nel linguaggio comune «hacker» indica chiunque violi un sistema. Secondo Suffritti, per chi lo fa con intenti criminali il termine corretto è «cracker», da to crack, rompere o scassinare.
Cosa rischia chi accede abusivamente a un sistema informatico?
Nell’ipotesi base l’art. 615-ter c.p. prevede la reclusione fino a tre anni. Le ipotesi aggravate arrivano fino a dodici anni quando riguardano sistemi di interesse pubblico, dopo la riforma introdotta dalla legge 90/2024.
Come si capisce che un’azienda ha subito un furto di dati aziendali?
Il furto di dati aziendali spesso non si capisce subito. I segnali sono accessi o trasferimenti anomali, credenziali in circolazione sul dark web, dimissioni a catena senza una causa chiara e un concorrente improvviso con prodotti e listini sospettosamente simili.
Le PMI devono rispettare la NIS2?
Dipende da settore e dimensione. Rientrano le organizzazioni di medie e grandi dimensioni in settori critici come energia, trasporti, sanità, infrastrutture digitali, servizi finanziari, pubblica amministrazione e manifattura, oltre a molti fornitori. Conviene verificarlo con un consulente.
Un gestore di password è sicuro?
Per Suffritti è una delle misure da adottare. Funziona bene se è protetto da una password principale robusta e dalla verifica in due passaggi.
Domande frequenti
Perché Suffritti parla di guerra ibrida?
Perché gli attacchi sono costanti e continui e dietro ci sono anche interessi statali: vantaggi industriali, ragioni geopolitiche e militari, finanziamento delle casse pubbliche attraverso i furti. Per le aziende significa difendersi come davanti a un conflitto reale, non come davanti a un incidente occasionale.
Quali dati sono più appetibili in un furto di dati aziendali?
In un furto di dati aziendali pesano soprattutto quelli su produzione, clienti, fornitori, listini e macchinari, insieme a brevetti e know-how. Sono i dati che permettono di costruire altrove un’azienda in grado di replicare l’originale.
Cosa fare se si sospetta una compromissione?
Cambiare subito le password, attivare la verifica in due passaggi, isolare i sistemi sospetti e coinvolgere un consulente. Se sono coinvolti dati personali bisogna valutare la notifica al Garante entro 72 ore, e per i soggetti NIS2 anche quella al CSIRT Italia.
Come posso scoprire se i dati della mia azienda circolano già?
Con un controllo OSINT e dark web, che cerca credenziali compromesse, documenti e domini esposti. Alchimie Digitali lo propone nel servizio di Cyber Risk Investigation.
Che cos’è un audit NIS2 preliminare?
È una verifica del livello di conformità alla direttiva NIS2, con analisi delle vulnerabilità, revisione dei processi di sicurezza, controllo OSINT e dark web e un report finale con azioni correttive. Trovi il dettaglio nella pagina dedicata all’Audit NIS2 preliminare.
Sapresti accorgerti se i tuoi dati stanno uscendo?
Il furto di dati aziendali funziona perché nessuno guarda i primi passi. Alchimie Digitali affianca le imprese di Modena e dell’Emilia-Romagna nella valutazione del rischio, nella verifica di cosa è già esposto e nell’adeguamento a GDPR e NIS2.
Un ringraziamento sincero alla Gazzetta di Modena, che ha dato spazio a un tema ancora troppo sottovalutato, e a CNA Modena, di cui Alchimie Digitali è impresa associata. 🙏
Fonti
- Gazzetta di Modena, 10 novembre 2026, pagina 10: intervista a Pietro Suffritti, socio amministratore di Alchimie Digitali.
- Clusit, Rapporto 2026: sintesi su Cybersecurity360 e presentazione al Security Summit di Milano.
- Direttiva (UE) 2022/2555 e d.lgs. 138/2024: Diritto Bancario e NIS2 Status Italia.
- Legge 28 giugno 2024, n. 90 e art. 615-ter c.p.: Sistema Penale, Brocardi e Diritto Bancario.
- FBI, North Korea Responsible for $6 Billion+ Binance Attack.
- Chainalysis sul 2025, ripreso da Avvenire; stime sul PIL nordcoreano da Internazionale.
Le informazioni sono aggiornate al 10 novembre 2026 e possono cambiare con nuove comunicazioni ufficiali. Verifica sempre i termini NIS2 sulle fonti dell’Agenzia per la Cybersicurezza Nazionale.