Man in the Mail: la truffa dietro il caso Revolut e come proteggere la tua azienda
Condividi:

revolut alchimie digitali

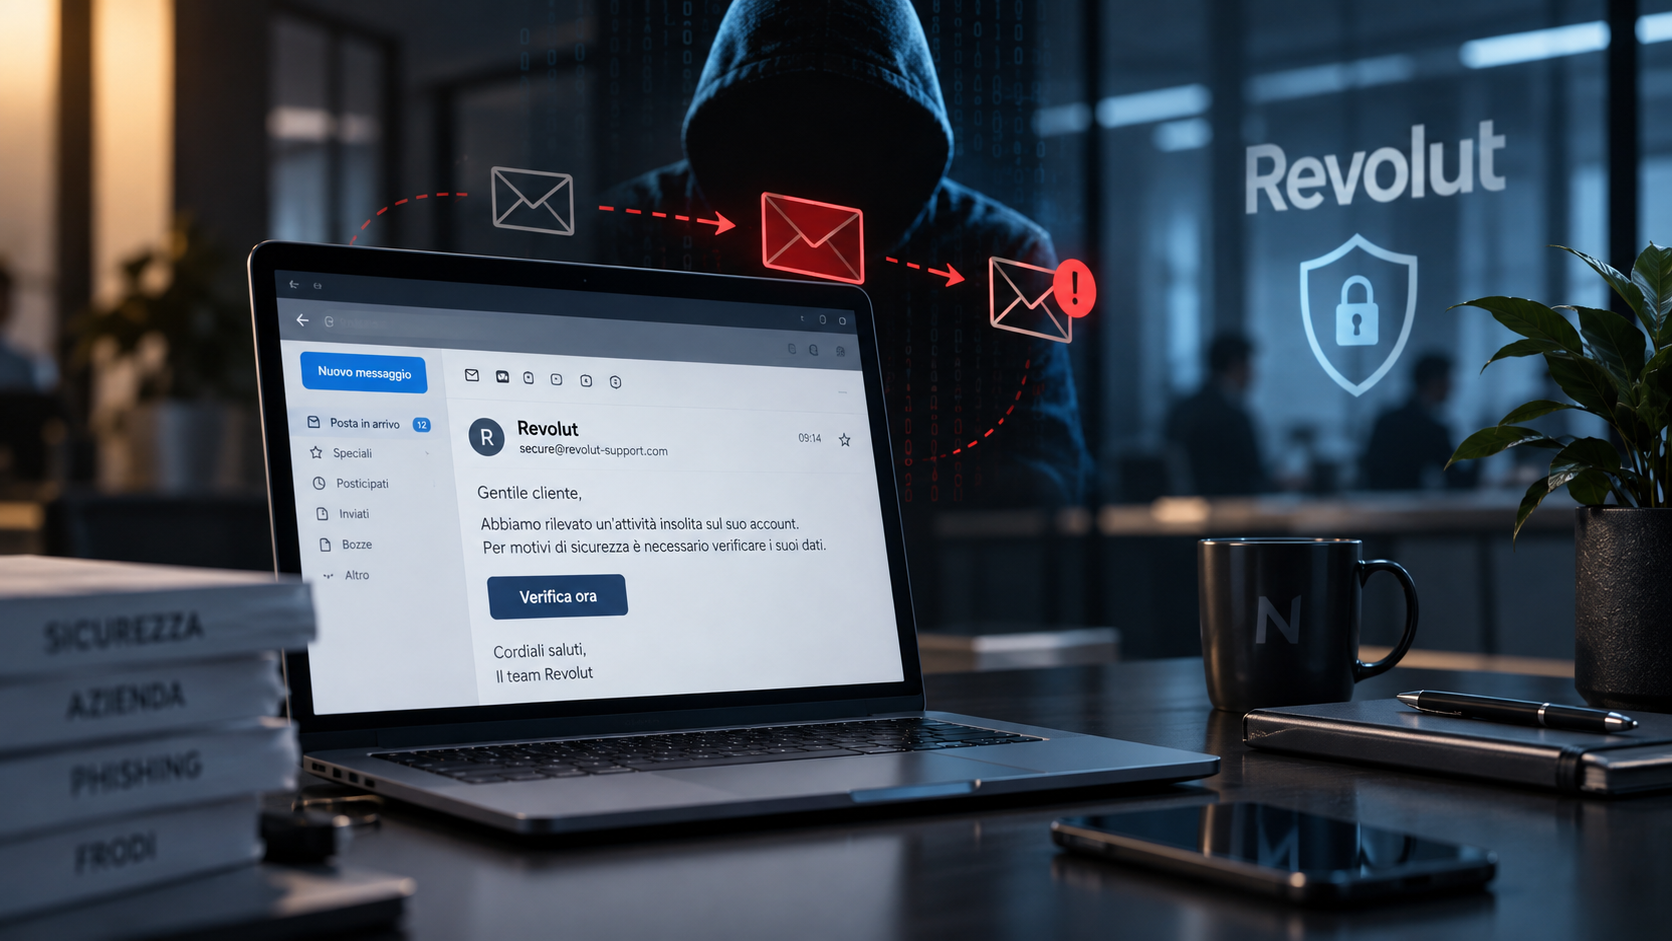
Il 12 settembre 2026 Revolut ha confermato di aver consegnato i dati di circa 680 clienti a criminali informatici, dopo aver ricevuto richieste apparentemente legittime provenienti da un account di posta elettronica certificata del Ministero dell'Interno italiano, compromesso mesi prima. Nessun sistema Revolut è stato violato: l'azienda ha risposto correttamente a una richiesta ufficiale che, in realtà, non lo era. È la tecnica nota come Man in the Mail, e riguarda ogni azienda che riceve richieste di dati via email, non solo le banche.

Cosa è successo davvero a Revolut

Il gruppo di cybercriminali che si fa chiamare IAmNotAVillain ha rivendicato l'attacco spiegando che l'operazione è durata circa sei mesi. Il punto di ingresso sarebbe stato un infostealer che ha permesso di sottrarre le credenziali di un dipendente pubblico, dando accesso a una casella di PEC del Ministero dell'Interno, dominio pec.interno.it. Da quell'indirizzo è partita una richiesta formale di dati, motivata da un'indagine attribuita alla Procura di Milano e in realtà inesistente. Revolut, di fronte a una richiesta arrivata da un canale istituzionale autentico, ha fornito passaporti, indirizzi, estremi di conto e cronologia operazioni, prima di accorgersi dell'anomalia contattando direttamente l'ente italiano, che ha smentito di aver mai inviato quei messaggi.

Perché questa truffa non riguarda solo le banche

Il caso Revolut fa notizia per la scala e per il coinvolgimento di un ente statale, ma il meccanismo di fondo è lo stesso che da anni colpisce le PMI italiane, soprattutto quelle che lavorano con l'estero: qualcuno si impossessa di una casella email legittima, aspetta il momento giusto e chiede qualcosa che sembra normale, un pagamento, un documento, un dato personale. Cambia solo il travestimento. Se in ambito import export il Man in the Mail punta a dirottare un bonifico su una fattura, nel caso Revolut ha puntato a dati personali usando la credibilità di un ente pubblico. Per un'azienda italiana la domanda corretta non è se riceverà mai una richiesta del genere, ma se saprebbe riconoscerla in tempo.

1
Compromissione silenziosa
Un infostealer o una campagna di phishing sottrae le credenziali di un account email legittimo, spesso mesi prima dell'attacco vero e proprio.
2
Attesa e osservazione
L'attaccante studia lo stile di comunicazione, i contatti abituali e i processi interni, senza farsi notare.
3
Richiesta credibile
Parte una richiesta che sembra normale, urgente e proveniente da un canale fidato: un fornitore, un cliente, un'autorità.
4
Danno
Senza una verifica indipendente, l'azienda destinataria esegue quanto richiesto: un pagamento, un dato, un accesso.

Anatomia tecnica dell'attacco: dall'infostealer al Man in the Mail

Per capire perché un attacco come questo aggira quasi tutti i controlli standard bisogna partire da cosa fa davvero un infostealer. Non si limita a leggere la password salvata nel browser: raccoglie in blocco credenziali, cronologia di navigazione, cookie e token di sessione, e li rivende in pacchetti detti stealer log su mercati criminali specializzati, secondo il modello Malware-as-a-Service. Il punto tecnico più critico è che un token di sessione rubato rappresenta un'autenticazione già completata: se l'attaccante lo riutilizza da un nuovo contesto e l'applicazione lo accetta, non deve conoscere la password né ripetere il secondo fattore, perché la sessione è già valida. È il motivo per cui il solo MFA basato su SMS o codice temporaneo non basta a fermare ogni scenario, mentre resta efficace bloccare l'attacco a monte, sulla compromissione del dispositivo.

Secondo il primo report istituzionale italiano dedicato agli infostealer, pubblicato dall'Agenzia per la Cybersicurezza Nazionale a febbraio 2026, solo nel 2025 il malware LummaC2 ha sottratto oltre 940.000 credenziali riconducibili a soggetti italiani, RedLine Stealer circa 634.000 e DcRat circa 470.000. Nei report operativi di gennaio e febbraio 2026 il vettore di compromissione iniziale più ricorrente, in entrambi i mesi, è stato lo stesso: l'uso di credenziali valide sottratte in precedenza, non una vulnerabilità tecnica sfruttata al momento. È un dato coerente con la stima dell'ENISA, secondo cui gli infostealer sono all'origine di oltre il 50% degli attacchi ransomware, e con il Rapporto Clusit 2026, che registra 507 incidenti informatici gravi in Italia nel 2025, il 42% in più rispetto al 2024, con phishing e social engineering cresciuti del 75%.

940.000credenziali italiane rubate da LummaC2 nel 2025 (fonte ACN)
507incidenti informatici gravi in Italia nel 2025, +42% sul 2024 (Clusit)
72hil tempo massimo per notificare un data breach al Garante privacy

Il motivo per cui i controlli perimetrali classici non intercettano un attacco Man in the Mail sta proprio qui: SPF, DKIM e DMARC verificano che un messaggio provenga davvero dal dominio dichiarato, non se il mittente autorizzato ad agire su quel dominio è stato compromesso. Nel caso Revolut l'email arrivava letteralmente dal dominio autentico pec.interno.it: nessun controllo di autenticazione email, per quanto configurato correttamente, avrebbe potuto segnalarlo come anomalo, perché tecnicamente non lo era. Lo stesso vale per i filtri antispam basati su reputazione del mittente.

Perché riguarda anche il CdA, non solo l'IT

Un errore comune è trattare il Man in the Mail come un problema tecnico da delegare interamente al reparto IT. Per un CEO o un consigliere di amministrazione la prospettiva corretta è diversa: si tratta di un rischio di governance, con impatti diretti su continuità operativa, reputazione ed esposizione economica. Il D.Lgs. 231/2001, all'articolo 24-bis, include i reati informatici tra i presupposti della responsabilità amministrativa dell'ente: un'azienda priva di un modello organizzativo adeguato a prevenire questo tipo di rischio può rispondere anche a livello di persona giuridica, non solo il singolo dipendente coinvolto. A questo si somma il principio di accountability dell'articolo 24 del GDPR, che chiede al titolare del trattamento, quindi in ultima istanza al vertice aziendale, di poter dimostrare di aver valutato il rischio e adottato misure adeguate prima che accada un incidente, non dopo. Per un consiglio di amministrazione, la domanda utile non è "abbiamo un antivirus", ma "sappiamo dimostrare, con evidenze, che come organizzazione ci siamo posti il problema".

Come proteggere la tua azienda: controlli di base e avanzati

Le contromisure indicate dall'ACN contro gli infostealer restano il punto di partenza, ma per un'azienda strutturata vanno affiancate da controlli più maturi, pensati per il caso in cui la compromissione sia già avvenuta a monte, fuori dal proprio perimetro diretto.

Checklist essenziale

  1. Autenticazione a più fattori (MFA) attiva su ogni account, in particolare su posta elettronica e PEC.
  2. Verifica indipendente di ogni richiesta inattesa o fuori dall'ordinario, chiamando un recapito noto e non quello indicato nella comunicazione ricevuta.
  3. Aggiornamenti e patch installati appena disponibili su sistemi e dispositivi.
  4. Password manager dedicato al posto del salvataggio automatico nel browser.
  5. Formazione periodica del personale, con simulazioni realistiche di phishing.
  6. Procedura di gestione del data breach già definita, da attivare senza esitazioni se qualcosa non torna.

Controlli avanzati, per chi vuole andare oltre la checklist di base

Non tutte le forme di MFA offrono lo stesso livello di protezione. Un MFA resistente al phishing, basato su standard FIDO2 o su passkey, riduce drasticamente il rischio rispetto a un codice via SMS o a un'app OTP, che restano vulnerabili al furto del token di sessione da parte di un infostealer. Vanno poi monitorate le regole di inoltro automatico create sulle caselle di posta aziendali, perché sono uno degli indicatori più affidabili di una compromissione in corso, insieme ad accessi da posizioni geografiche incoerenti tra loro in tempi troppo ravvicinati. Un EDR aggiornato sui dispositivi aziendali resta la difesa più efficace contro l'infostealer stesso, prima ancora che le credenziali vengano sottratte, mentre il monitoraggio del dark web per credenziali aziendali già in circolazione permette di intervenire prima che vengano effettivamente usate.

Segnale di allarmeCosa fare
Richiesta urgente di dati o pagamenti via emailVerificare telefonicamente su un numero già noto, mai su quello indicato nel messaggio
Cambio improvviso di IBAN o riferimentiConfermare con il mittente reale tramite un canale diverso da quello usato per la richiesta
Mittente istituzionale ma tono insolitoContattare direttamente l'ente tramite i suoi canali ufficiali pubblici
Link o allegati in messaggi non attesiNon aprirli, segnalarli all'IT interno o al proprio fornitore di sicurezza

Domande frequenti su Google

Il Man in the Mail è la stessa cosa del phishing?
No: il phishing punta a rubare credenziali con un messaggio falso, il Man in the Mail sfrutta credenziali già rubate per inserirsi in una conversazione email reale e proseguirla fingendosi il legittimo titolare.

Come faccio a sapere se la mia azienda è già stata colpita?
I segnali più comuni sono richieste di pagamento o di dati che nessuno in azienda ha effettivamente inviato, regole di inoltro sospette nella casella di posta, o segnalazioni da parte di clienti e fornitori su comunicazioni mai partite da voi.

Domande frequenti

Cos'è nel dettaglio la tecnica Man in the Mail?
È un attacco in cui il criminale si inserisce in una casella di posta elettronica già compromessa e attiva, e da quella posizione prosegue lo scambio di email con la vittima designata, fingendosi il legittimo proprietario dell'account. Il dominio è autentico, quindi i normali controlli antispam e antiphishing non lo intercettano.
Perché Revolut ha fornito i dati senza controlli più approfonditi?
Perché la richiesta proveniva da un canale ufficiale e autenticato, una PEC del Ministero dell'Interno, che in condizioni normali costituisce garanzia sufficiente di legittimità per rispondere a una richiesta investigativa. Il problema non era nei sistemi Revolut, ma nella catena di fiducia a monte.
La mia azienda rischia qualcosa di simile anche se non è una banca?
Sì. Qualunque azienda che scambia dati, fatture o pagamenti via email è un bersaglio potenziale, in particolare chi lavora con l'estero o riceve periodicamente richieste da fornitori, clienti o enti pubblici.
Cosa devo fare per primo se sospetto un attacco simile?
Sospendere subito l'operazione richiesta, verificare con un canale indipendente, e attivare la procedura interna di gestione del data breach o rivolgersi a un consulente di cybersecurity per una verifica tecnica.
Se ho attivato l'MFA sono al sicuro anche da questo tipo di attacco?
Non sempre. Un infostealer può rubare direttamente i cookie e i token di sessione già autenticati, permettendo all'attaccante di riutilizzare un accesso già valido senza dover ripetere il secondo fattore. Per questo un MFA resistente al phishing, come FIDO2 o le passkey, offre una protezione più solida rispetto a SMS o app OTP, ed è comunque essenziale affiancarlo a un EDR che intercetti l'infostealer sul dispositivo prima che rubi la sessione.
Il CdA può essere chiamato in causa personalmente per un incidente come questo?
La responsabilità amministrativa ai sensi del D.Lgs. 231/2001 ricade sulla società, non necessariamente sul singolo amministratore, ma un'azienda priva di un modello organizzativo adeguato a prevenire reati informatici è più esposta, e la mancata adozione di misure adeguate può incidere anche sulla valutazione di responsabilità individuale degli amministratori in sede di controllo societario. Documentare le misure adottate, prima dell'incidente, è la miglior tutela sia per la società sia per chi la amministra.

La tua azienda saprebbe riconoscere una richiesta come questa?

Alchimie Digitali affianca CEO, consigli di amministrazione e management delle aziende di Modena e dell'Emilia-Romagna, comprese quelle che lavorano con l'estero, nella valutazione del rischio, nella formazione del personale e nella gestione dei data breach.
Condividi:

Email aziendale, DMARC e vecchi server: perché una configurazione corretta dieci anni fa oggi può essere un problema

Condividi:

La sicurezza della posta elettronica non si risolve con tre record DNS.

In sintesi – SPF, DKIM e DMARC proteggono il dominio aziendale solo se rispecchiano davvero tutte le sorgenti di invio: server interni, CRM, newsletter, gestionali e piattaforme esterne. Una configurazione realizzata anni fa può non includere più i servizi aggiunti nel tempo, lasciando il dominio esposto a spoofing e impersonificazione. DMARC produce report che segnalano fallimenti e tentativi di abuso ma solo se qualcuno li legge e li interpreta. La posta elettronica aziendale non va solo fatta funzionare: va governata.

La posta elettronica aziendale è uno di quei servizi che vengono dati per scontati fino al giorno in cui qualcosa smette di funzionare. Una newsletter finisce nello spam. Un gestionale non recapita più le notifiche. Un cliente riceve una falsa richiesta di pagamento. Un fornitore segnala un messaggio sospetto. Oppure il dominio aziendale viene usato — o tentato di essere usato — per inviare email che sembrano legittime ma non lo sono.

In molti casi, quando si comincia a indagare, la risposta è sempre la stessa: “Ma la posta ha sempre funzionato.”

Ed è proprio qui il problema.

Una configurazione che sembrava corretta dieci anni fa non è detto che sia corretta oggi. Nel frattempo sono cambiati i provider, sono aumentate le piattaforme esterne, sono entrati in azienda CRM, gestionali, sistemi di ticketing, newsletter, servizi cloud, firme automatiche, inoltri, vecchi server rimasti accesi e account configurati manualmente. La posta elettronica non passa più soltanto dal “server mail dell’azienda”. Spesso esce da molti punti diversi: non sempre censiti, non sempre autorizzati, non sempre firmati correttamente.

SPF, DKIM e DMARC servono proprio a mettere ordine in questo scenario. Ma pubblicare tre record DNS non basta. Il vero lavoro è capire se quei record descrivono davvero il modo in cui l’azienda invia email ogni giorno.

La posta elettronica nasce in un mondo che non esiste più

I primi esperimenti di posta elettronica di rete risalgono al 1971, in un contesto tecnico radicalmente diverso da quello attuale. Allora non esistevano phishing industrializzato, spoofing di dominio, piattaforme marketing cloud, CRM con invii automatici, portali SaaS o supply chain digitali complesse.

L’email si è evoluta nel tempo aggiungendo controlli, policy e strumenti di autenticazione sopra un modello nato quando il livello di fiducia della rete era incomparabilmente più alto. Questo spiega perché molte configurazioni “storiche” continuano a funzionare tecnicamente, ma non sono più adeguate dal punto di vista della sicurezza, della recapitabilità e della governance.

Un server può ancora inviare posta. Un account può ancora spedire messaggi. Un gestionale può ancora produrre notifiche. Una newsletter può ancora partire. Ma questo non significa che tutto sia coerente con SPF, DKIM e DMARC, né che il dominio aziendale sia protetto da abusi o errori silenziosi.

Nel 2026, il tema non è più solo “la posta funziona?”. La domanda corretta è: la posta esce davvero dai server che il dominio dichiara come autorizzati?

SPF, DKIM e DMARC non sono decorazioni DNS

SPF, DKIM e DMARC vengono spesso trattati come tre voci tecniche da sistemare una volta sola. In realtà sono tre strumenti distinti, che funzionano bene soltanto se rappresentano fedelmente l’infrastruttura reale di invio.

SPF indica quali server sono autorizzati a inviare posta per conto di un dominio. Il problema è che molte aziende, nel tempo, accumulano servizi su servizi: Microsoft 365, Google Workspace, CRM, piattaforme newsletter, gestionali, sistemi di fatturazione, ticketing, portali HR, software verticali. Ogni servizio deve essere incluso correttamente. Ma SPF ha anche un limite tecnico critico: la valutazione non deve superare i 10 meccanismi che causano query DNS aggiuntive (come definito dall’RFC 7208). Se il record diventa troppo esteso o disordinato, può fallire restituendo un PermError — proprio mentre cerca di autorizzare troppe sorgenti. E quando SPF fallisce in questo modo, DMARC perde uno dei suoi due pilastri di allineamento.

DKIM

aggiunge una verifica diversa. Non si limita a dichiarare “questo server può spedire”, ma associa il messaggio a un dominio attraverso una firma crittografica verificabile tramite chiave pubblica pubblicata nel DNS. Il meccanismo consente al dominio firmatario di assumersi una responsabilità tecnica sul messaggio, indipendentemente dal server che lo ha trasmesso.

DMARC

 governa il comportamento complessivo. Permette al proprietario del dominio di comunicare ai server riceventi cosa fare quando SPF o DKIM non risultano allineati, e consente di ricevere report sull’utilizzo del dominio aggregati, o più dettagliati sui singoli fallimenti, a seconda del supporto offerto dal sistema ricevente.

Il punto è questo: SPF, DKIM e DMARC non servono a “mettere il bollino” sulla posta. Servono a dichiarare, verificare e monitorare l’identità tecnica delle email aziendali.

Se ciò che è scritto nei DNS non corrisponde a ciò che accade davvero, DMARC comincia a mostrare il problema.

Quando DMARC segnala un fallimento, di solito ha ragione

DMARC non è capriccioso: confronta quello che il dominio dichiara con quello che i server riceventi osservano. Se una newsletter parte da una piattaforma non autorizzata, DMARC rileva un fallimento. Se un gestionale invia email senza DKIM configurato correttamente, DMARC rileva un fallimento. Se un account viene usato tramite il server SMTP sbagliato, DMARC rileva un fallimento. Se un vecchio server interno continua a spedire posta — anche se nessuno lo considera più parte dell’infrastruttura ufficiale — DMARC rileva un fallimento.

In altre parole, DMARC non scopre solo gli attacchi. Scopre anche il disordine.

E nelle aziende, il disordine della posta elettronica è molto più comune di quanto sembri.

Il problema dei vecchi server e delle configurazioni ereditate

Molte infrastrutture email aziendali non sono state progettate da zero in modo ordinato. Sono state costruite nel tempo: un provider cambiato, un server migrato, un gestionale aggiunto, una newsletter esternalizzata, un dominio secondario, un sistema di ticketing, un vecchio applicativo che manda notifiche automatiche, un server SMTP interno rimasto attivo “perché tanto serve ancora”.

Questa stratificazione genera debito tecnico. Non solo codice vecchio o software non aggiornato: anche una configurazione che nessuno ha più il coraggio, il tempo o la memoria storica per toccare. La posta continua a funzionare, quindi non viene analizzata. Ma nel frattempo i criteri antispam si sono irrigiditi, i grandi provider valutano con maggiore attenzione l’autenticazione, i clienti sono più esposti a tentativi di frode e i domini aziendali sono diventati asset reputazionali da proteggere.

Una configurazione email vecchia non è per forza sbagliata. Va verificata. Il rischio reale è che l’azienda continui a ragionare come se esistesse un solo server di posta, mentre nella realtà le email escono da molti sistemi diversi.

Open relay, server mal configurati e relay permissivi

Un tema spesso sottovalutato riguarda i relay. Un open relay è un server che consente a soggetti non autorizzati di inviare posta verso terzi: una configurazione che da decenni dovrebbe essere evitata, perché può essere sfruttata per spam e invii non controllati. Oggi un mailserver ben gestito non dovrebbe accettare traffico da open relay e dovrebbe affidarsi anche a controlli reputazionali, blacklist e meccanismi di blocco.

Ma non esistono solo gli open relay evidenti. Ci sono anche configurazioni meno appariscenti ma comunque problematiche: server con comportamenti troppo permissivi, MTA installati frettolosamente, vecchie macchine lasciate attive, applicativi che usano credenziali generiche, account configurati in modo da usare sempre lo stesso server SMTP anche quando il mittente appartiene a un dominio diverso.

In questi casi il problema può non sembrare grave: l’invio parte, il messaggio arriva, l’utente non vede errori. Ma dal punto di vista dell’autenticazione, quella posta può non essere coerente. Ed è qui che nascono molti fallimenti difficili da diagnosticare.

Il caso degli account multipli e del server di uscita sbagliato

Un esempio molto comune riguarda i client di posta configurati con più account. Un utente gestisce cinque, dieci, a volte decine di caselle condivise o alias. Se il client usa sempre lo stesso server SMTP di uscita — oppure se l’account principale spedisce messaggi per identità diverse senza controlli adeguati — il risultato può essere tecnicamente incoerente.

Dal punto di vista dell’utente è tutto normale: seleziona il mittente, scrive e invia. Dal punto di vista del server ricevente, però, il messaggio racconta un’altra storia: un dominio nel campo mittente, un server di invio non previsto, una firma DKIM assente o non allineata, una policy DMARC che non trova corrispondenza tra ciò che viene dichiarato e ciò che sta accadendo.

Un mailserver ben configurato dovrebbe governare queste situazioni. Ma molte infrastrutture non lo fanno, soprattutto quando sono nate per accumulo o per urgenza.

Le newsletter sono spesso il punto in cui il problema emerge

Le piattaforme newsletter rappresentano uno dei casi più frequenti. Un’azienda decide di inviare comunicazioni commerciali o informative usando una piattaforma esterna. Il reparto marketing carica i contatti, crea il template, imposta il mittente con il dominio aziendale e inizia a spedire. Tutto sembra funzionare.

Ma se la piattaforma non è stata autorizzata correttamente in SPF, se DKIM non è configurato sul dominio, se il dominio di ritorno non è allineato, o se DMARC è già impostato in modo restrittivo, la newsletter può generare fallimenti, finire nello spam o danneggiare la reputazione del dominio.

Il punto non è “la newsletter è fatta male”. Il punto è che ogni piattaforma che invia email per conto dell’azienda deve essere trattata come parte dell’infrastruttura email aziendale. CRM, ERP, gestionali, sistemi di marketing automation, portali per preventivi, software di assistenza, piattaforme di fatturazione e strumenti di ticketing devono essere mappati, verificati e configurati in modo coerente.

DMARC senza monitoraggio è un’occasione sprecata

Uno degli errori più frequenti è pubblicare DMARC e poi non leggere i report. Questo approccio trasforma DMARC in una semplice riga nel DNS, non in uno strumento di sicurezza operativo.

I report DMARC servono a ricostruire cosa accade al dominio: quali server stanno inviando email, quali passano SPF o DKIM, quali falliscono, quali sorgenti sono legittime ma non ancora configurate, quali invii sembrano sospetti. I report aggregati offrono il quadro complessivo; quelli di fallimento — quando disponibili e supportati dal sistema ricevente — forniscono informazioni più granulari sui singoli messaggi.

Questo significa che non basta “mettere l’indirizzo dei report”. Serve qualcuno, o qualcosa, che li riceva, li analizzi e li trasformi in decisioni operative.

Un dominio può avere DMARC attivo e continuare a essere configurato male. Un dominio può ricevere report pieni di segnali utili senza che nessuno li guardi. Un dominio può mostrare tentativi di abuso, sorgenti dimenticate o invii non conformi — e l’azienda se ne accorge solo quando il problema diventa visibile a un cliente, a un fornitore o a un sistema antispam.

I segnali tecnici: SpamAssassin, DMARC e l’intelligence operativa

In molte infrastrutture, i sistemi antispam non si limitano a decidere se una mail è buona o cattiva. Raccolgono segnali, applicano regole, verificano reputazione, autenticazione, contenuto e comportamento. SpamAssassin, per esempio, include un plugin DMARC che verifica se i messaggi rispettano la policy dichiarata e richiede che siano abilitati anche i controlli SPF e DKIM. In base alla configurazione, questi sistemi possono contribuire a rendere disponibili dati utili sui fallimenti.

Il principio è importante: l’autenticazione email produce segnali tecnici che possono essere raccolti, analizzati e usati per capire cosa accade davvero. Senza monitoraggio, quei segnali restano rumore. Con il monitoraggio, diventano intelligence operativa.

Il rischio più serio non è lo spam: è l’impersonificazione

Quando si parla di SPF, DKIM e DMARC, molte aziende pensano prima di tutto alla recapitabilità. “Mi serve per non finire nello spam.” È vero, ma è solo una parte del problema.

Il tema più serio è l’impersonificazione. Se un attaccante riesce a inviare email che sembrano provenire dal dominio aziendale, può tentare frodi verso clienti, fornitori, amministrazione, direzione o reparti sensibili: una falsa richiesta di pagamento, una modifica IBAN, una comunicazione tecnica contraffatta, una richiesta urgente del management.

Quando l’attacco è rivolto a figure apicali o soggetti ad alto valore, si parla spesso di whaling — una forma mirata di phishing. In questo contesto, DMARC non elimina il rischio, ma può ridurre la possibilità che email non allineate al dominio vengano considerate legittime dai server riceventi, e può aiutare a ricostruire tentativi di abuso attraverso i report.

Il punto non è poter dire “avevamo DMARC”. Il punto è poter dimostrare che il dominio è stato configurato, monitorato e governato in modo coerente nel tempo.

Il falso senso di sicurezza: “abbiamo Microsoft 365” o “abbiamo Google Workspace”

Microsoft 365 e Google Workspace offrono strumenti solidi per la gestione della posta, ma non risolvono automaticamente tutto ciò che ruota intorno al dominio aziendale. Se tutte le email partissero solo da Microsoft o solo da Google, la situazione sarebbe più semplice. Ma raramente è così.

Molte aziende usano piattaforme esterne per newsletter, CRM, fatturazione, ticketing, preventivi, gestionali, e-commerce, portali clienti, sistemi di notifica, software verticali. Alcune usano più domini. Altre hanno sottodomini. Altre ancora hanno vecchi server interni che continuano a inviare email per applicativi legacy.

La domanda giusta non è: “Uso Microsoft 365 o Google Workspace, sono a posto?”

La domanda giusta è: tutte le email che sembrano uscire dal mio dominio passano davvero da sorgenti autorizzate, firmate e monitorate?

Cosa dovrebbe controllare un’azienda

Un controllo serio della posta elettronica aziendale non si limita a verificare se SPF, DKIM e DMARC esistono. Deve ricostruire il perimetro reale. In concreto, bisogna verificare quali domini e sottodomini inviano email, quali server sono autorizzati da SPF, se il record SPF supera o rischia di superare il limite dei 10 lookup DNS, quali piattaforme esterne inviano email per conto dell’azienda e se tutte firmano correttamente con DKIM. Vanno verificati l’allineamento DKIM al dominio mittente, la policy DMARC attiva (osservazione, quarantena o rifiuto), dove arrivano i report e chi li interpreta con quale frequenza. Non vanno trascurati i vecchi server SMTP, MTA, relay, inoltri o applicativi legacy, né i client di posta con account multipli che potrebbero usare server di uscita incoerenti. Vanno mappati newsletter, CRM, ERP e gestionali, e vanno analizzati i segnali di spoofing, abuso o configurazioni non autorizzate.

Questa analisi non serve solo a “mettere a posto la posta”. Serve a ridurre una superficie di rischio che spesso resta invisibile finché non produce un danno reale.

Cosa succede quando si passa troppo presto a DMARC reject

Impostare DMARC con policy p=reject può essere la scelta giusta, ma solo quando l’infrastruttura è stata mappata e verificata. Passare troppo presto a una policy restrittiva può bloccare email legittime: newsletter, notifiche di gestionali, messaggi automatici, comunicazioni da CRM, sistemi di ticketing o applicativi verticali.

Per questo l’approccio corretto è progressivo: prima si osserva, poi si mappano le sorgenti, poi si correggono SPF e DKIM, poi si analizzano i report, poi — con ragionevole certezza che gli invii legittimi siano allineati — si passa a una policy più restrittiva.

DMARC non deve essere usato come interruttore. Deve essere usato come processo.

Una configurazione email va mantenuta, non solo realizzata

La posta elettronica aziendale non è un impianto che si configura una volta e poi si dimentica. Ogni nuovo servizio può cambiare lo scenario. Ogni nuovo CRM può aggiungere una sorgente di invio. Ogni nuova piattaforma newsletter può richiedere una firma DKIM. Ogni cambio provider può modificare SPF. Ogni vecchio server lasciato acceso può continuare a produrre traffico non documentato. Ogni report DMARC ignorato può nascondere un segnale importante.

La sicurezza della posta elettronica deve entrare nella manutenzione ordinaria dell’infrastruttura IT — non come attività estetica, ma come presidio di sicurezza, continuità operativa e reputazione digitale.

In sintesi

SPF, DKIM e DMARC sono strumenti fondamentali, ma non bastano se vengono trattati come semplici record DNS da pubblicare una volta e dimenticare. Il tema centrale è la coerenza tra ciò che il dominio dichiara e ciò che l’azienda fa davvero quando invia email. Se la posta esce da server vecchi, piattaforme non censite, CRM non configurati, newsletter senza firma DKIM, account multipli con SMTP incoerenti o relay gestiti male, DMARC fa emergere il problema. E se nessuno legge i report, il problema resta lì.

Una configurazione email che funzionava dieci anni fa non è automaticamente adeguata oggi. Nel frattempo sono cambiati i rischi, i controlli, le aspettative dei provider, la complessità delle infrastrutture e il valore del dominio come identità digitale.

La posta elettronica non va solo fatta funzionare. Va governata.

Parla con Alchimie Digitali per una verifica della configurazione email aziendale. Se vuoi capire se la tua posta aziendale è davvero configurata in modo coerente, non limitarti a controllare che “funzioni”. Verifica da dove escono le email, chi le firma, quali server sono autorizzati e chi sta leggendo i segnali che DMARC produce.

FAQ

SPF, DKIM e DMARC bastano per proteggere la posta aziendale?

No. Sono una base tecnica essenziale, ma funzionano davvero solo se rappresentano correttamente tutte le sorgenti di invio dell’azienda. Client di posta, CRM, newsletter, gestionali, ticketing, servizi cloud e vecchi server devono essere mappati, autorizzati e monitorati con continuità.

Perché una configurazione email vecchia può diventare un problema?

Perché nel tempo cambiano provider, piattaforme, criteri antispam e modalità di invio. Una configurazione realizzata anni fa può non includere più tutte le sorgenti corrette, può contenere server non più governati o può non essere allineata con SPF, DKIM e DMARC così come sono stati aggiornati dai rispettivi servizi.

Che cosa sono i report DMARC?

No. Avere DMARC attivo è utile, ma se i report non vengono monitorati e interpretati si perde gran parte del valore dello strumento. DMARC serve anche a osservare cosa accade al dominio nel tempo, non solo a pubblicare una policy.

Avere DMARC attivo significa essere al sicuro?

Non automaticamente. Queste piattaforme supportano SPF, DKIM e DMARC, ma devono essere configurati esplicitamente dall’amministratore. E se hai altri servizi che inviano email dal tuo dominio, devono essere inclusi nella configurazione.

Perché le newsletter possono creare problemi con DMARC?

Perché spesso vengono inviate da piattaforme esterne. Se queste piattaforme non sono autorizzate correttamente in SPF, non firmano con DKIM o non sono allineate al dominio aziendale, le email possono fallire i controlli e finire nello spam o essere rifiutate dai server riceventi.

Cosa significa che un server è configurato come relay?

Un relay è un server che inoltra posta. Se è configurato in modo troppo permissivo, può consentire invii non coerenti o non autorizzati, creando problemi di reputazione, autenticazione e sicurezza del dominio.

Microsoft 365 o Google Workspace risolvono automaticamente SPF, DKIM e DMARC?

No. Offrono strumenti importanti, ma l’azienda deve comunque configurare correttamente il dominio e tutte le sorgenti esterne che inviano email per suo conto — come CRM, newsletter, gestionali e sistemi automatici.

Quando conviene fare una verifica tecnica della posta aziendale?

Conviene farla quando si cambia provider, si attiva una nuova piattaforma newsletter o CRM, si notano problemi di recapito, si ricevono segnalazioni di email sospette, si prepara una revisione di sicurezza, o quando SPF, DKIM e DMARC non vengono controllati da molto tempo.

Cos'è il whaling e che relazione ha con DMARC?

Conviene farla quando si cambia provider, si attiva una nuova piattaforma newsletter o CRM, si notano problemi di recapito, si ricevono segnalazioni di email sospette, si prepara una revisione di sicurezza, o quando SPF, DKIM e DMARC non vengono controllati da molto tempo.

Cosa succede se SPF supera il limite dei 10 lookup DNS?

Il server ricevente restituisce un errore permanente (PermError) che causa il fallimento dell’autenticazione SPF. Se anche DKIM non è configurato correttamente, DMARC non trova nessun meccanismo allineato e può applicare la policy di quarantena o rifiuto, bloccando email legittime.

Condividi:

Sei sicuro che i dati della tua azienda non siano già nel Dark Web?

Condividi:
Cyber Risk Investigation per PMI: Scopri se i Dati della Tua Azienda Sono nel Dark Web

Sei sicuro che i dati della tua azienda non siano già nel Dark Web?

Ogni giorno migliaia di credenziali aziendali e dati sensibili vengono venduti nel Dark Web. Il più delle volte, le aziende non se ne accorgono fino a quando non è troppo tardi. E non si tratta solo di grandi gruppi o multinazionali: le PMI italiane, soprattutto in Emilia-Romagna, sono tra i bersagli preferiti dei cybercriminali.

Secondo recenti report, l’80% delle vittime globali di ransomware sono piccole e medie imprese. E se la tua azienda opera nei settori manifatturiero, logistica, sanità o servizi industriali, il rischio è ancora più concreto.

Dark Web: un mercato invisibile ma molto attivo

Il Dark Web ospita marketplace dove vengono scambiati accessi a server, account email, database aziendali, documenti riservati. Spesso, questi dati derivano da credenziali compromesse in attacchi precedenti o campagne di phishing mirate. Se i dati della tua azienda sono finiti in questi circuiti, il rischio è che vengano usati per compromettere i tuoi sistemi o rivenduti al miglior offerente.

Come capire se sei già esposto

Ecco alcuni segnali e strumenti utili per verificare:

  • Controlli pubblici su data breach: esistono strumenti (es. Have I Been Pwned) per verificare se le email aziendali sono comparse in fughe di dati note.

  • Monitoraggio delle reti e dei servizi esposti: porte aperte, credenziali di default o server mal configurati possono diventare vulnerabilità critiche.

  • Attività sospette sugli account: accessi da IP non riconosciuti, tentativi di login falliti ripetuti, reimpostazioni non autorizzate.

Best practice minime di sicurezza

Ogni PMI dovrebbe adottare almeno queste misure:

  • Utilizzo di password complesse e uniche, gestite con un password manager.

  • Attivazione dell’autenticazione multi-fattore (MFA) per account sensibili.

  • Formazione del personale su phishing e minacce comuni.

  • Aggiornamento regolare dei sistemi e verifica delle configurazioni di rete.

Attacchi recenti nel nostro territorio

Non si tratta di rischi teorici. In Emilia-Romagna abbiamo assistito a casi concreti:

  • L’attacco all’AUSL di Modena ha portato all’esfiltrazione di oltre 950 GB di dati sanitari, poi pubblicati nel Dark Web.

  • Diversi fornitori industriali del modenese e reggiano hanno subito violazioni tramite accessi remoti compromessi o phishing mirato.

NIS2: nuove responsabilità per le aziende

Con l’entrata in vigore della Direttiva NIS2, molte imprese italiane saranno tenute a dimostrare di saper prevenire e rilevare incidenti di sicurezza. Non si tratta solo di compliance: la direttiva chiede alle aziende di avere visibilità sul proprio rischio cyber e adottare misure adeguate per ridurlo.

La Cyber Risk Investigation di Alchimie Digitali

Per aiutare le PMI a mappare il proprio rischio reale, offriamo la Cyber Risk Investigation:

  • Verifica delle credenziali compromesse collegate al dominio aziendale.

  • Analisi dell’esposizione di rete (servizi attivi, porte aperte, configurazioni a rischio).

  • Ricerca di tracce nel Dark Web relative a dati aziendali (documenti, domini, utenze).

Il risultato è un report dettagliato con evidenze concrete e priorità d’intervento. È il primo passo per costruire una difesa informata, efficace e conforme alla NIS2.

Scopri se la tua azienda è già nel mirino.
Approfondisci il servizio di Cyber Risk Investigation »

FAQ

Come faccio a sapere se i dati della mia azienda sono nel Dark Web?

È possibile utilizzare strumenti di monitoraggio specializzati o affidarsi a servizi come la Cyber Risk Investigation di Alchimie Digitali, che analizzano in modo sicuro e legale la presenza di dati aziendali su marketplace e forum illegali.

Cos'è una Cyber Risk Investigation?

Una Cyber Risk Investigation è un’indagine tecnica che analizza il livello di esposizione di un’azienda a rischi informatici, verificando la presenza di credenziali compromesse, vulnerabilità di rete e dati presenti nel Dark Web.

Quali aziende sono obbligate a rispettare la Direttiva NIS2?

La Direttiva NIS2 si applica a organizzazioni pubbliche e private in settori considerati critici o ad alto impatto, come energia, sanità, logistica, manifattura avanzata, ICT e infrastrutture digitali. Include anche molte PMI che fanno parte di filiere essenziali.

Le PMI sono davvero un bersaglio per gli attacchi informatici?

Sì. L’80% delle vittime di ransomware sono PMI. Questo accade perché spesso hanno difese più deboli, ma comunque gestiscono dati sensibili o servizi critici per clienti e partner.

Cosa posso fare se scopro che le mie credenziali sono state compromesse?

Devi agire subito: cambia tutte le password coinvolte, abilita l’autenticazione a due fattori, revoca gli accessi non più necessari e verifica eventuali attività anomale sui sistemi aziendali.

Condividi:

Palestra di Consapevolezza Digitale: un successo di partecipazione e consapevolezza a Modena

Condividi:

Palestra di consapevolezza Digitalie

Quattro incontri per imparare a difendersi online

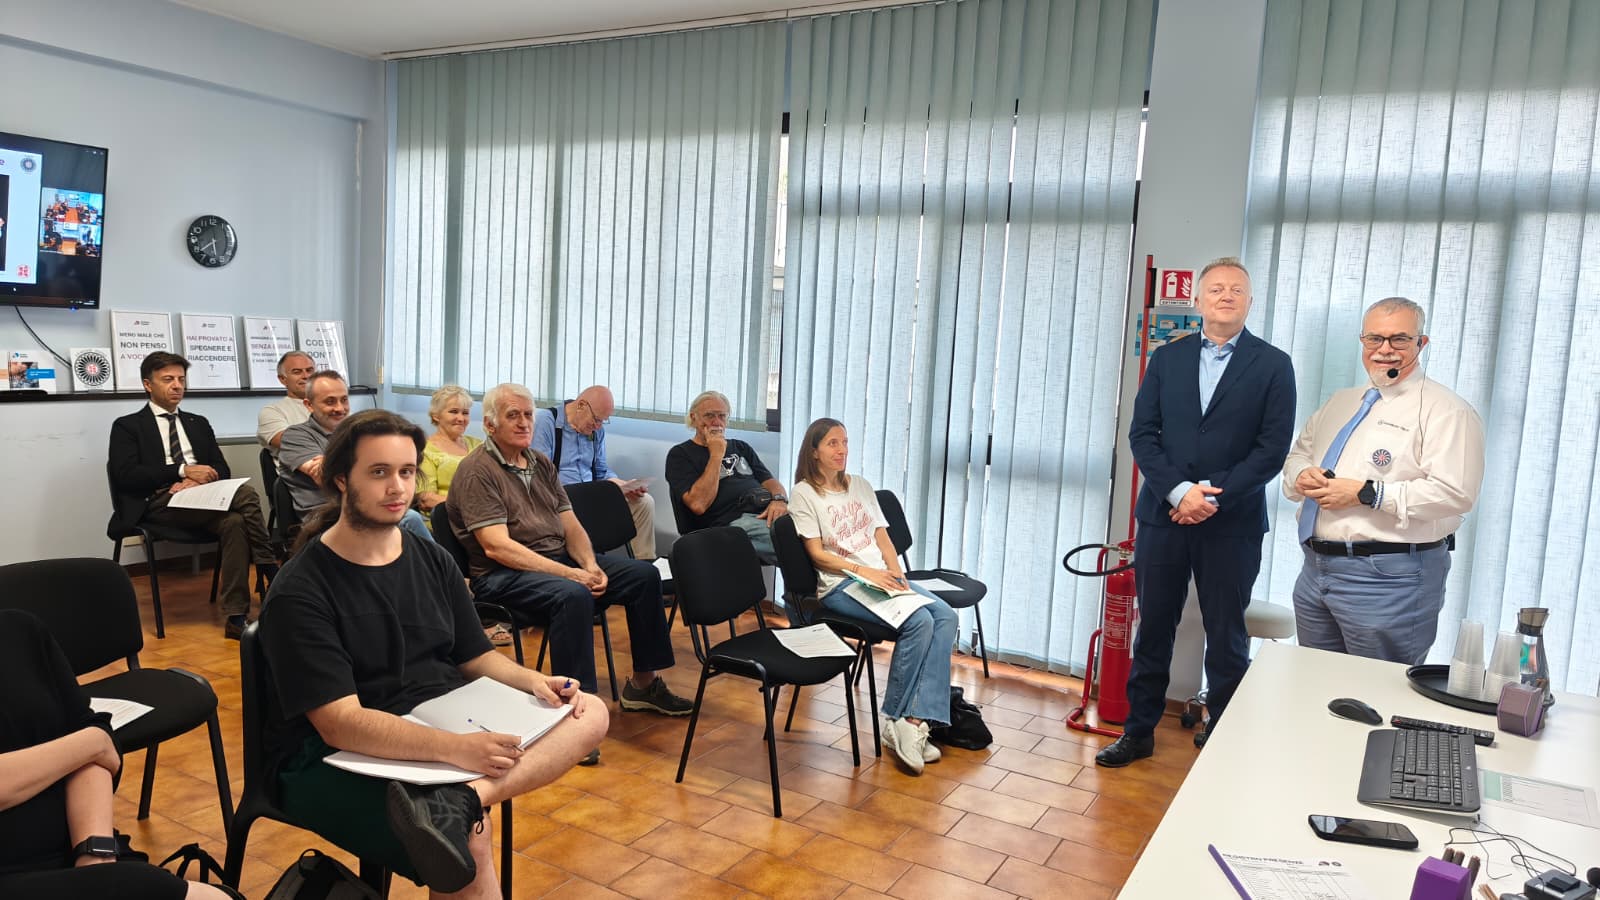
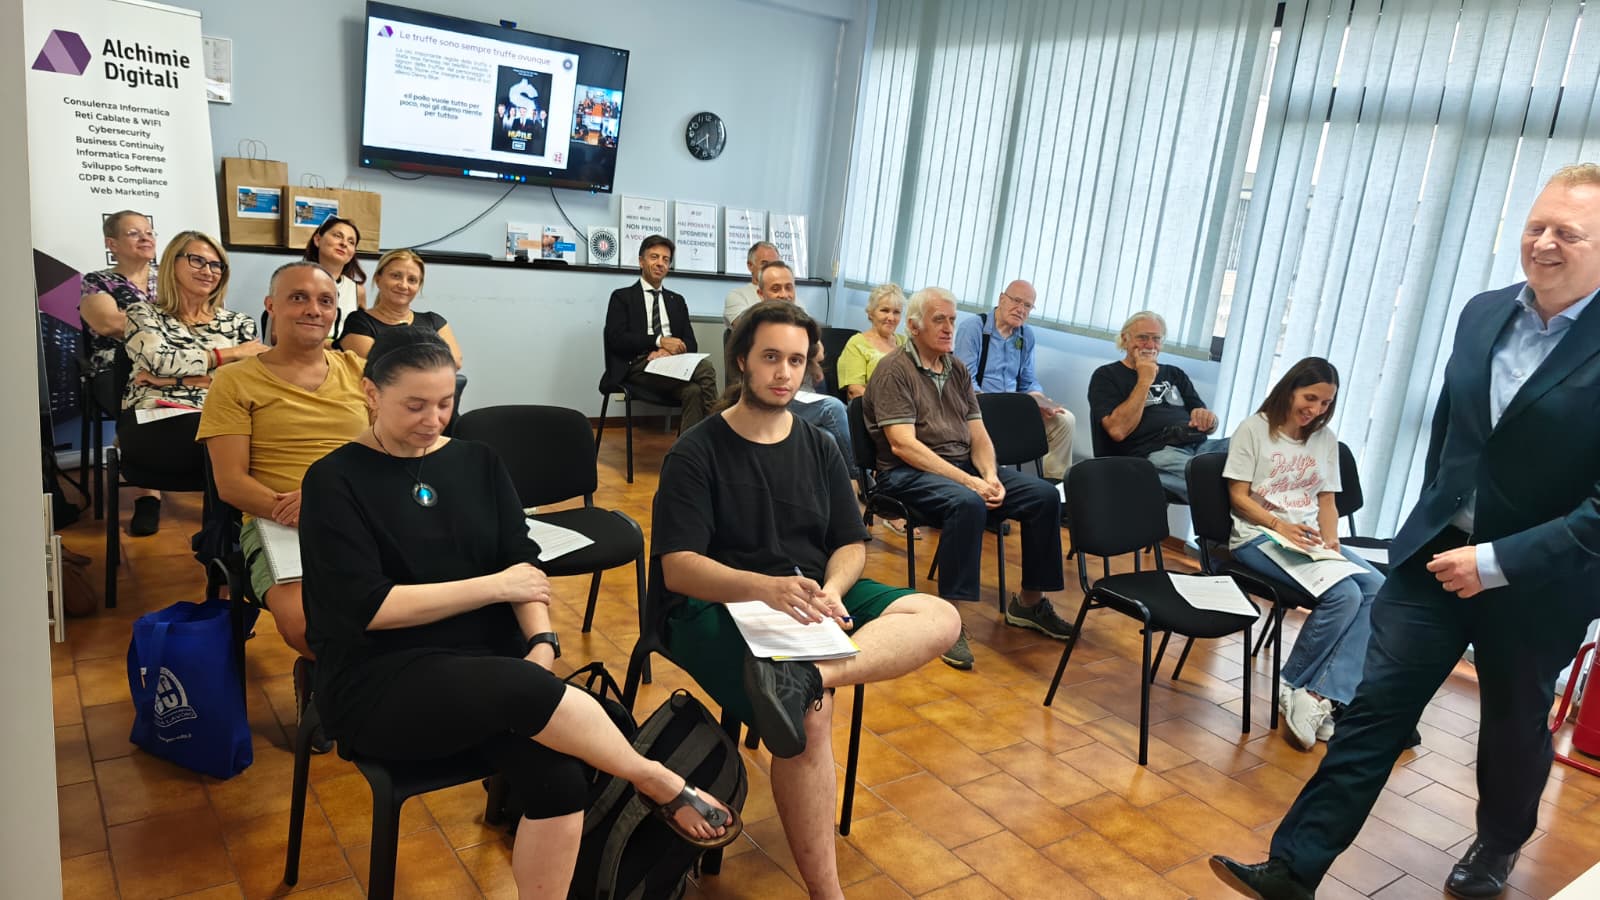
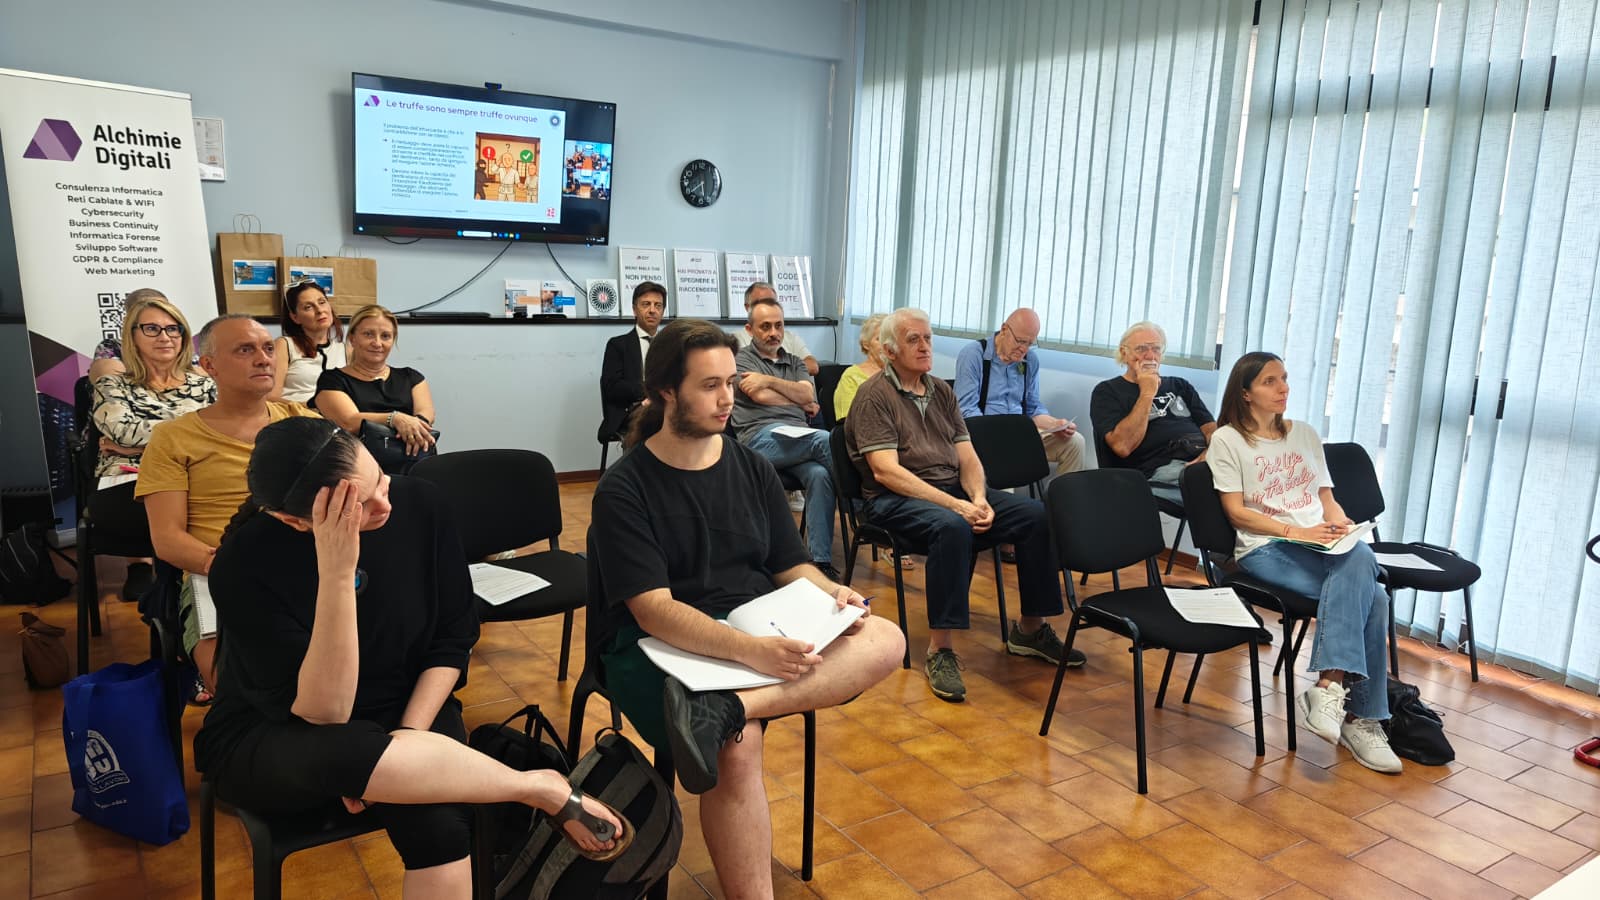
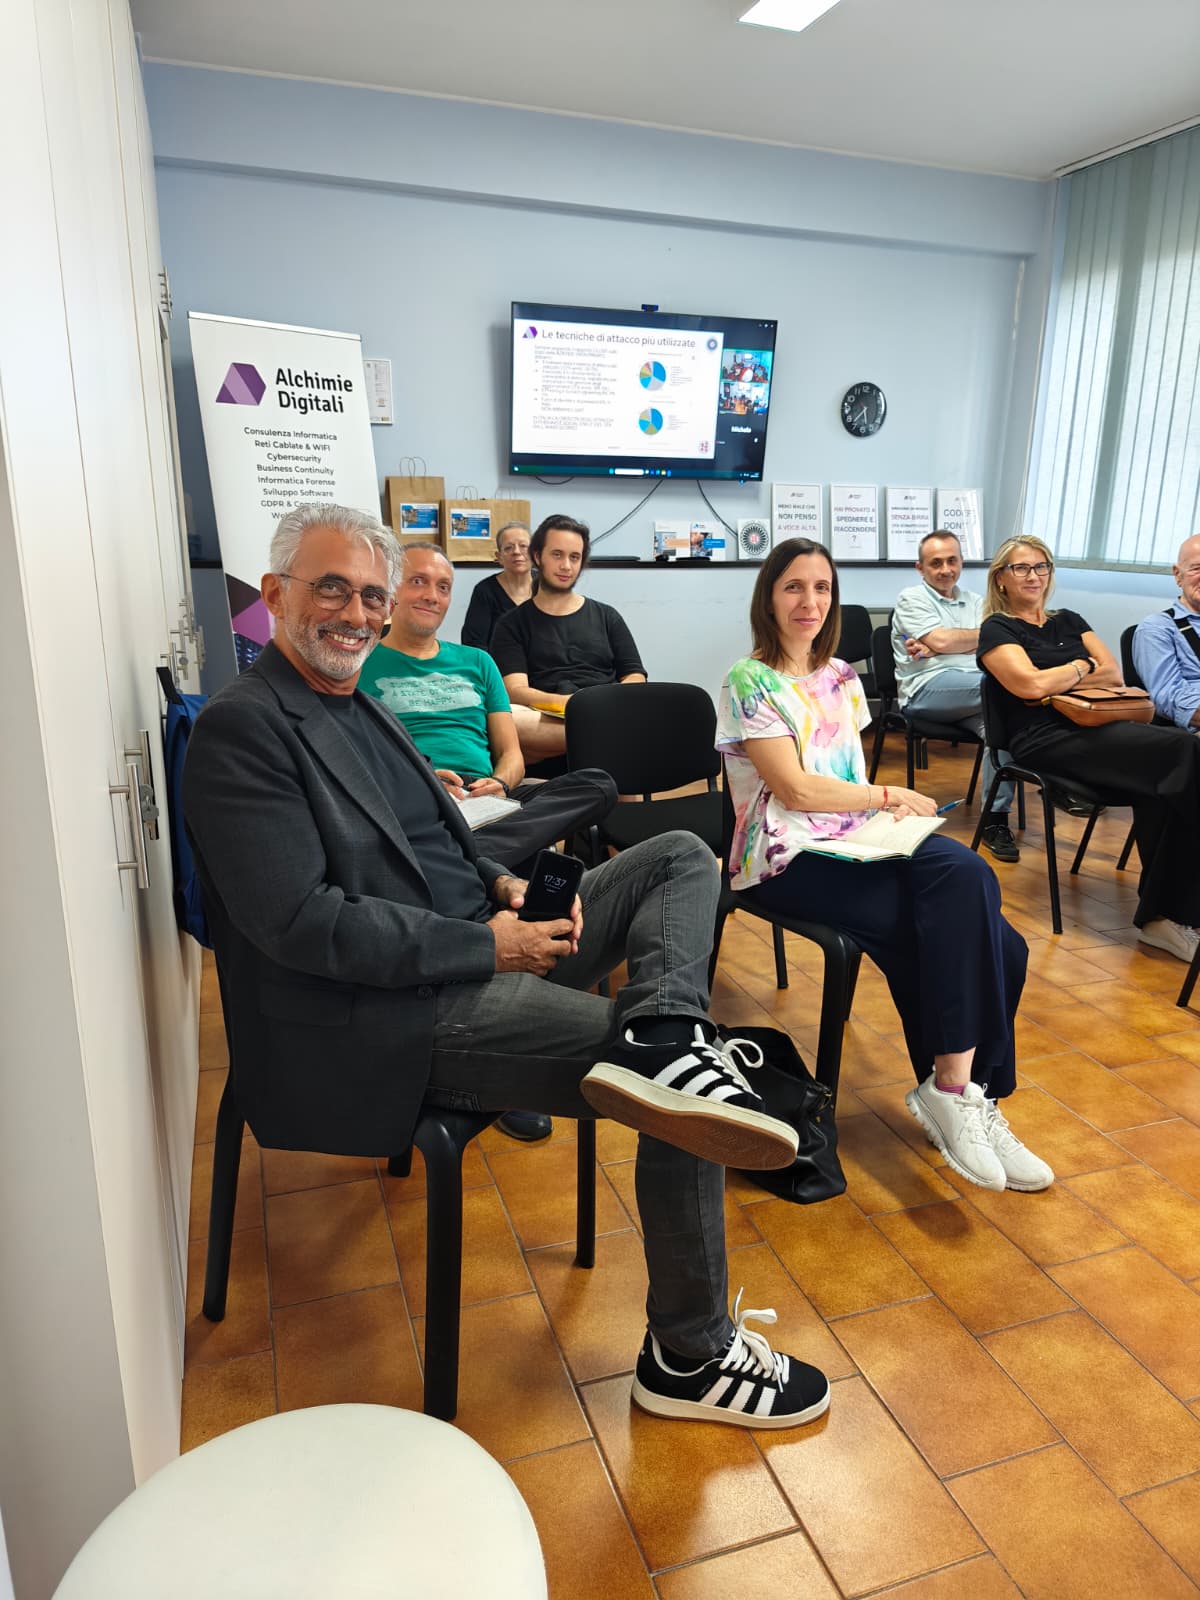
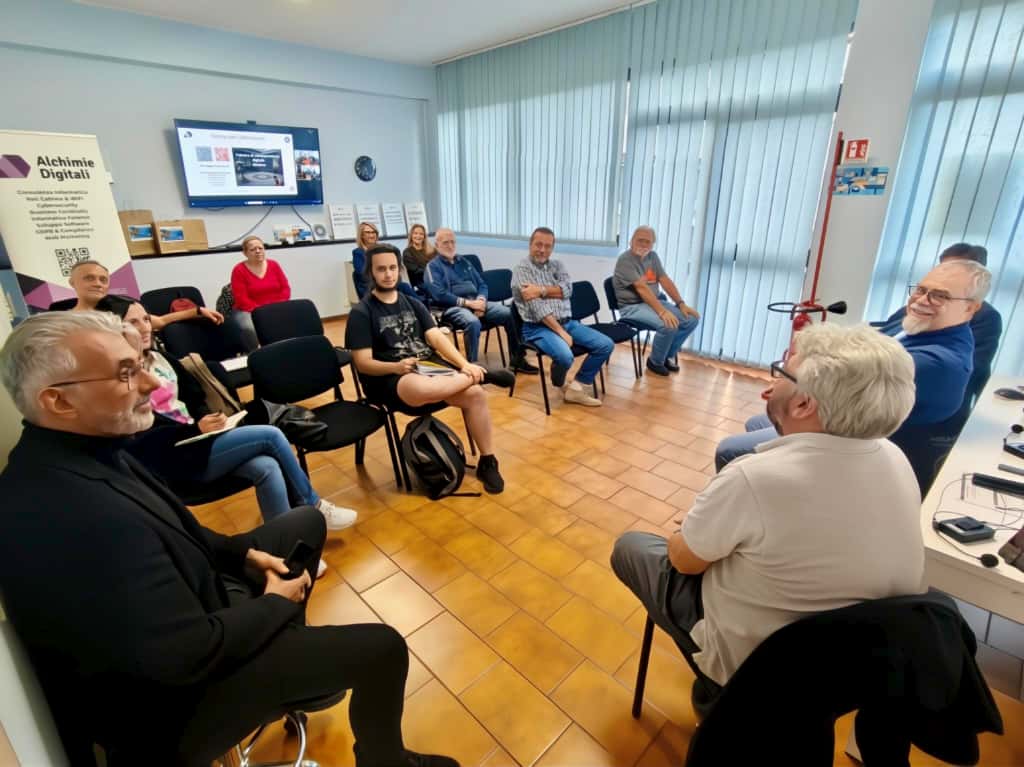
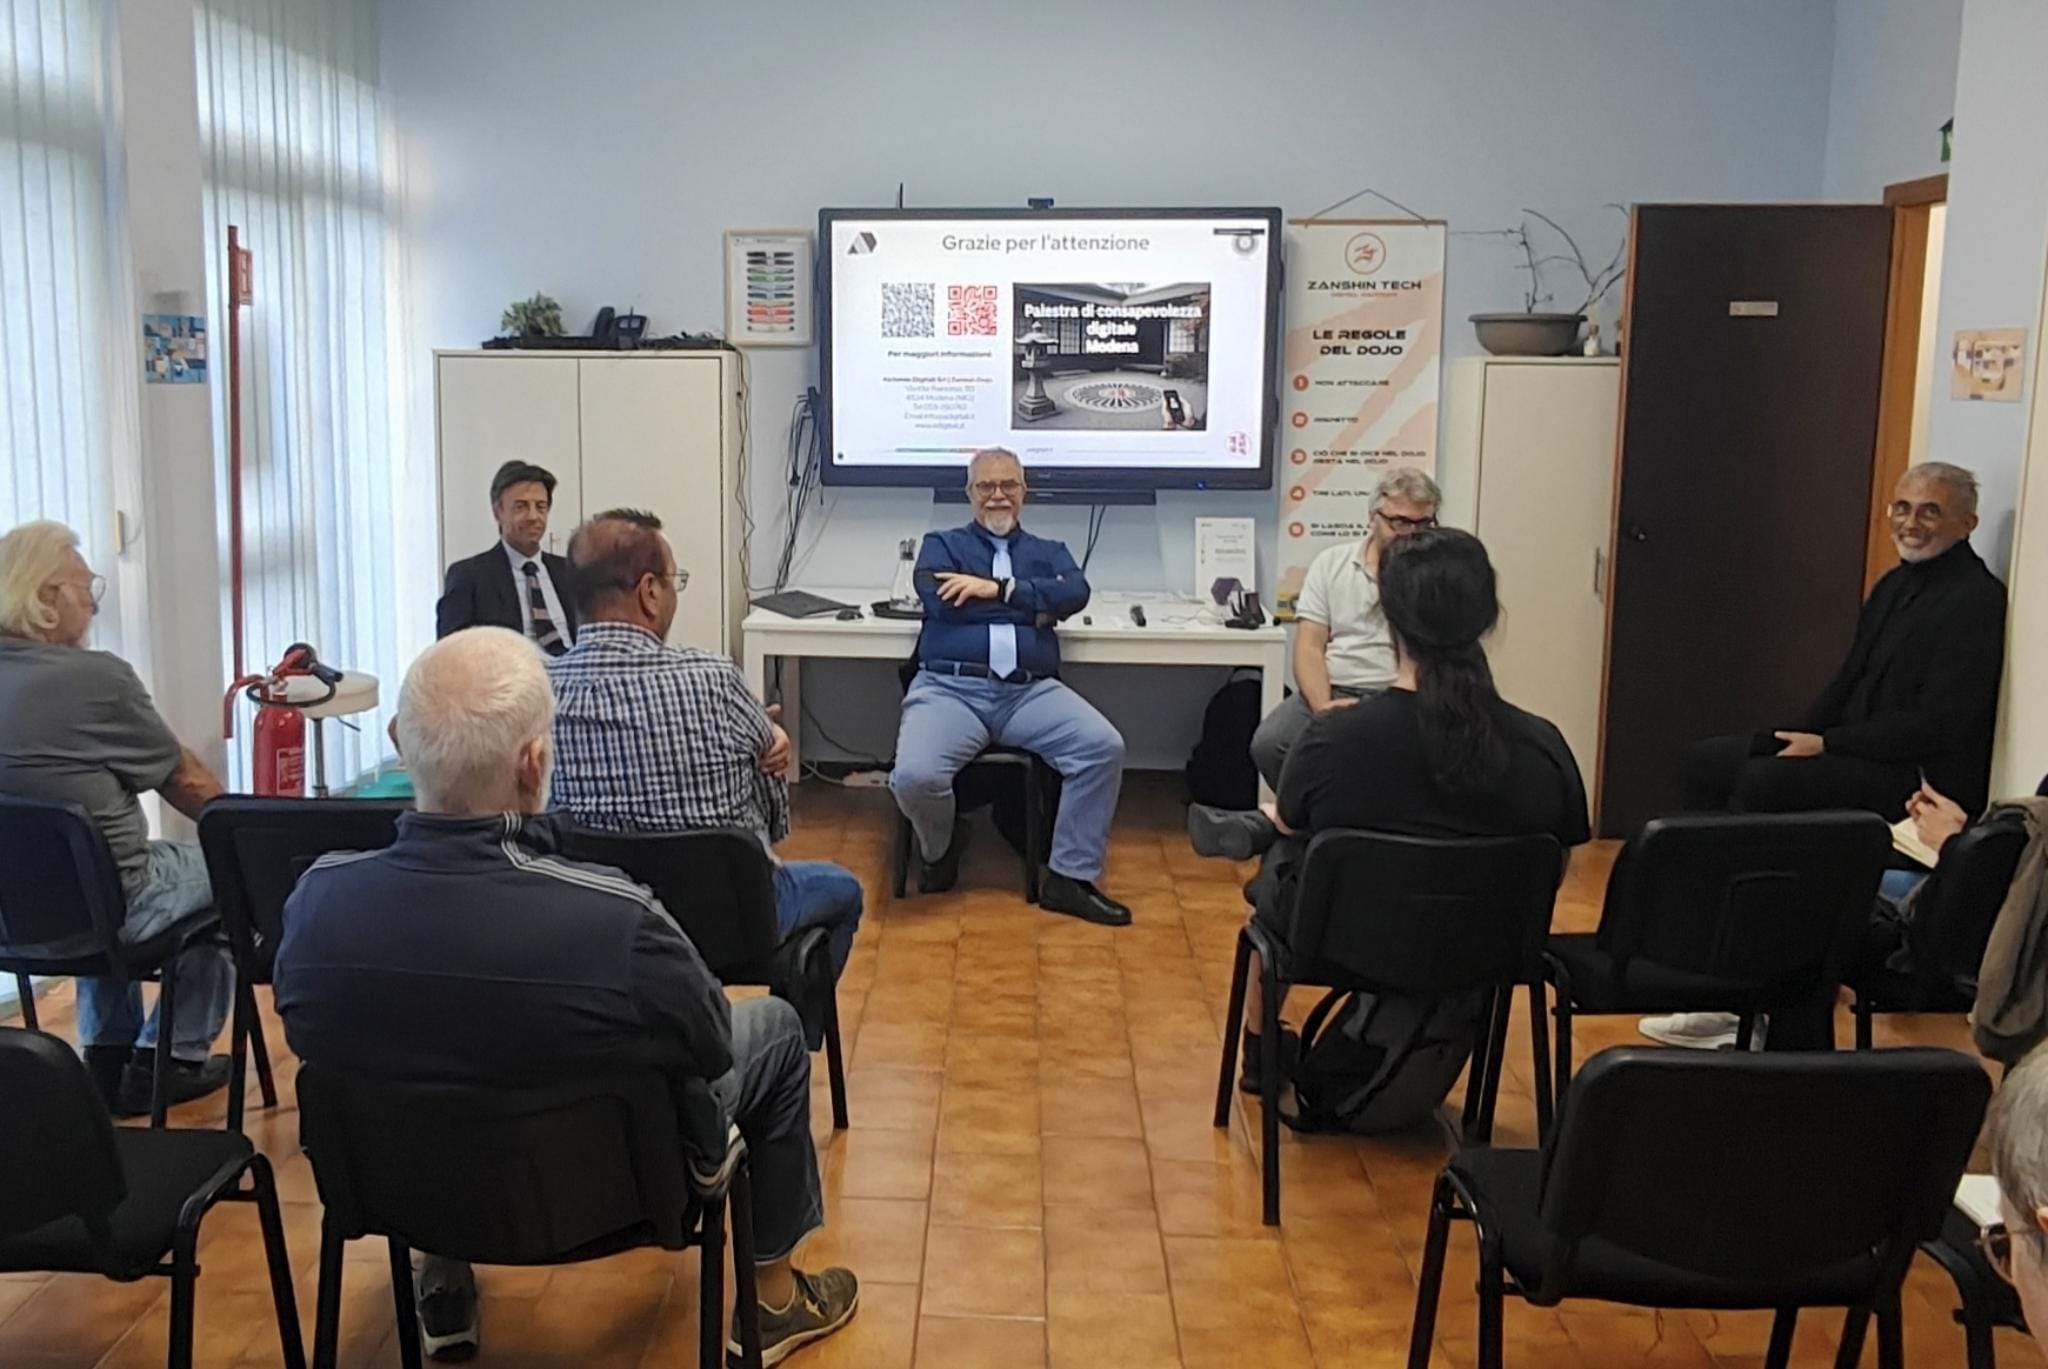
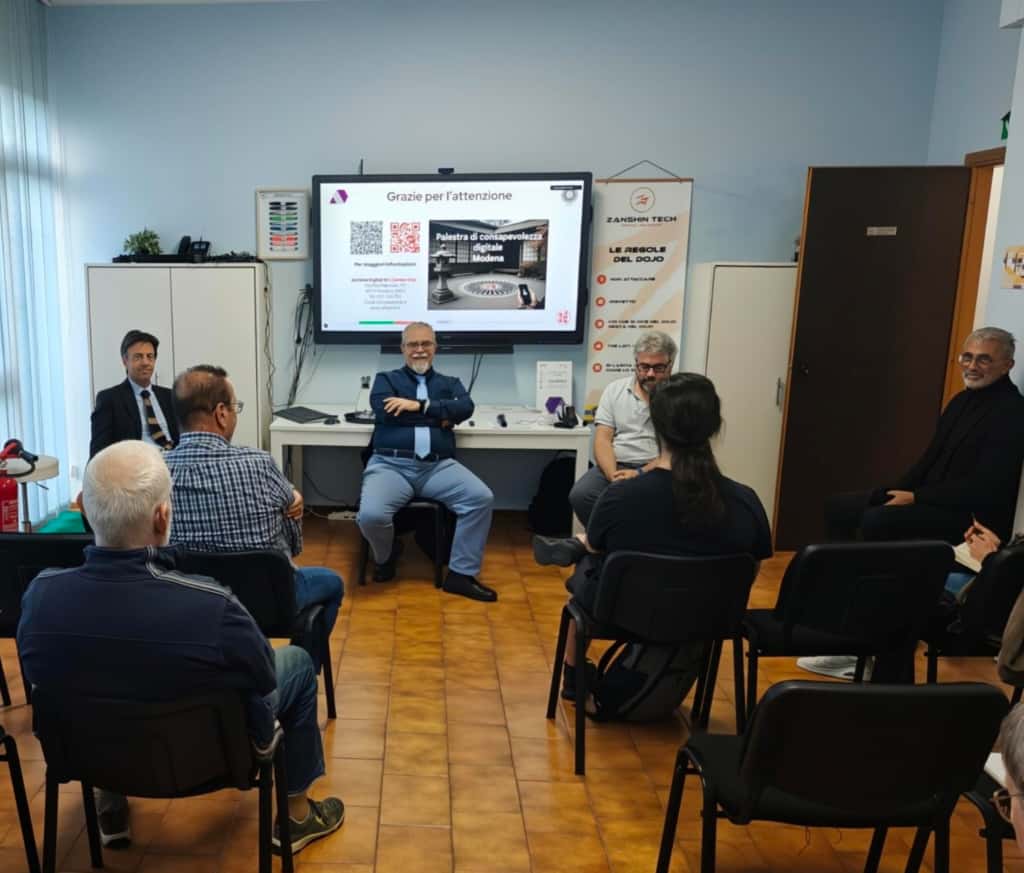
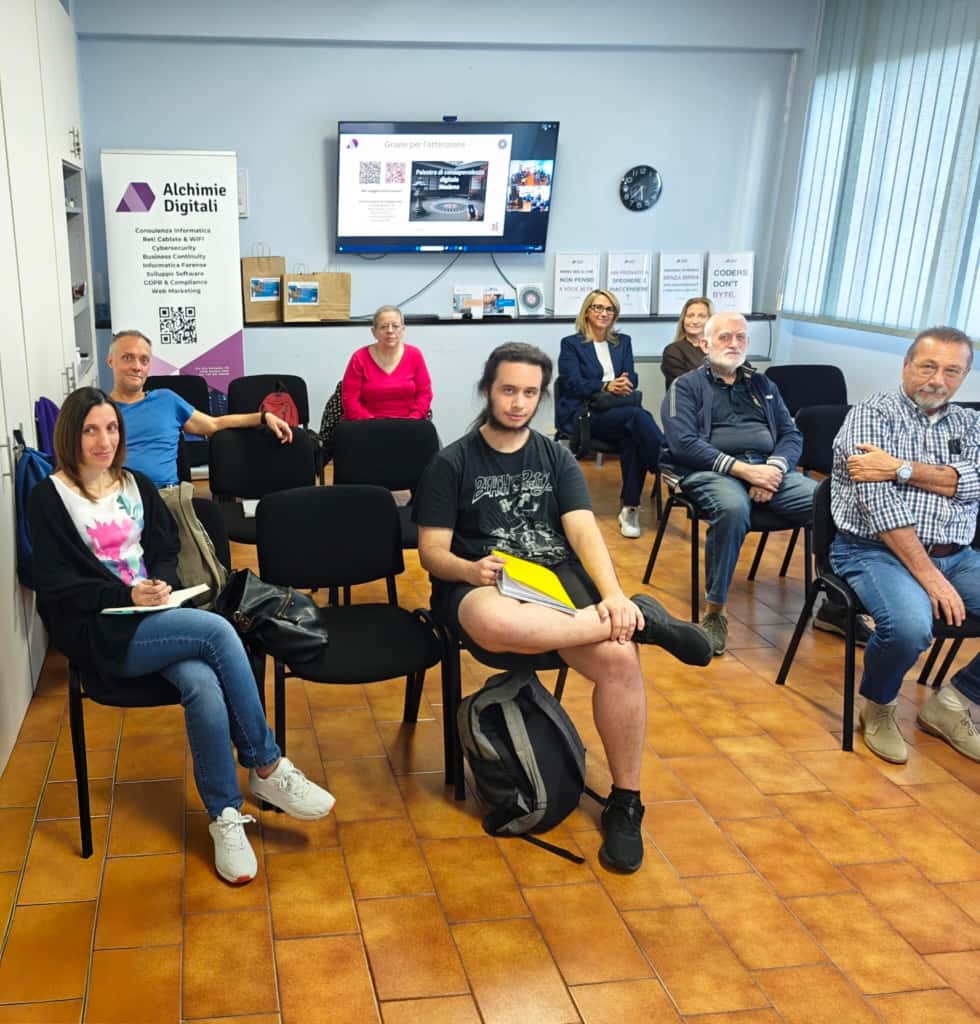
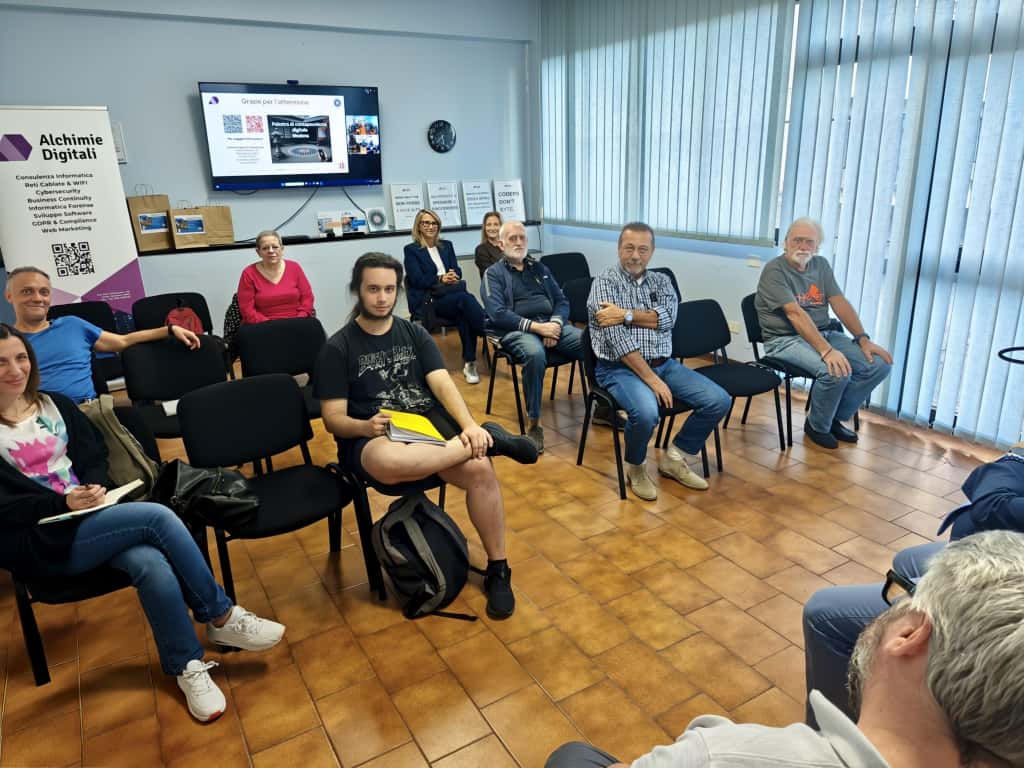
Si è conclusa con grande partecipazione la Palestra di Consapevolezza Digitale, il percorso formativo promosso da Alchimie Digitali in collaborazione con lo Zemian Dojo di Modena, dedicato a ragazzi, famiglie e professionisti che desiderano navigare in rete in modo più sicuro e consapevole.

Il ciclo di quattro incontri gratuiti, tenutosi nella sede di Alchimie Digitali a Modena, ha affrontato i principali rischi digitali che coinvolgono quotidianamente utenti di ogni età: dalle truffe online al furto di identità, passando per la gestione delle password e la protezione dei propri account.

Gli argomenti trattati

Durante le quattro settimane, i partecipanti hanno potuto approfondire temi cruciali per la sicurezza online:

  • Truffa o realtà? – Riconoscere i campanelli d’allarme sui social network e imparare a leggere le trappole digitali nascoste in post, messaggi e pubblicità.

  • Metodologie e attacchi più comuni – Capire come si muovono i truffatori online e quali tecniche vengono usate più spesso per manipolare o ingannare gli utenti.

  • Oltre le Password – Creare password davvero efficaci, proteggere i dispositivi e gestire l’autenticazione a più fattori.

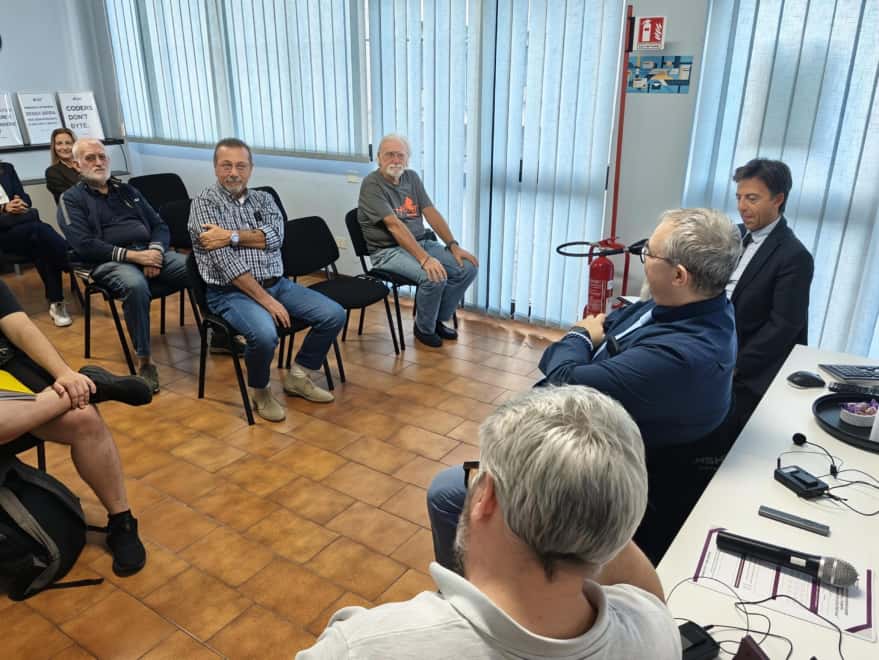
  • Furto di identità digitale – L’ultimo incontro, trasformato in una tavola rotonda, ha dato spazio al confronto e al dialogo tra esperti per capire cos’è il furto d’identità, come avviene e come difendersi concretamente.

Gli ospiti e i ringraziamenti

La Palestra di Consapevolezza Digitale ha visto la partecipazione di diversi professionisti che hanno arricchito ogni appuntamento con il proprio punto di vista e la propria esperienza.

Un sentito ringraziamento a:

  • Per.Ind. Pietro Suffritti, Ethical Hacker, mediatore in cyberbullismo e Sensei dello Zemian Dojo;

  • Avv. Antonello Maria Giacobazzi, esperto in diritto civile internazionale, societario e fallimentare;

  • Avv. Simone Bonfante, avvocato penalista;

  • Alessandro Farina, Forensic Expert ed Ethical Hacker.

Grazie anche a tutti i partecipanti – studenti, genitori e professionisti – per l’interesse, la partecipazione attiva e le domande che hanno reso ogni incontro un momento di confronto reale e costruttivo.

Un ringraziamento speciale infine a tutto il team di Alchimie Digitali per l’impegno nell’organizzazione e la cura dei dettagli che hanno permesso la perfetta riuscita del progetto.

Guarda la gallery

Sotto alcune immagini dei quattro incontri che hanno reso viva la nostra Palestra di Consapevolezza Digitale: momenti di formazione, dialogo e crescita condivisa.

Continua a seguirci

Per rimanere aggiornatə sui prossimi eventi e percorsi formativi:
www.adigitali.it |  Facebook |  LinkedIn
www.zemiandojo.it |  Facebook 

Condividi:

Palestra di Consapevolezza Digitale a Modena

Condividi:

Palestra di consapevolezza Digitalie

Palestra di Consapevolezza Digitale a Modena

4 incontri gratuiti per difendersi dalle truffe online e navigare in sicurezza

Perché partecipare?

  • Sai riconoscere una pubblicità falsa su Facebook o Instagram?
  • Pensi che la tua password sia davvero sicura?
  • Sapresti cosa fare se qualcuno ti rubasse l’identità online?
  • Sapresti proteggere te stesso, la tua famiglia e i tuoi amici dalle trappole digitali? 

Se hai risposto “no” ad almeno una di queste domande, questo percorso è pensato per te.

Perché nasce questa iniziativa

Il digitale offre opportunità straordinarie, ma anche rischi concreti: truffe online, furti di identità, phishing e false pubblicità colpiscono ogni giorno migliaia di utenti, soprattutto ragazzi e famiglie.

La Palestra di Consapevolezza Digitale di Modena è un ciclo di 4 incontri gratuiti pensati per imparare a riconoscere le insidie della rete e difendersi con strumenti concreti.

Gli incontri saranno condotti da Pietro Suffritti, CEO di Alchimie Digitali e Sensei di Zanshin Tech dello Zemian Dojo di Modena.

 Programma degli incontri

16 settembre → Truffa o realtà?

Come riconoscere i campanelli d’allarme su Facebook, Instagram e WhatsApp.

23 settembre → Metodologie e attacchi più comuni

Le tecniche di attacco più comuni e come evitarle.

30 settembre → Oltre le Password

Come proteggere account, PC e cellulari.

7 ottobre → Furto di identità digitale

Cos’è, come avviene e come difendersi.

Orari e sede

Tutti i martedì dal 16 settembre al 7 ottobre 2025
Dalle 17:00 alle 18:30
Alchimie Digitali srl – Via Emilia Rainusso, 110 – Modena

A chi è rivolto

  • Ragazzi delle scuole superiori che vogliono muoversi online in modo più sicuro.
  • Genitori e famiglie che desiderano capire meglio i pericoli digitali e come proteggersi.
  • Cittadini e professionisti interessati ad aumentare la propria consapevolezza digitale.

Gli incontri sono gratuiti!

Prenota il tuo posto prima che finiscano!

La partecipazione è completamente gratuita, ma i posti disponibili sono limitati.

Per garantire la tua presenza è necessario compilare il form in fondo alla pagina.
Prenotati subito e assicurati l’accesso ai 4 incontri (o a quelli che più ti interessano) dedicati alla sicurezza e alla consapevolezza online.

L’evento è a pagamento?

 No, tutti e 4 gli incontri sono gratuiti.

Come faccio a capire se un profilo Instagram è fake?

Di solito i profili falsi hanno poche foto, follower sospetti, nessun contenuto autentico o post copiati. Durante gli incontri spiegheremo come riconoscerli e difenderti.

Posso partecipare a un solo incontro?

 Sì, puoi scegliere liberamente a quali serate partecipare.

Se clicco su un link strano in DM, cosa succede?

Potresti finire su un sito che ruba la tua password o installa un malware sul tuo telefono. Meglio non aprirlo e segnalarlo.

Come faccio a sapere se qualcuno sta usando la mia identità online?

Segnali comuni: ricevi mail strane, messaggi da amici che non hai mandato tu o notifiche di accessi sospetti. In questi casi devi agire subito cambiando password e attivando MFA.

Che cos’è il phishing su WhatsApp?

Sono messaggi truffa che imitano amici, parenti o aziende. Vogliono farti cliccare su un link o darti un codice. Durante gli incontri vedremo esempi reali.

Le password salvate nel browser sono sicure?

Non del tutto: se qualcuno prende il controllo del tuo account o del tuo pc, può leggerle. È meglio usare un password manager e l’autenticazione a due fattori.

Possono hackerarmi solo con il mio numero di telefono?

Sì, è possibile: con tecniche come SIM swap o phishing via SMS. Per questo è fondamentale usare autenticazioni sicure e non condividere codici.

Che cosa porterò a casa da questo percorso?

La capacità di riconoscere truffe digitali, proteggere le tue password, capire i campanelli d’allarme e prevenire i rischi legati al furto d’identità.

Chi cade in una trappola online non lo prevede mai. Tu invece puoi prevenirlo: 

Prenota subito il tuo posto

    Informativa GDPR

    Condividi: