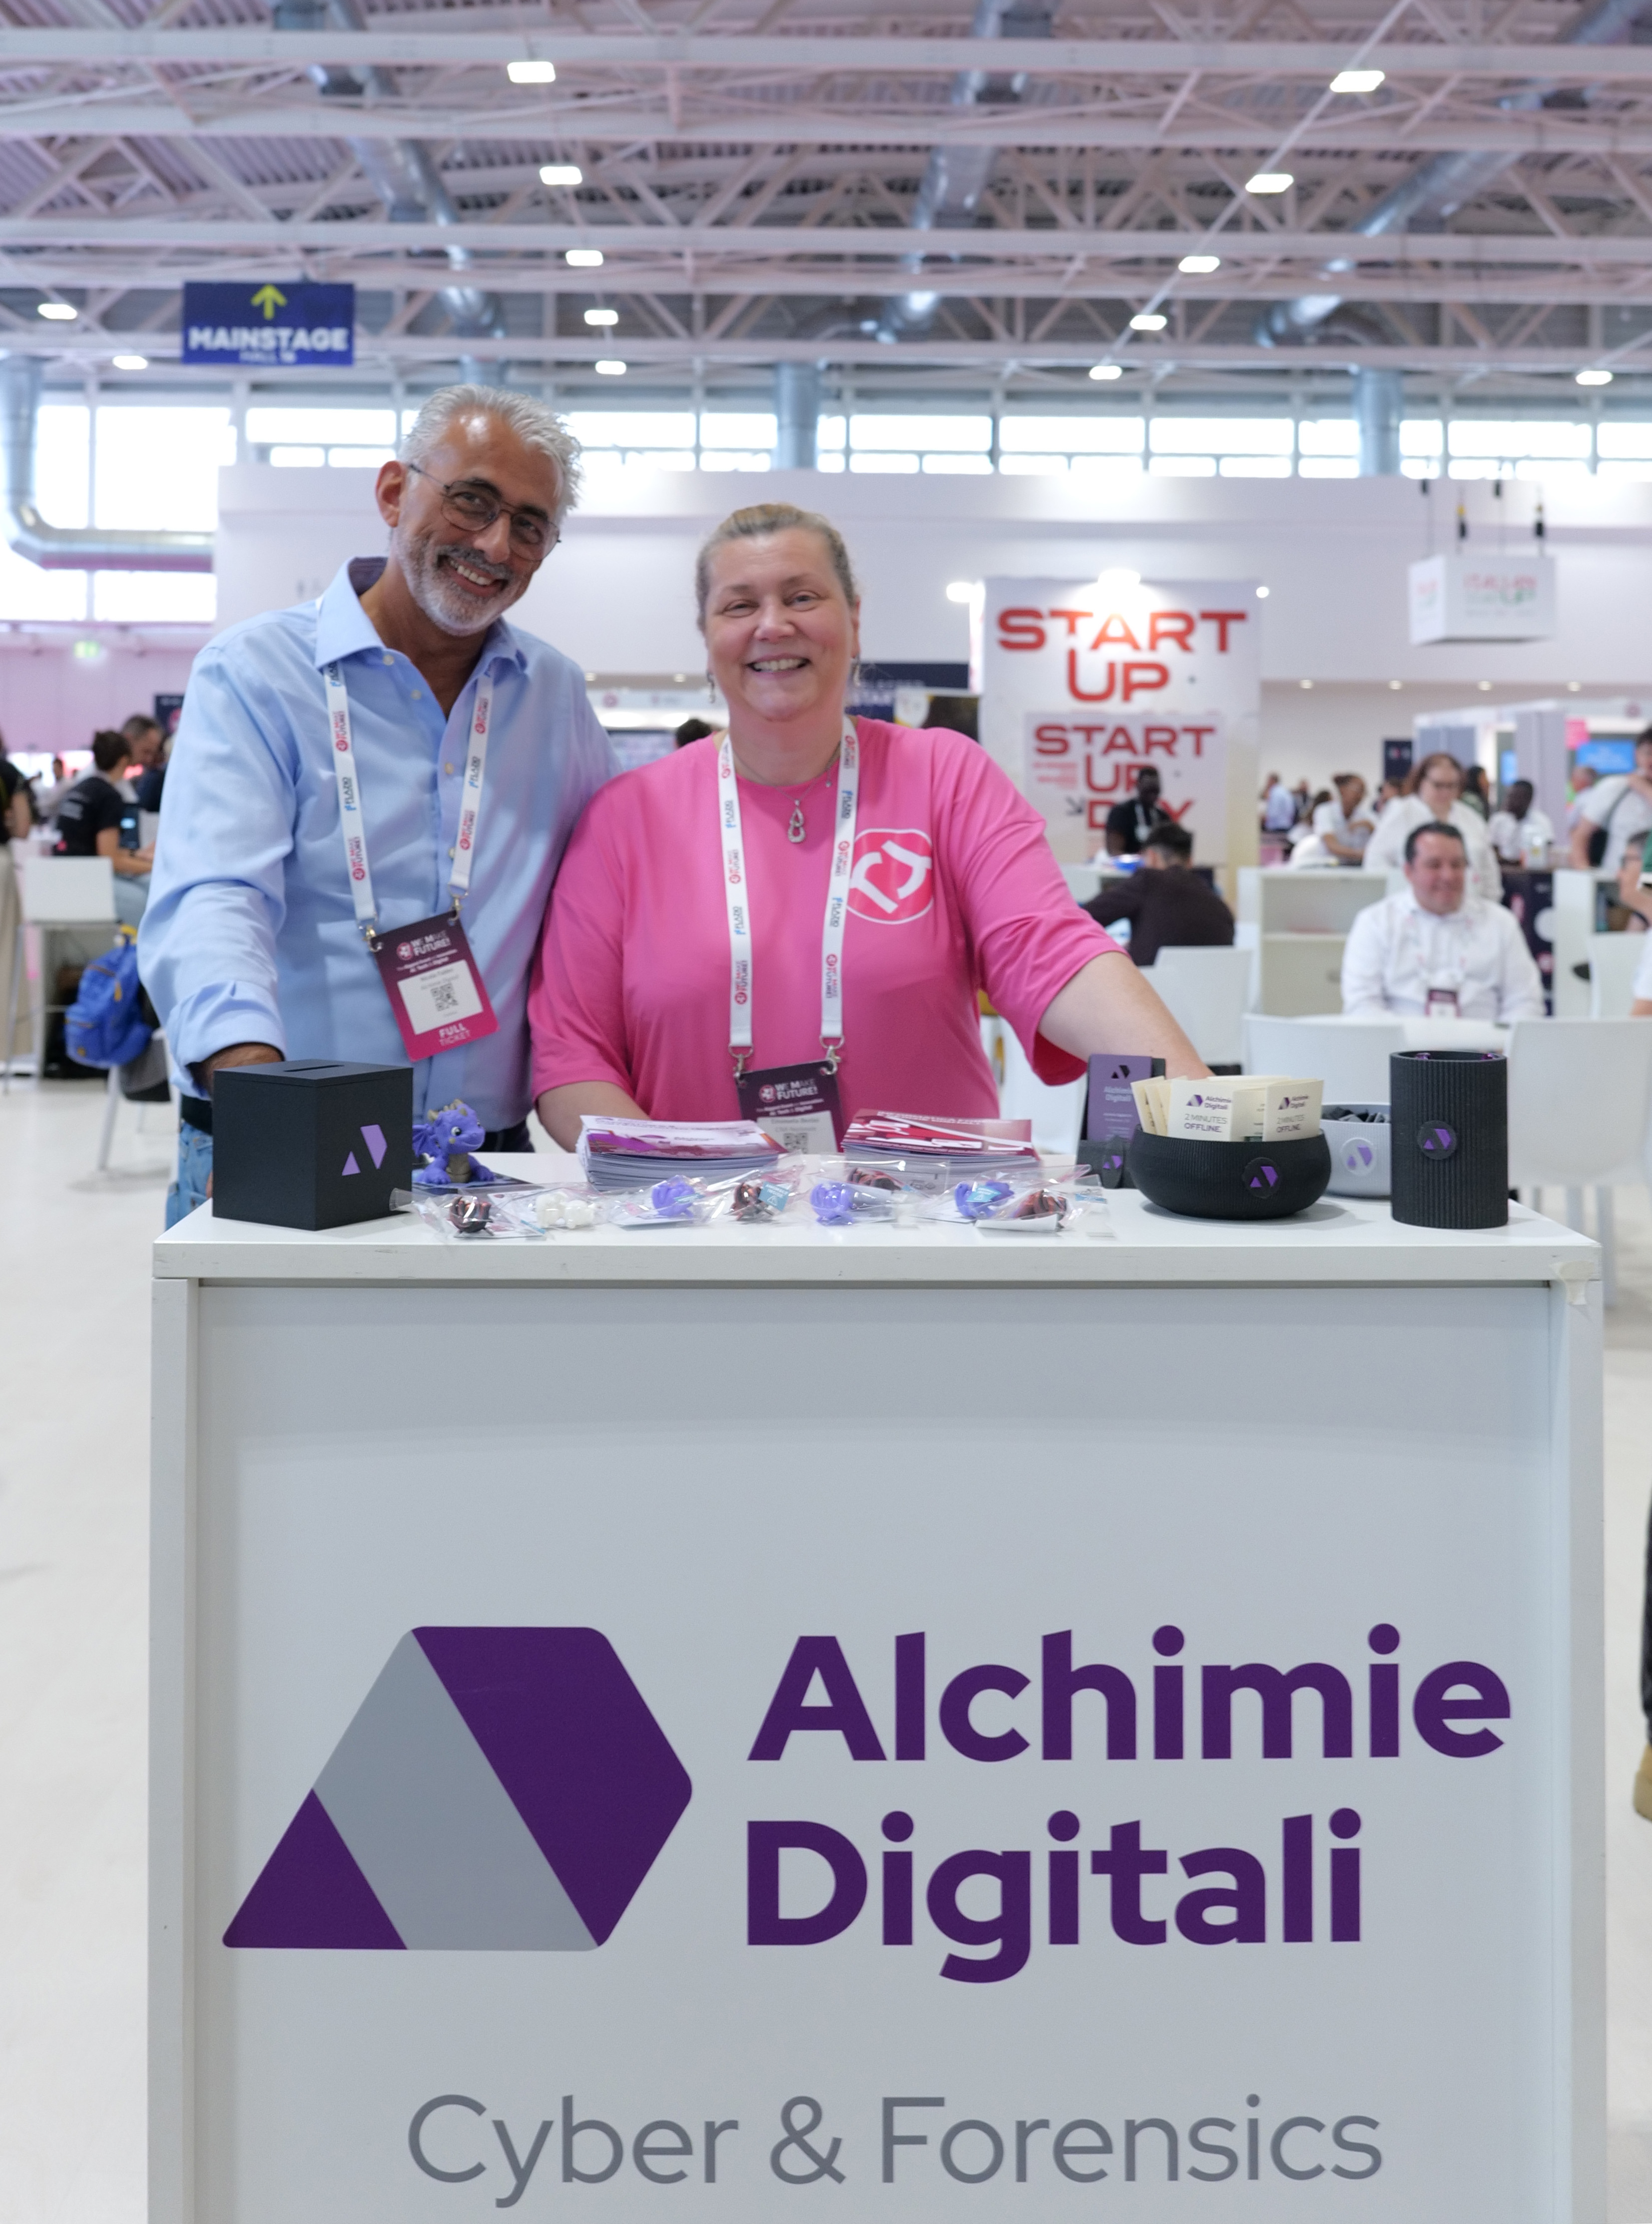
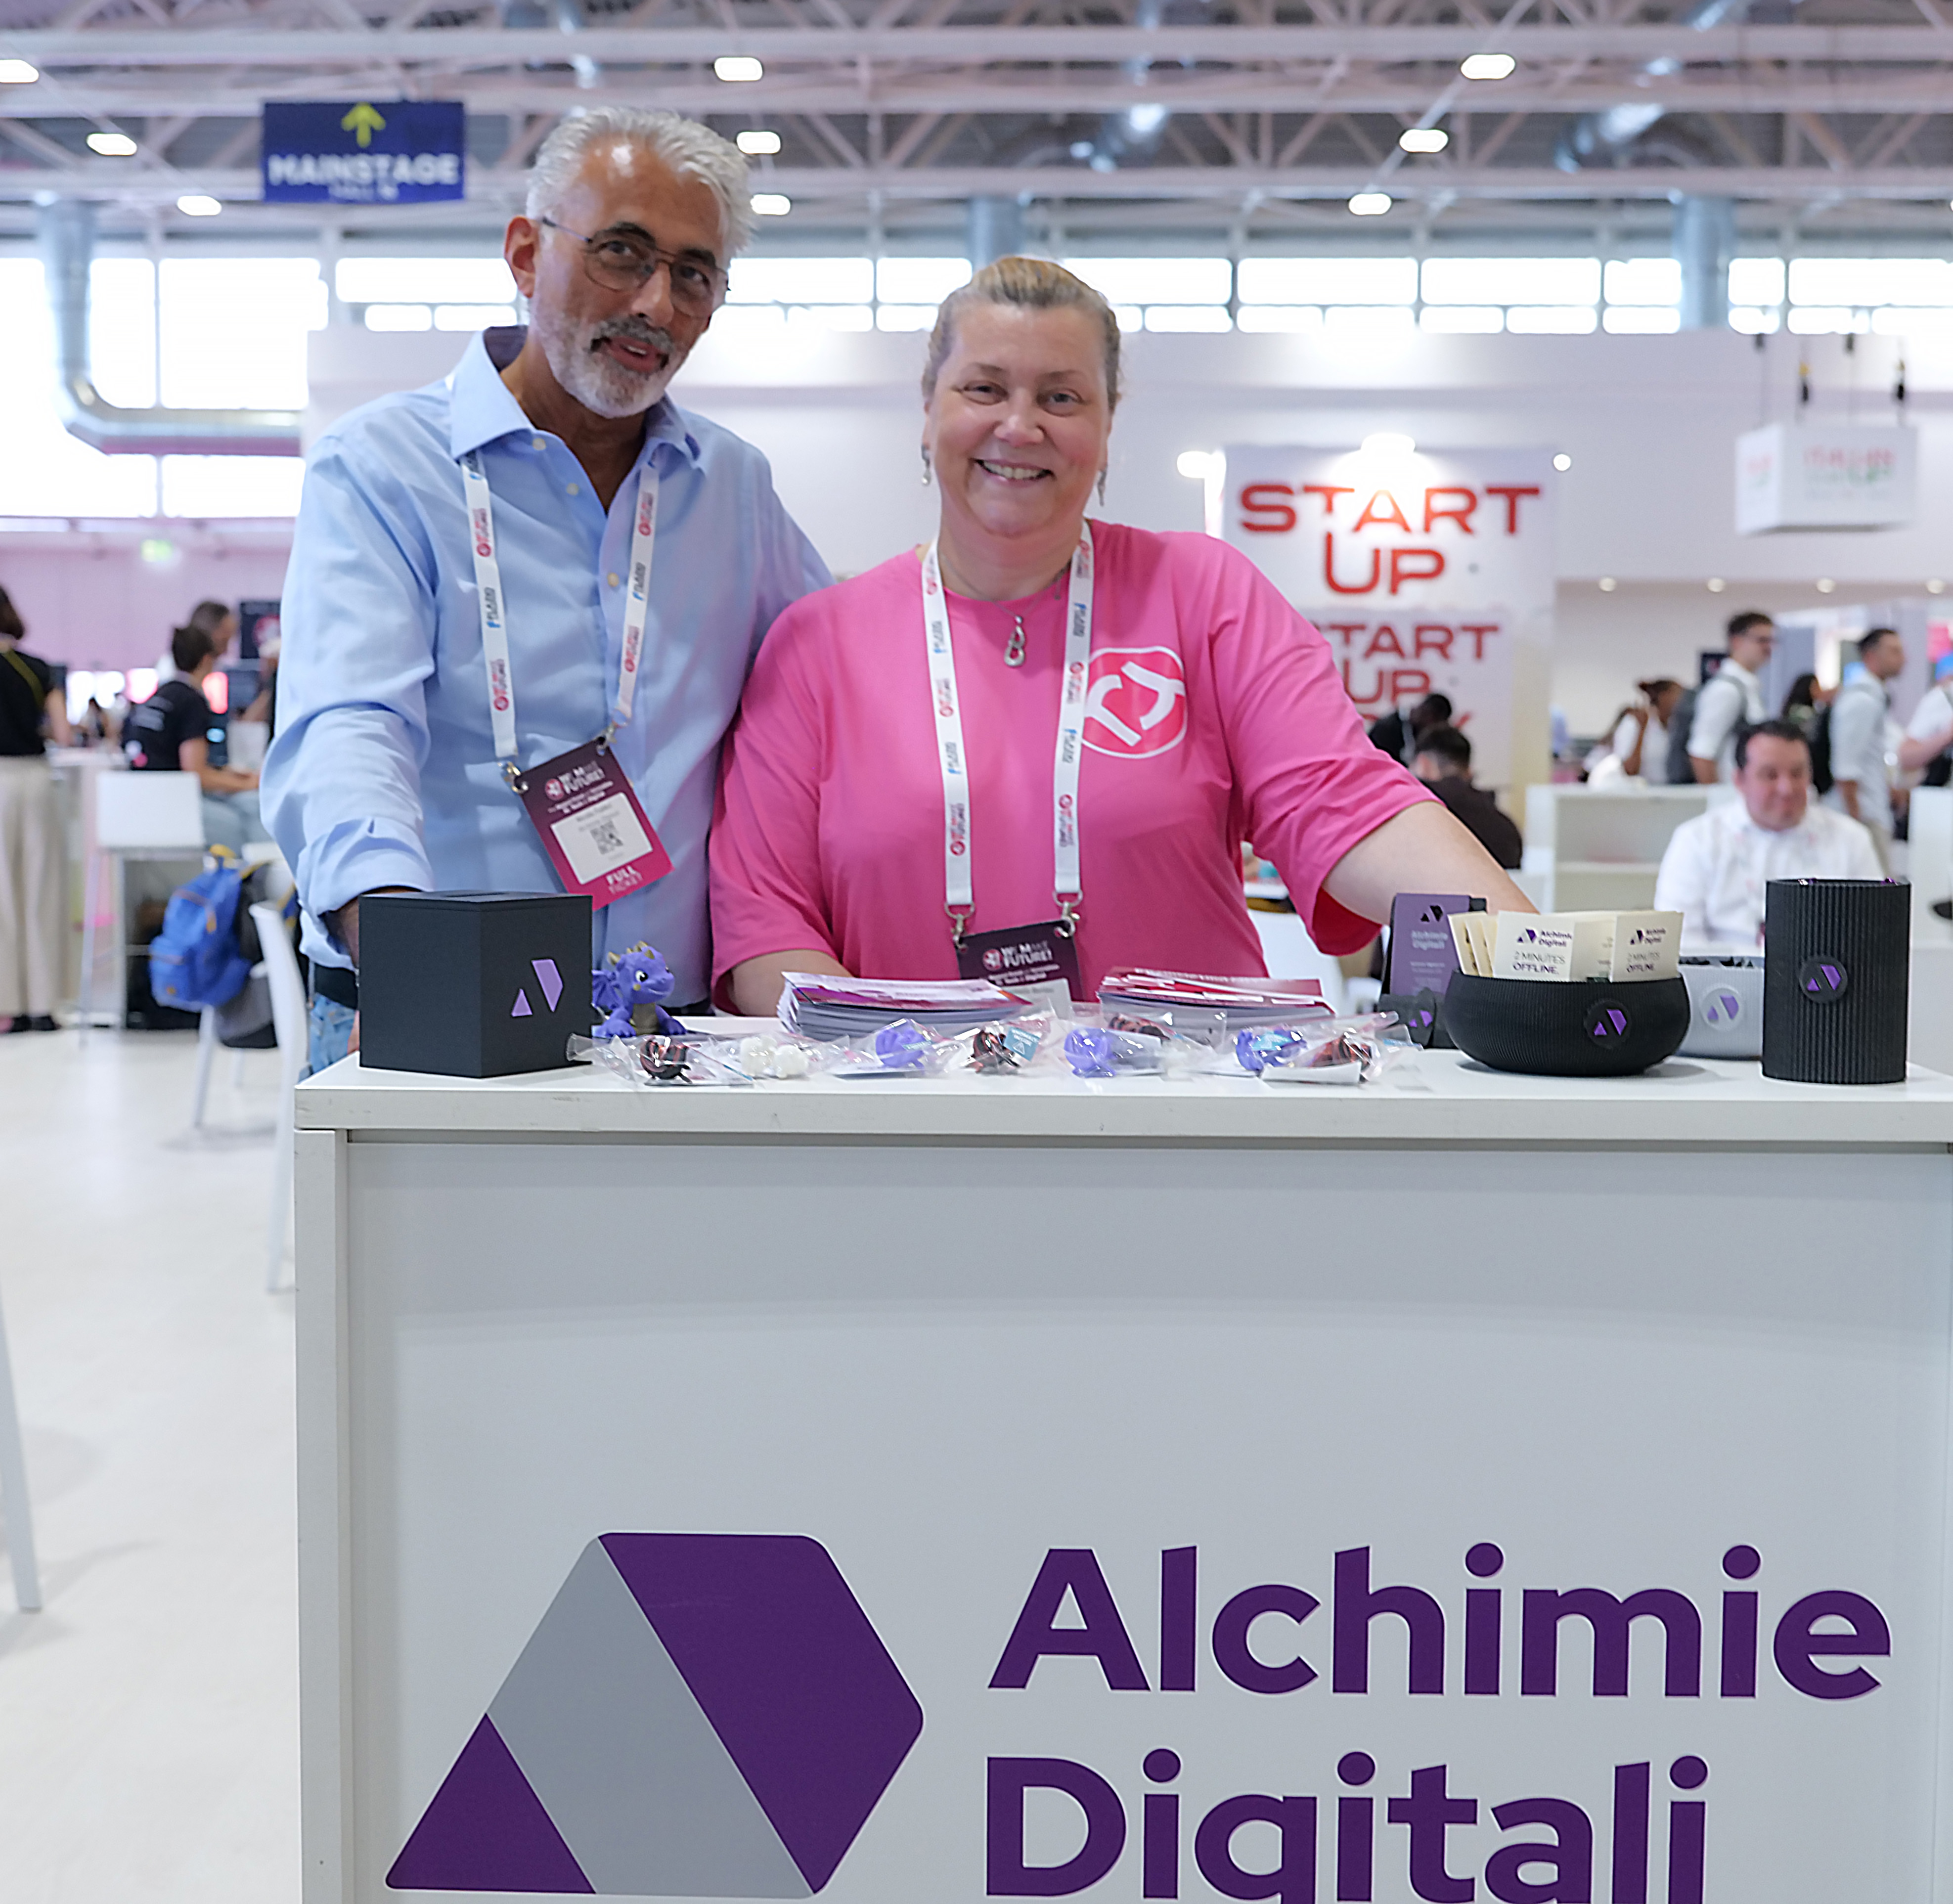
WMF 2026: tre giorni di idee, relazioni e innovazione. Il nostro recap dal We Make Future

Condividi:

WMF 2026: il recap di Alchimie Digitali dal We Make Future

WMF 2026: tre giorni di idee, relazioni e innovazione. Il nostro recap dal We Make Future
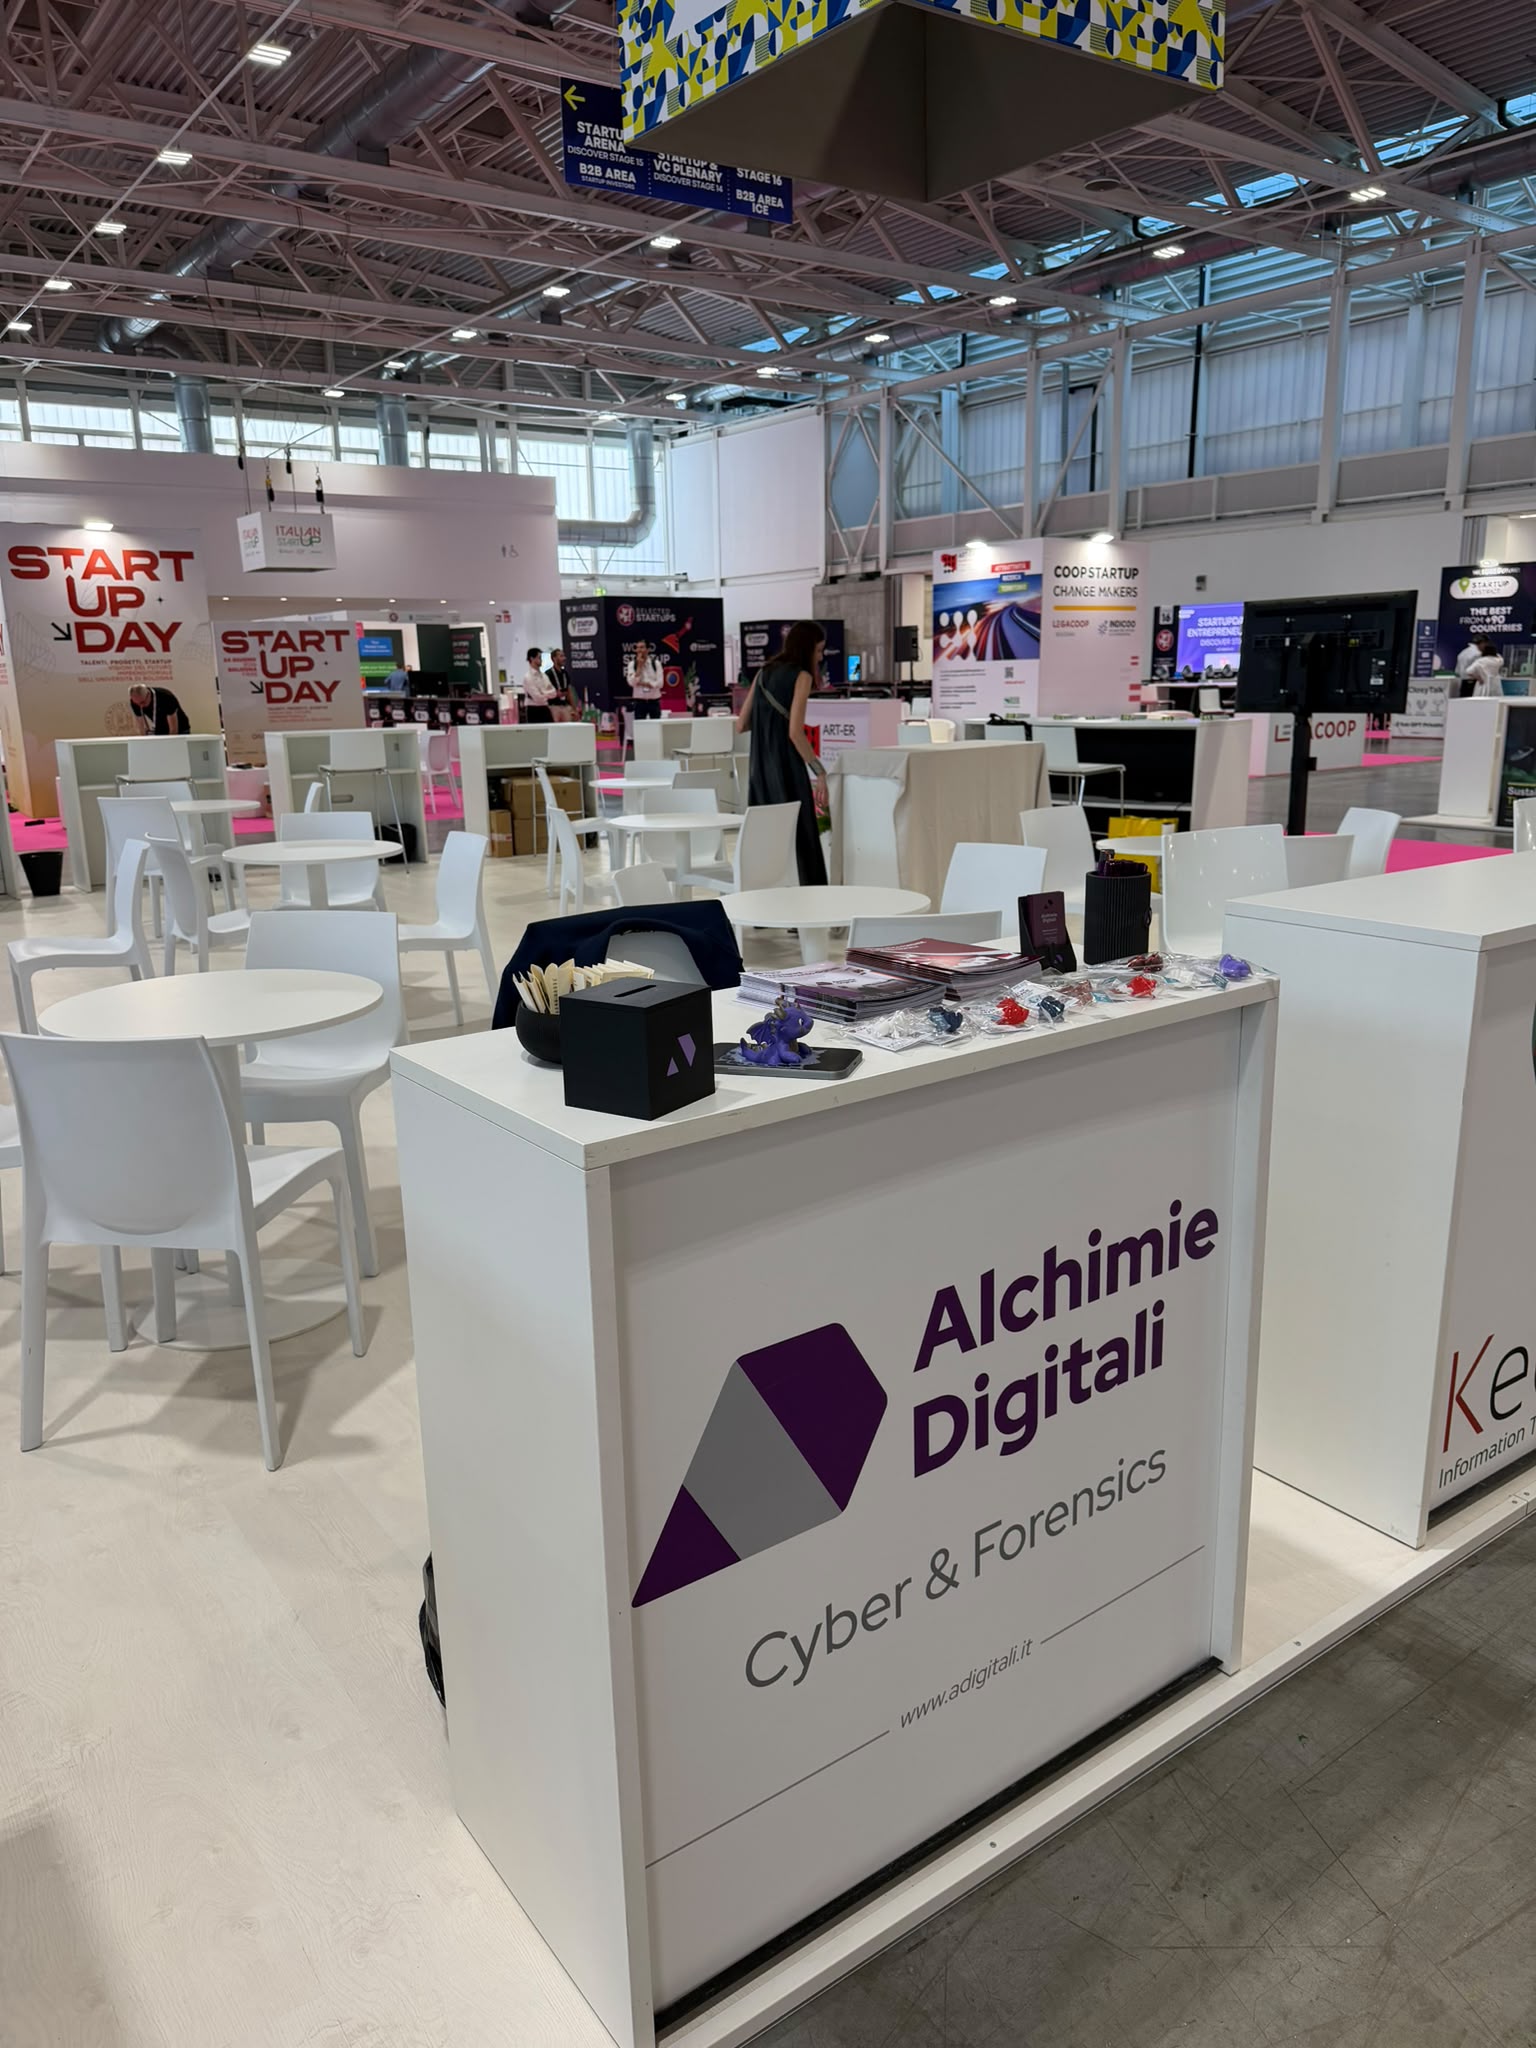
In sintesi: Alchimie Digitali ha partecipato al WMF - We Make Future 2026 di Bologna con uno stand dedicato a cybersecurity, NIS2, formazione, compliance normativa e consulenza IT, all'interno dello spazio Clust-ER Innovate. Il bilancio si misura in relazioni costruite, conversazioni avviate e progetti che prenderanno forma nei prossimi mesi.

Ci sono eventi che si misurano in modi diversi. Per noi, quello che conta davvero è la qualità delle relazioni che riescono a creare.

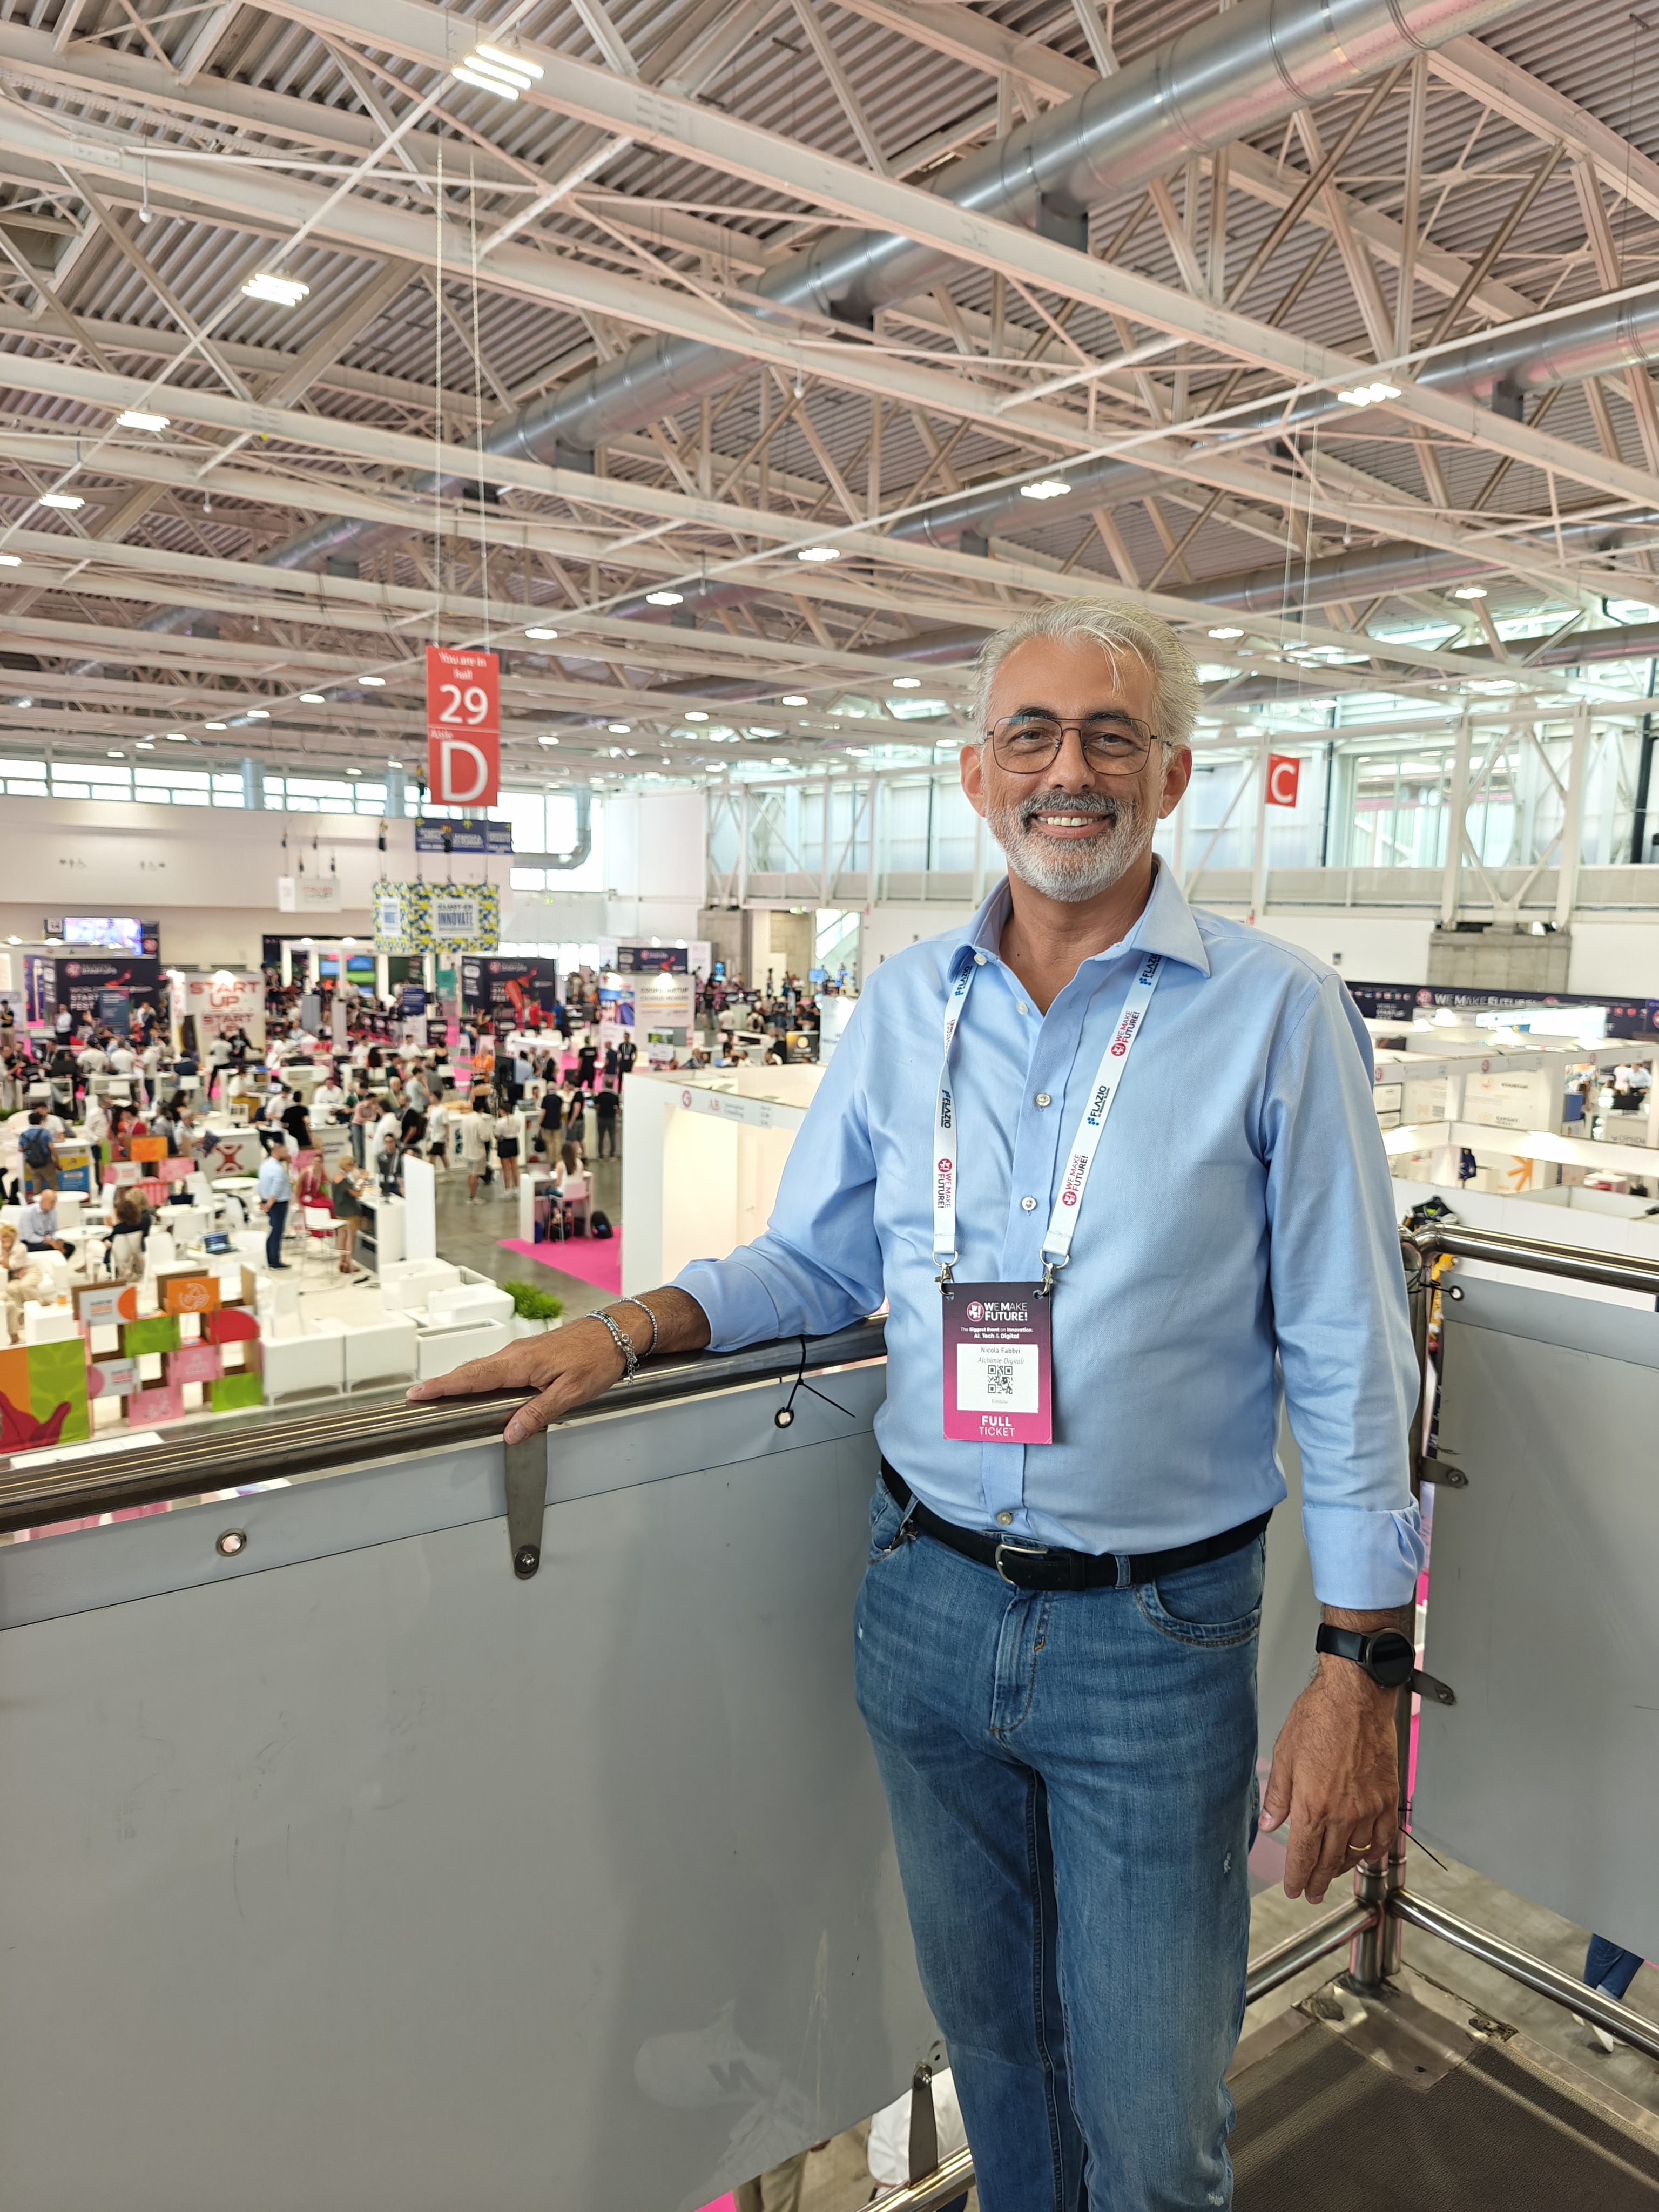
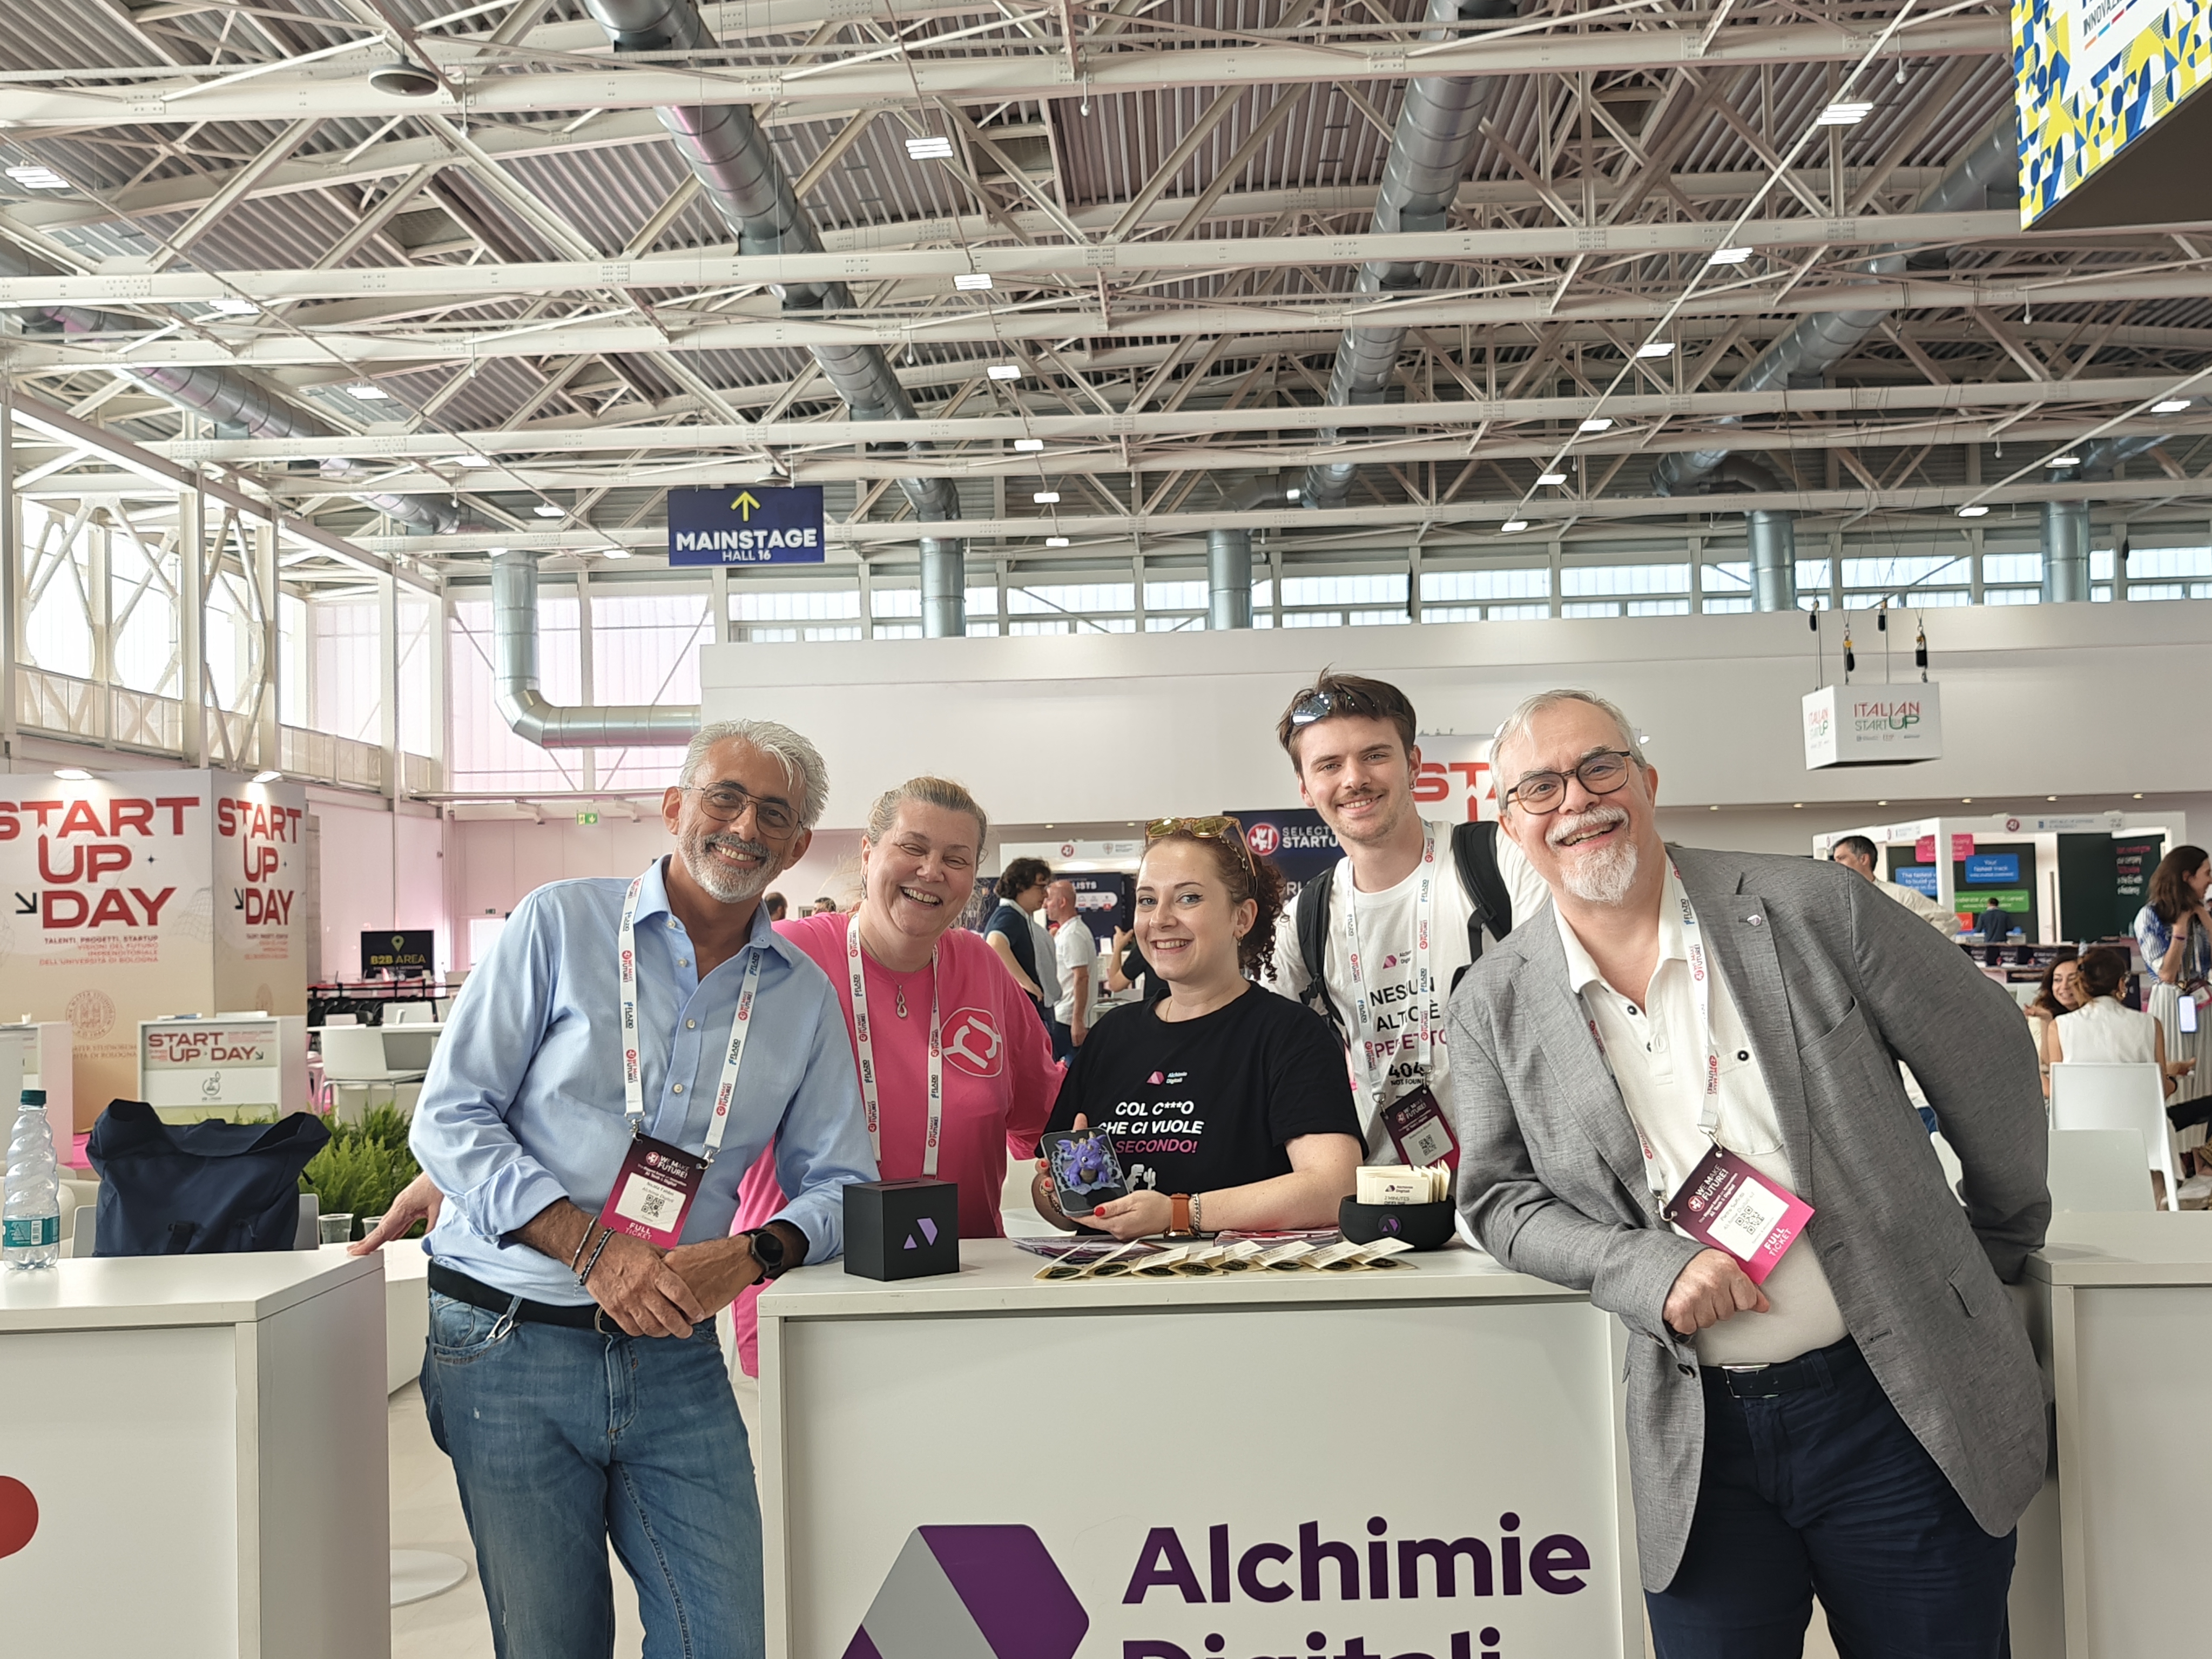
Per Alchimie Digitali, il WMF 2026 è stato soprattutto questo: tre giorni di confronto, ascolto e networking, durante i quali abbiamo incontrato imprenditori, professionisti, creator, startup, pubbliche amministrazioni, partner tecnologici e tantissime persone accomunate dalla voglia di capire come affrontare le sfide della trasformazione digitale.

Chi partecipa a eventi come il WMF sa bene che i progetti più interessanti raramente nascono davanti a uno stand. Nascono settimane o mesi dopo, quando una conversazione riprende, una mail trova risposta o un'idea condivisa si trasforma in collaborazione.

Se il metro di giudizio sono le relazioni costruite, l'interesse dimostrato verso il nostro lavoro e la reputazione che siamo riusciti a consolidare, allora possiamo dire con soddisfazione che torniamo da Bologna con un bilancio estremamente positivo.

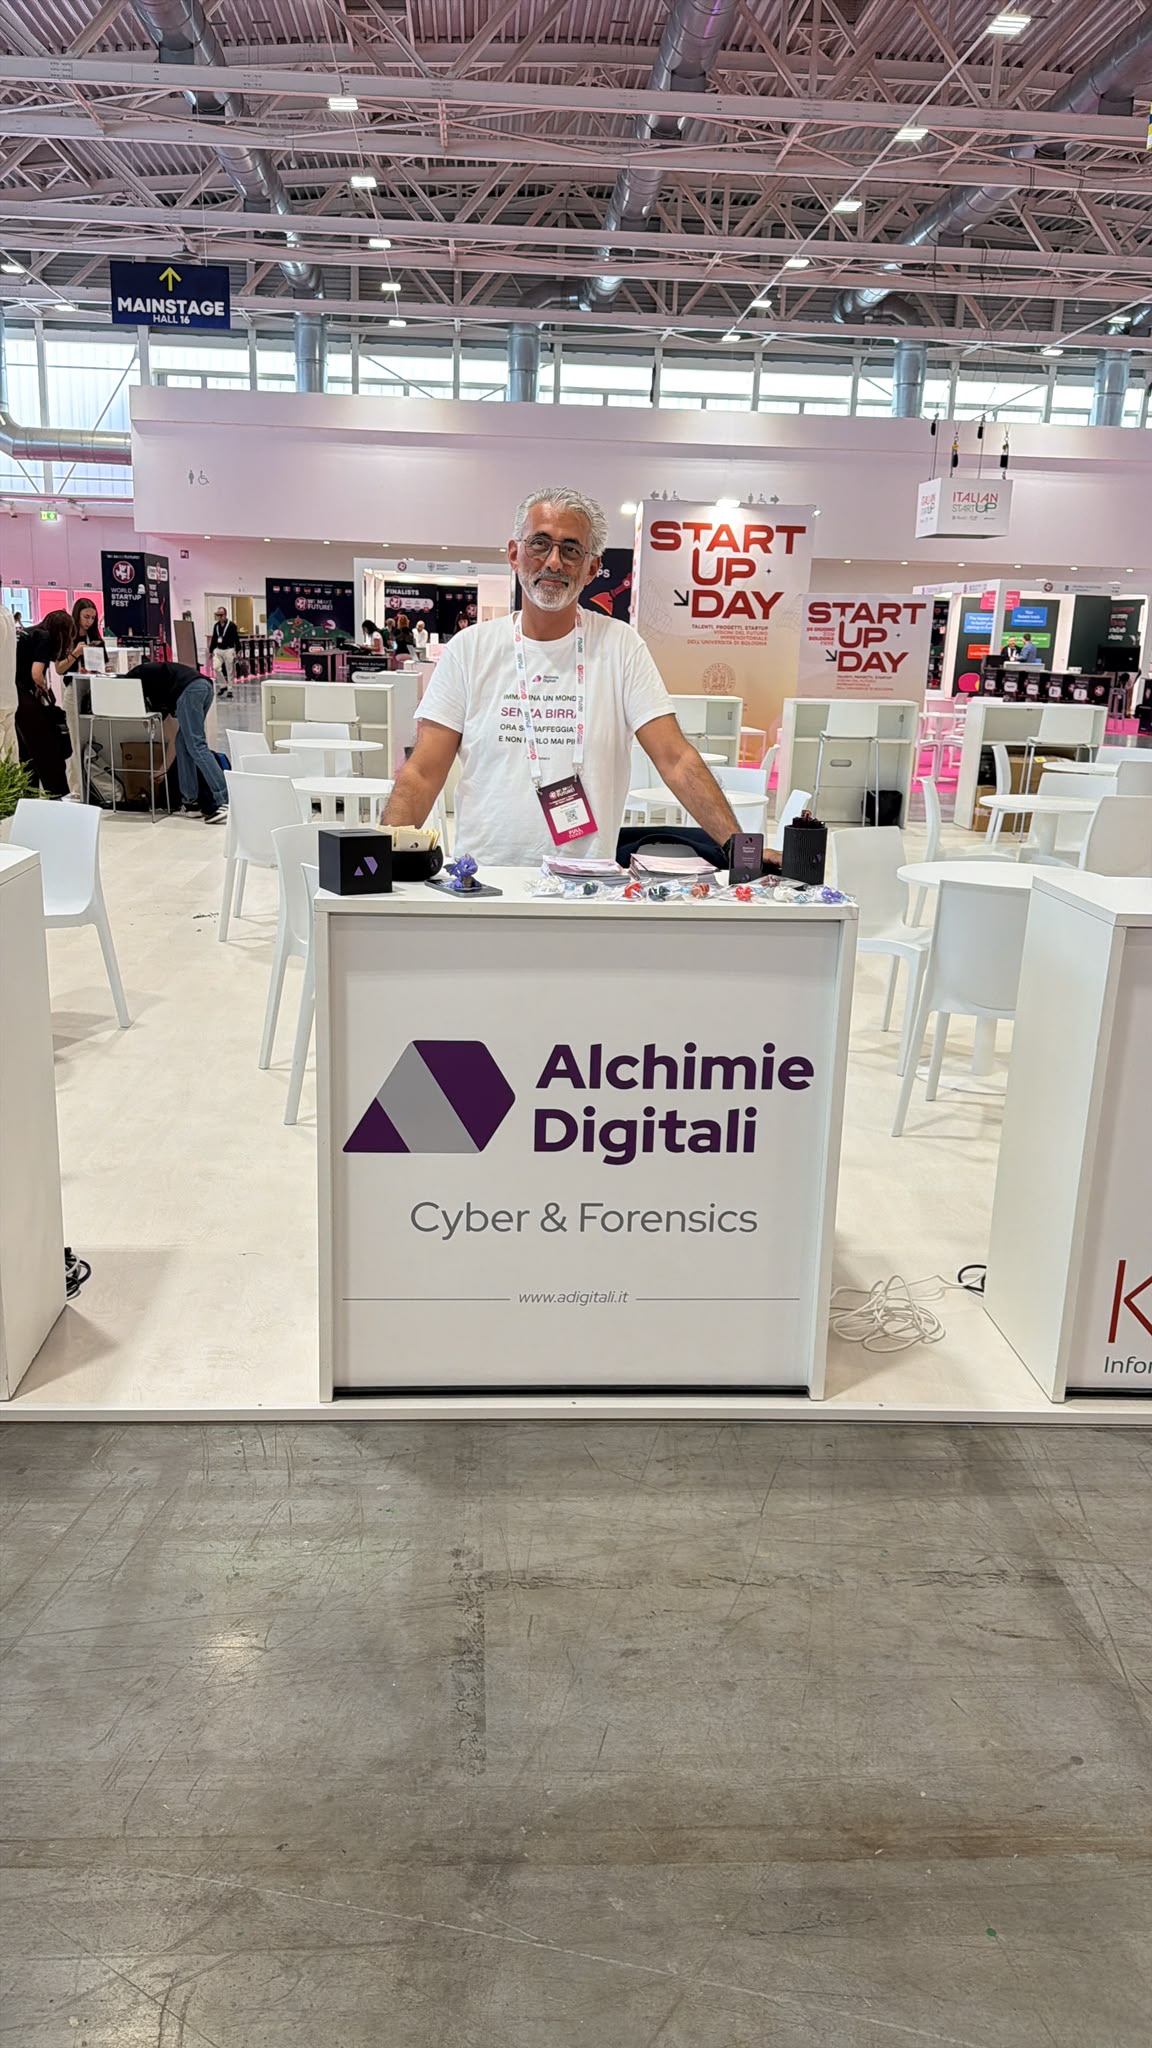
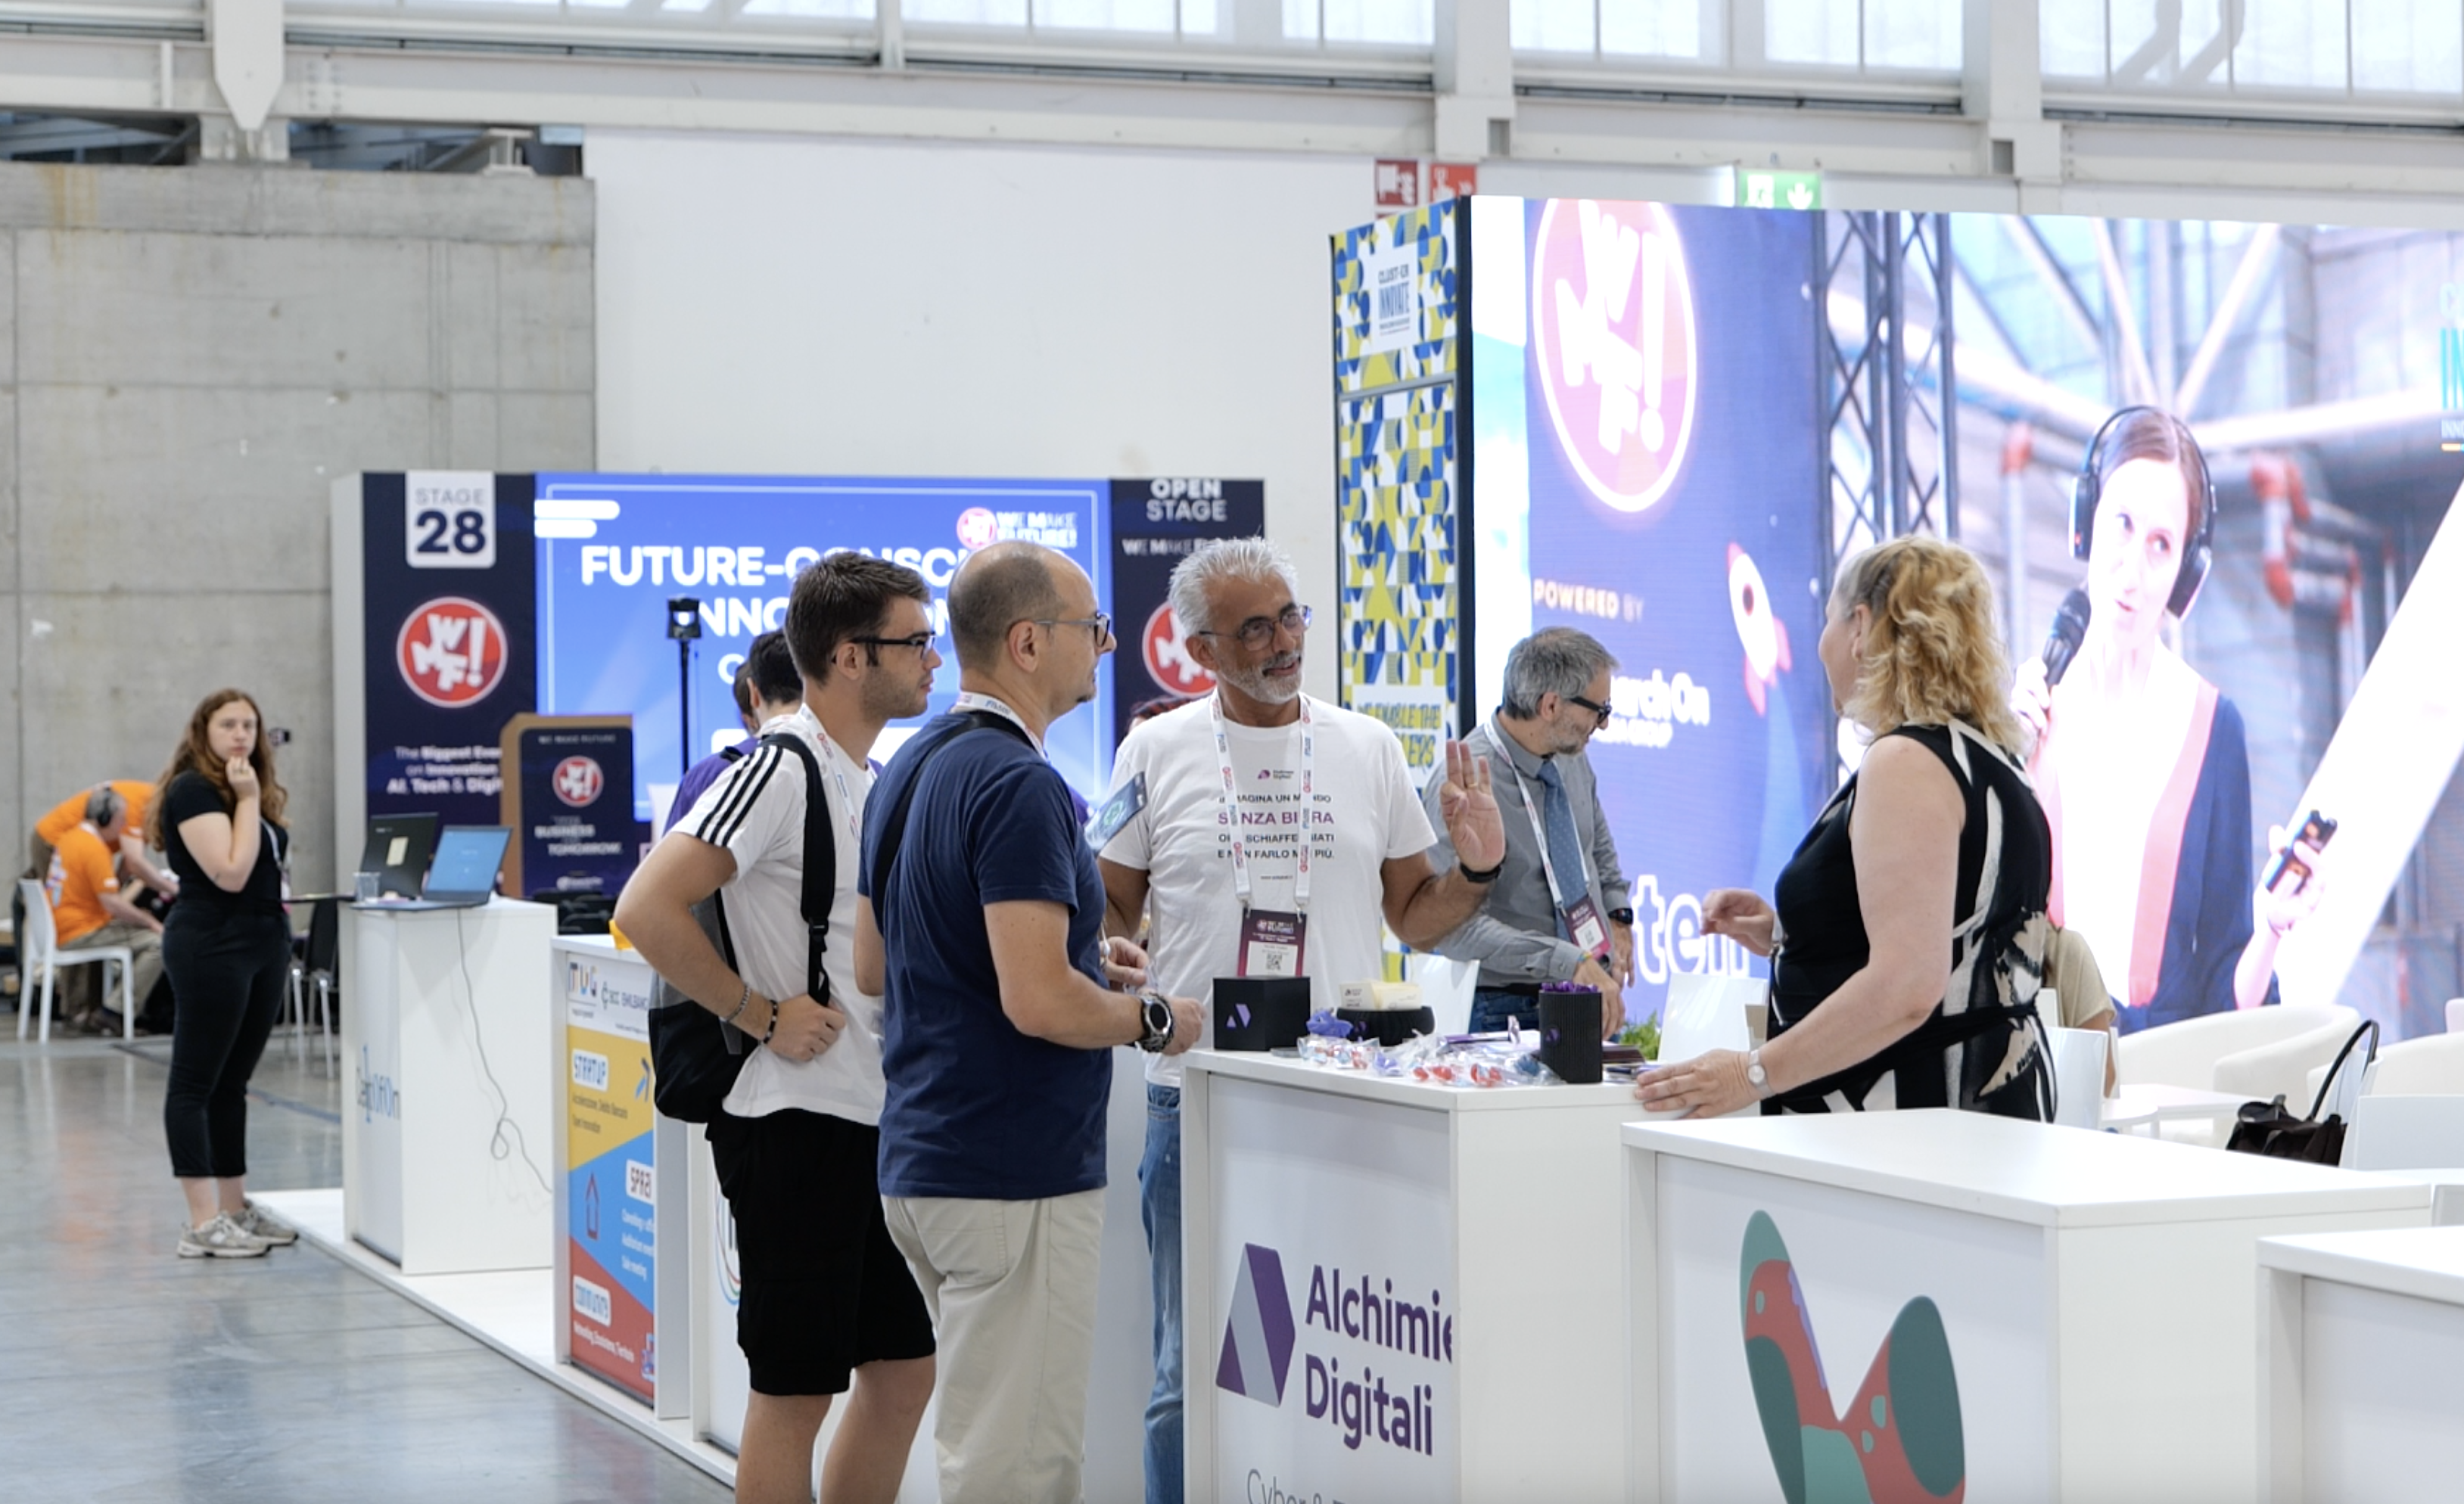
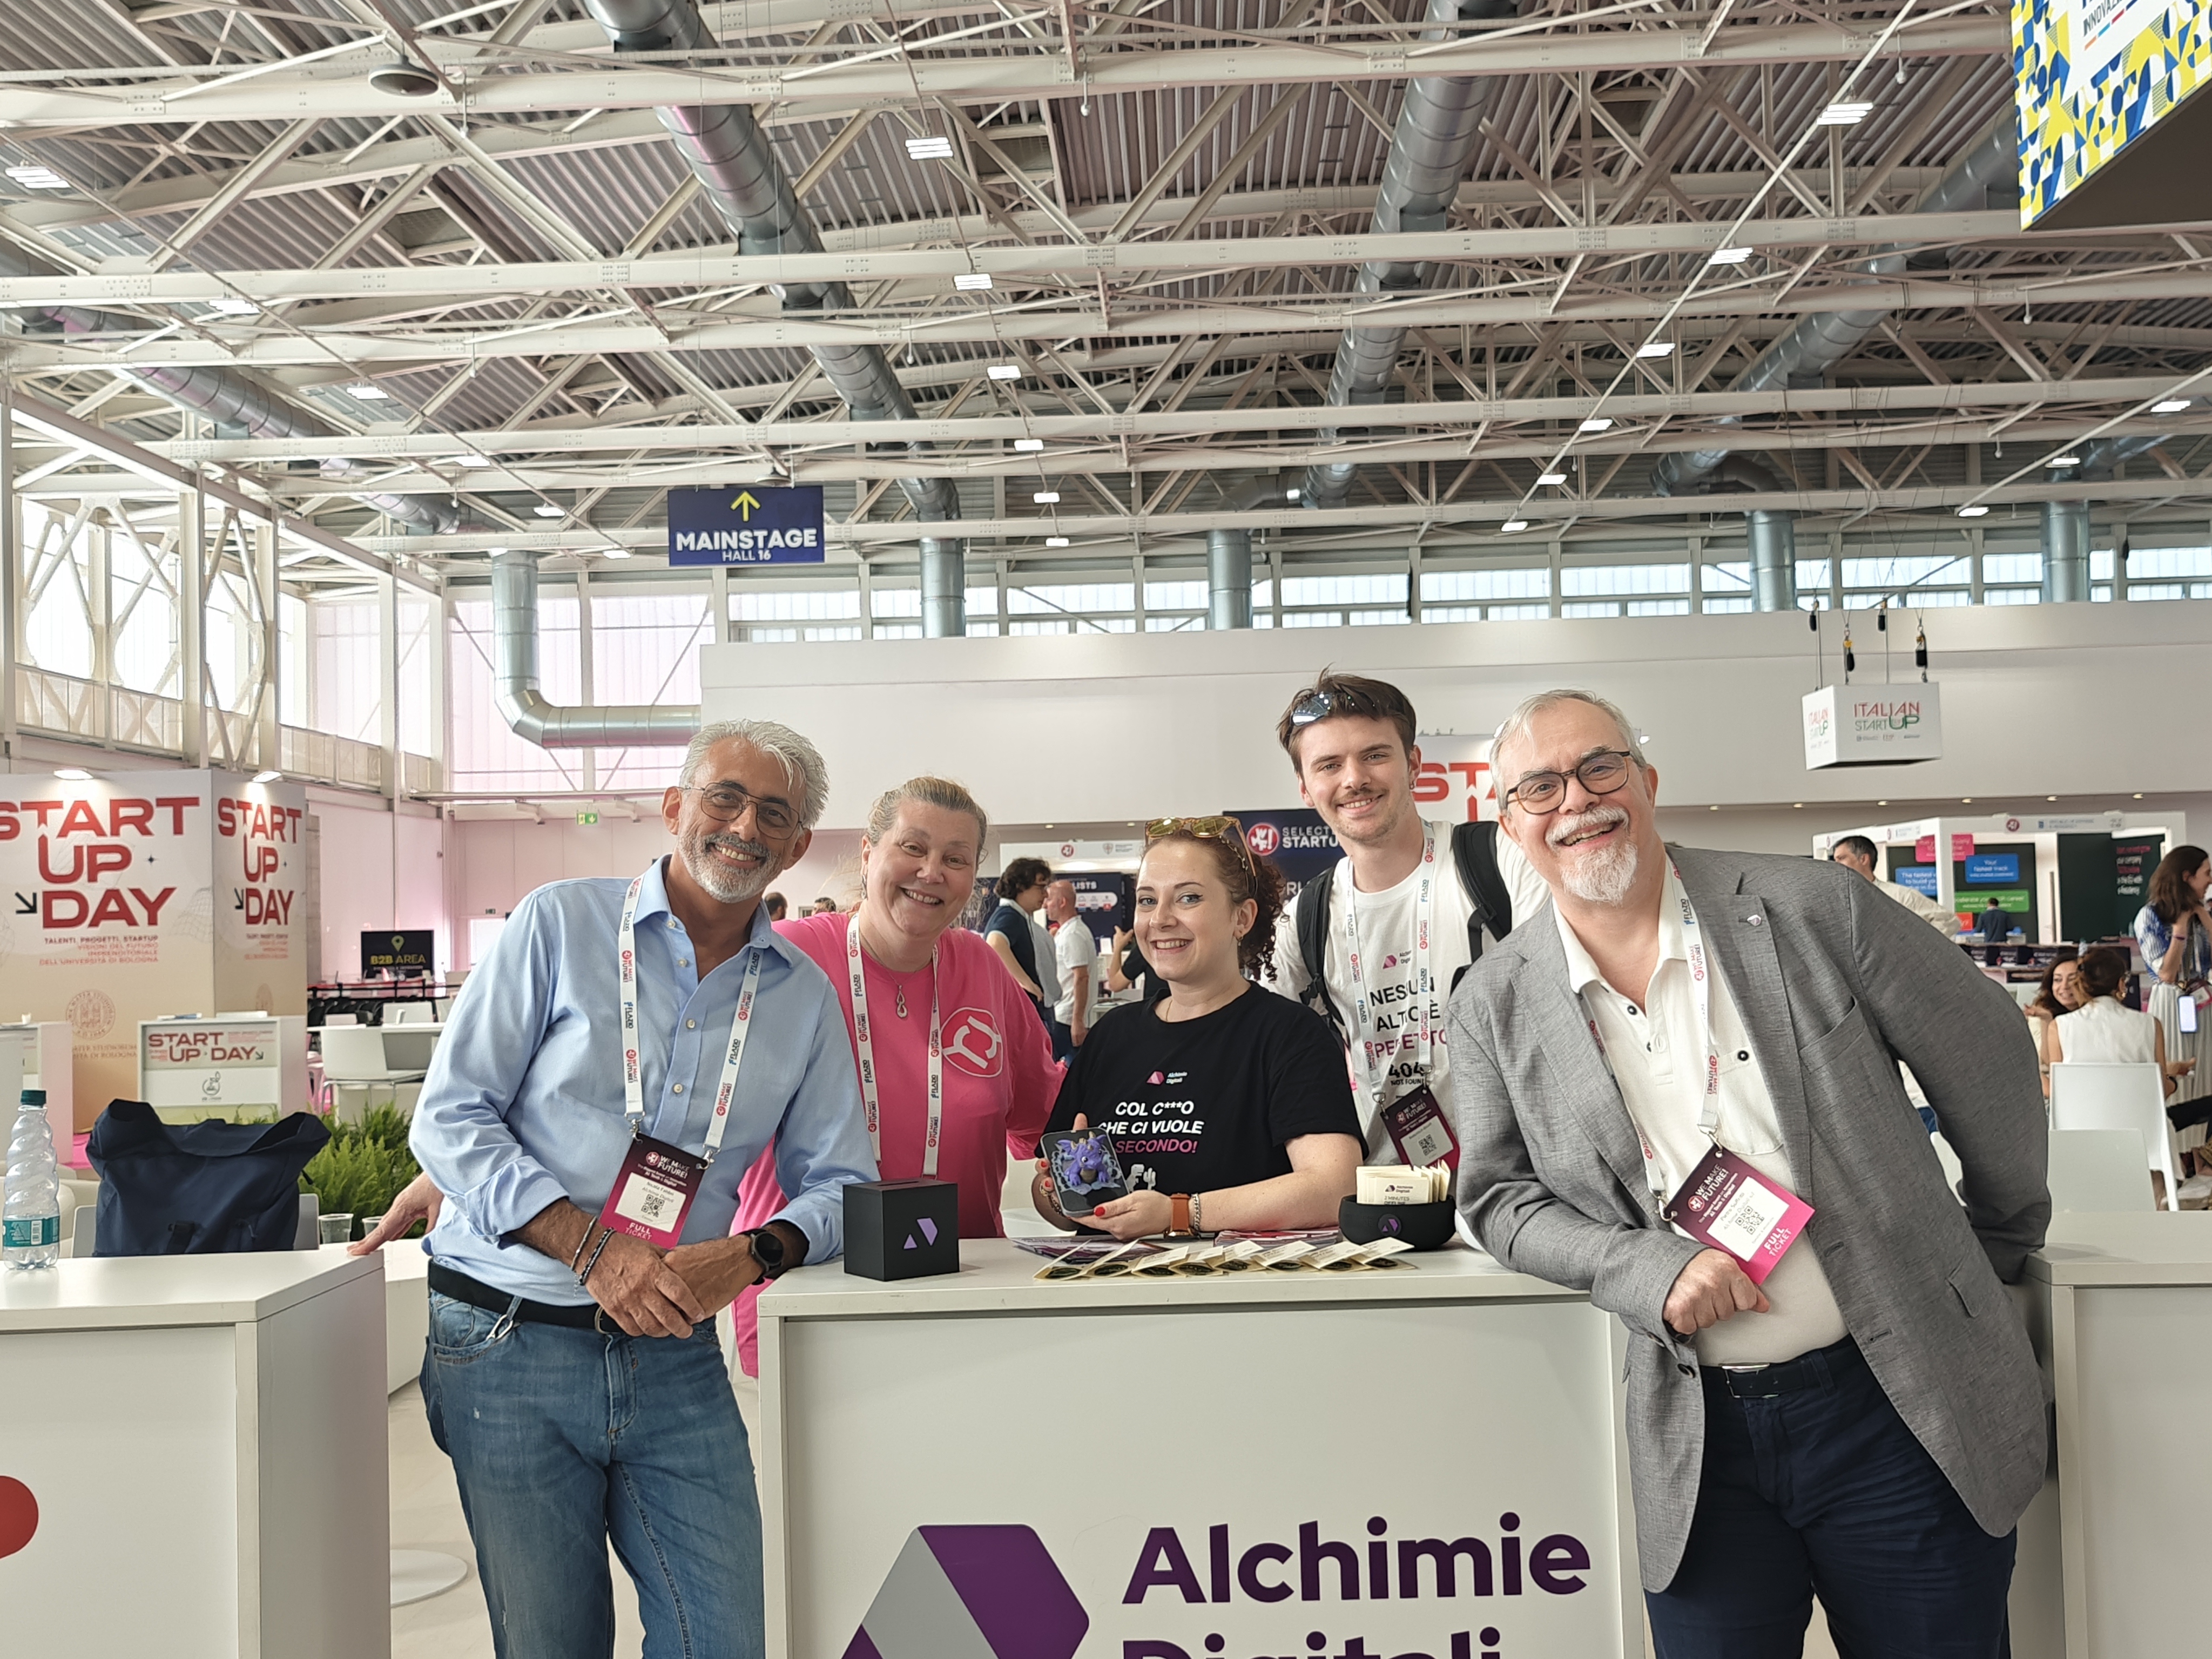
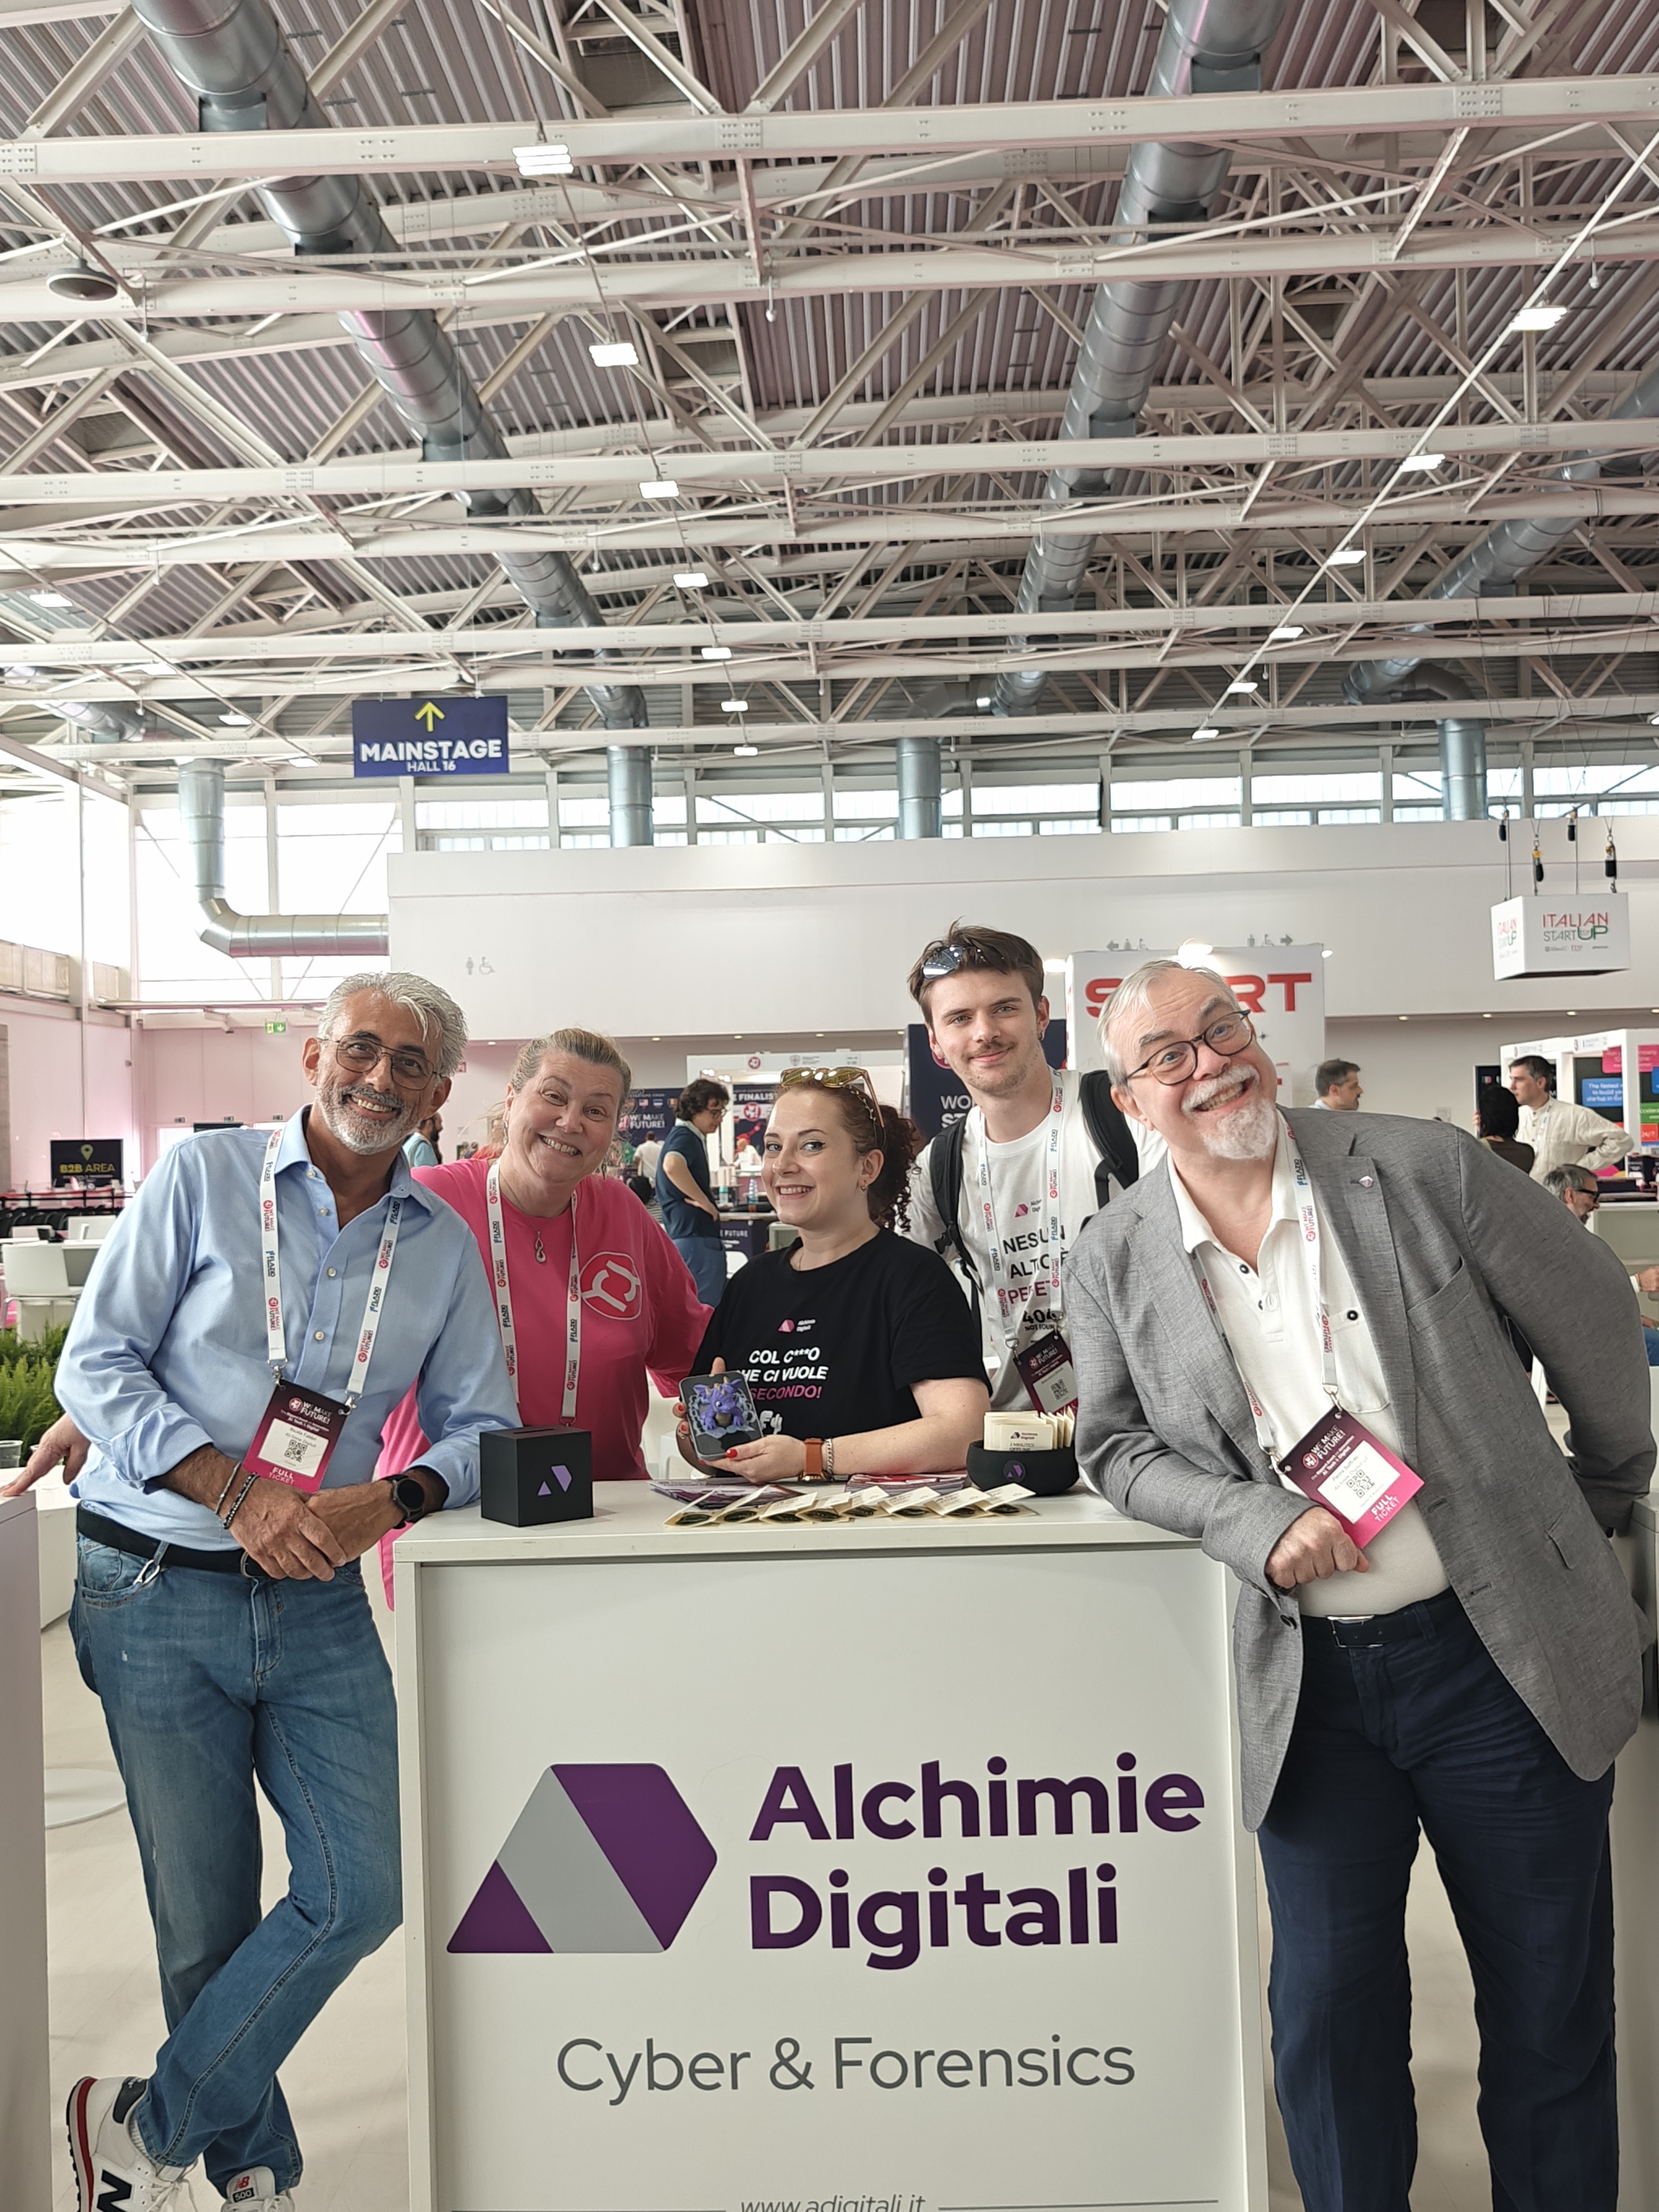
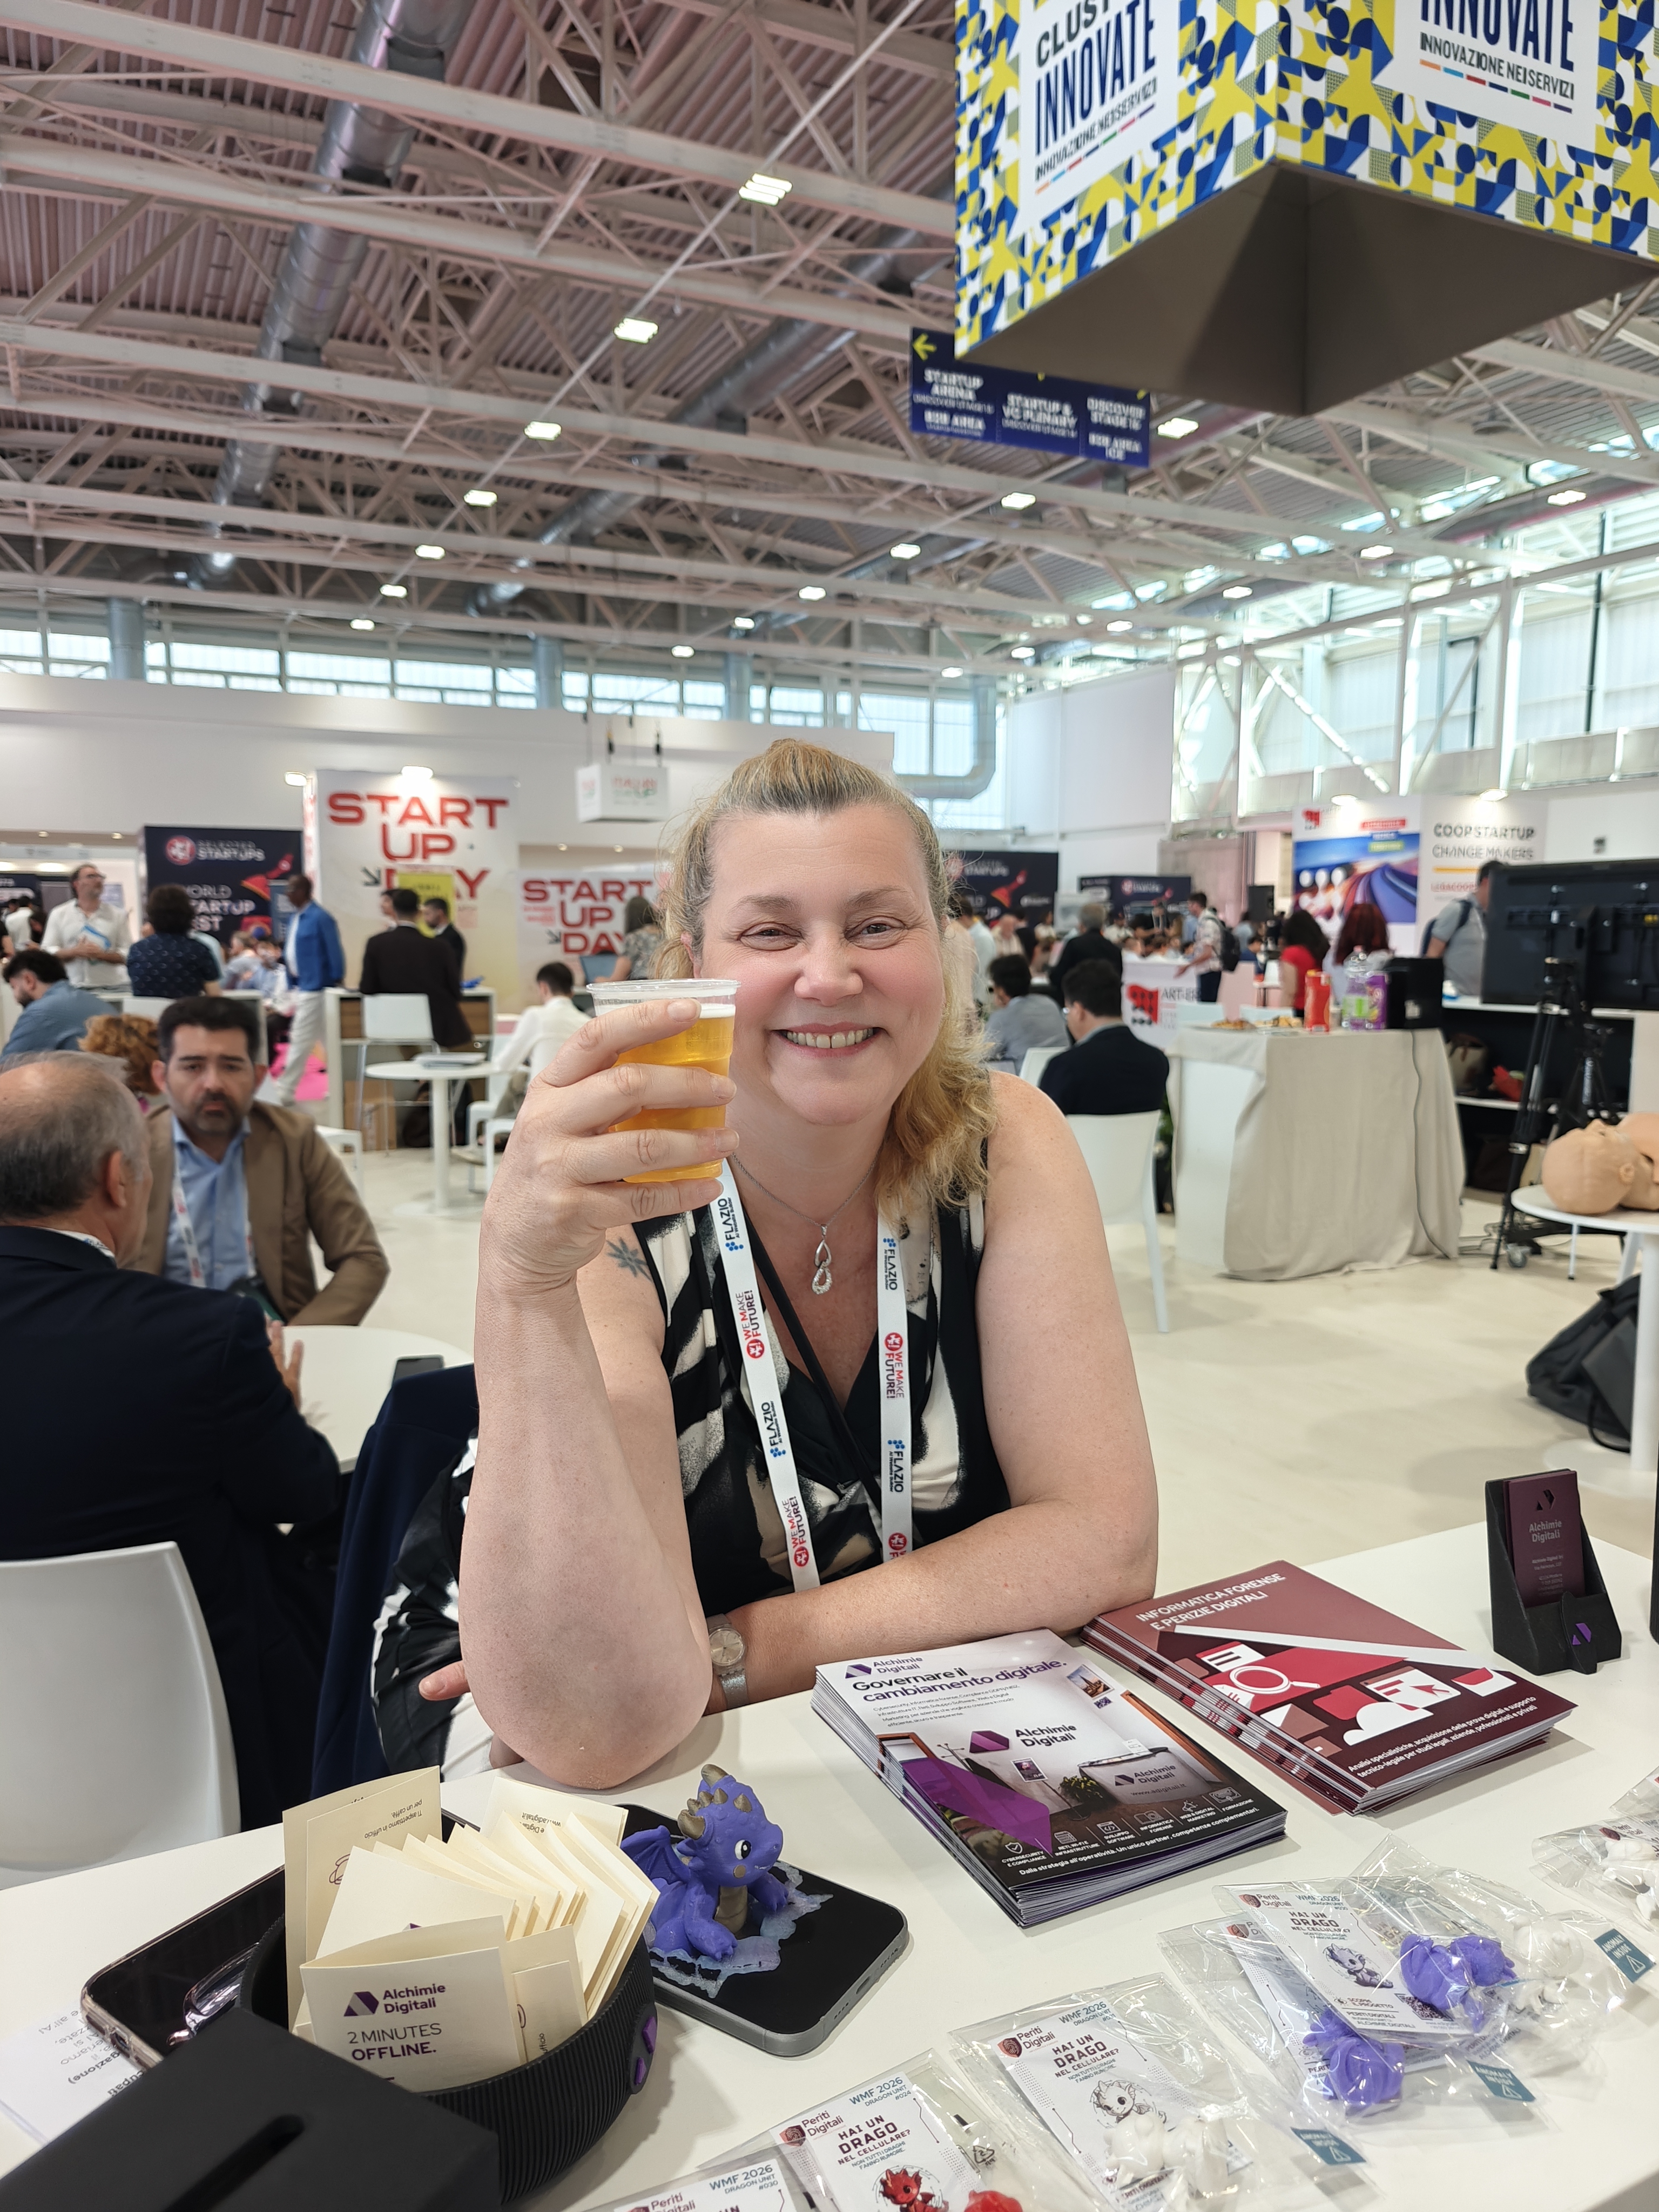
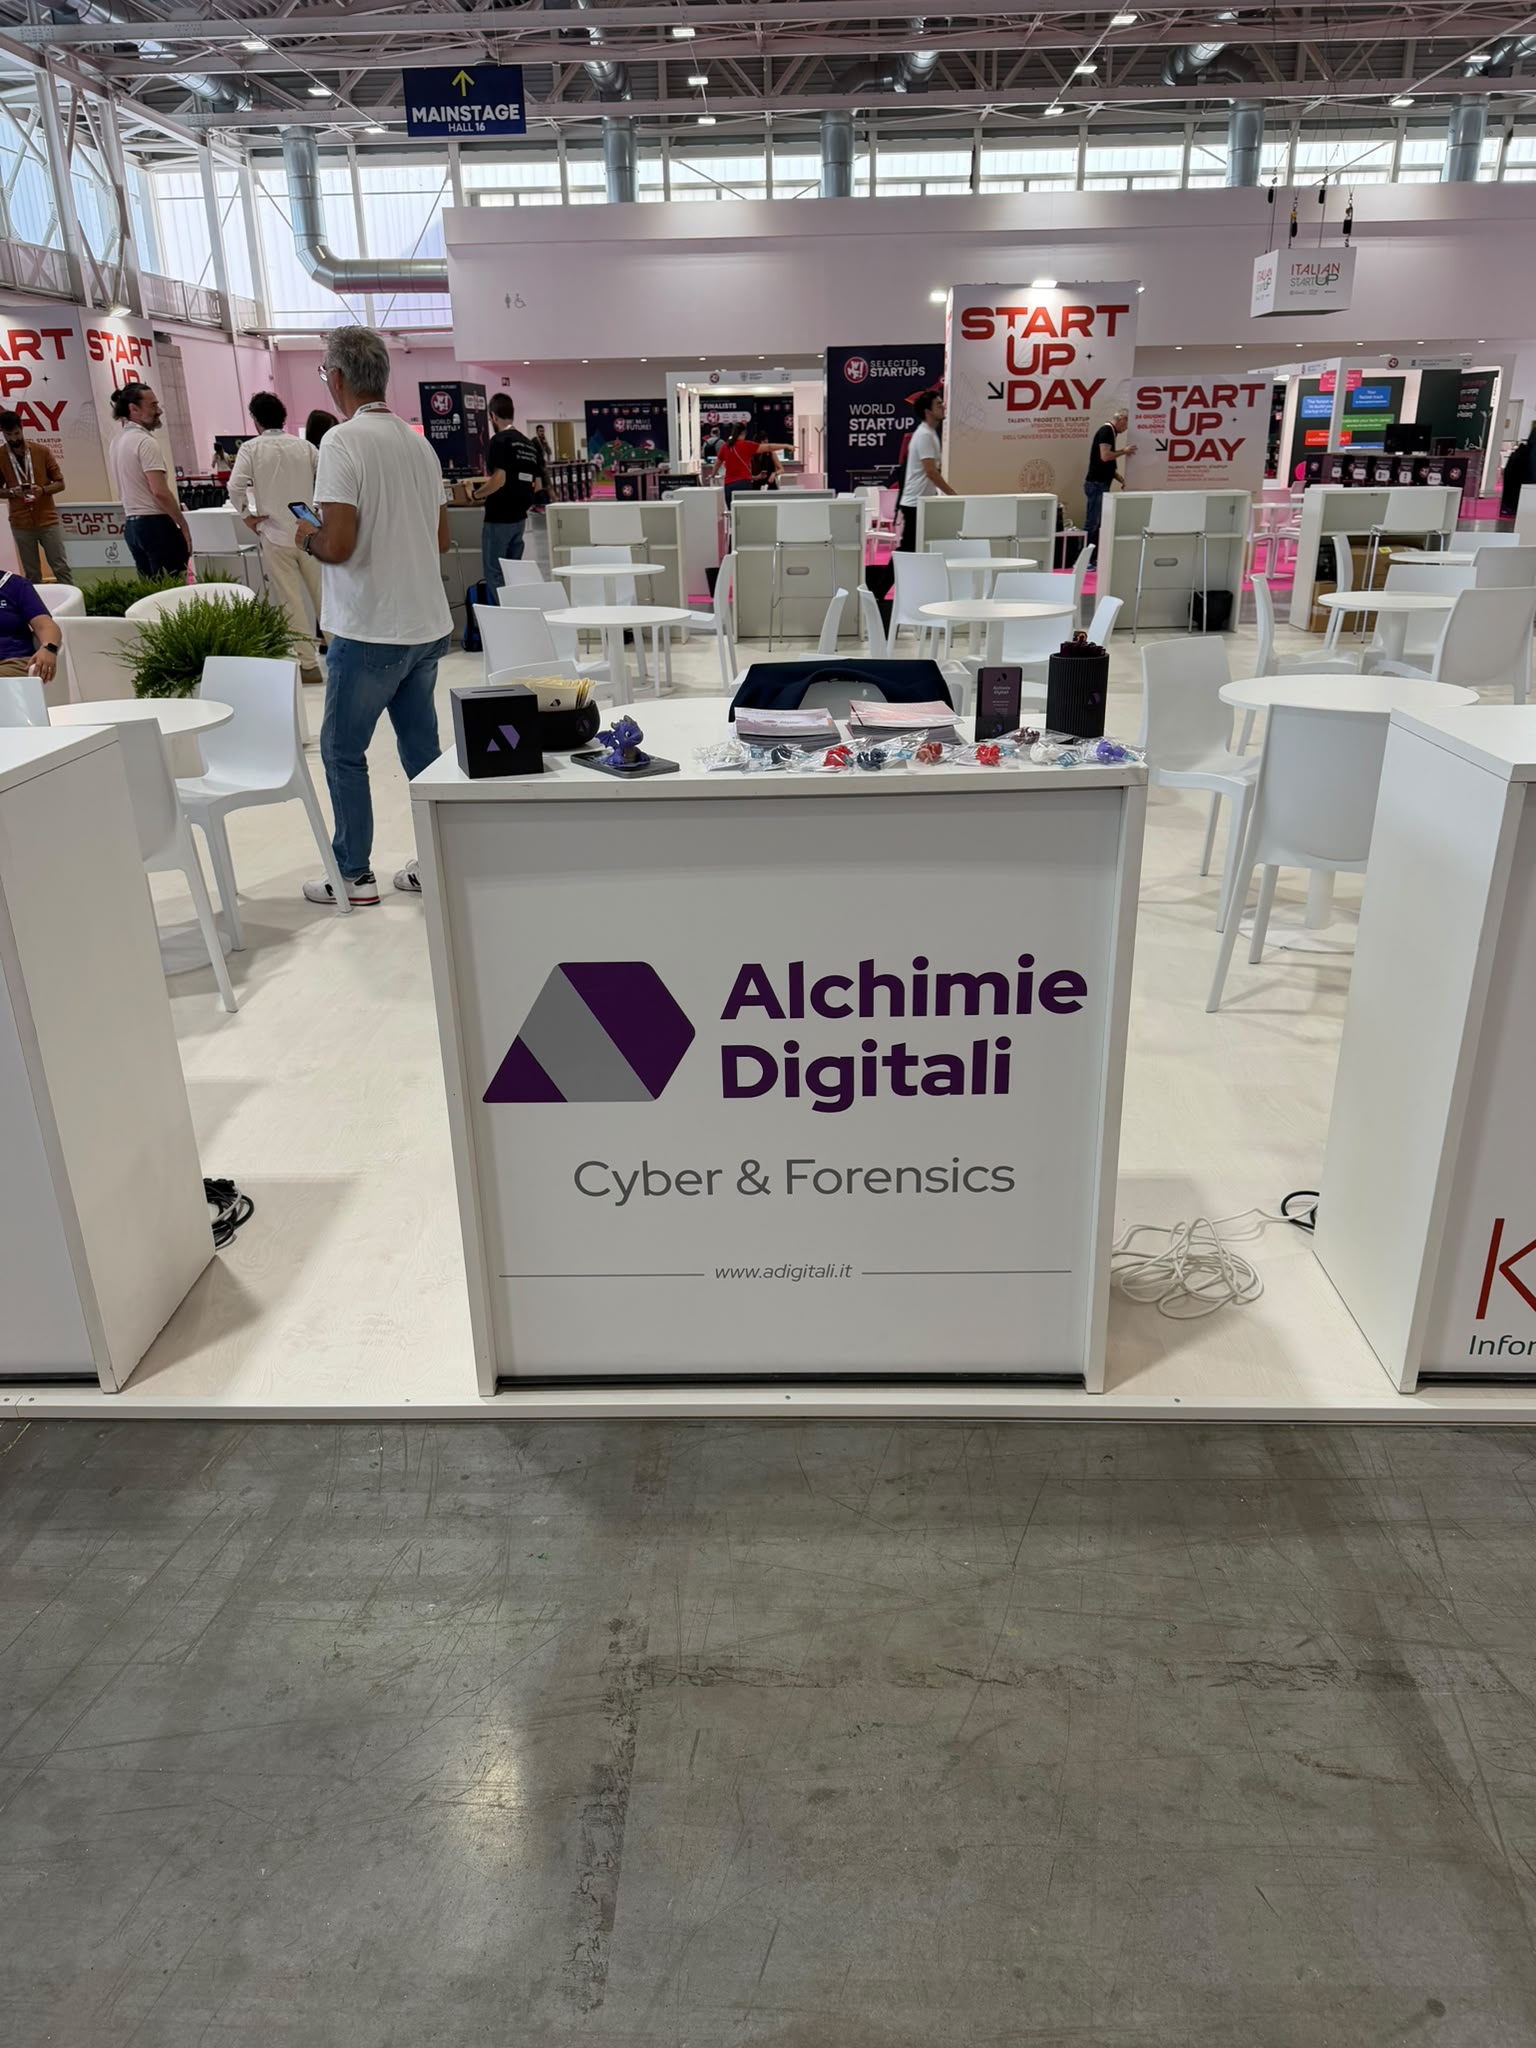
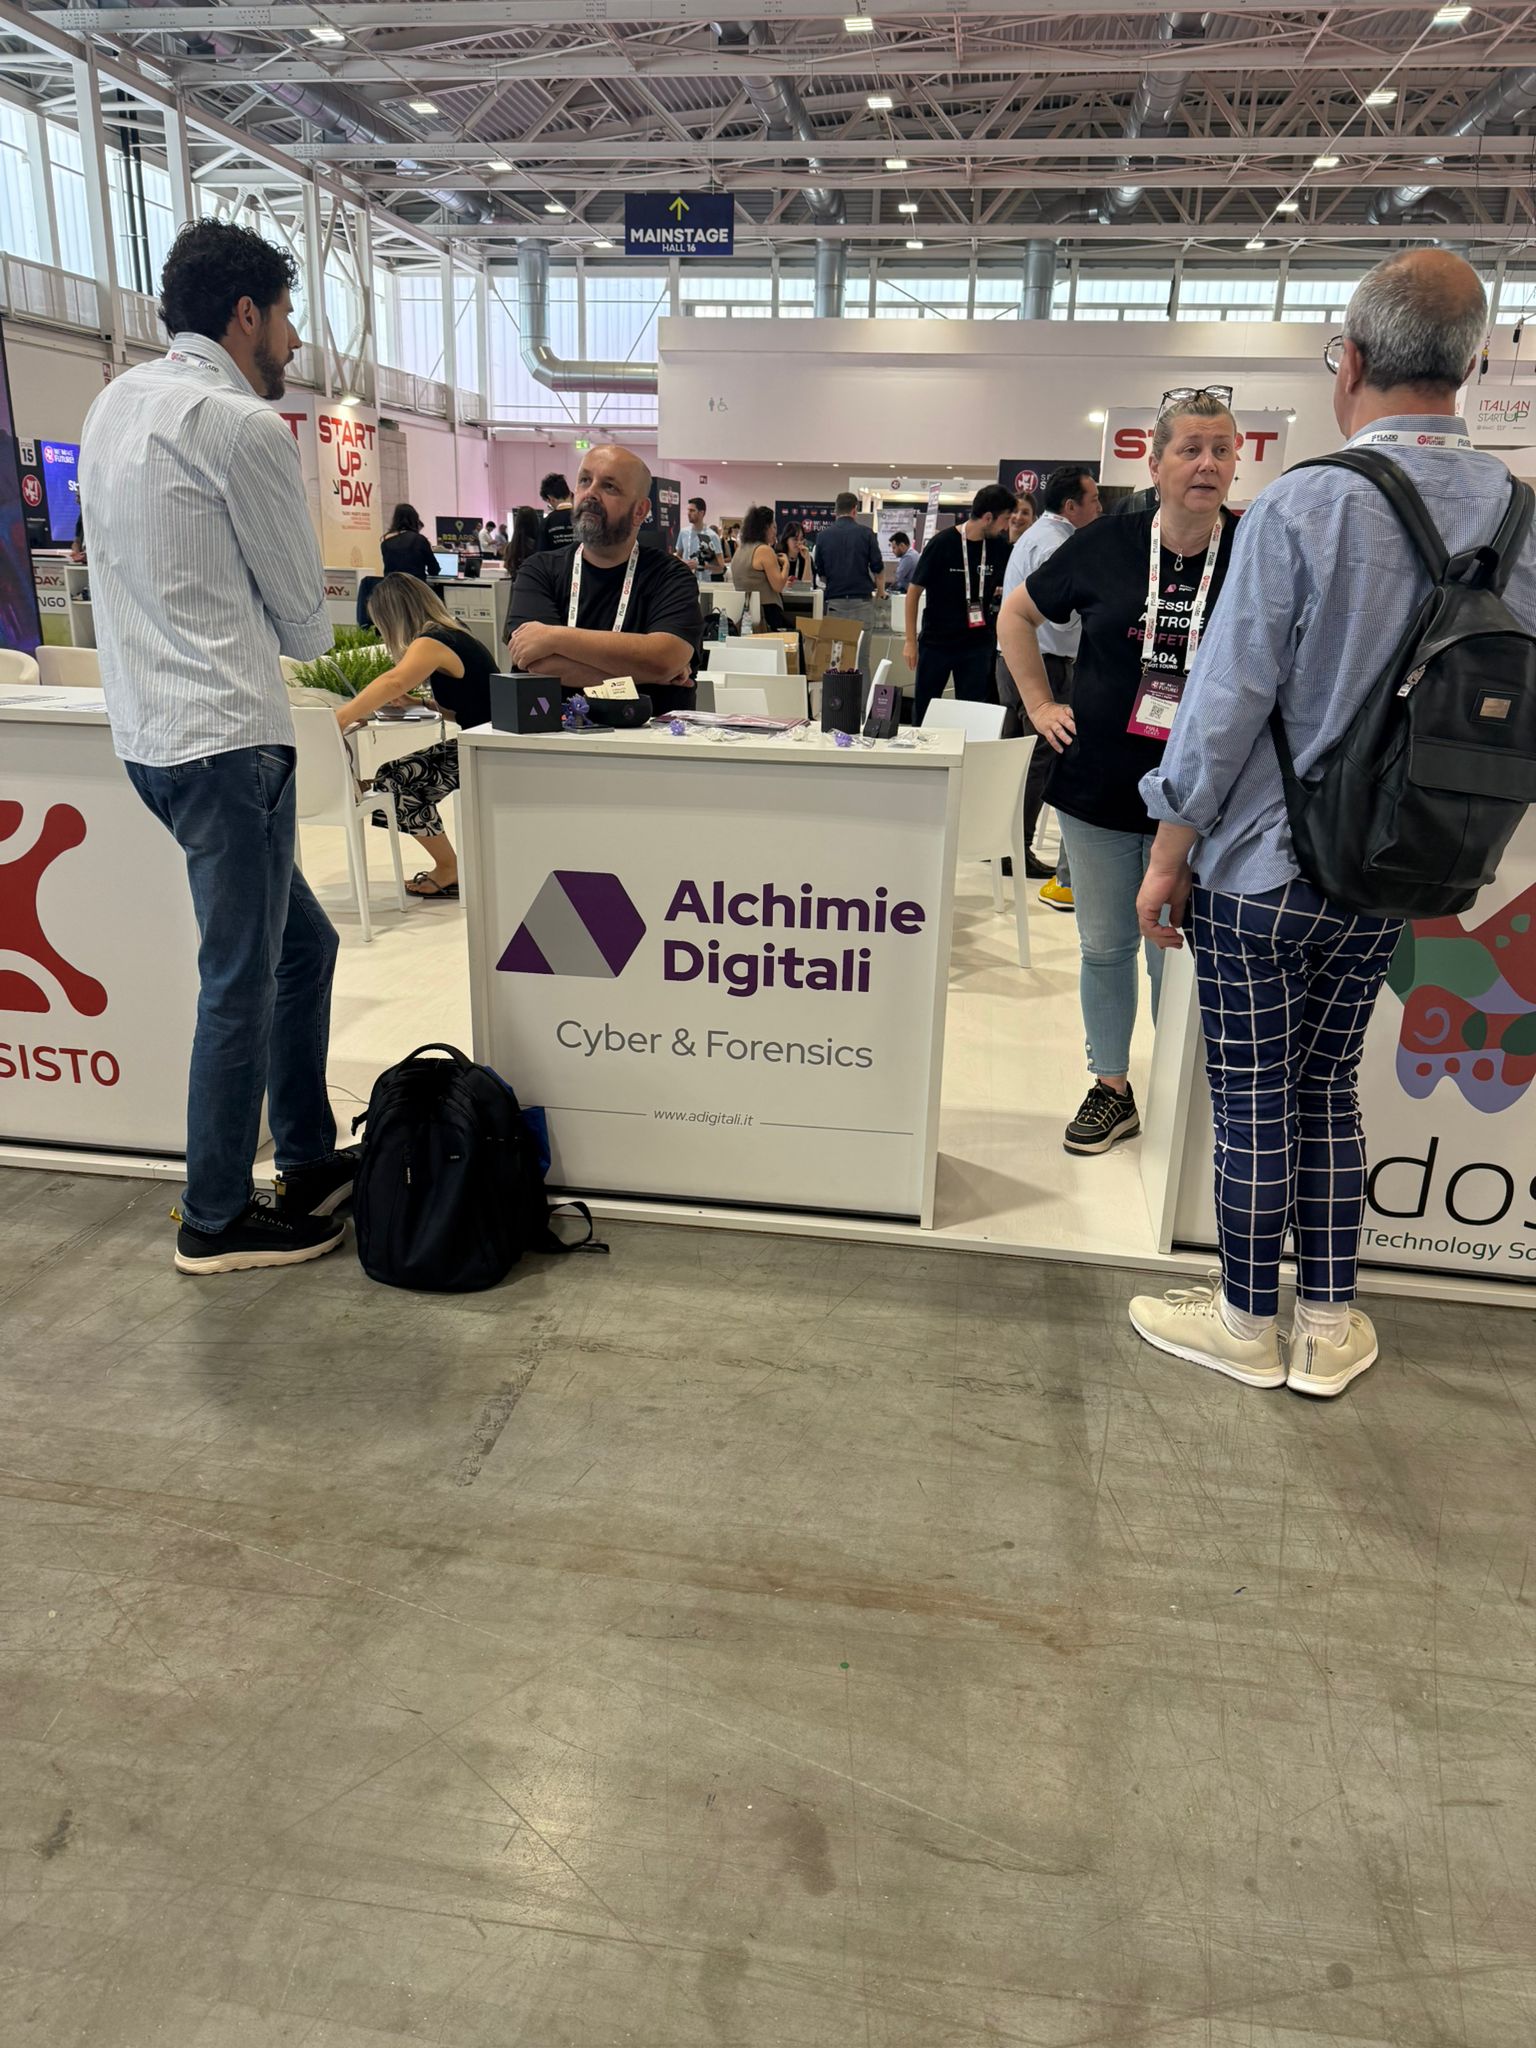
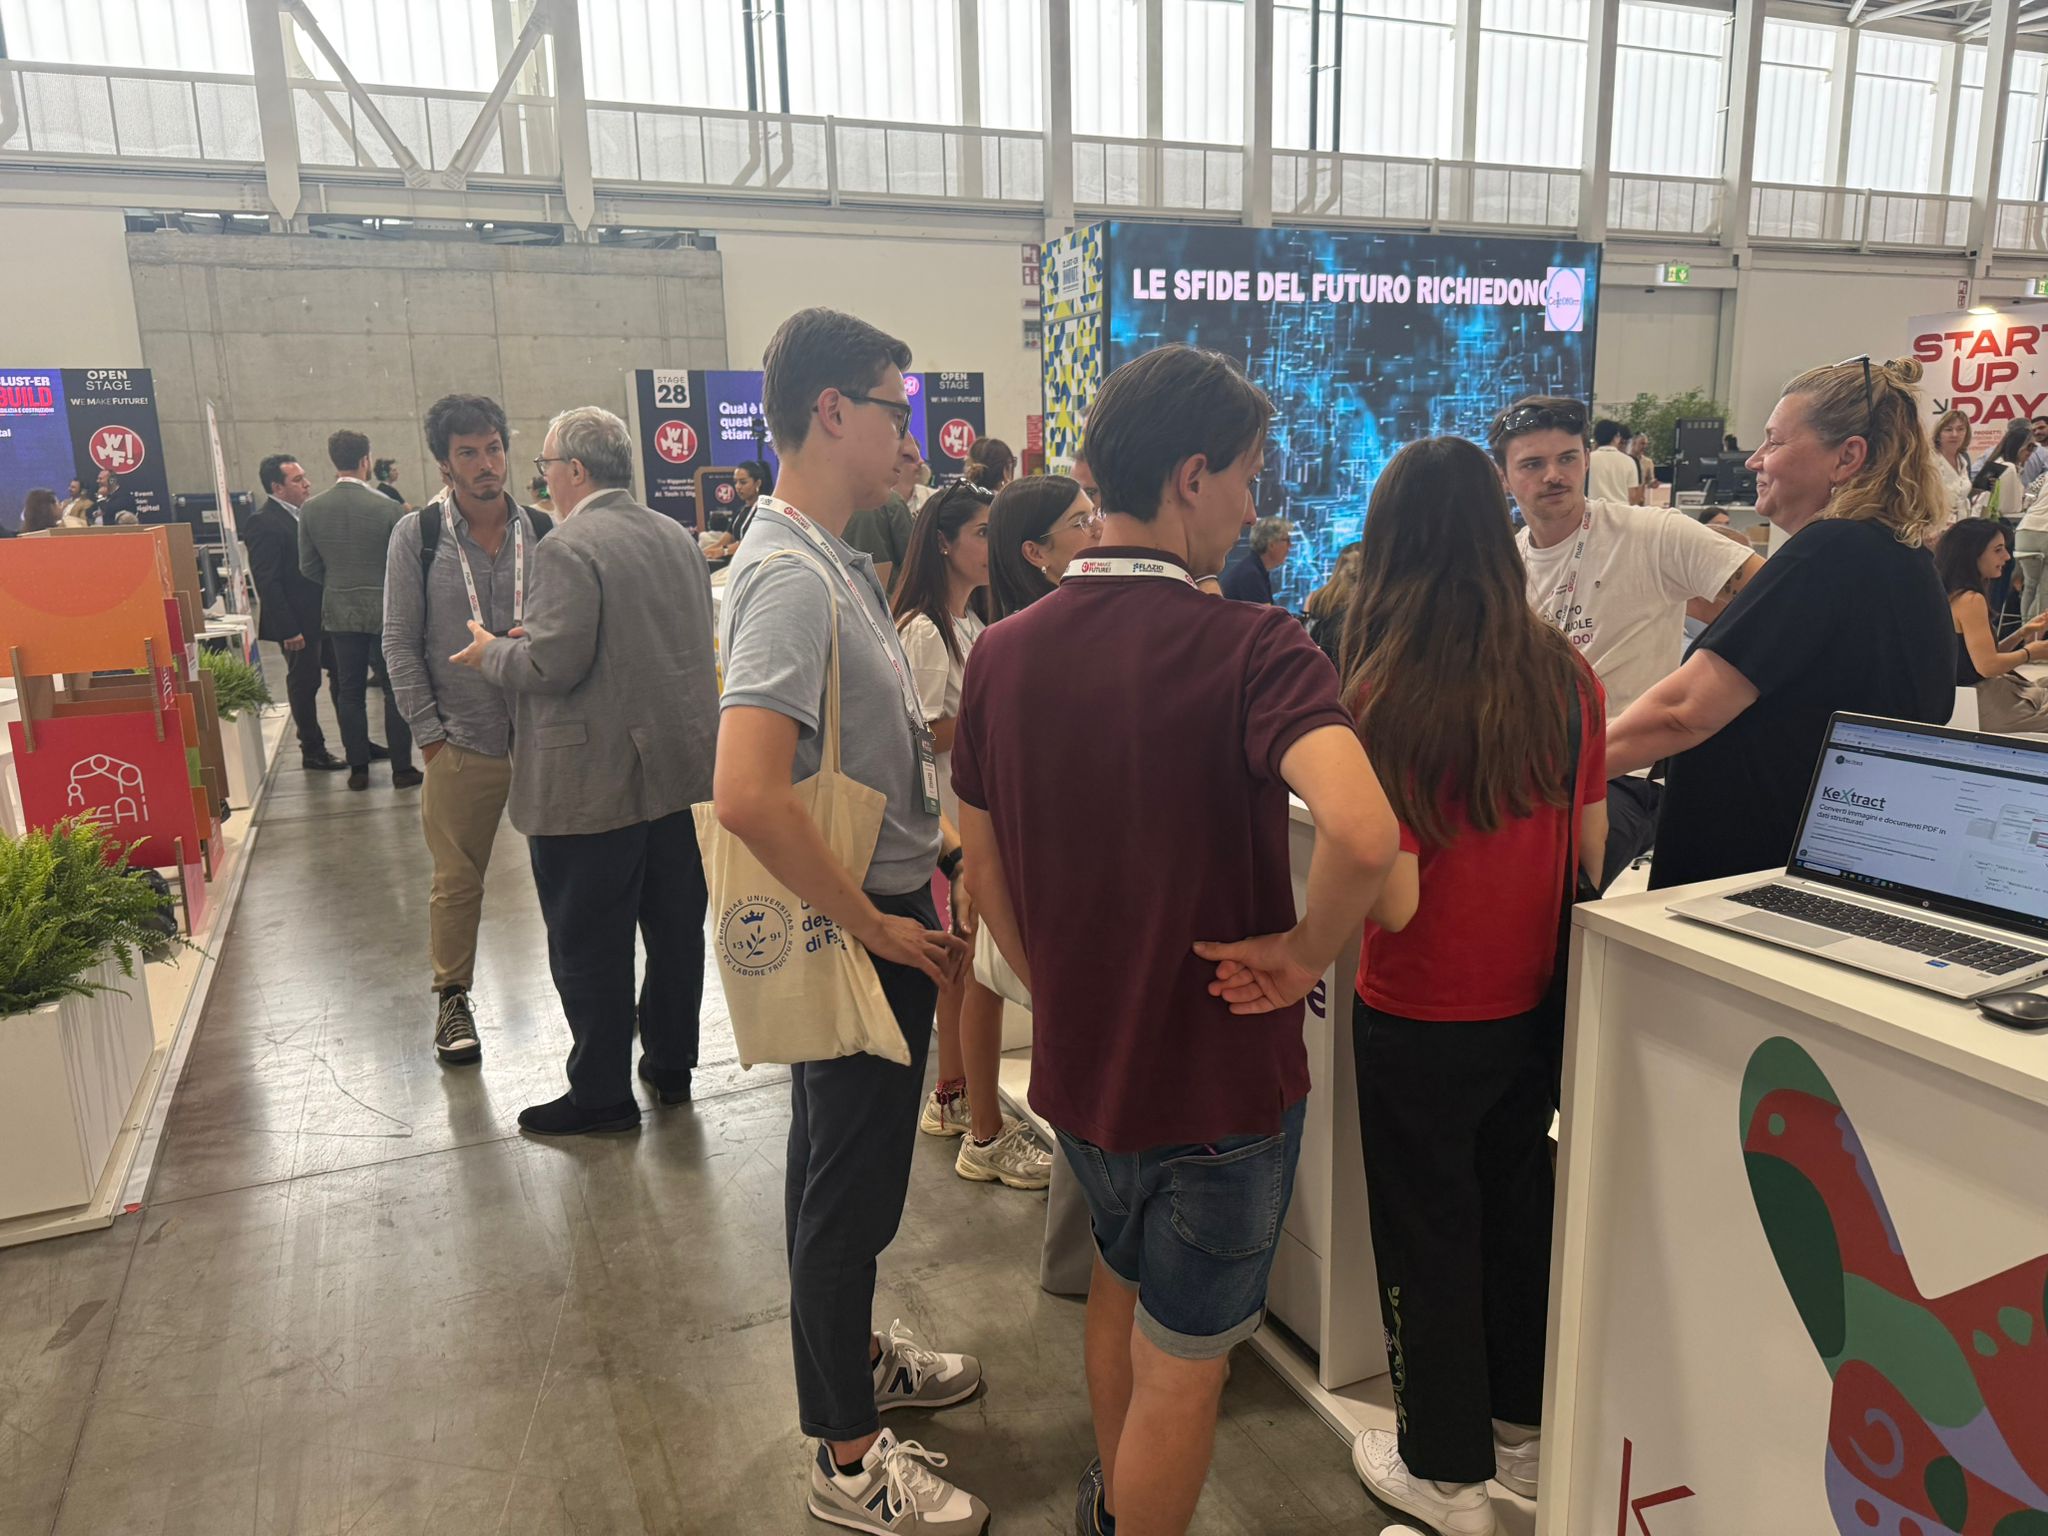
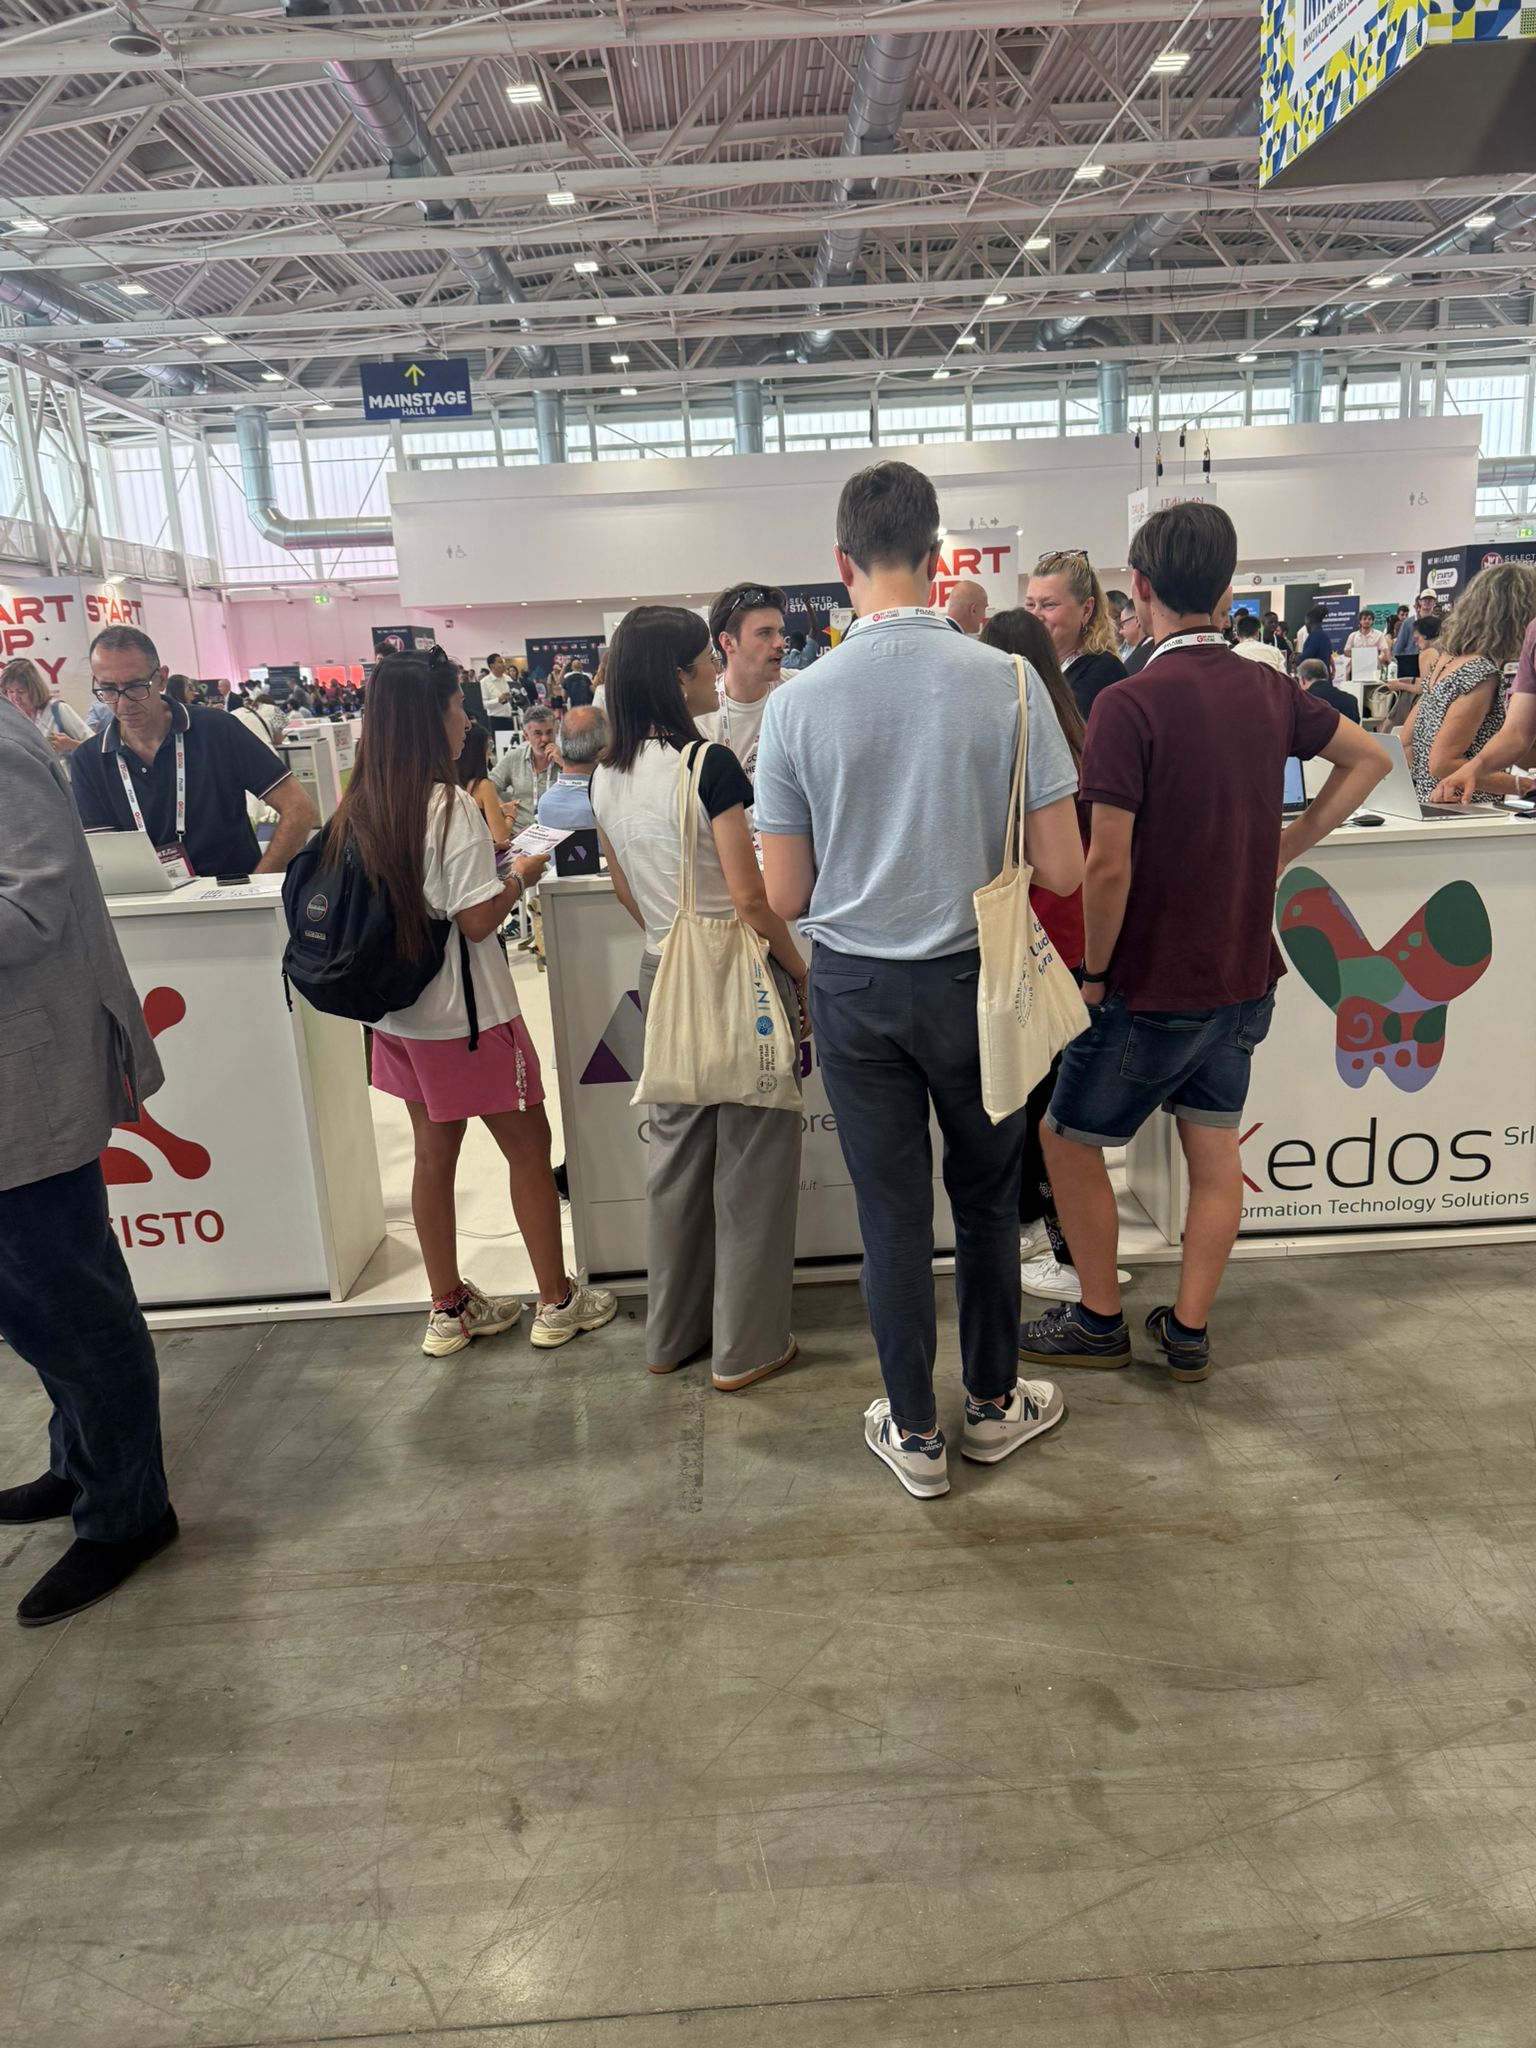
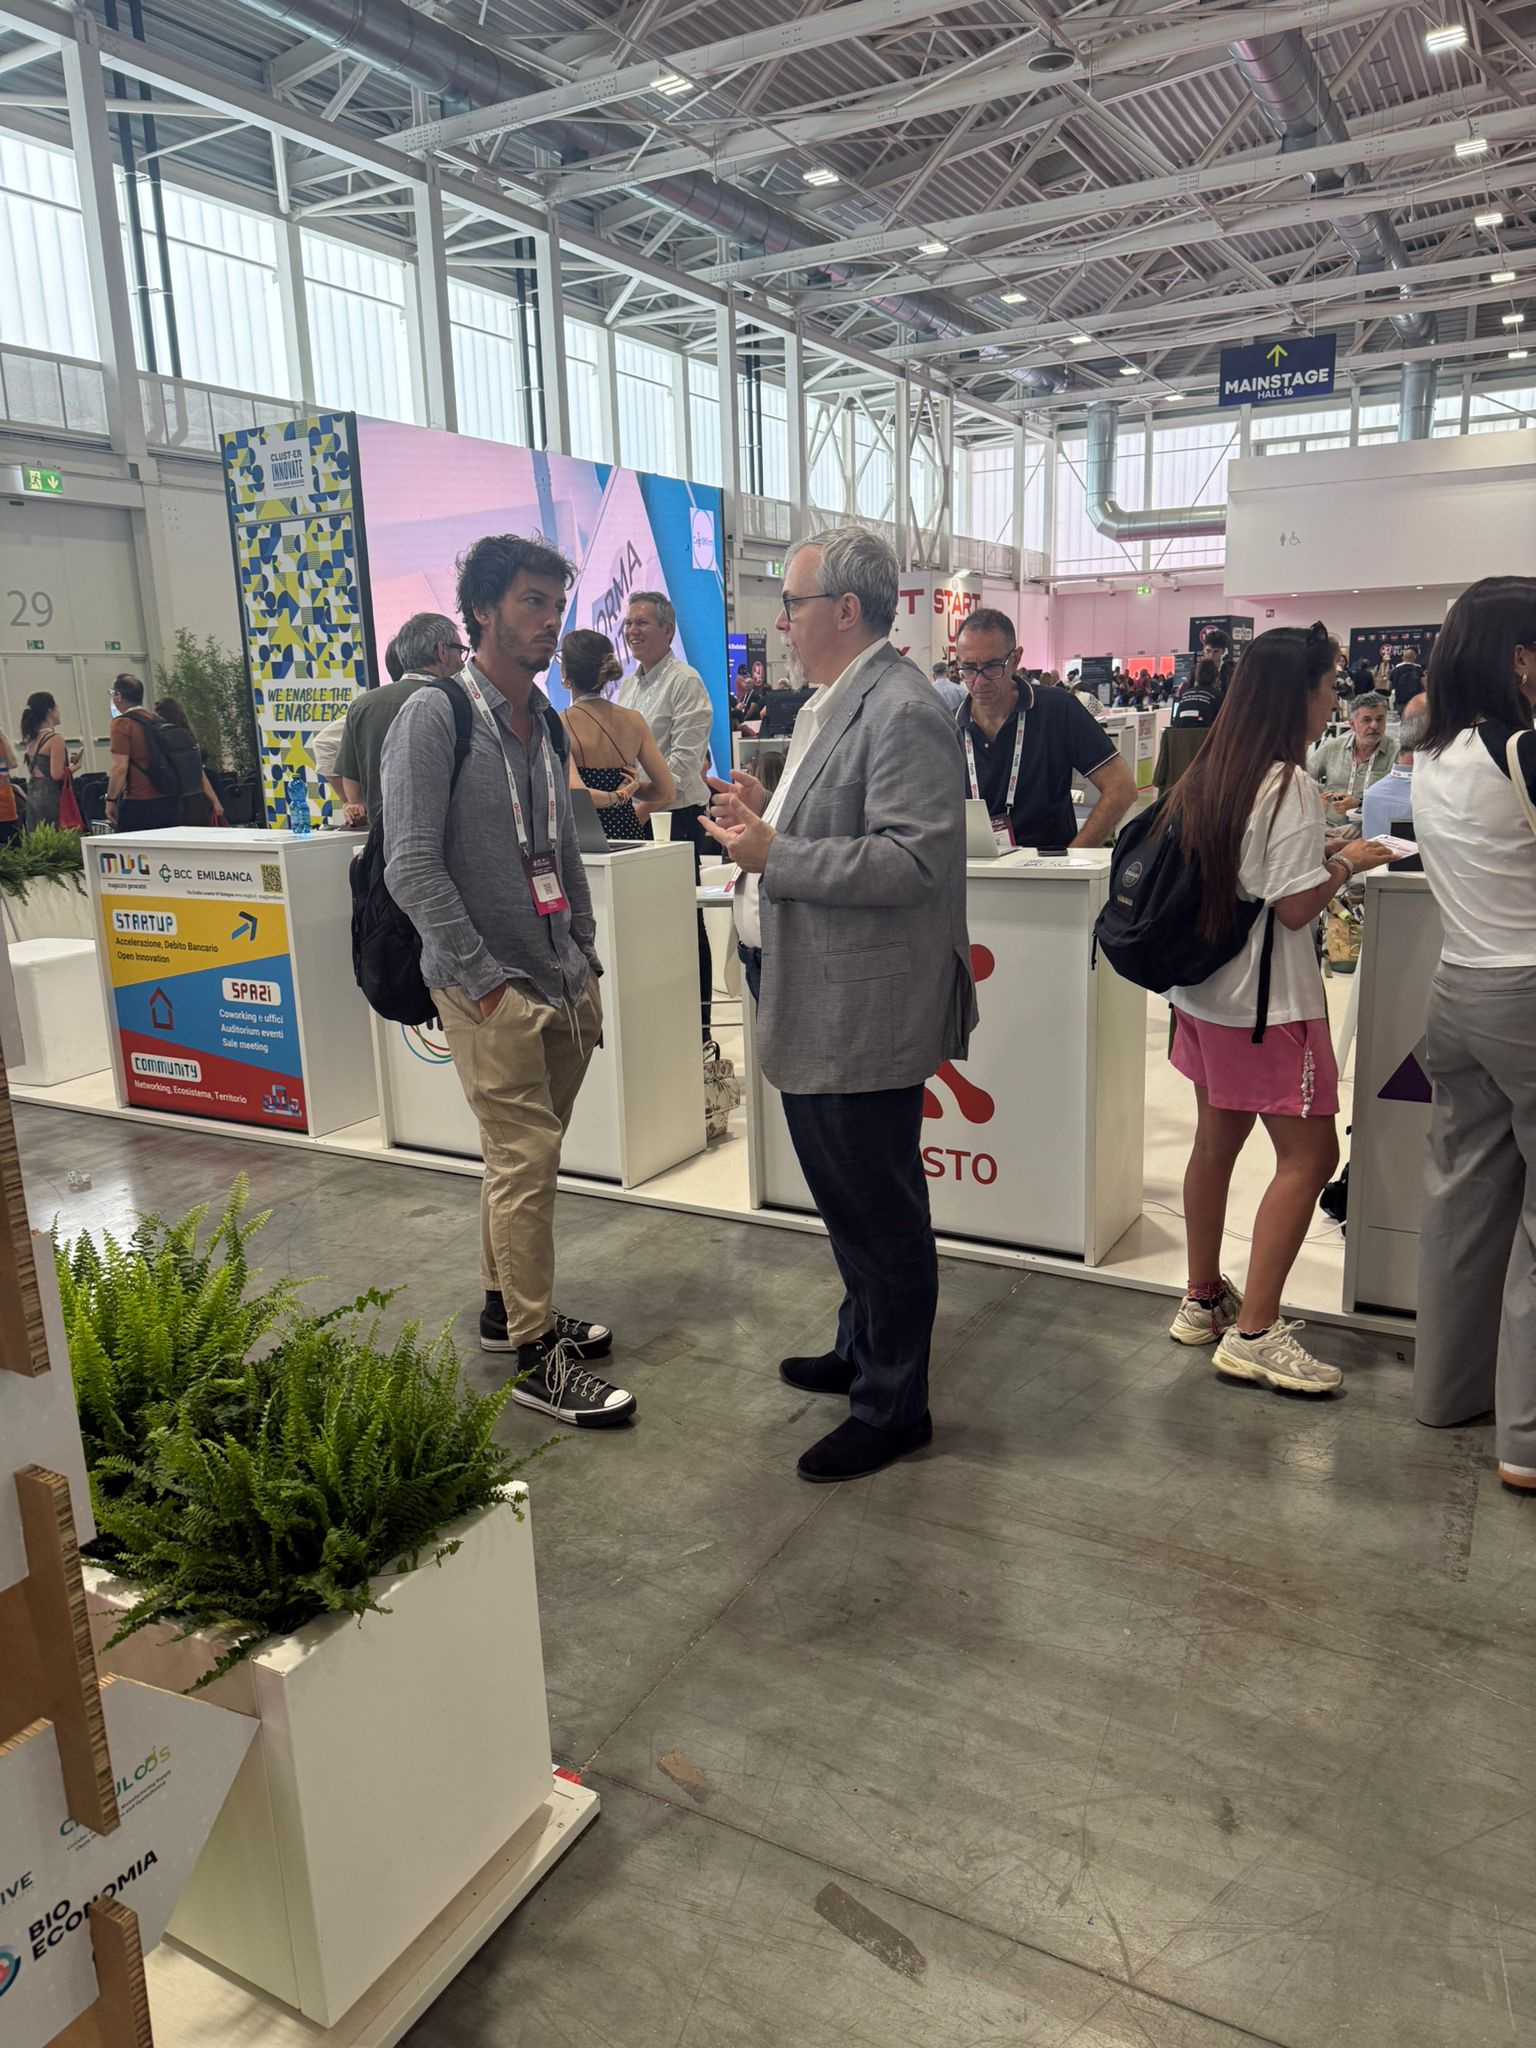
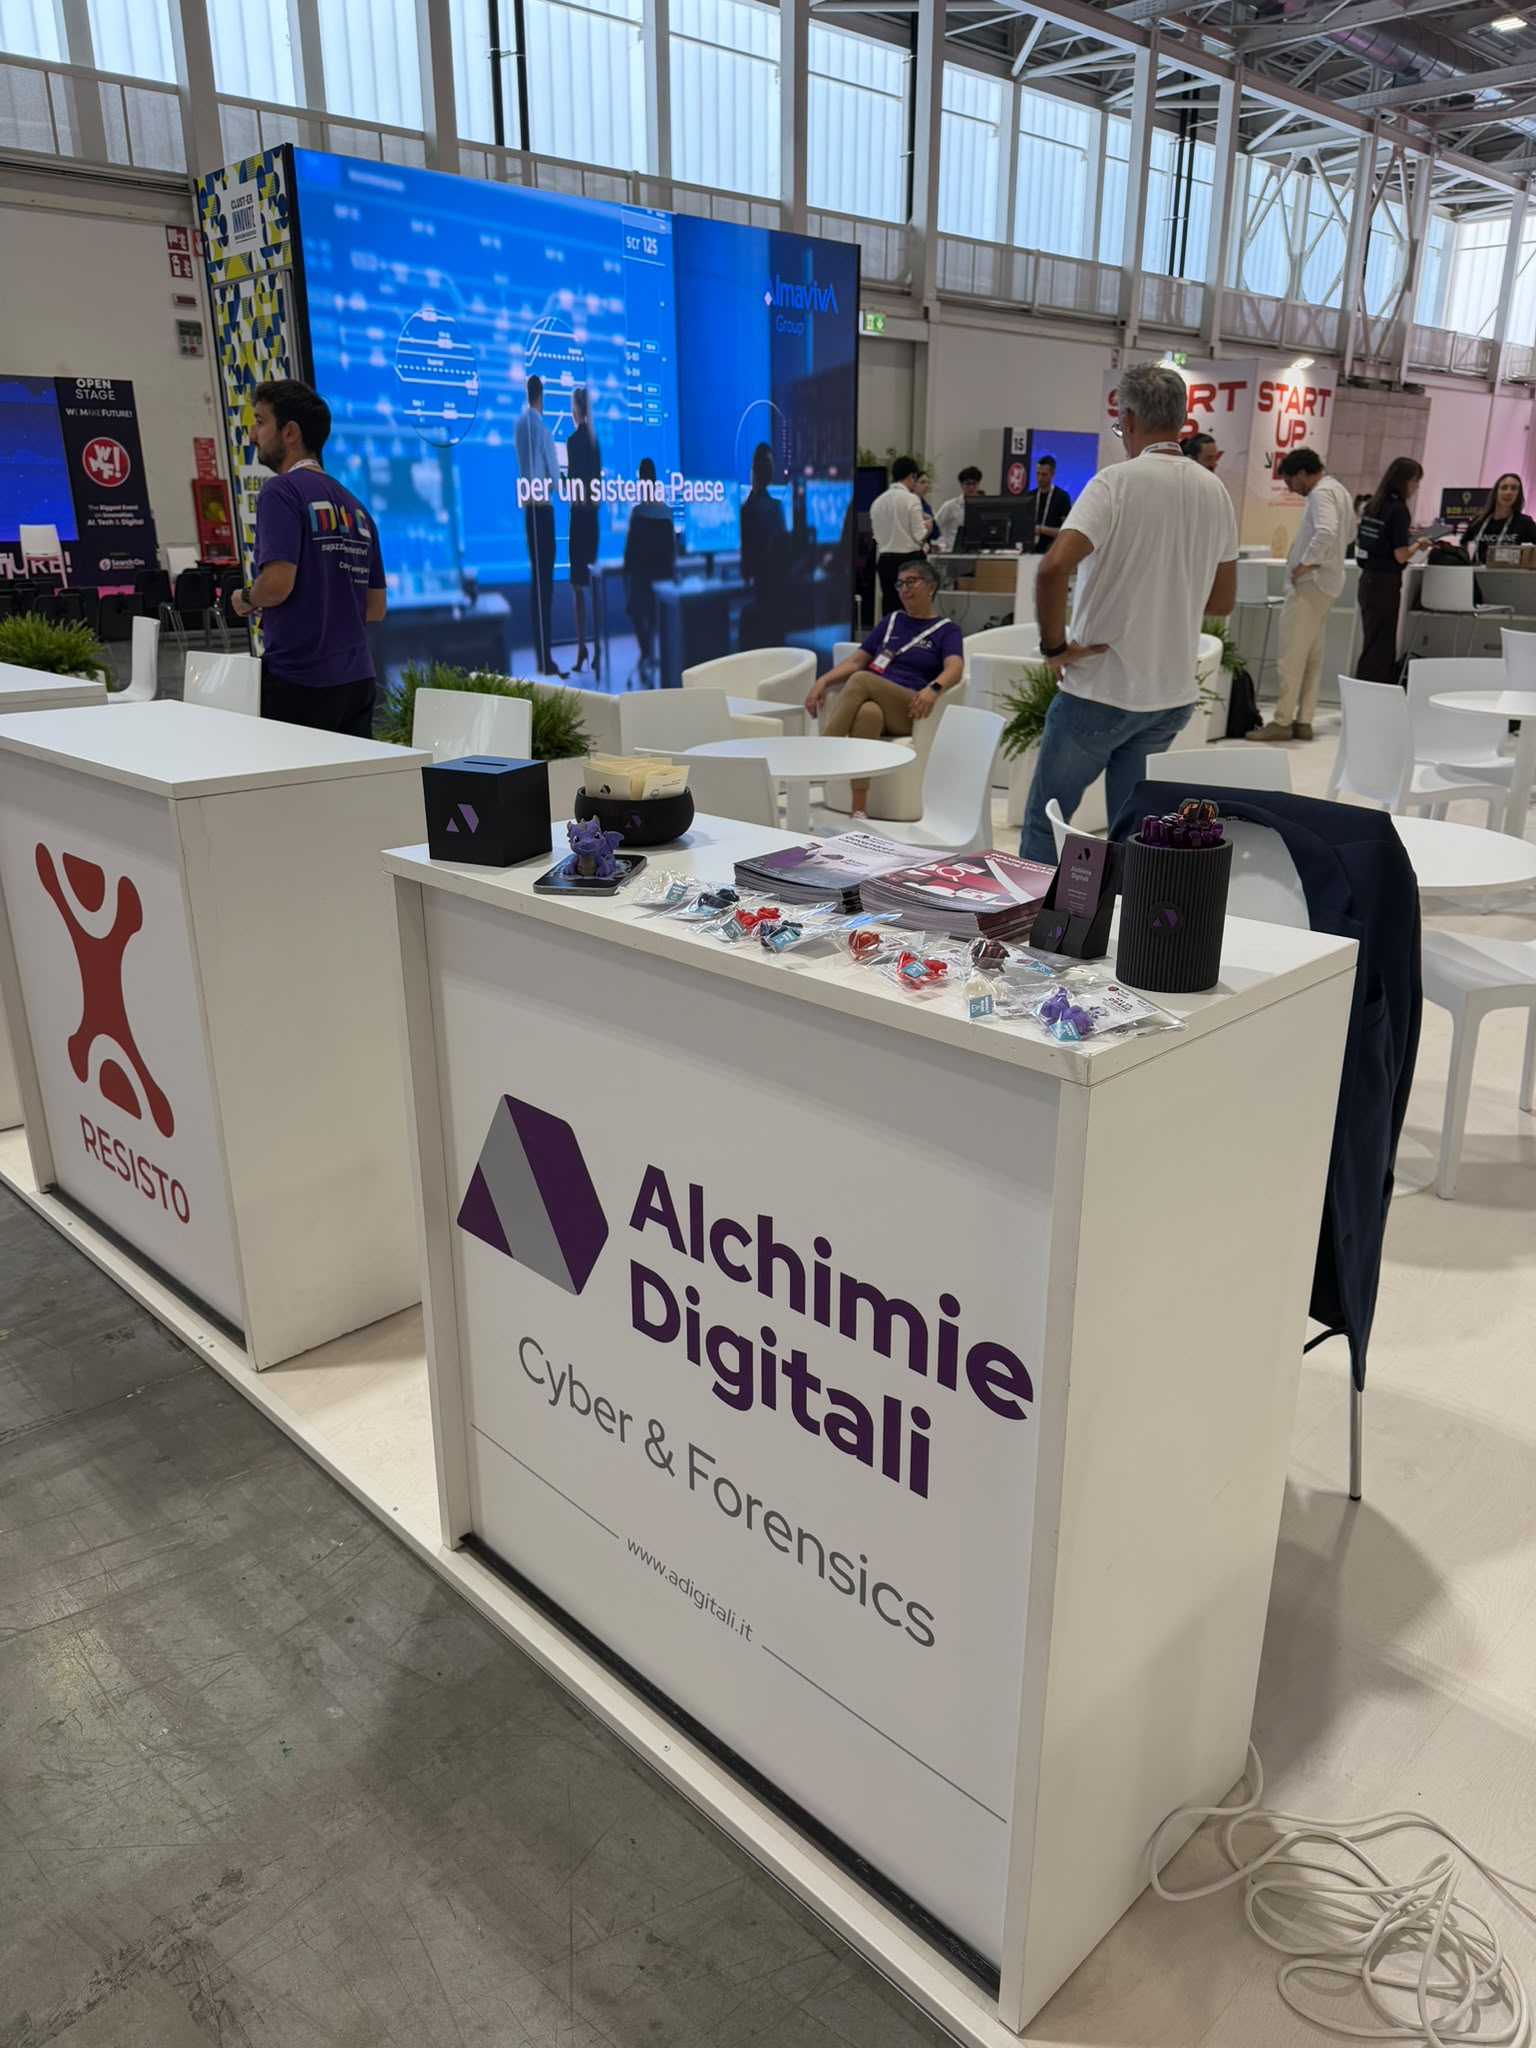
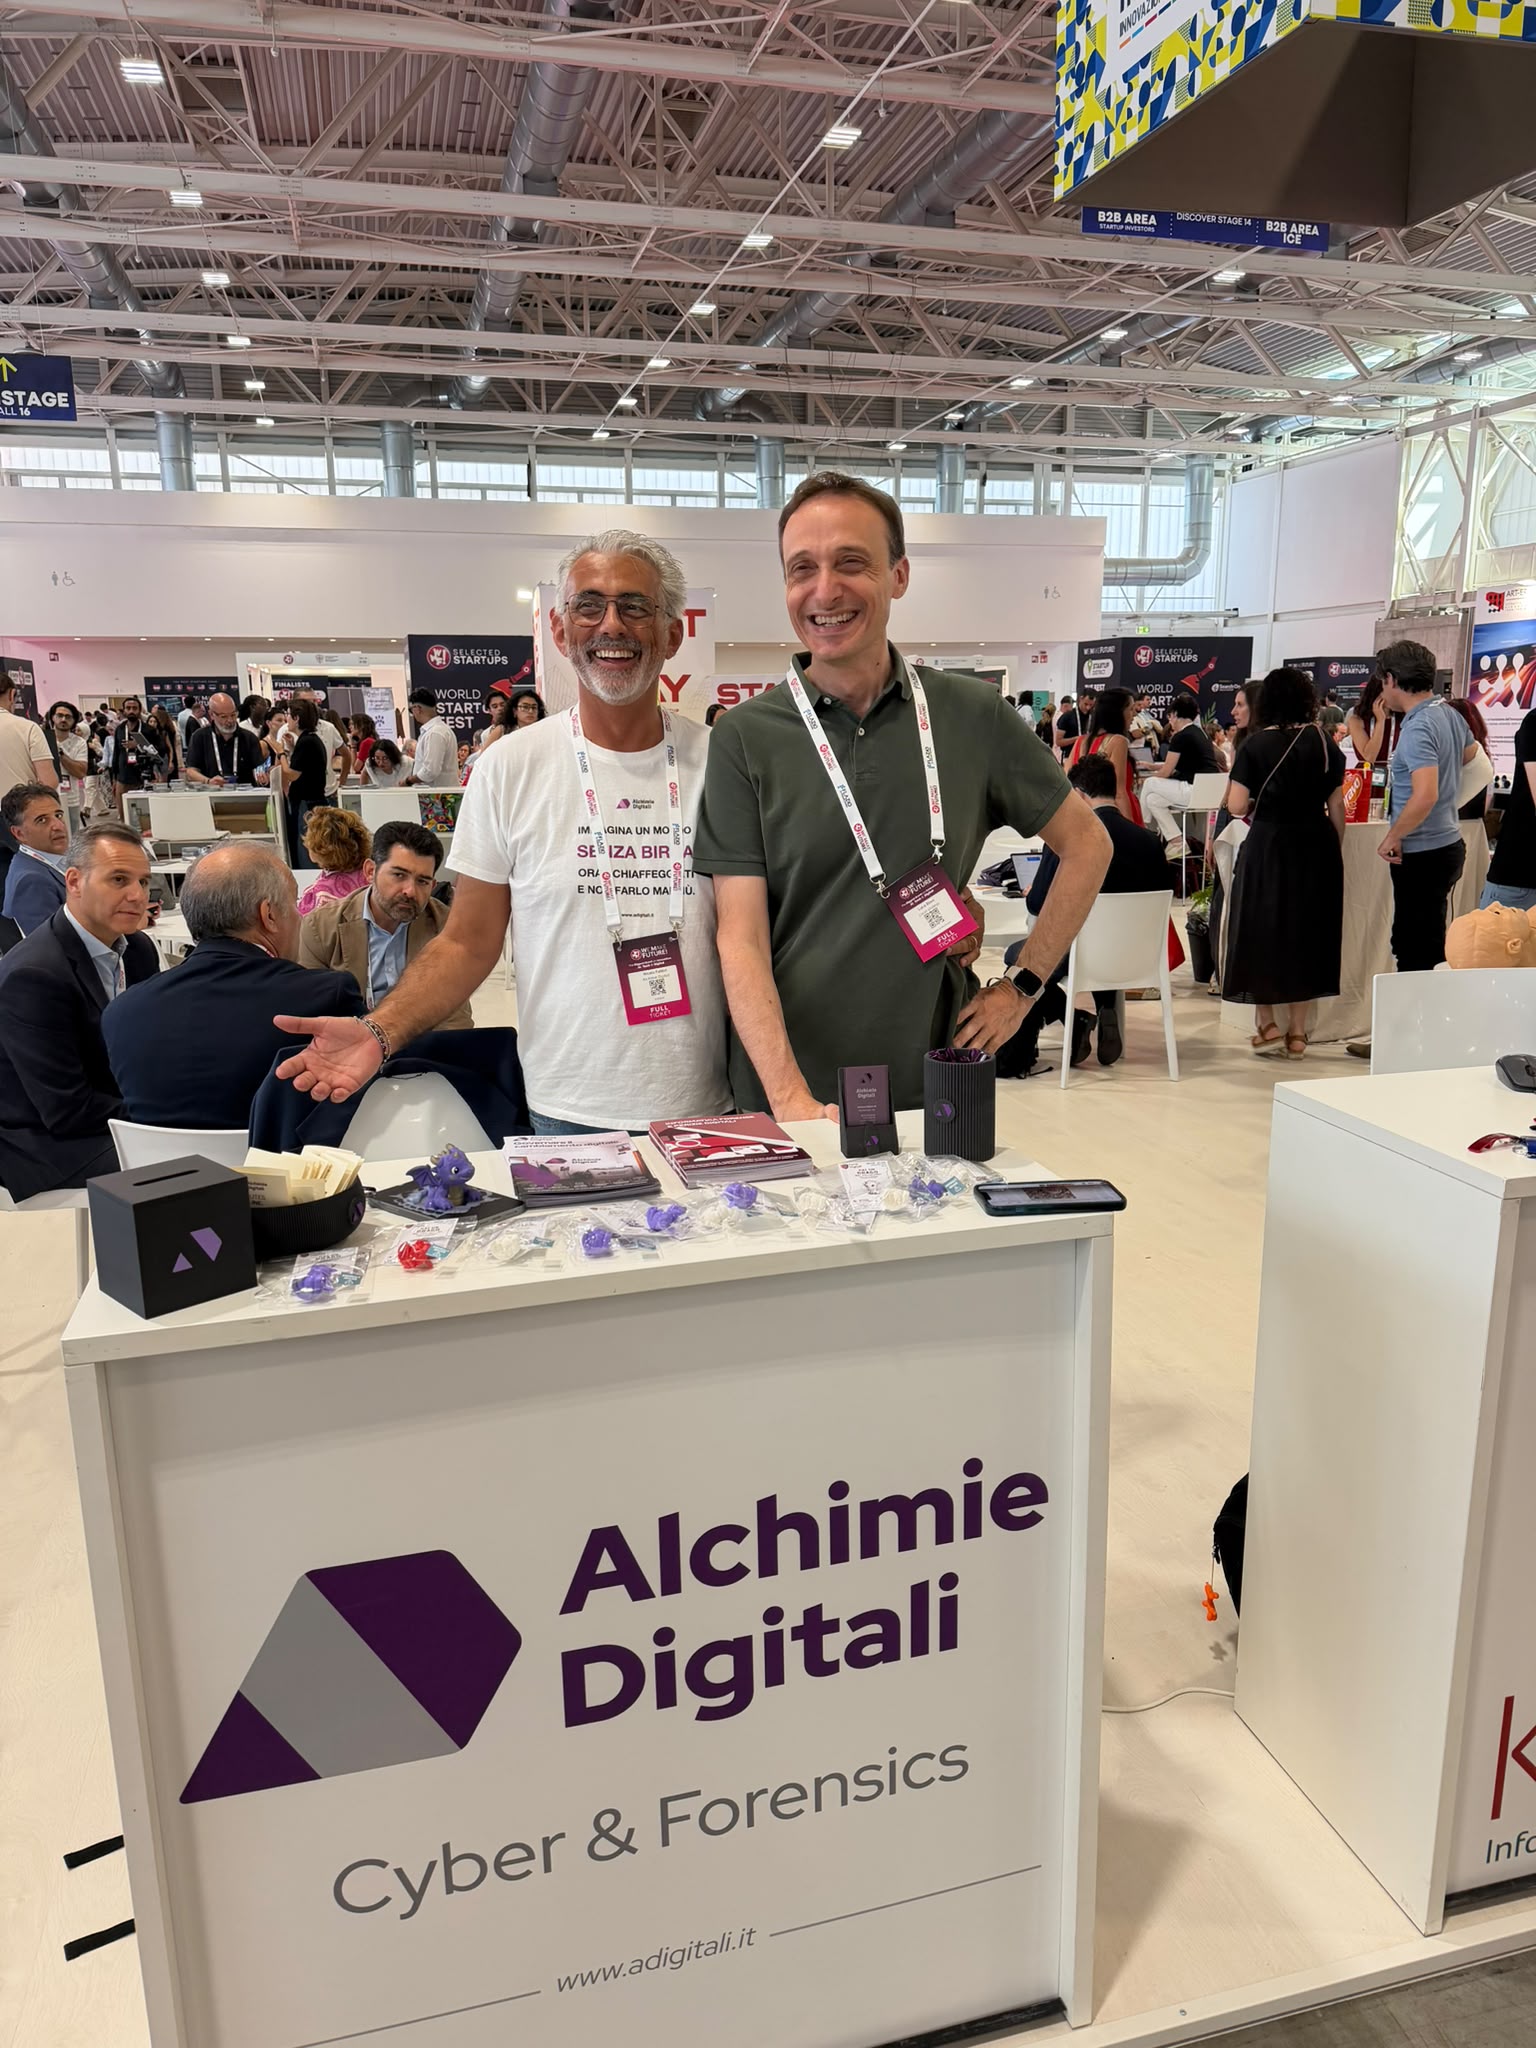
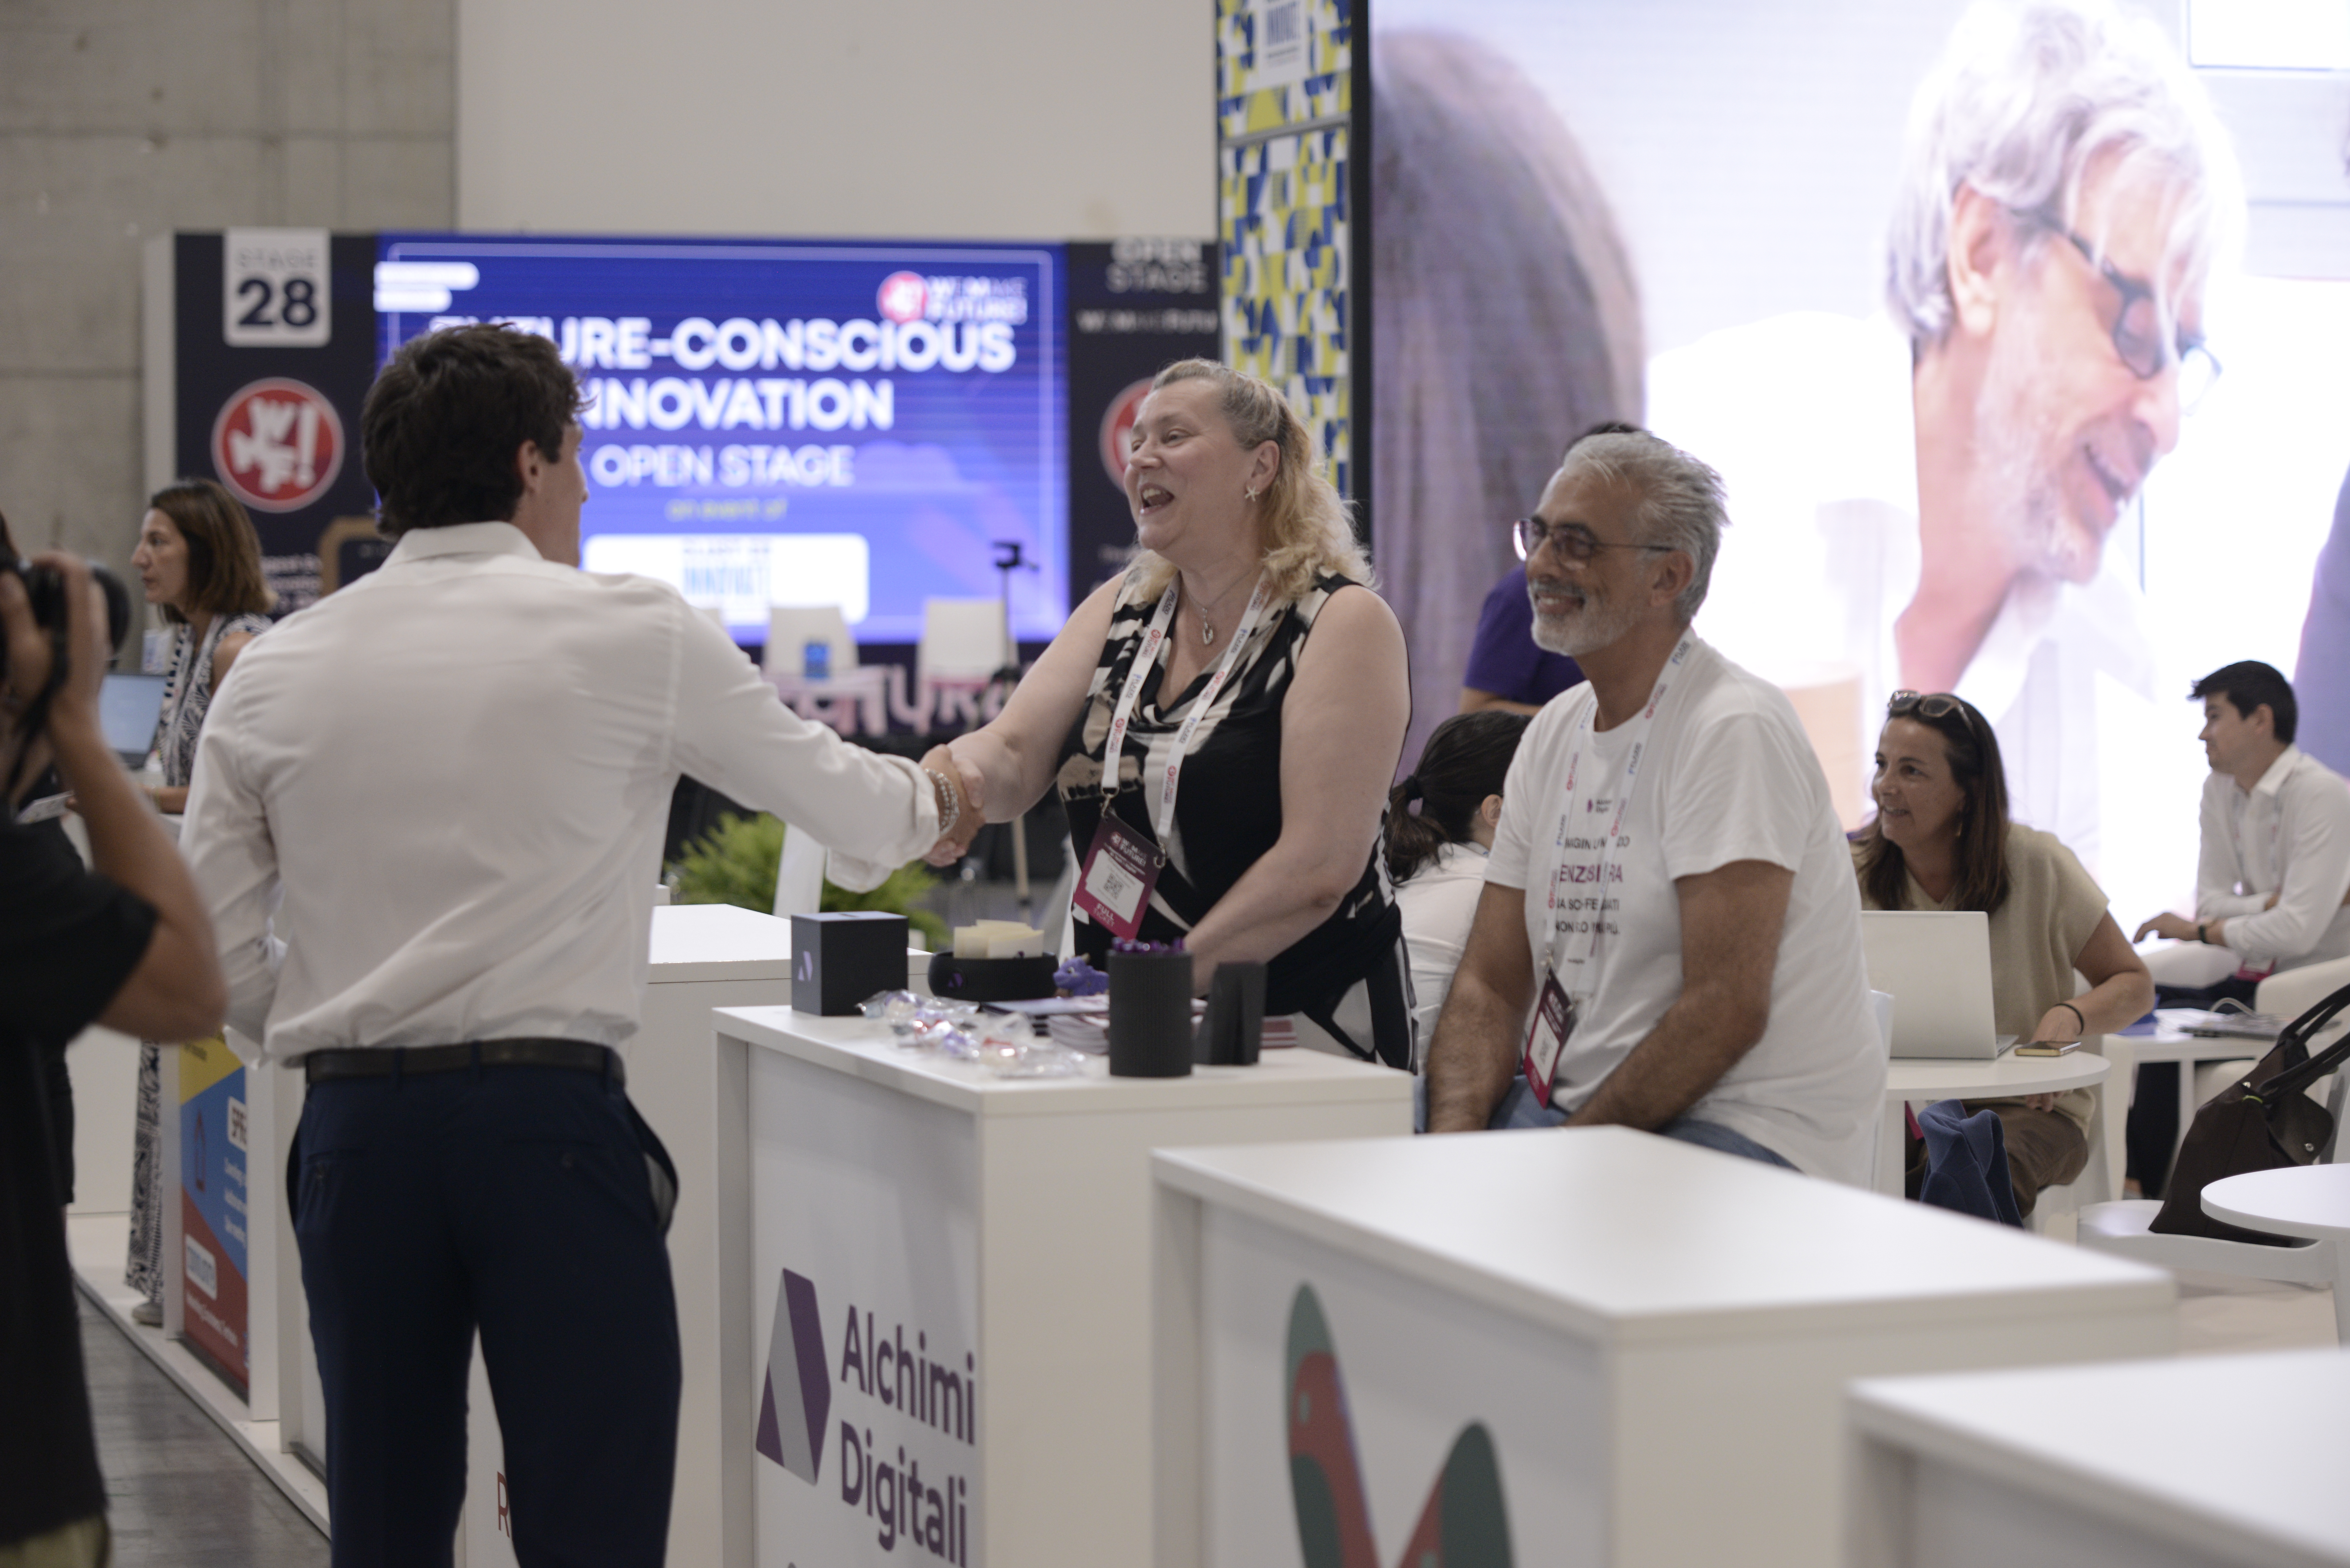
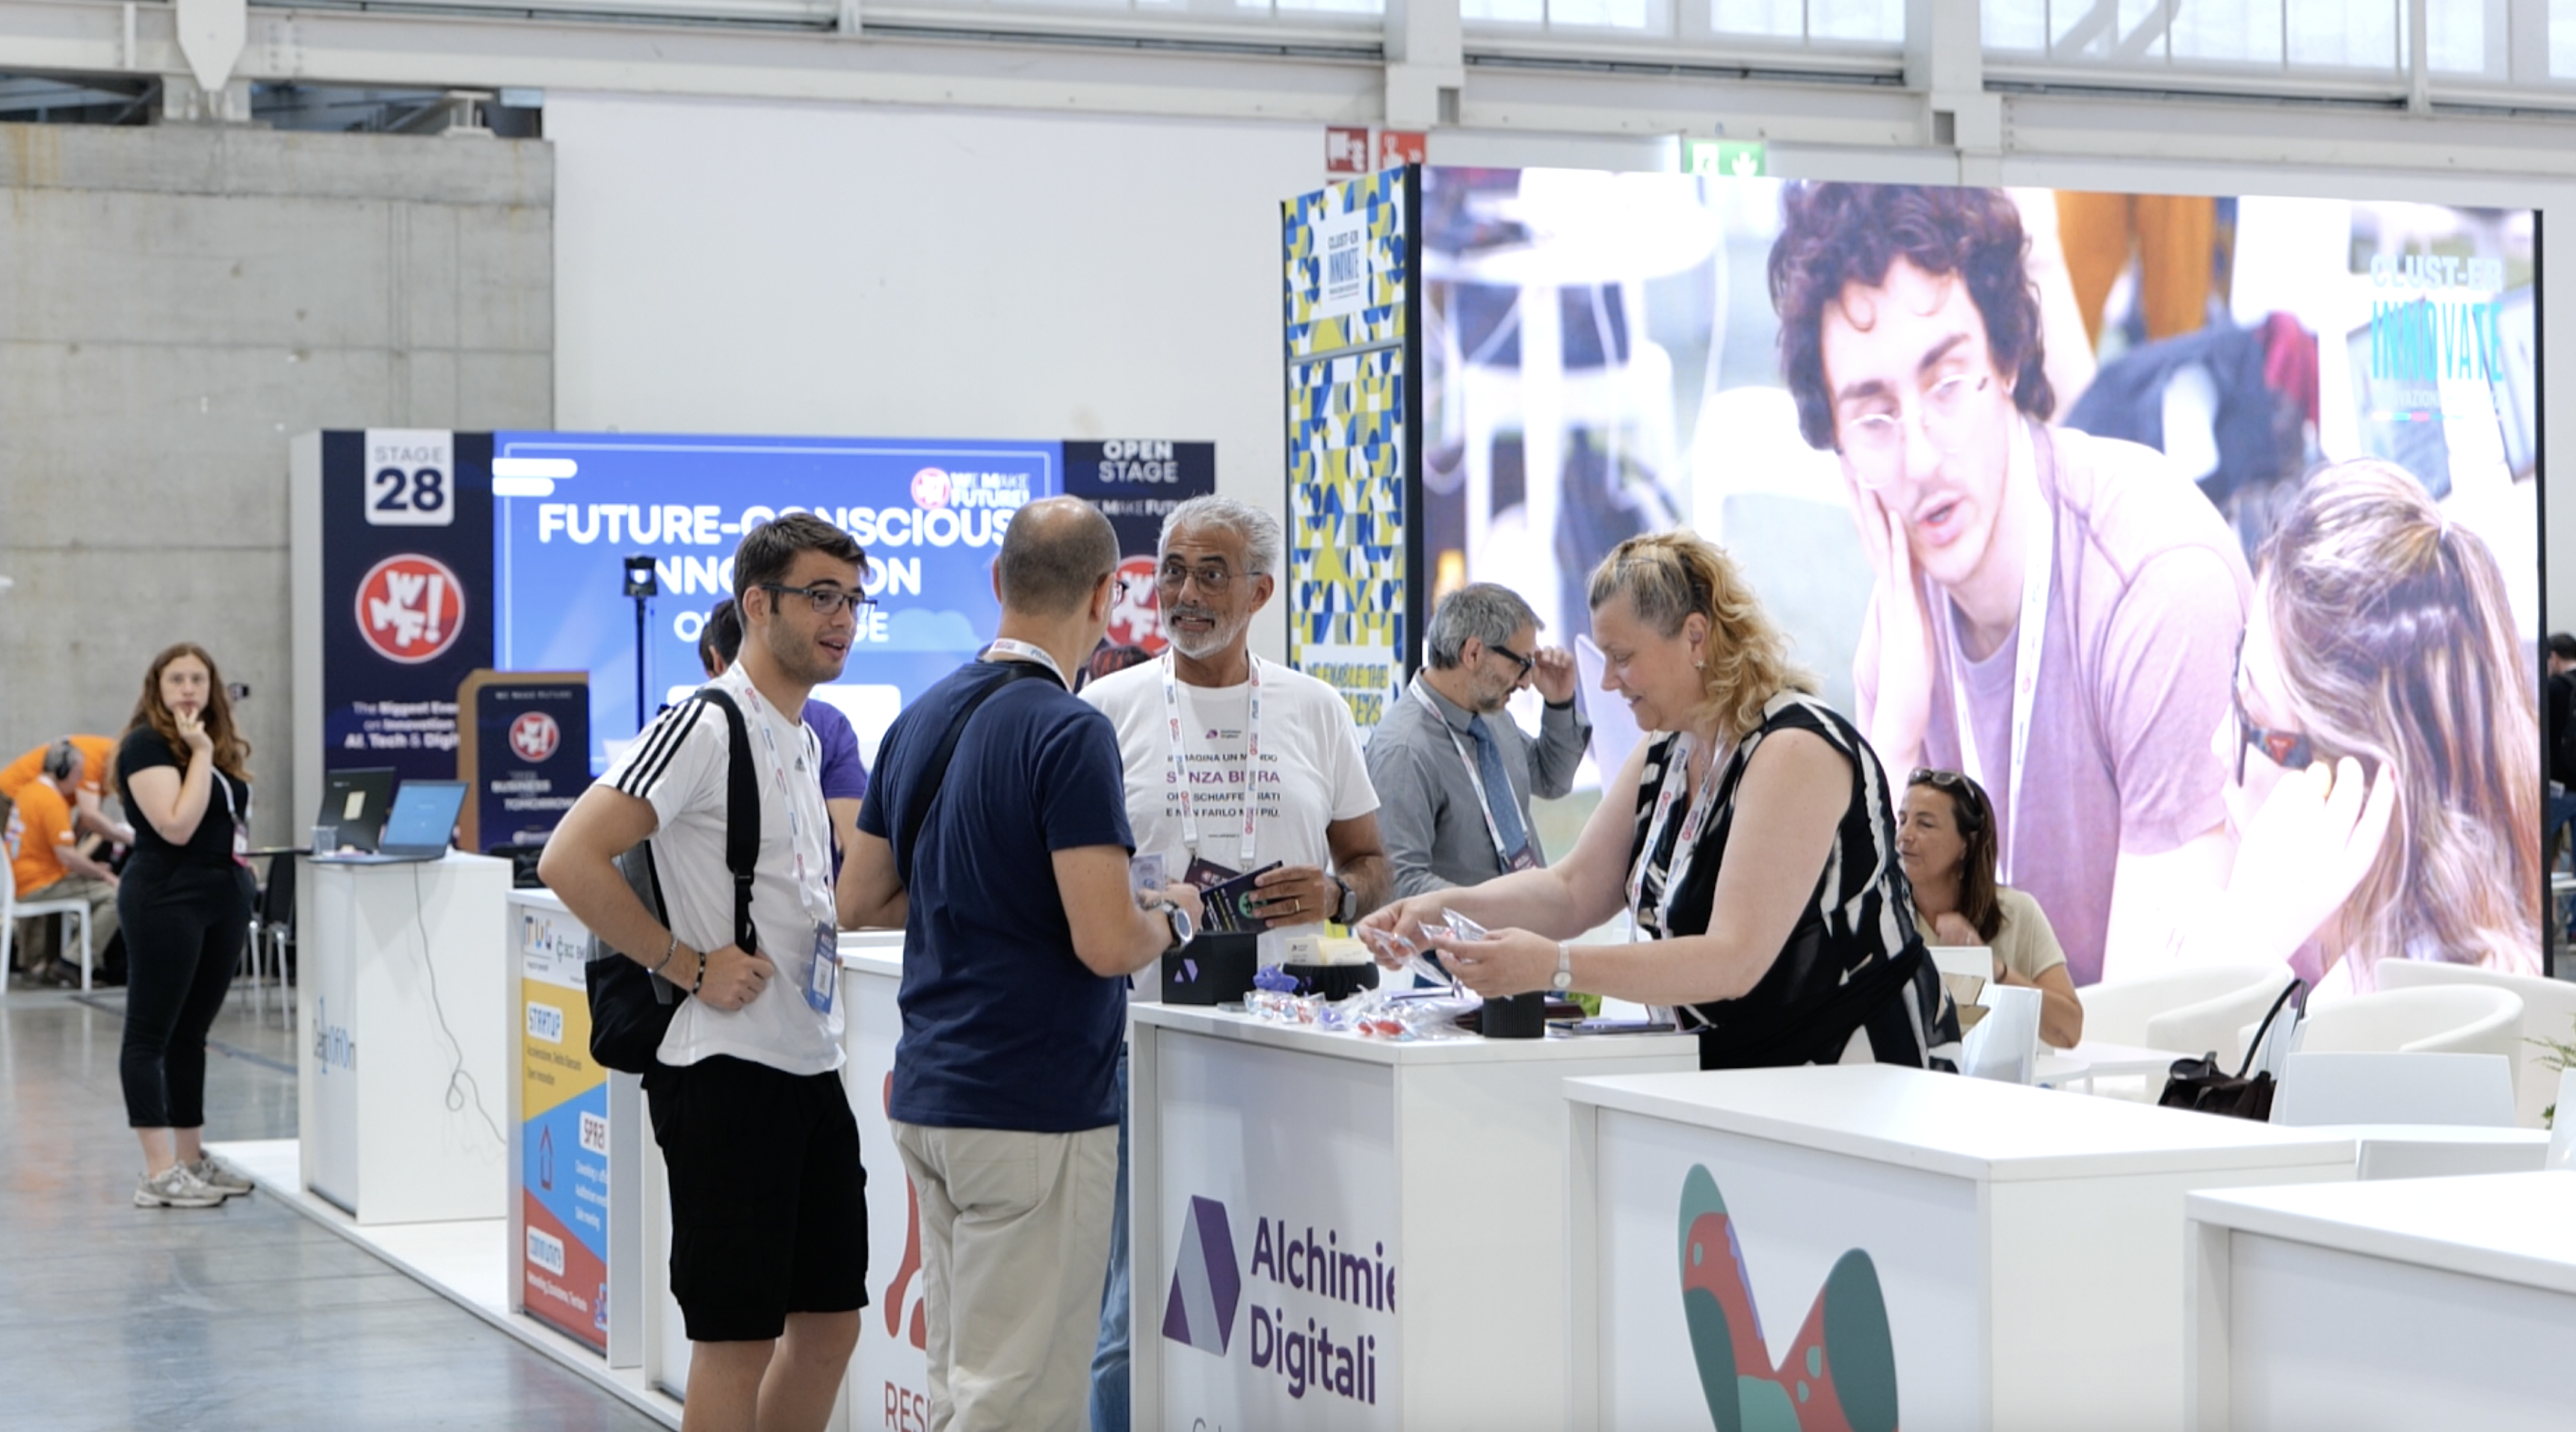
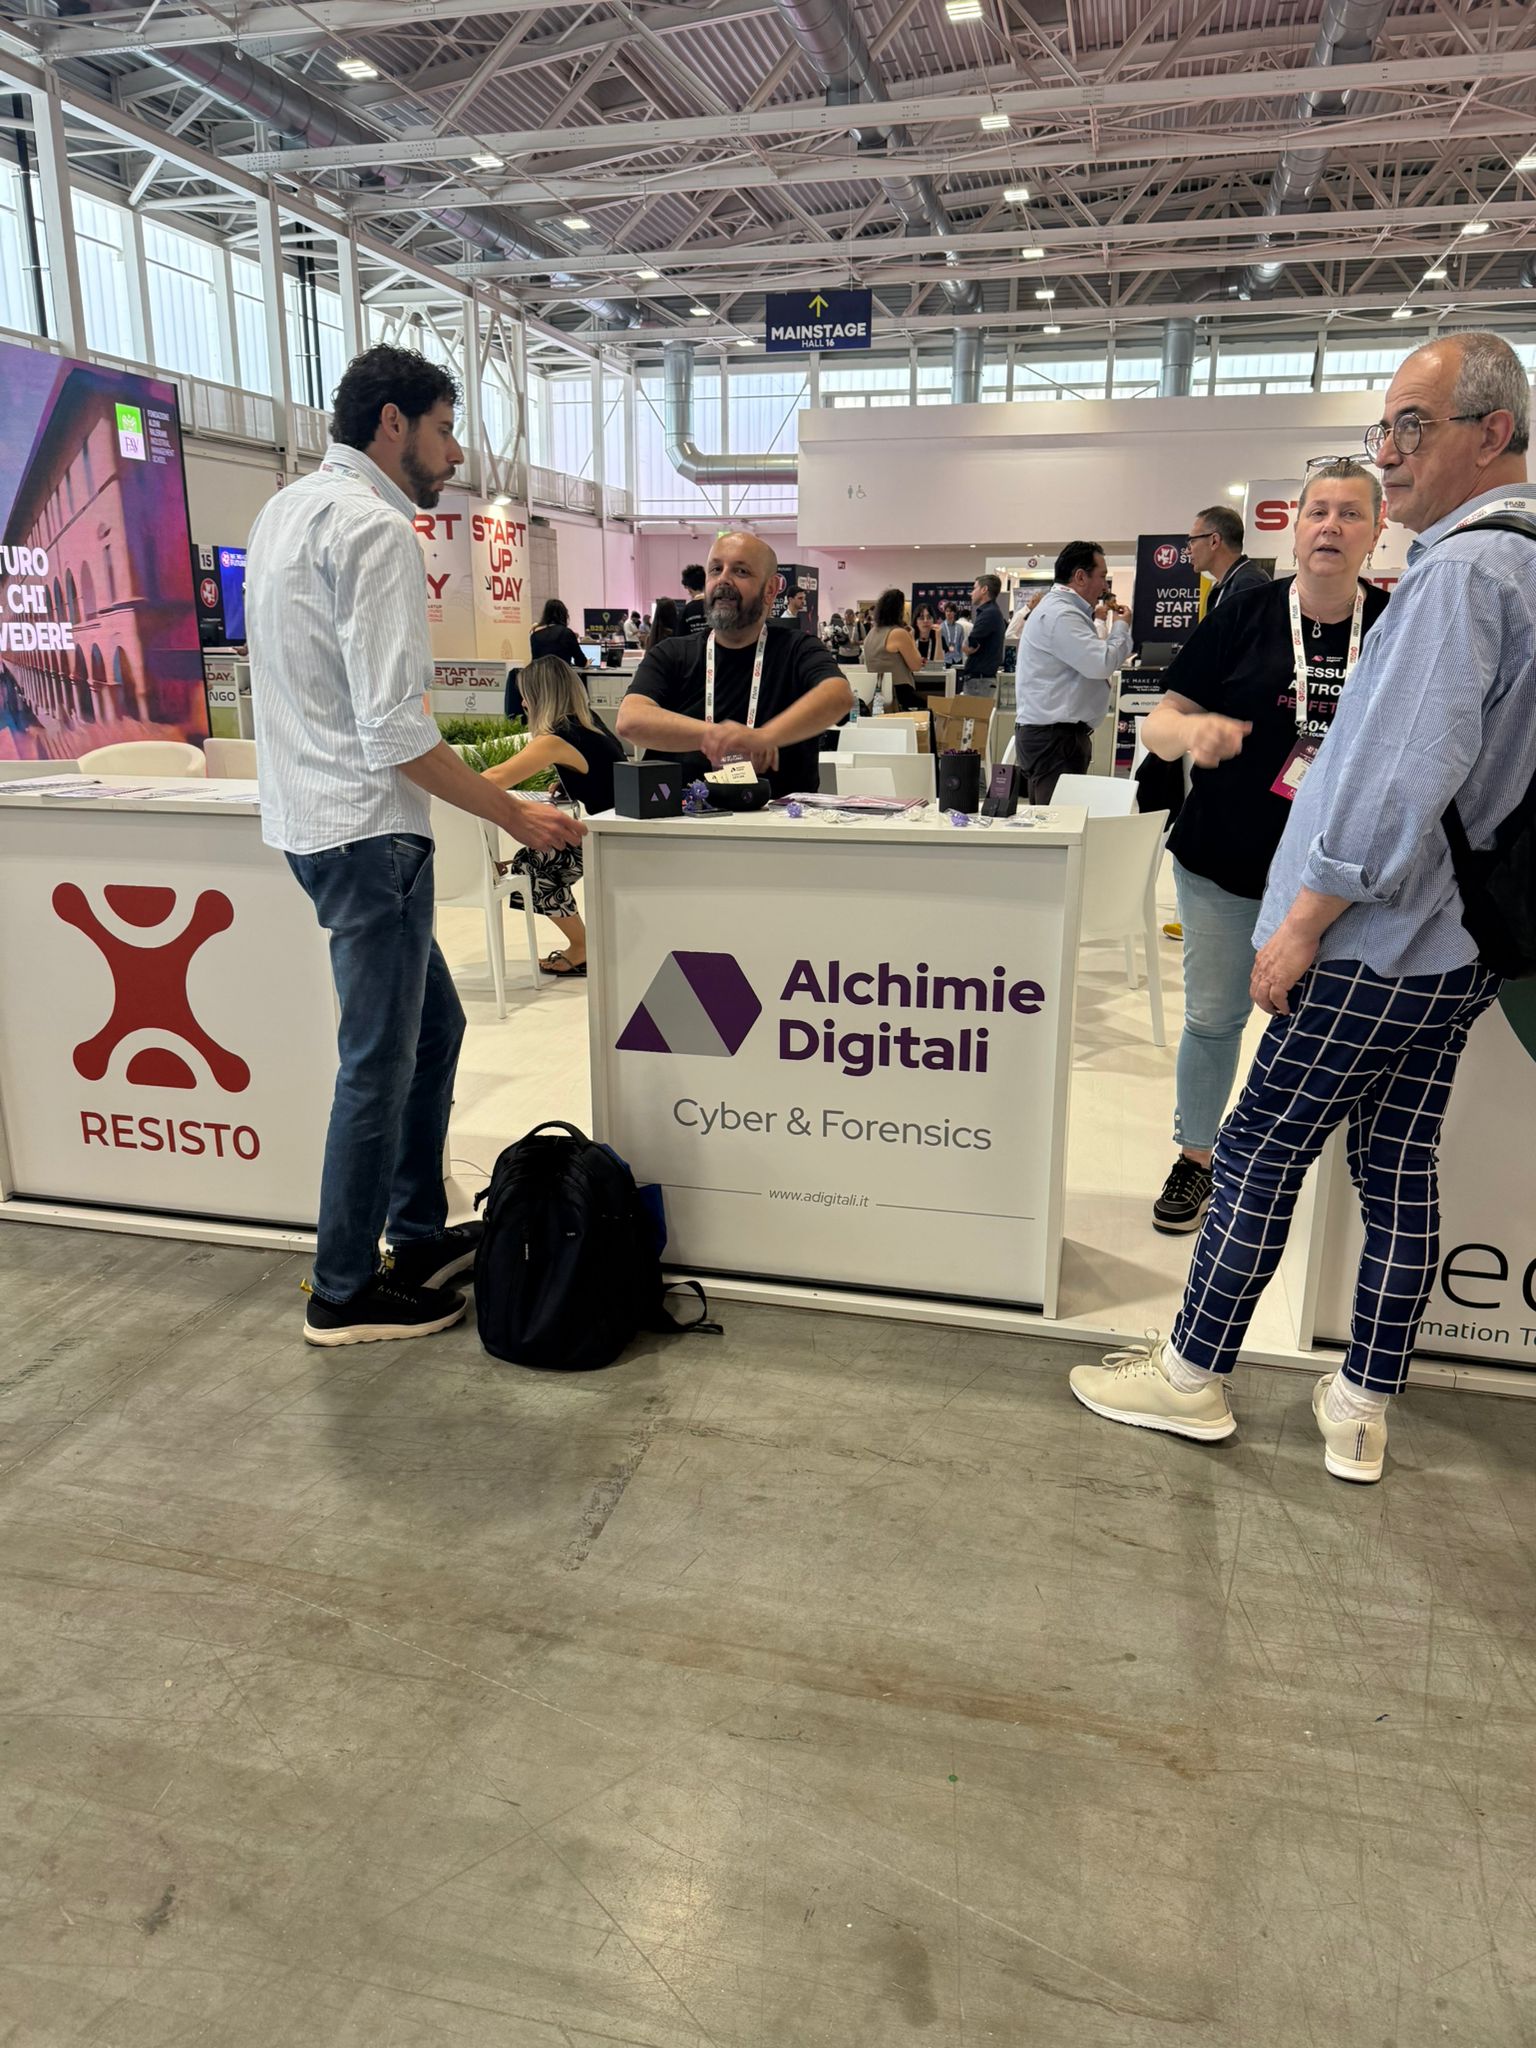
Uno stand che è diventato un punto d'incontro

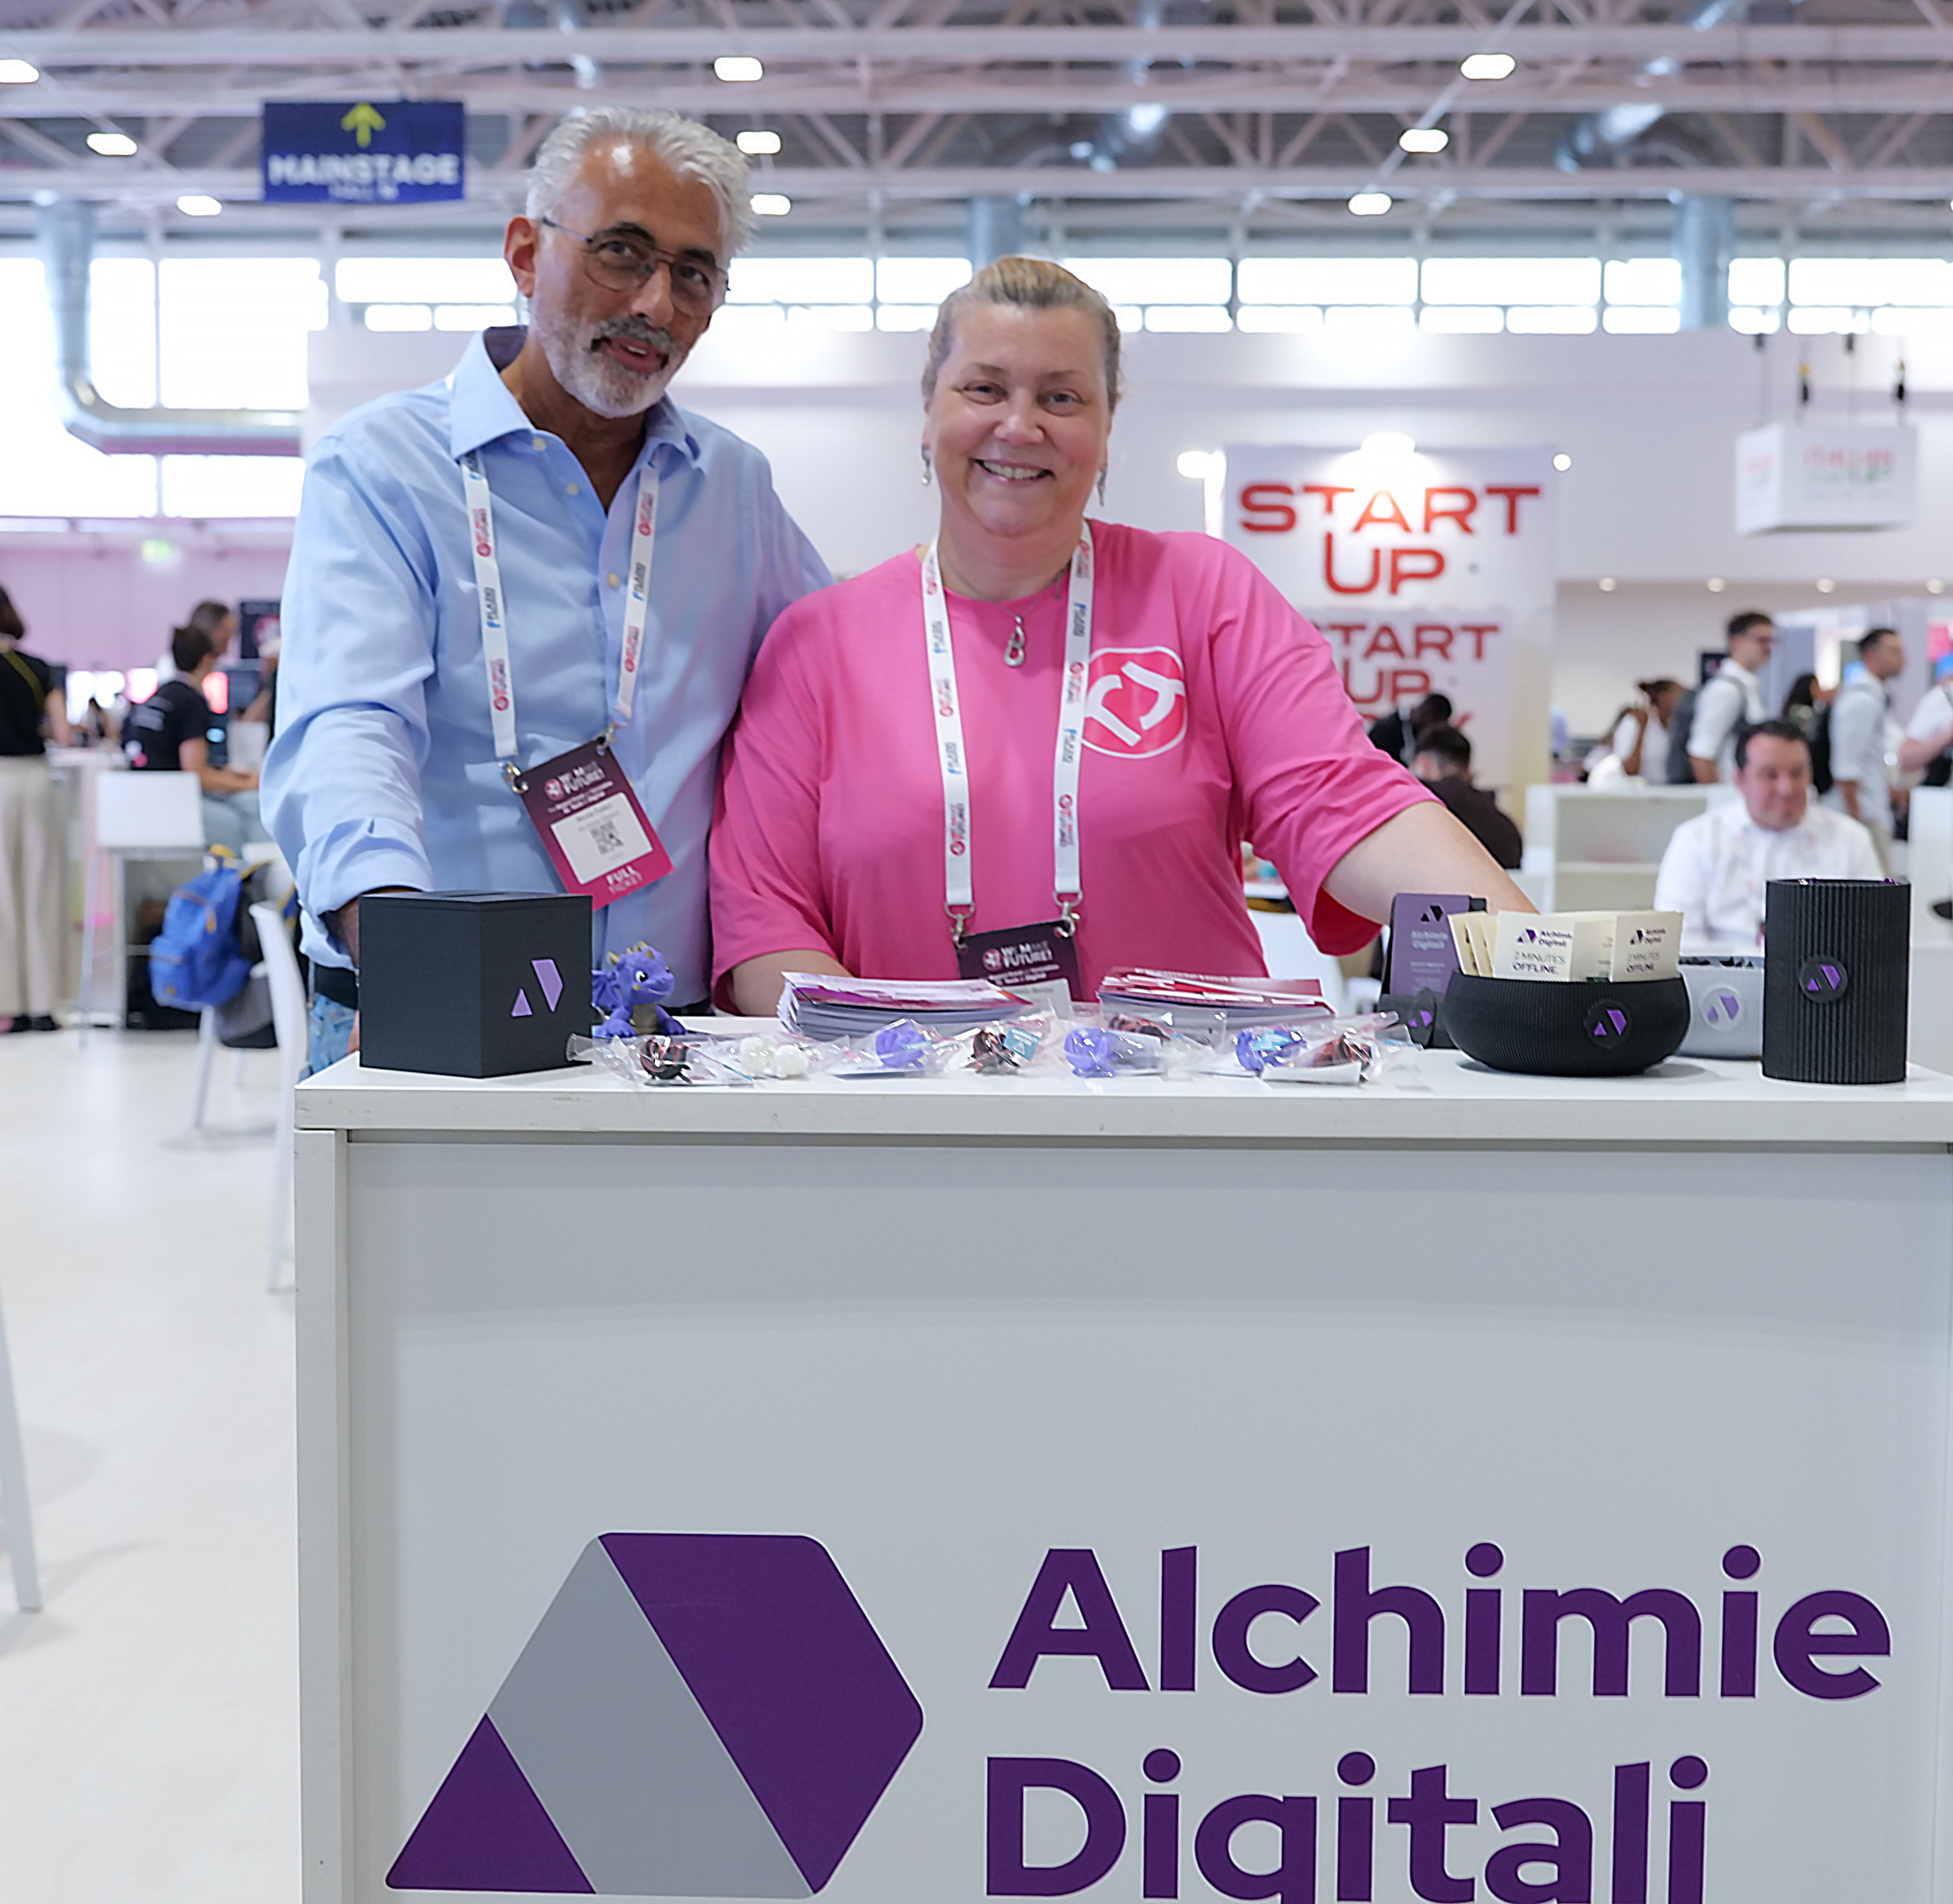
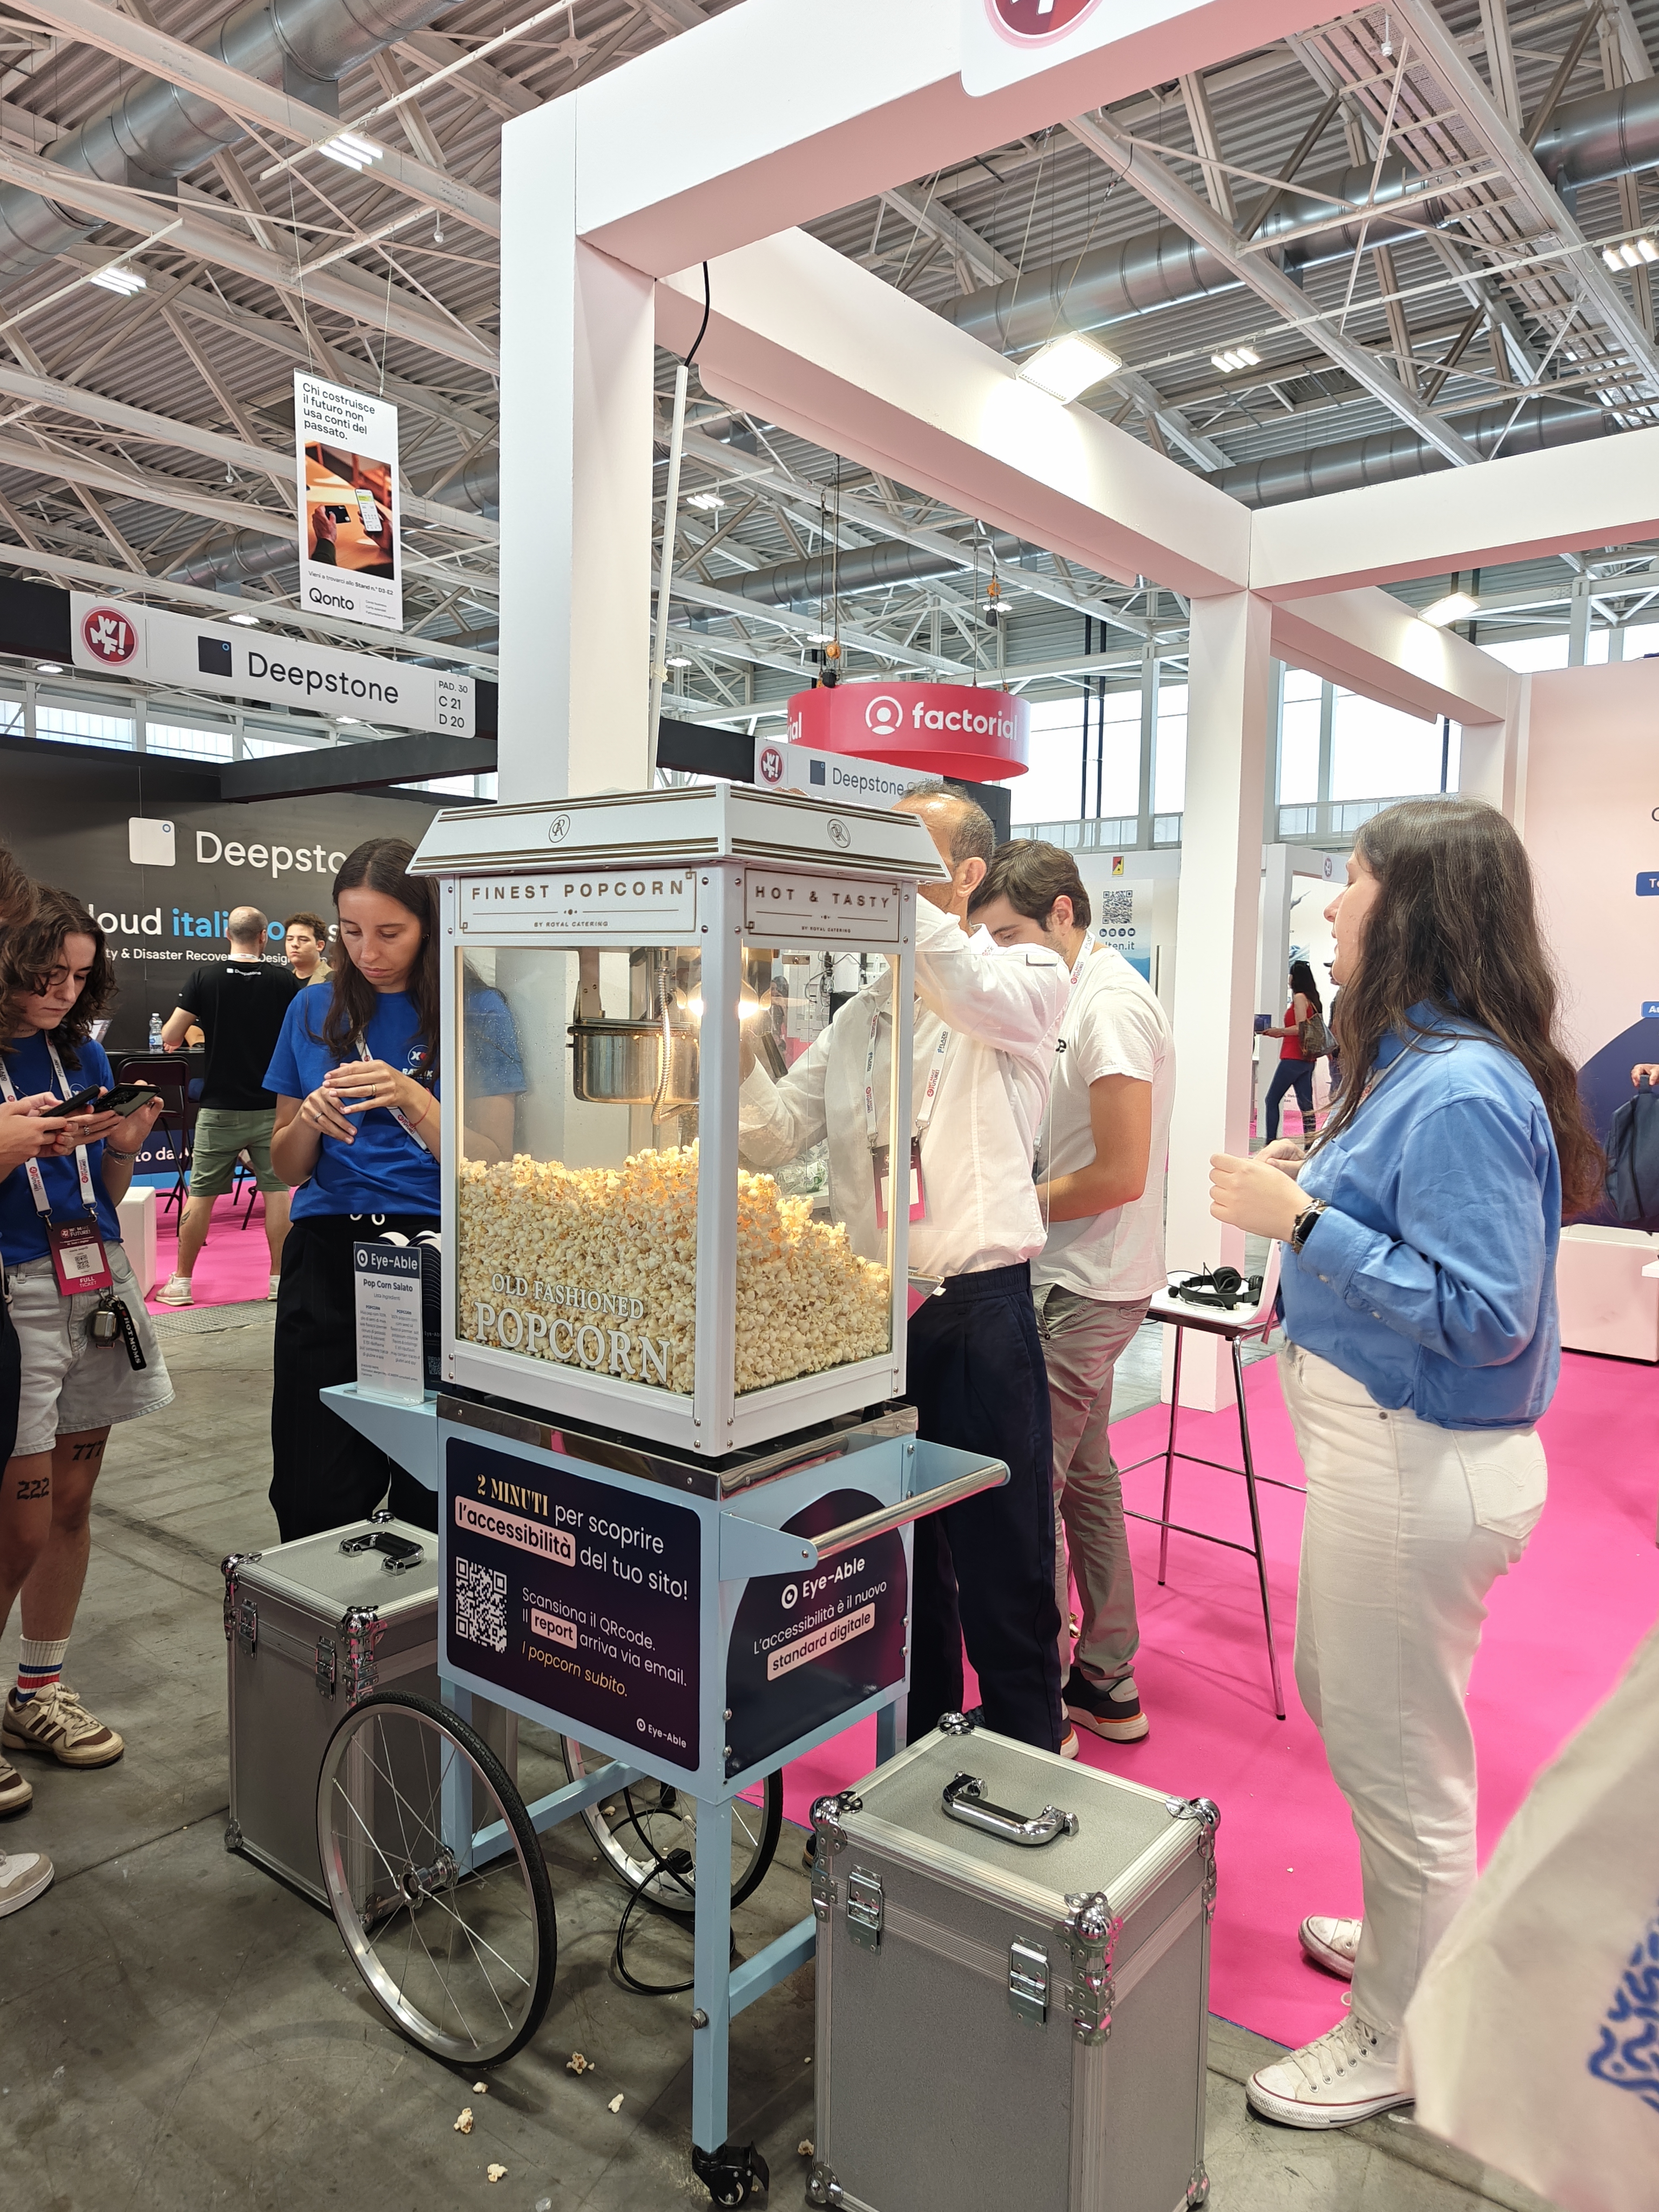
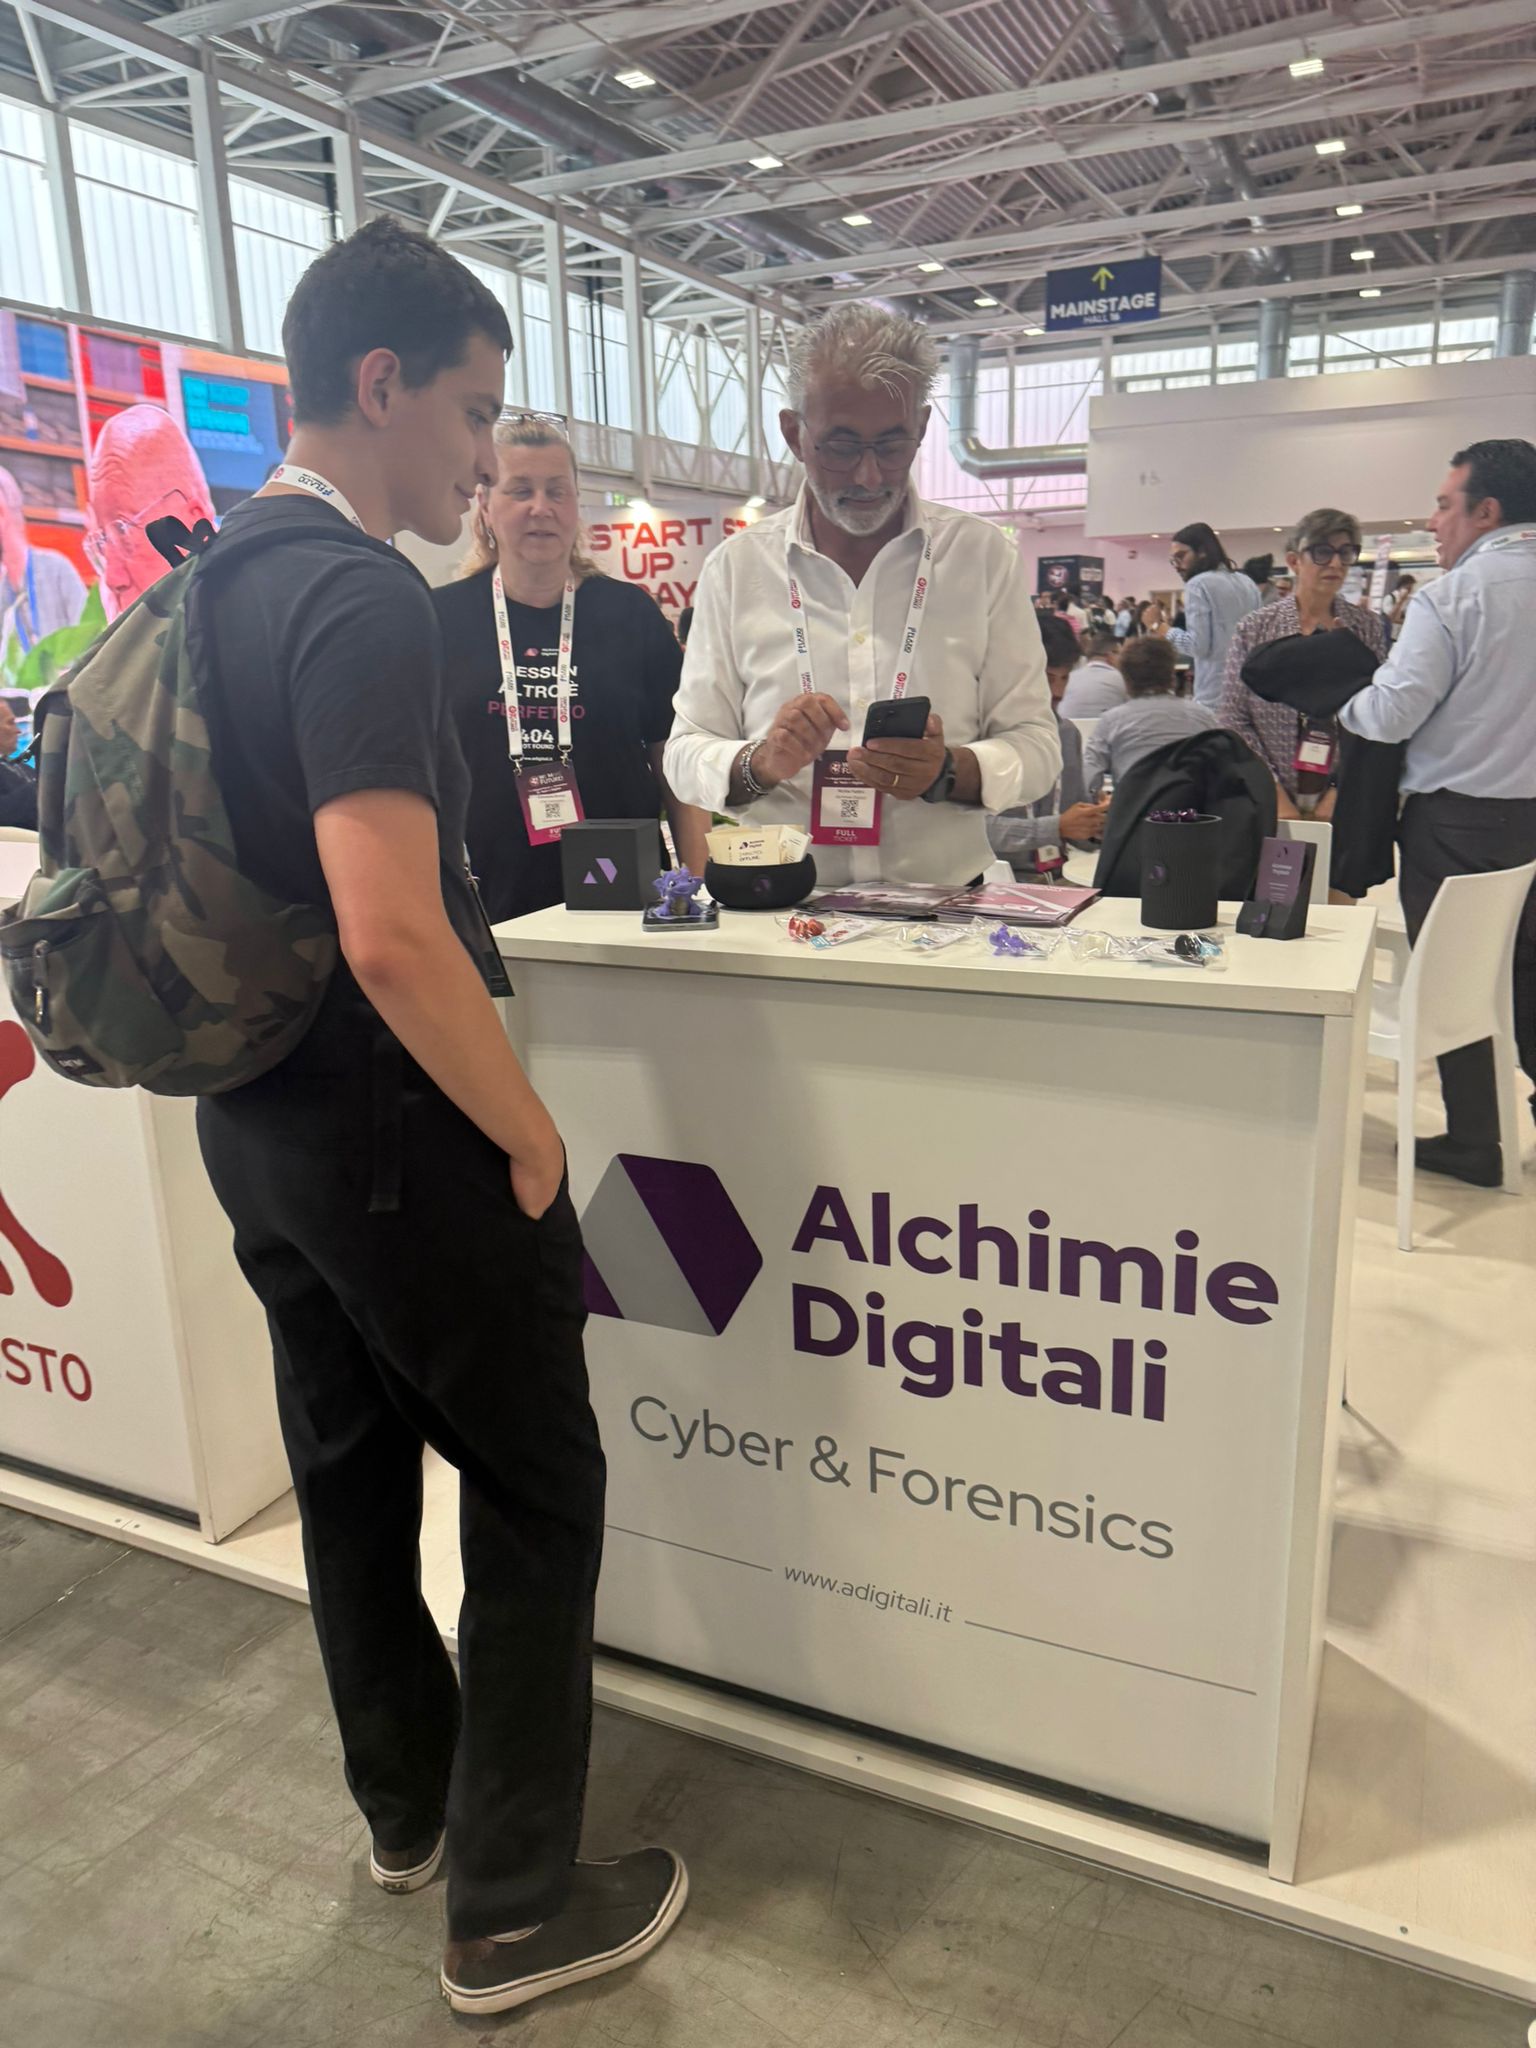
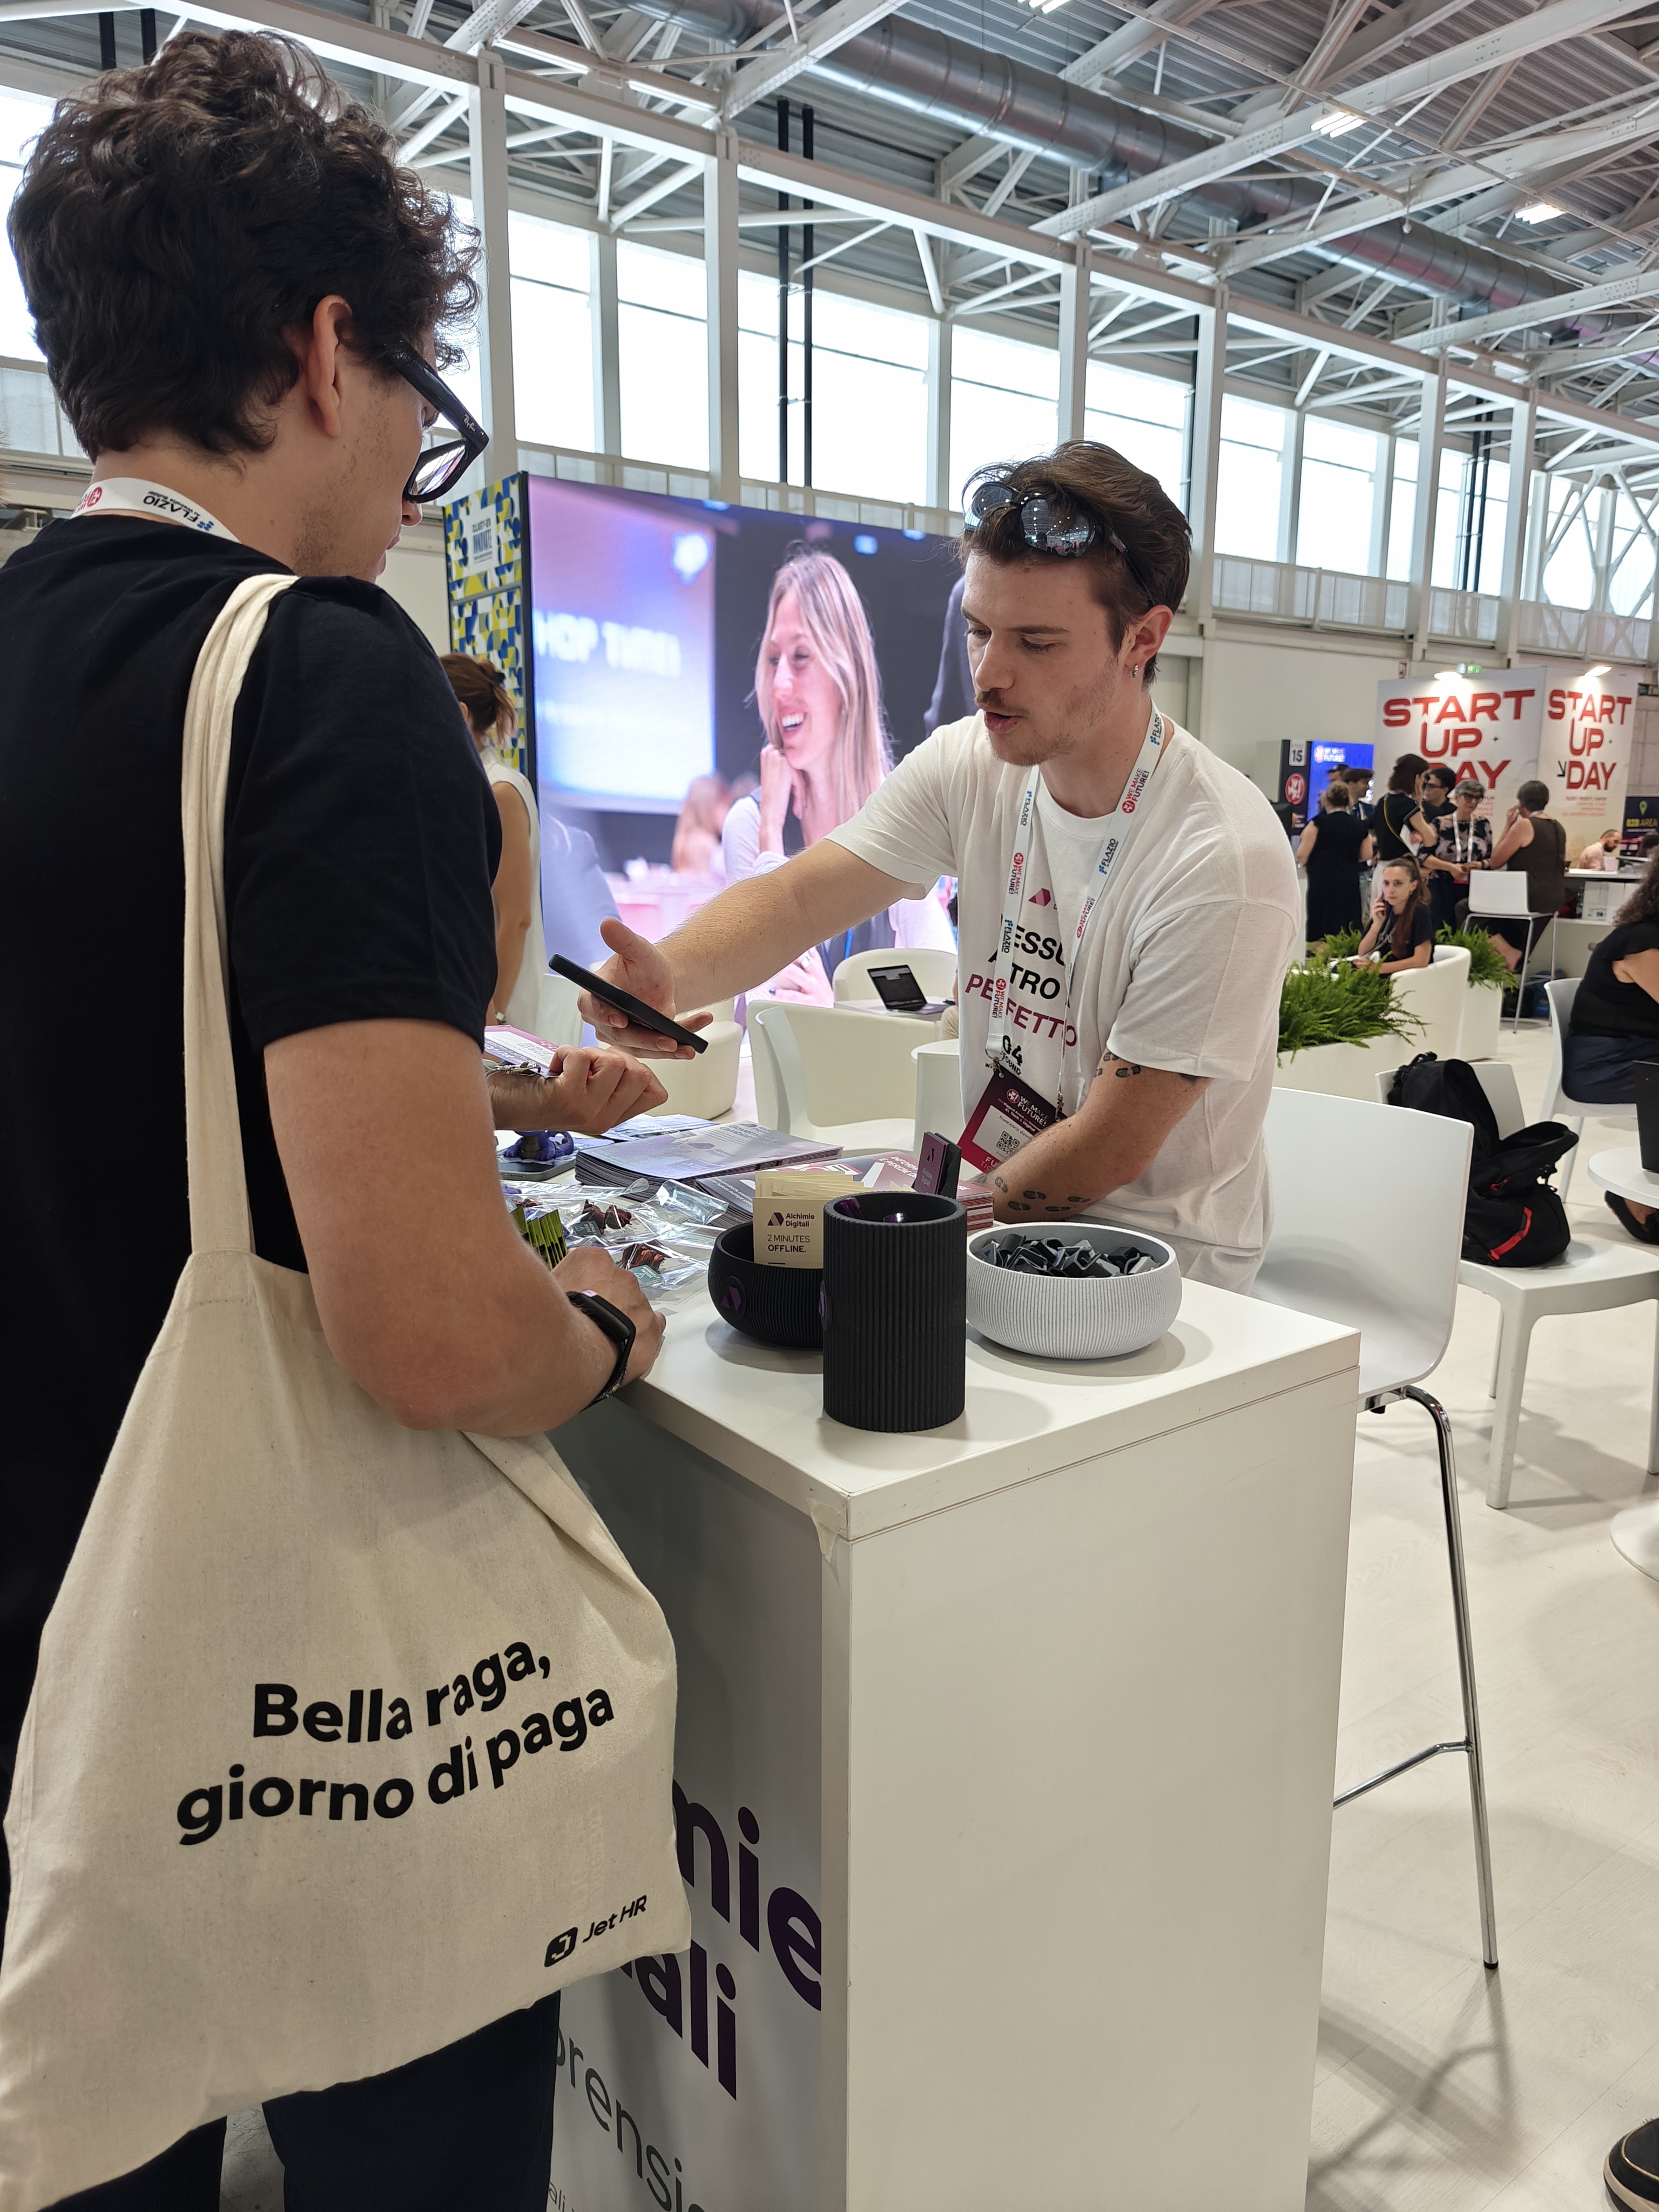
Durante i tre giorni della manifestazione il nostro stand è stato molto più di uno spazio espositivo.

È stato un luogo dove fermarsi a fare una domanda, chiedere un consiglio, raccontare la propria esperienza o semplicemente confrontarsi su temi che oggi interessano ogni organizzazione: cybersecurity, NIS2, formazione, compliance normativa, informatica forense, infrastrutture IT, privacy e trasformazione digitale.

Abbiamo incontrato aziende che stanno affrontando il proprio percorso di crescita digitale, professionisti alla ricerca di nuovi partner, studenti curiosi di conoscere il settore e creator capaci di offrire punti di vista differenti.

Ogni conversazione ha lasciato qualcosa.

I draghetti che hanno fatto parlare di cybersecurity

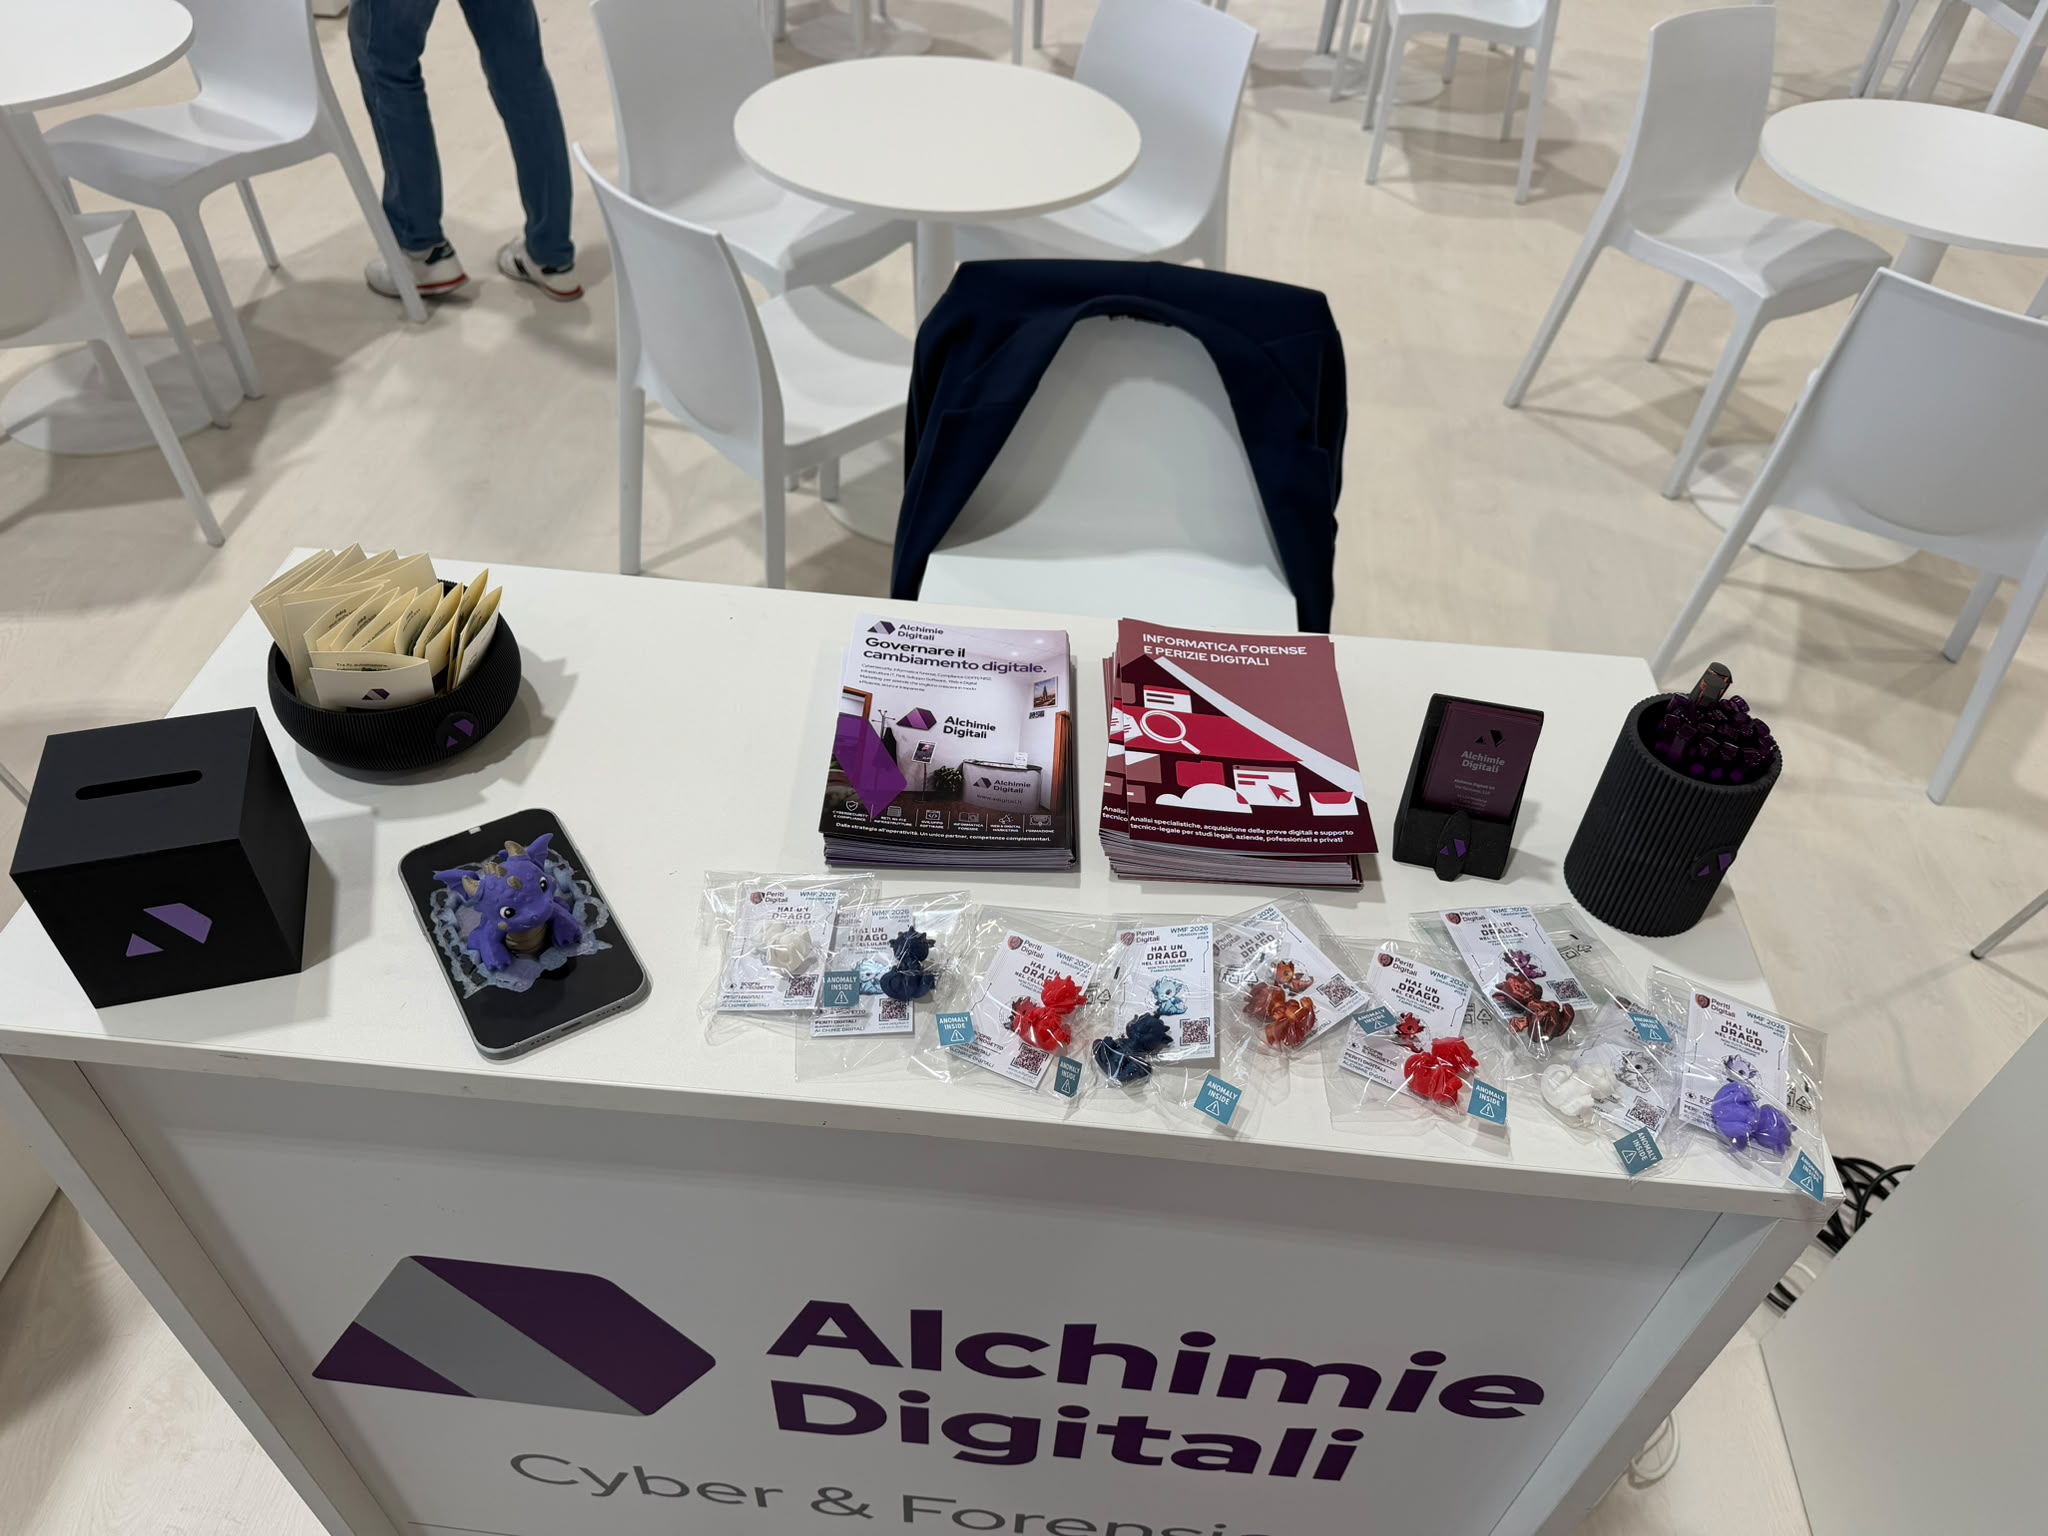
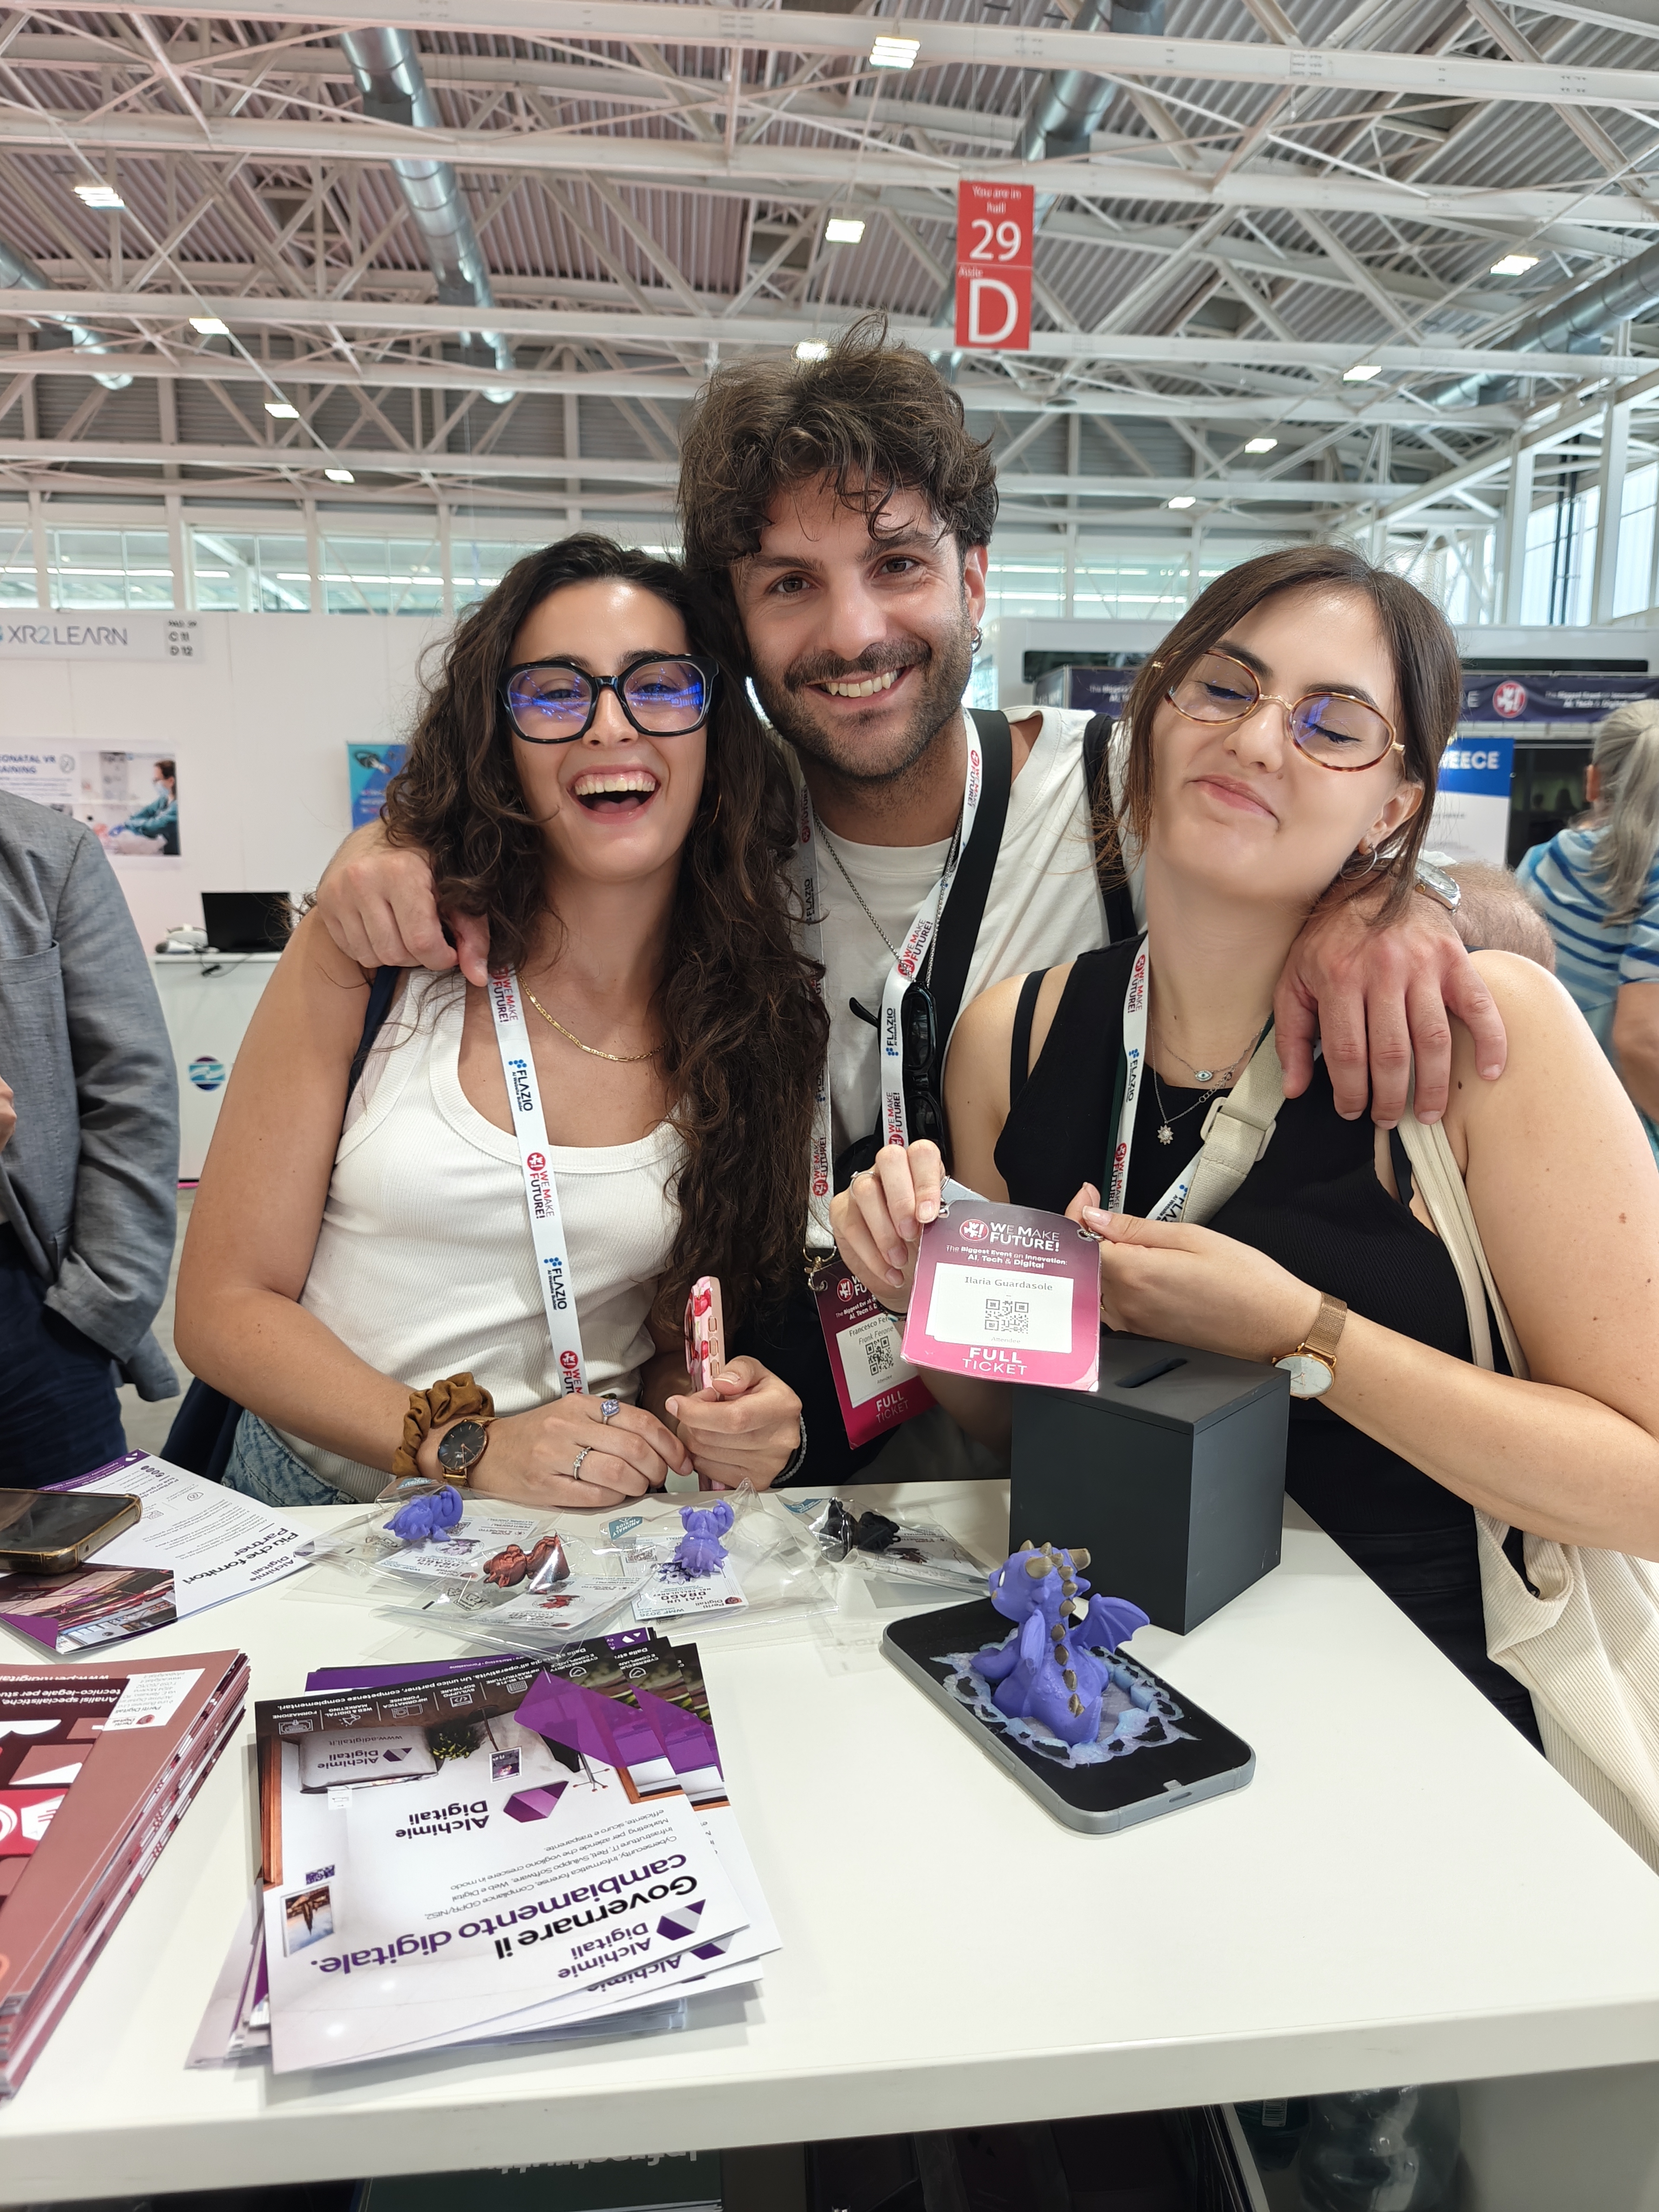
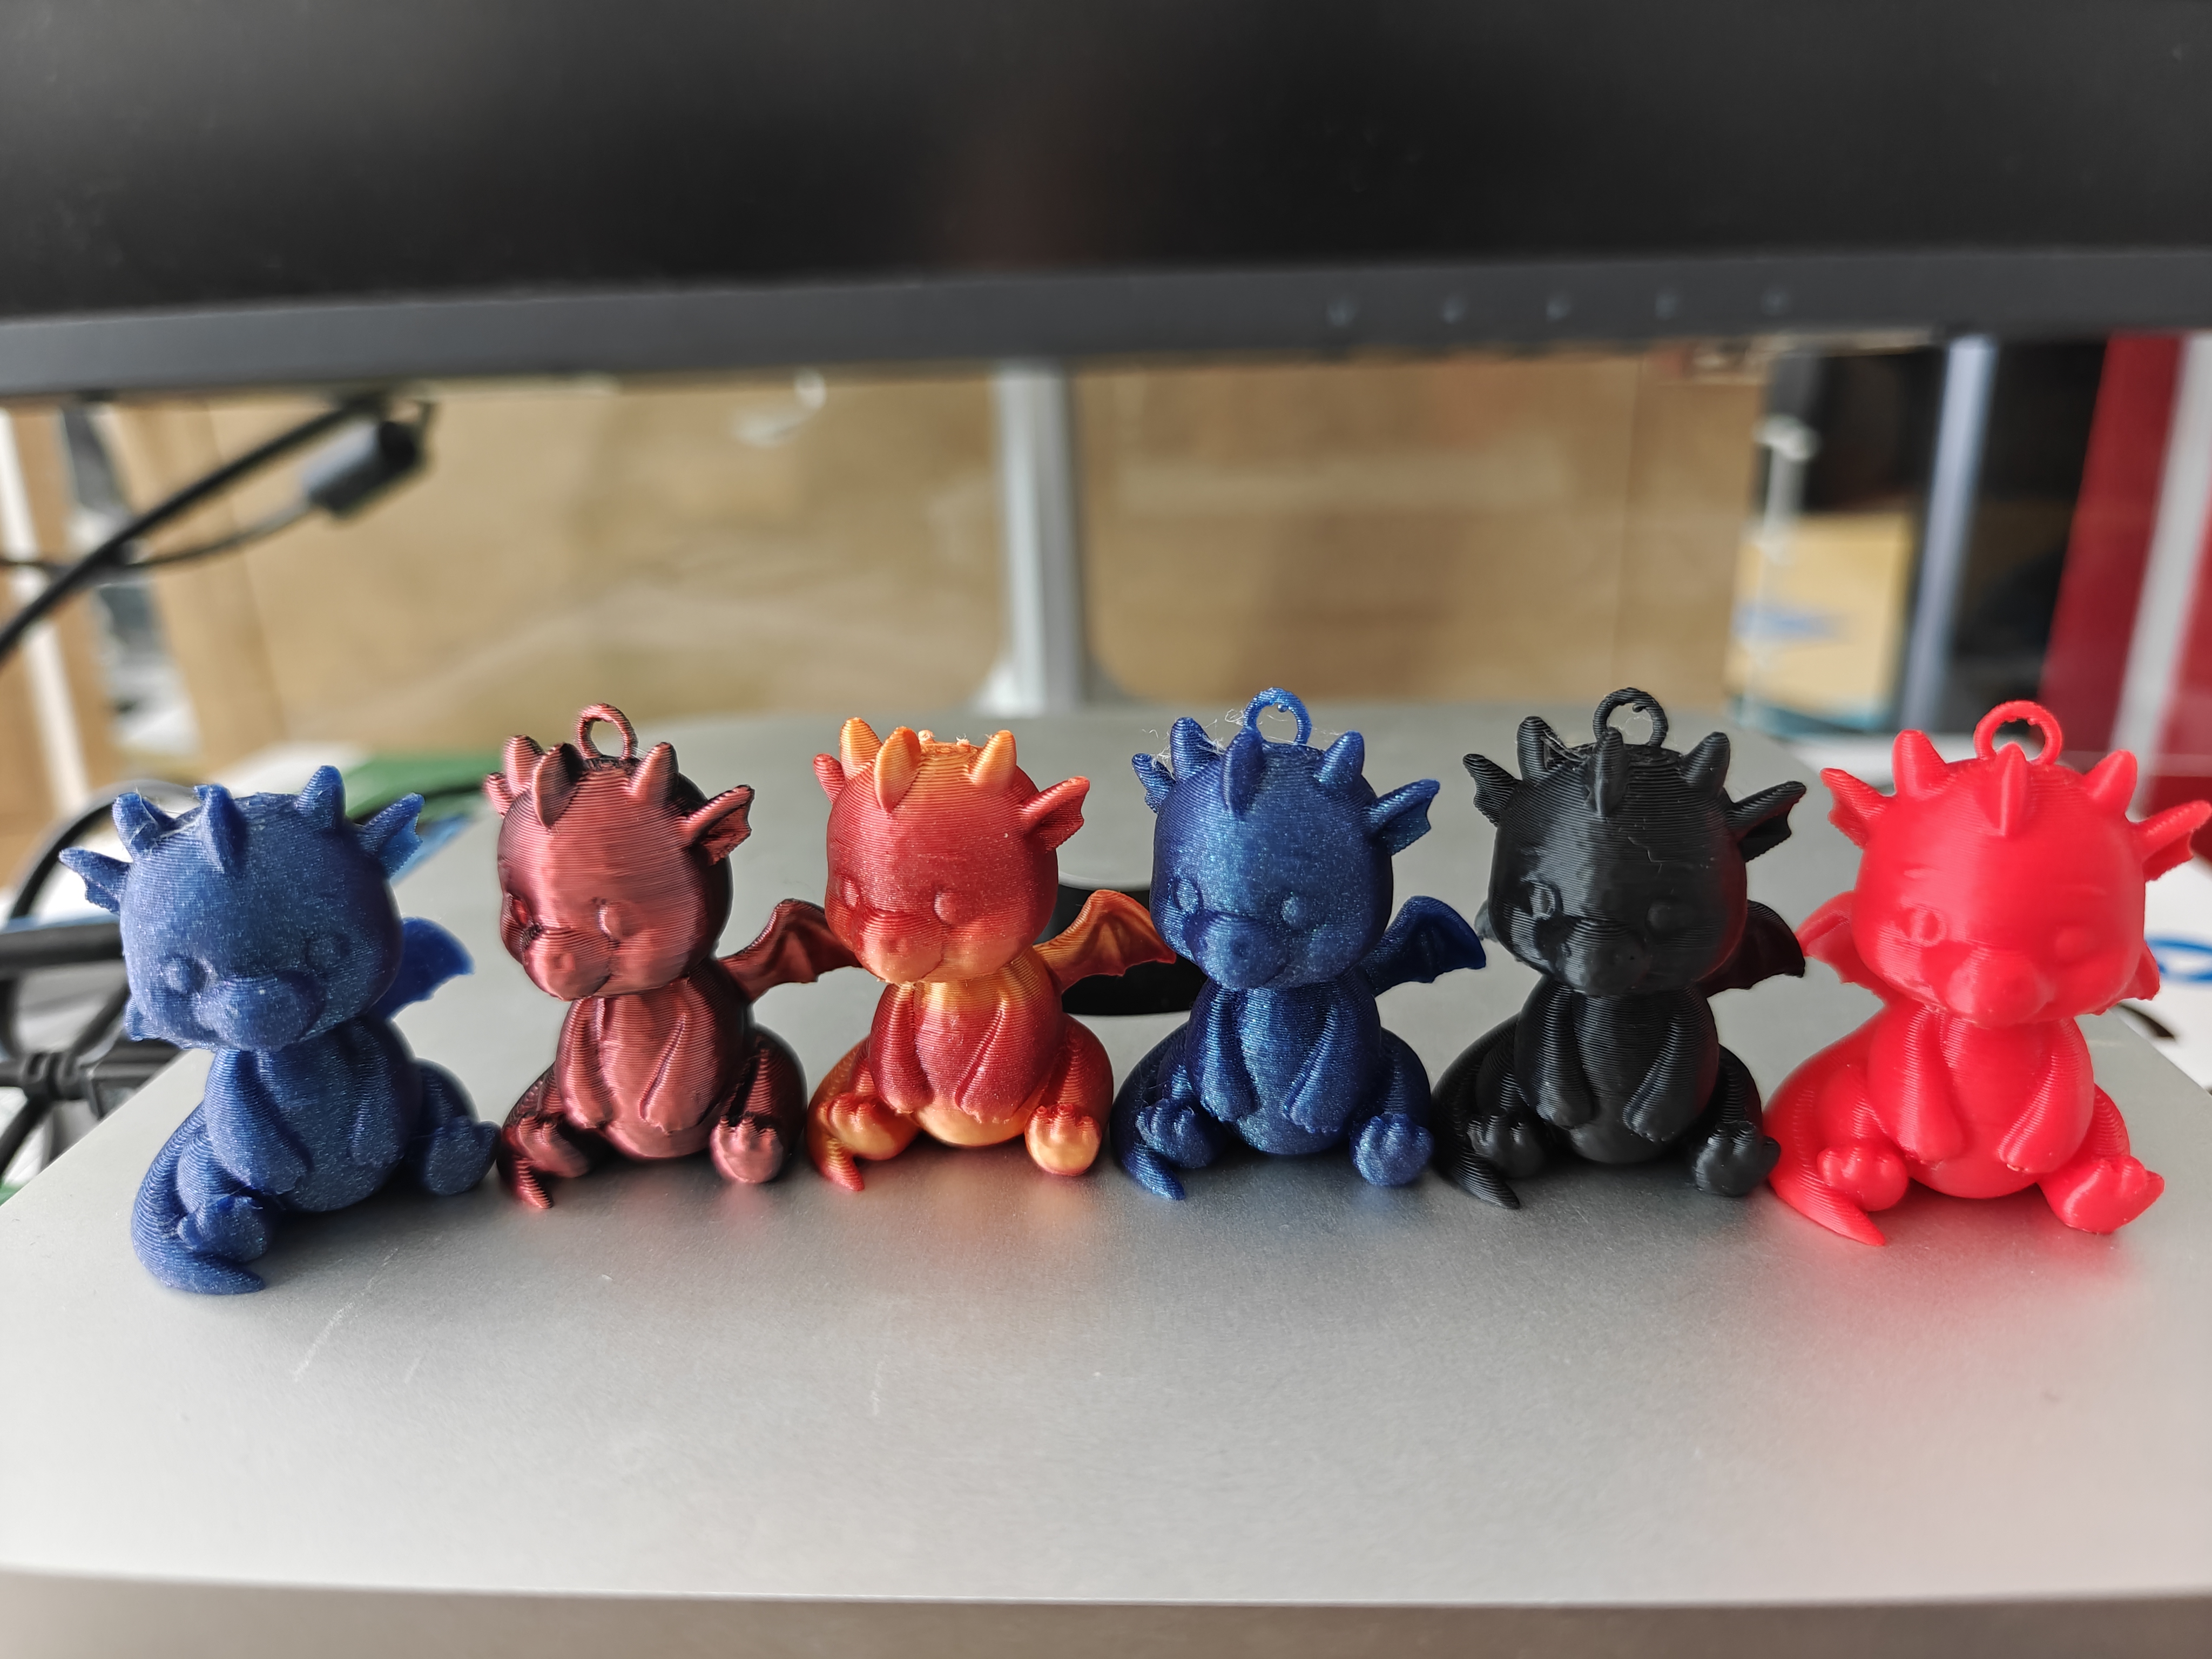
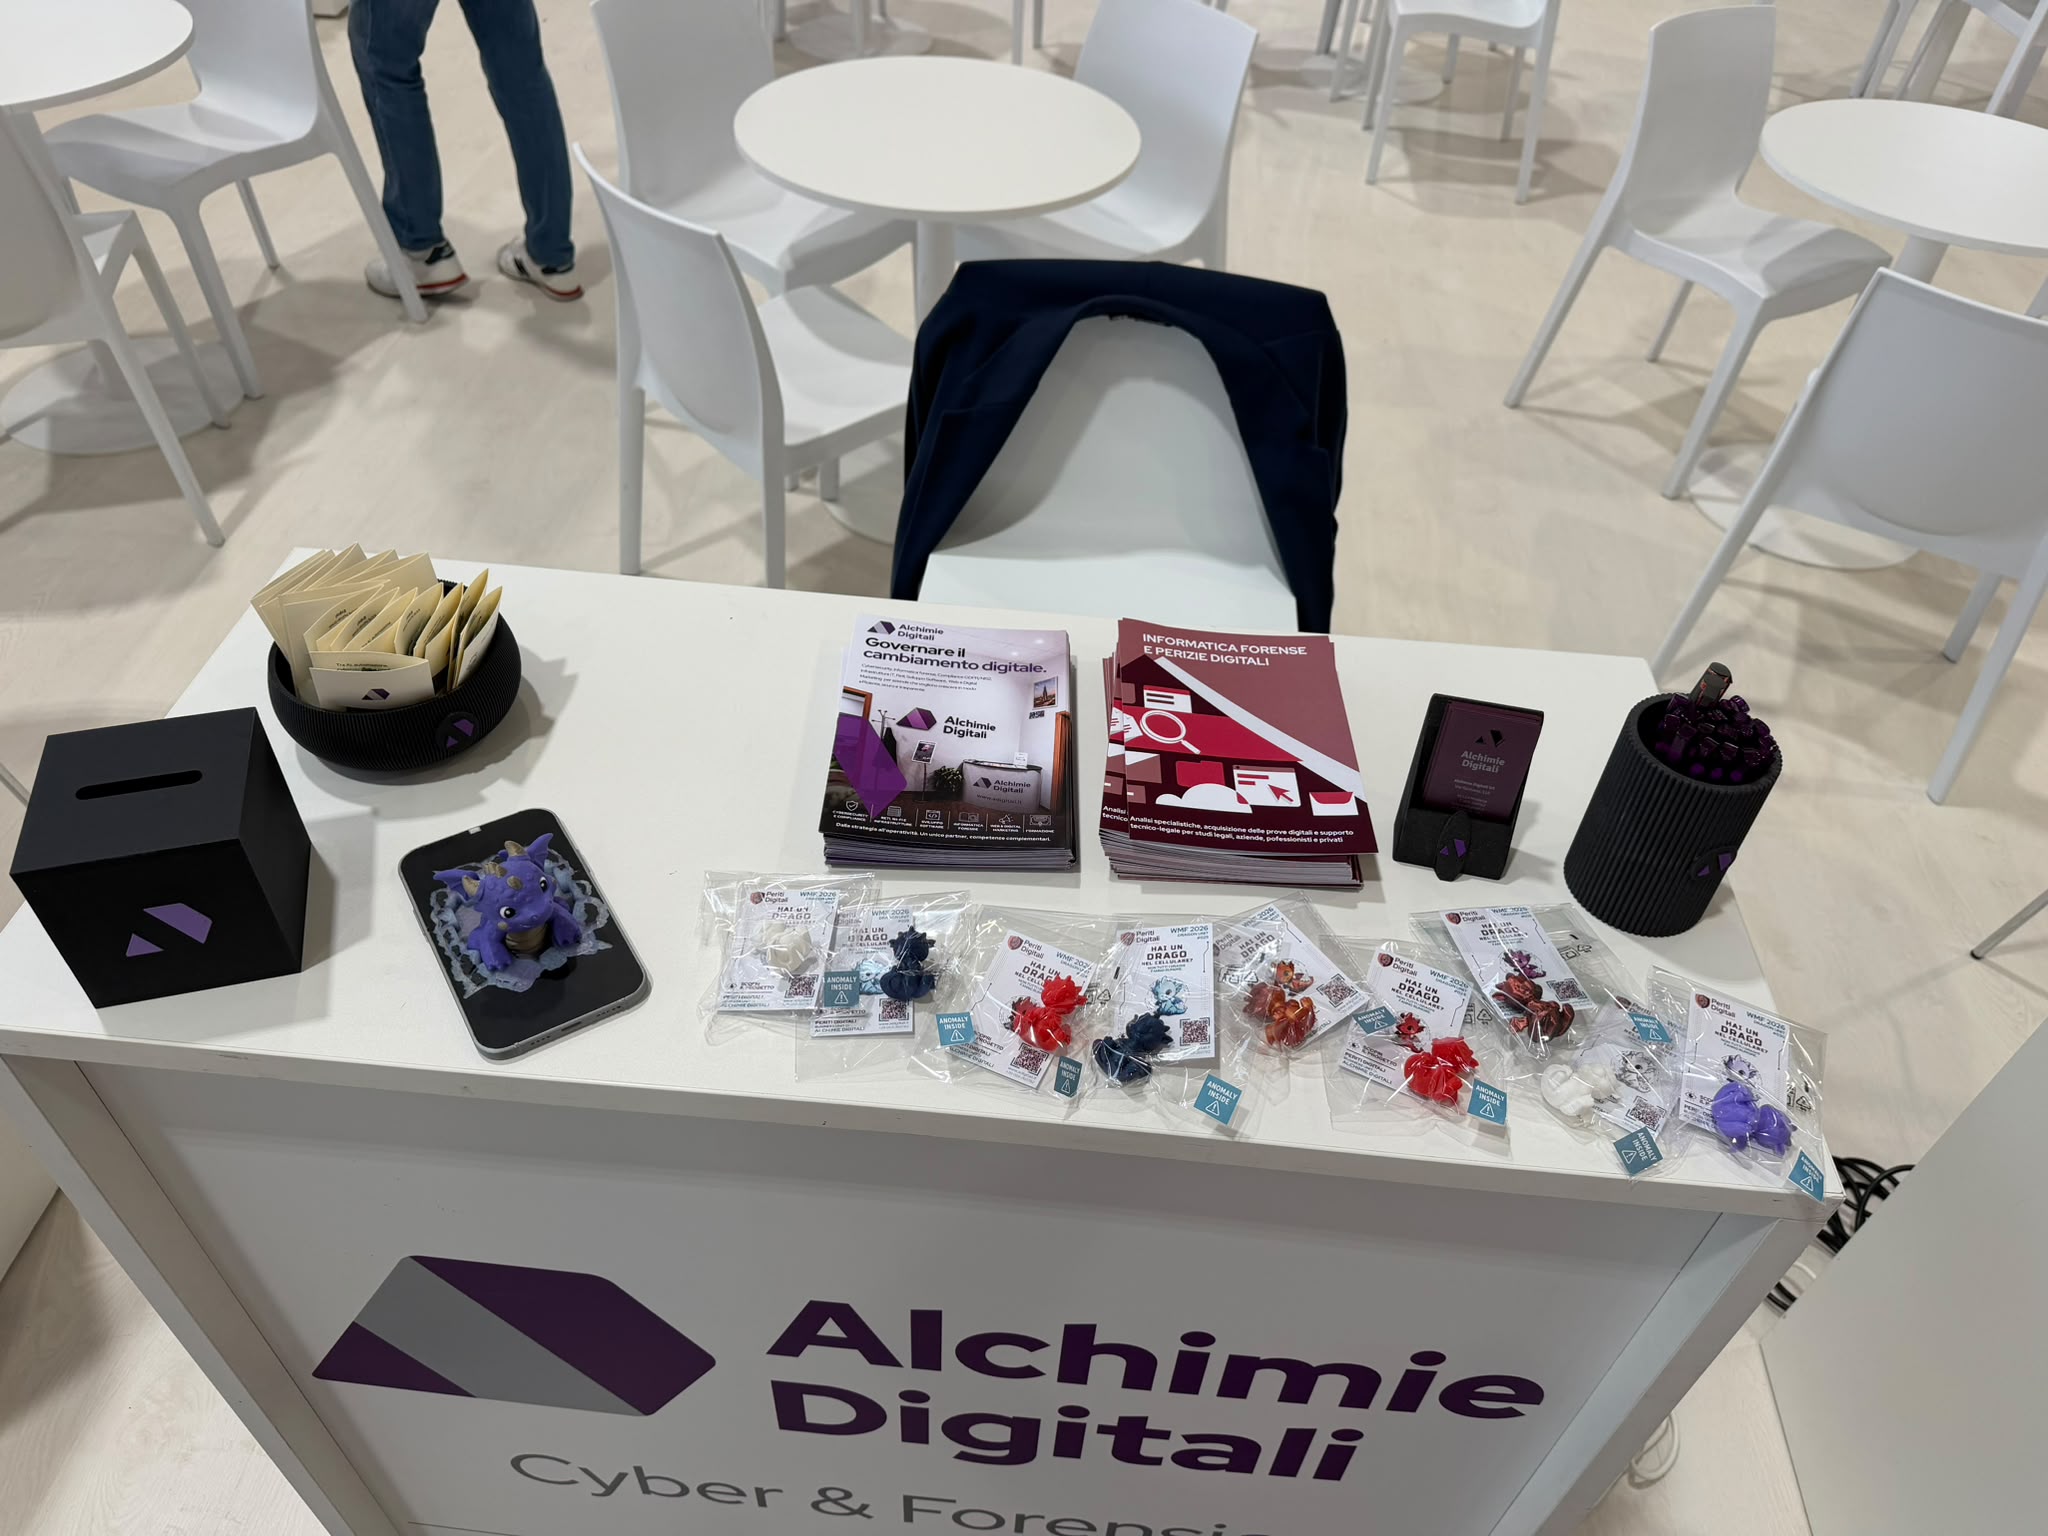
Tra i protagonisti del nostro stand ci sono stati senza dubbio loro: i nostri draghetti.
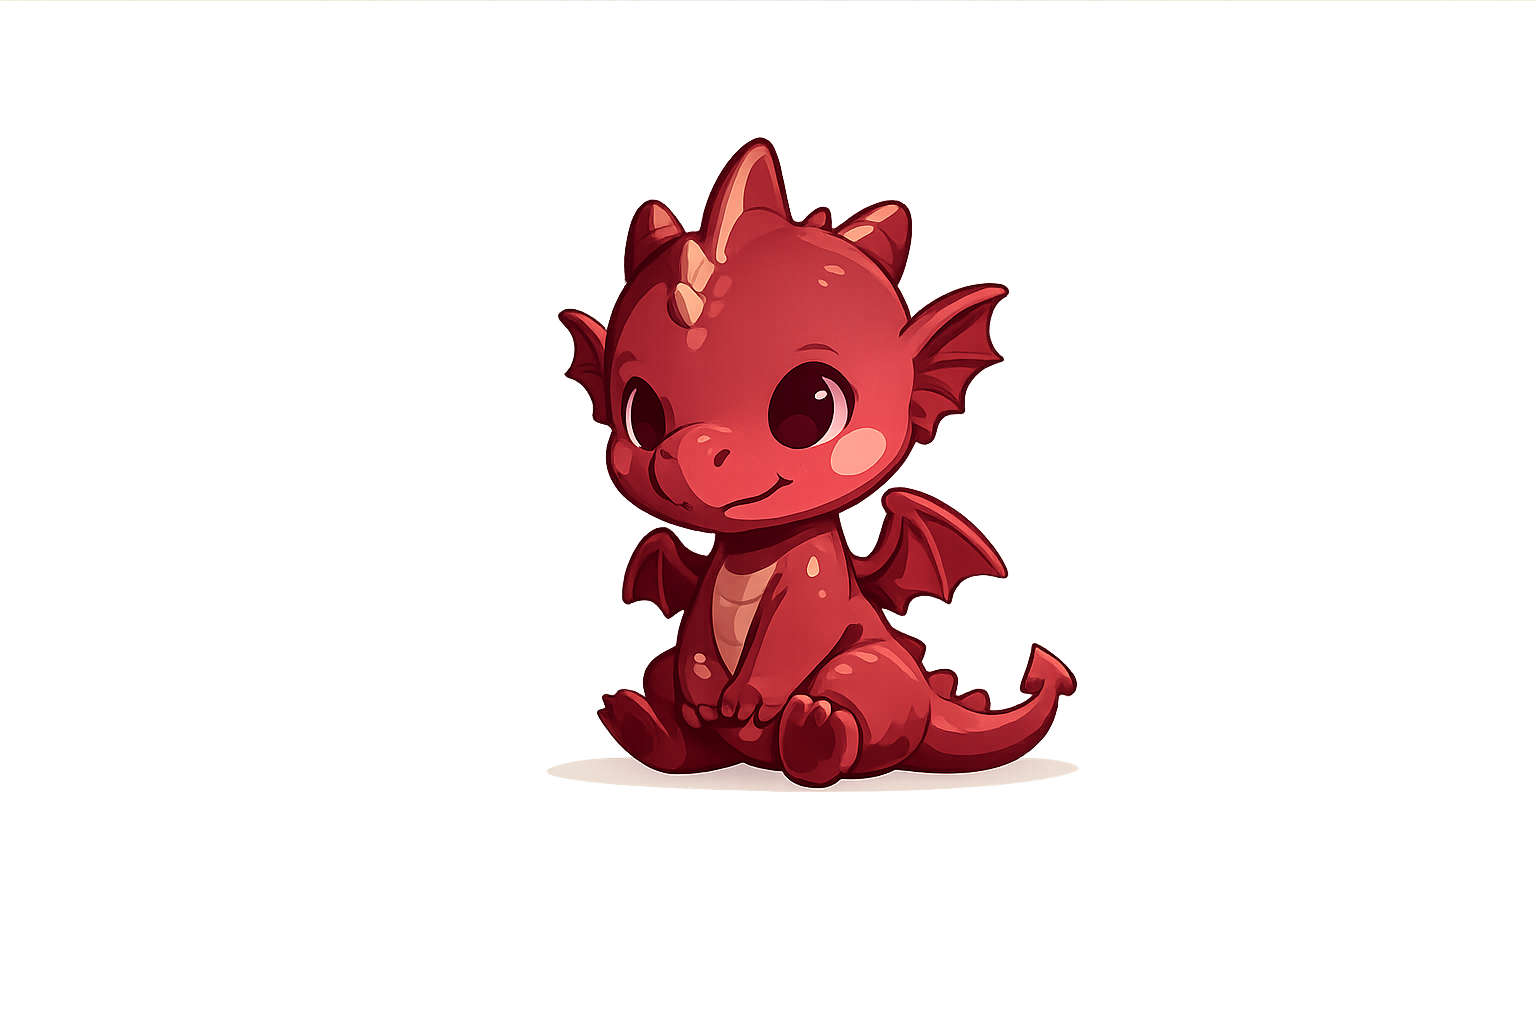
Prototipo del draghetto gadget Periti Digitali

Prototipo del draghetto gadget Periti Digitali ingrandito

Sono andati esauriti molto prima della conclusione della manifestazione e hanno attirato centinaia di persone.

Ma la soddisfazione più grande non è stata vedere un gadget apprezzato. È stato osservare come quel piccolo drago diventasse il punto di partenza per affrontare argomenti ben più importanti.

Da una semplice curiosità si passava naturalmente a parlare di phishing, ransomware, truffe online, consapevolezza digitale, sicurezza informatica e buone pratiche per aziende e privati, spesso partendo proprio dalla domanda che ci veniva rivolta più spesso allo stand: come capire se il proprio smartphone è sotto controllo.

Un gadget può attirare l'attenzione. Una conversazione può cambiare il modo di affrontare un rischio.

Ed è proprio questo l'obiettivo che ci eravamo posti: se vuoi approfondire il tema, sul blog di Periti Digitali trovi il nostro ultimo articolo dedicato agli attacchi zero-click e allo spyware mobile su iPhone e Android.

Vuoi sapere di più sul nostro servizio di analisi forense contro spyware e controllo occulto dello smartphone?

Scarica la brochure del servizio forense

Le idee migliori nascono dal confronto

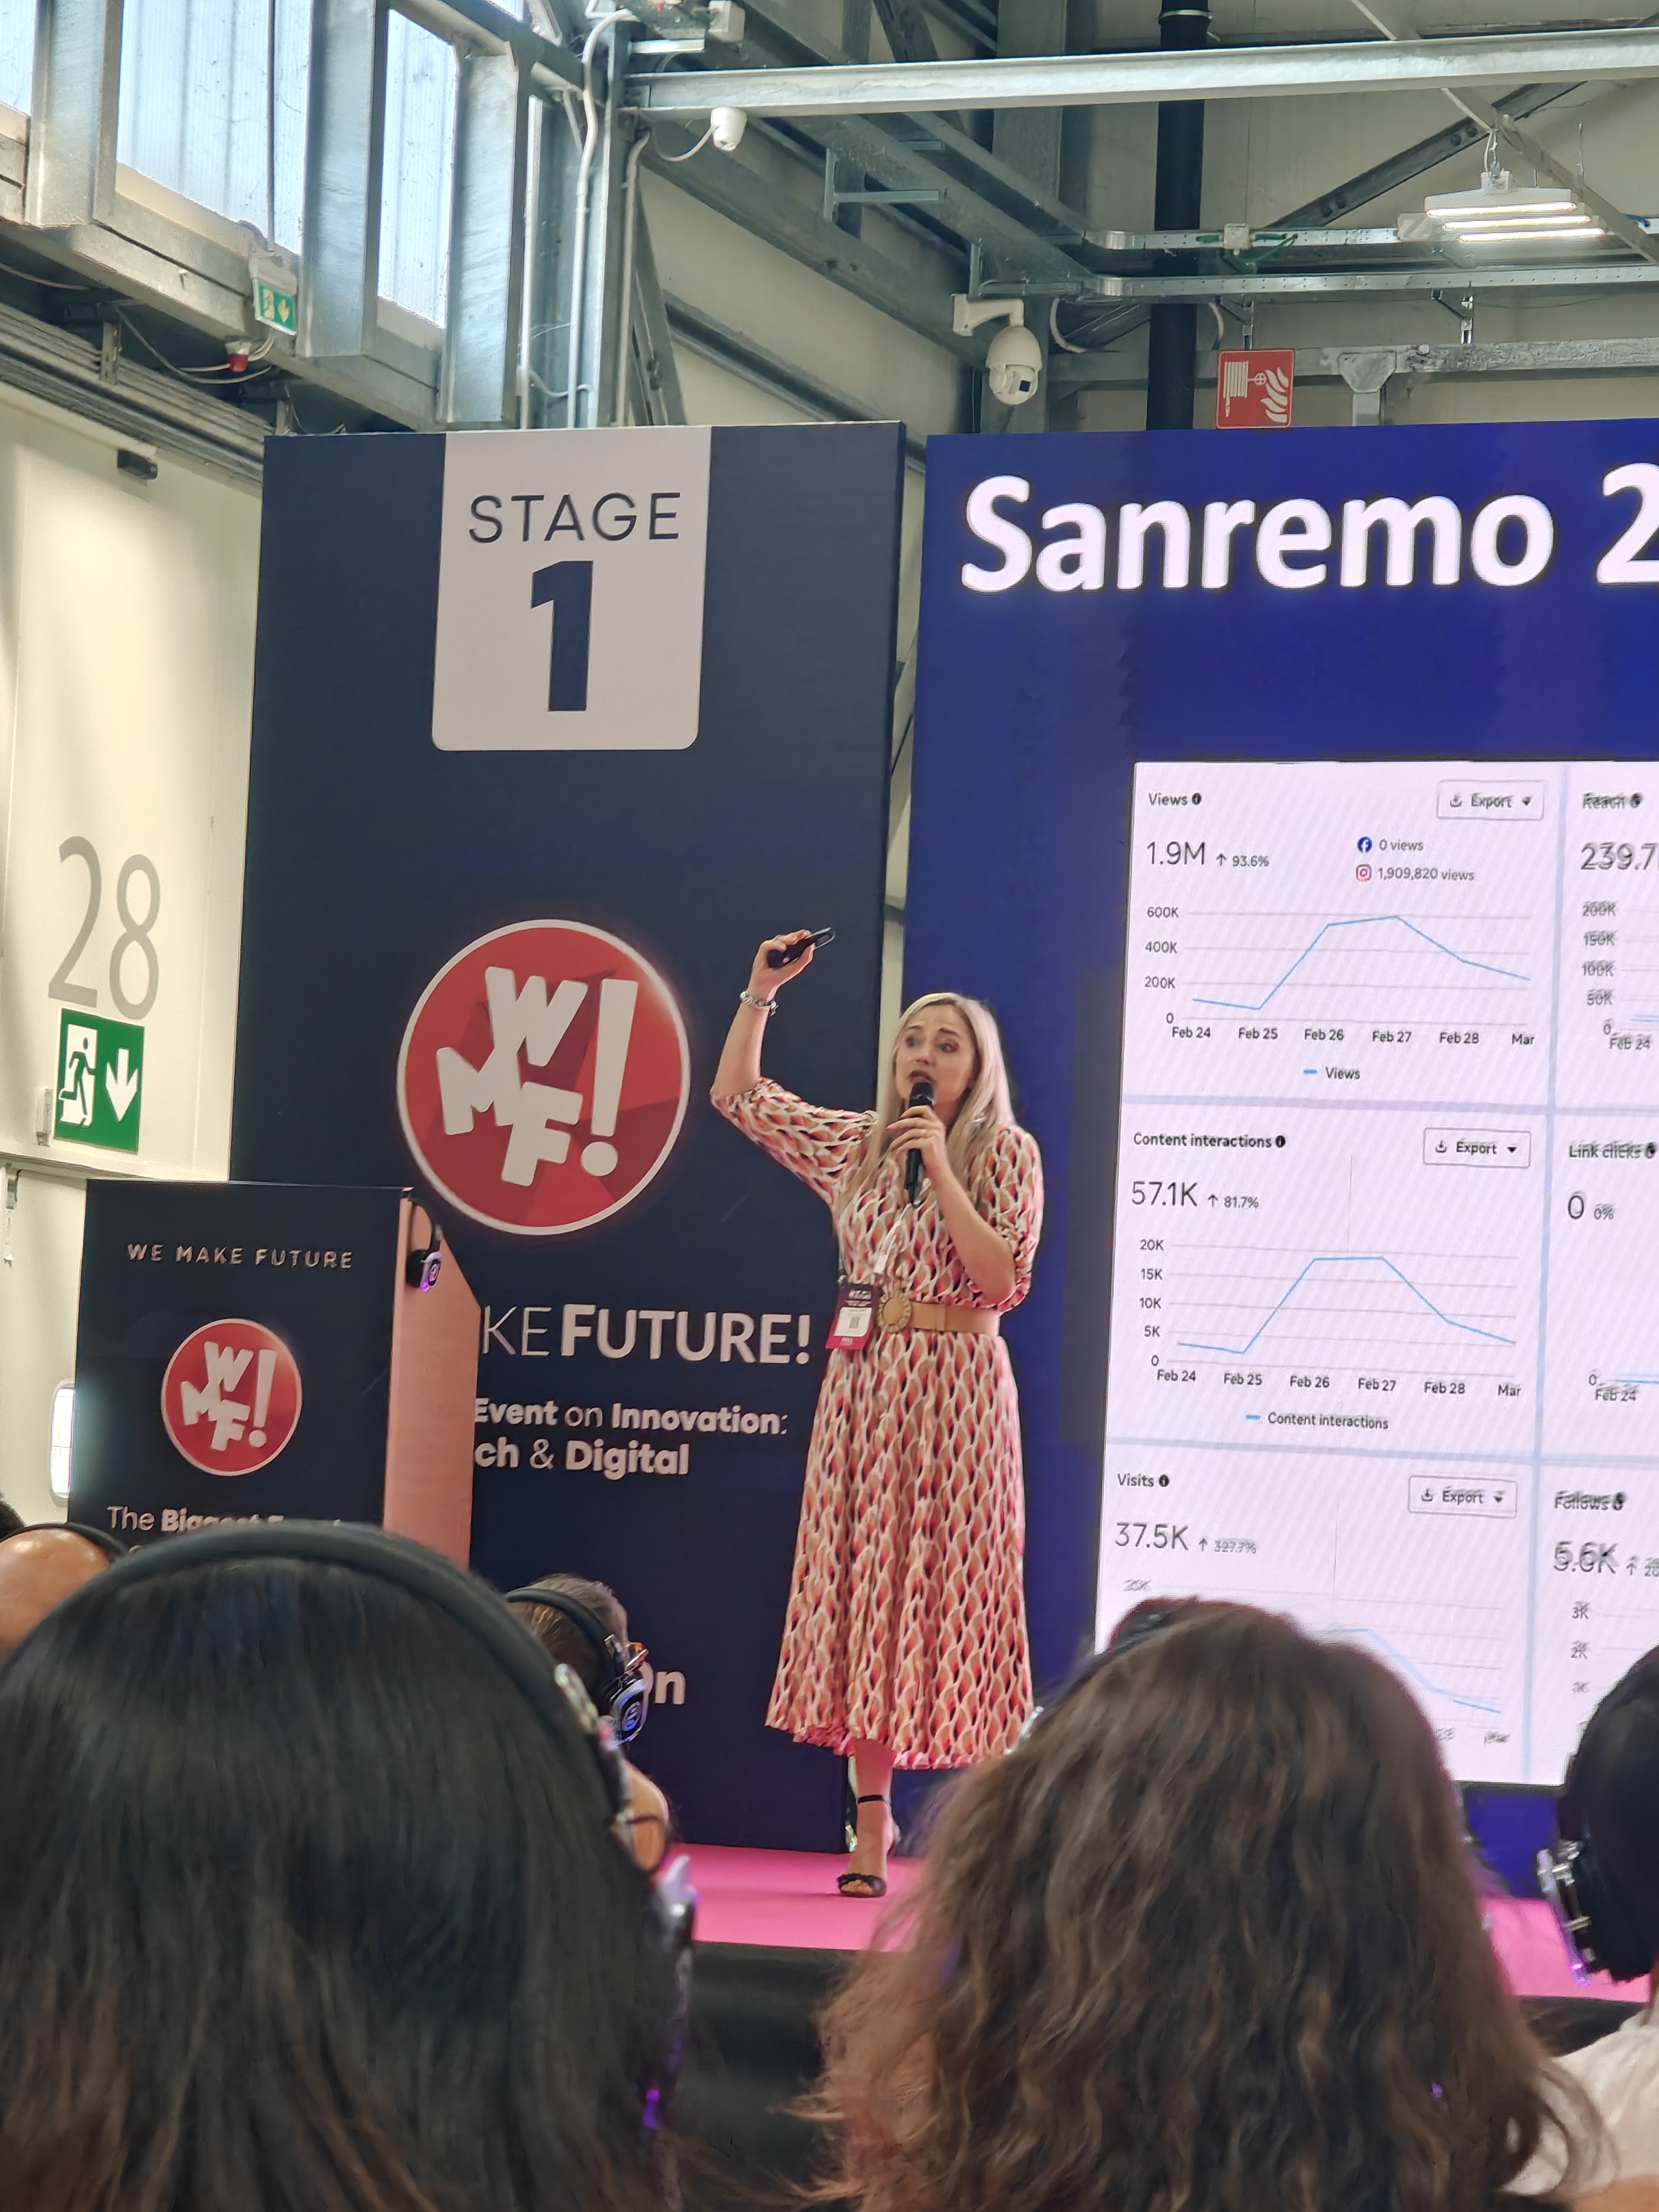
Il WMF continua a essere uno degli appuntamenti più interessanti per chi lavora ogni giorno nel mondo dell'innovazione.

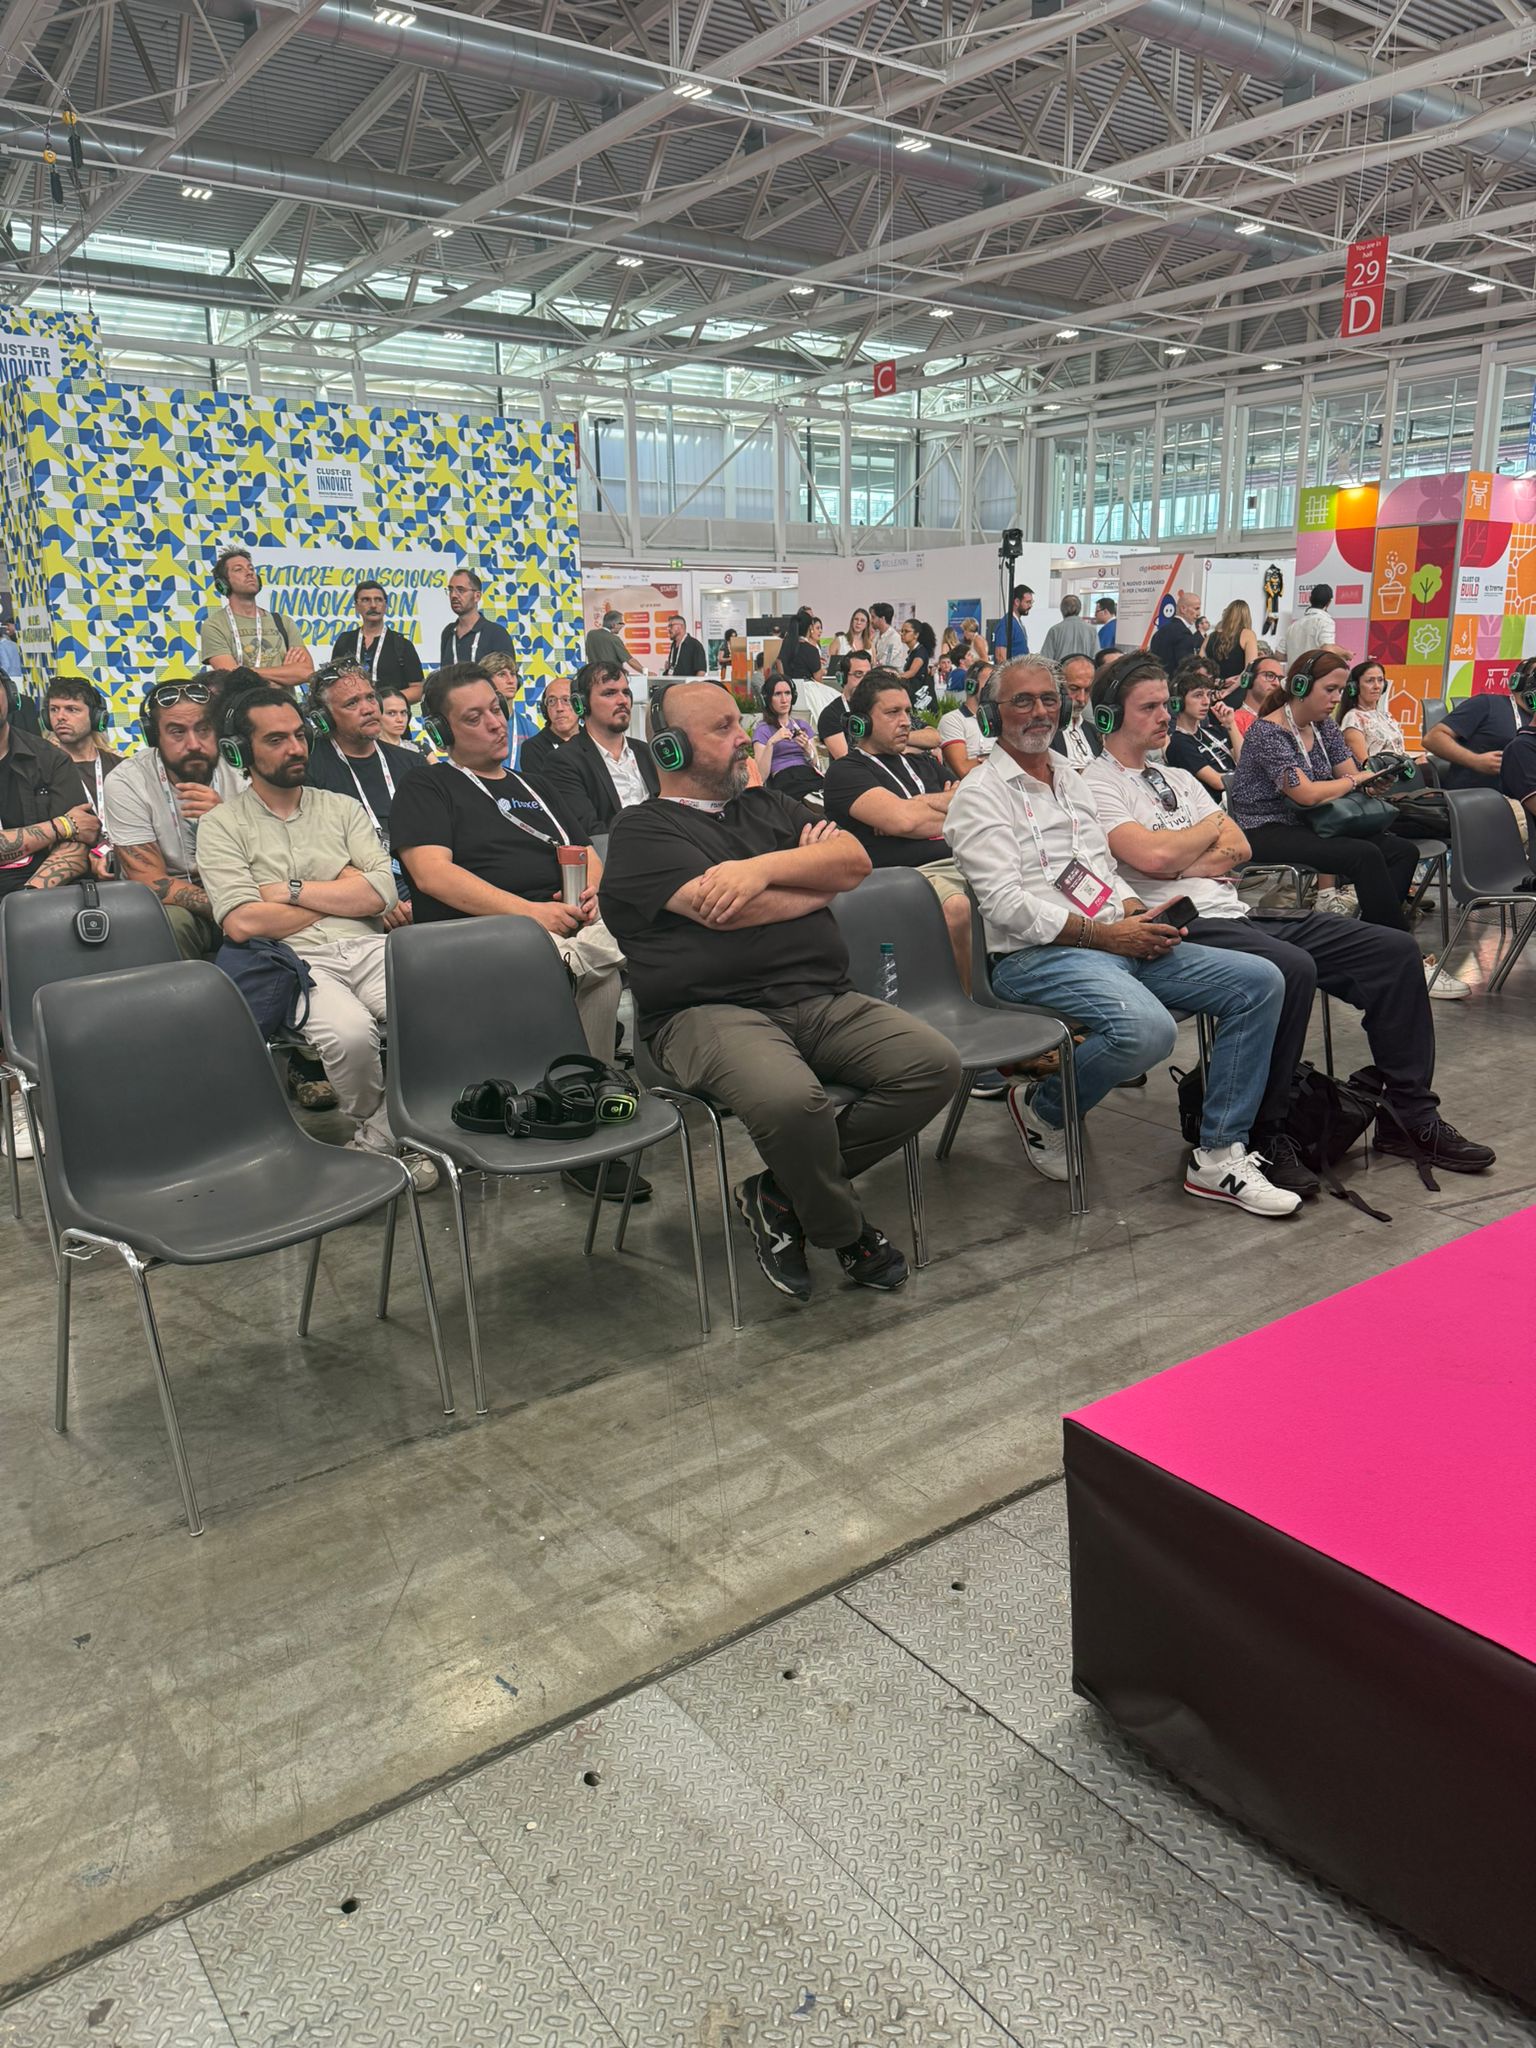
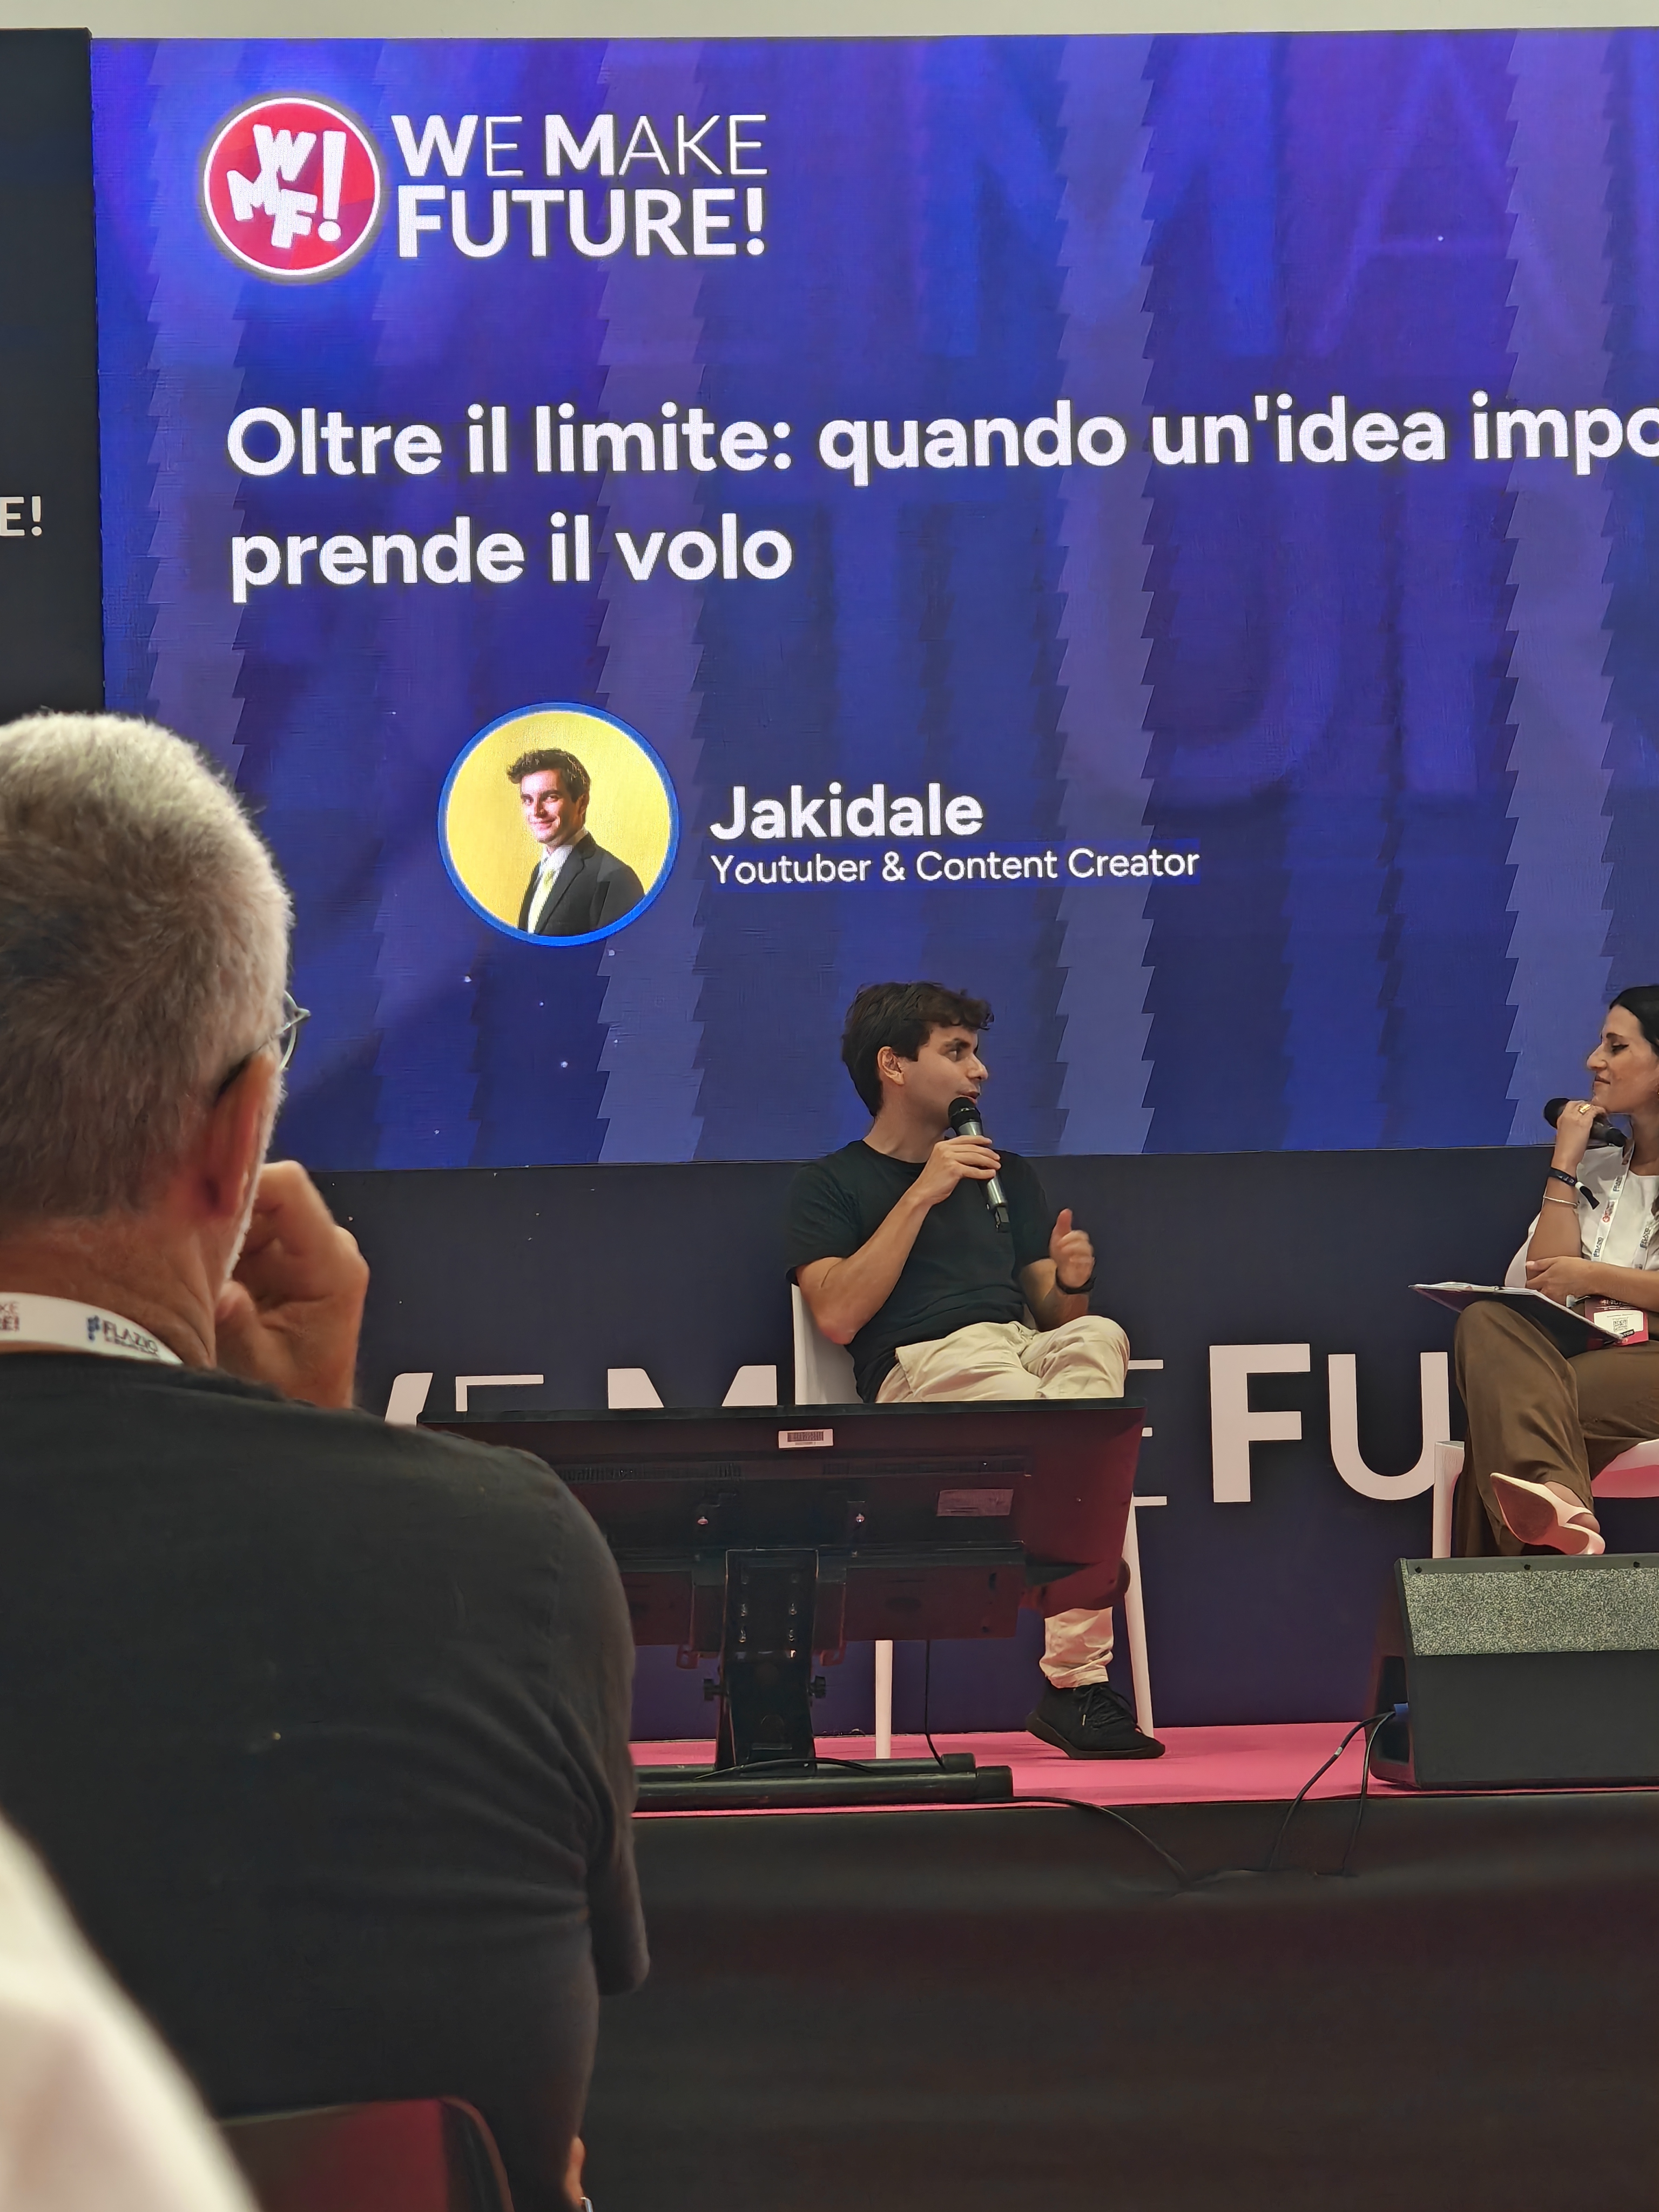
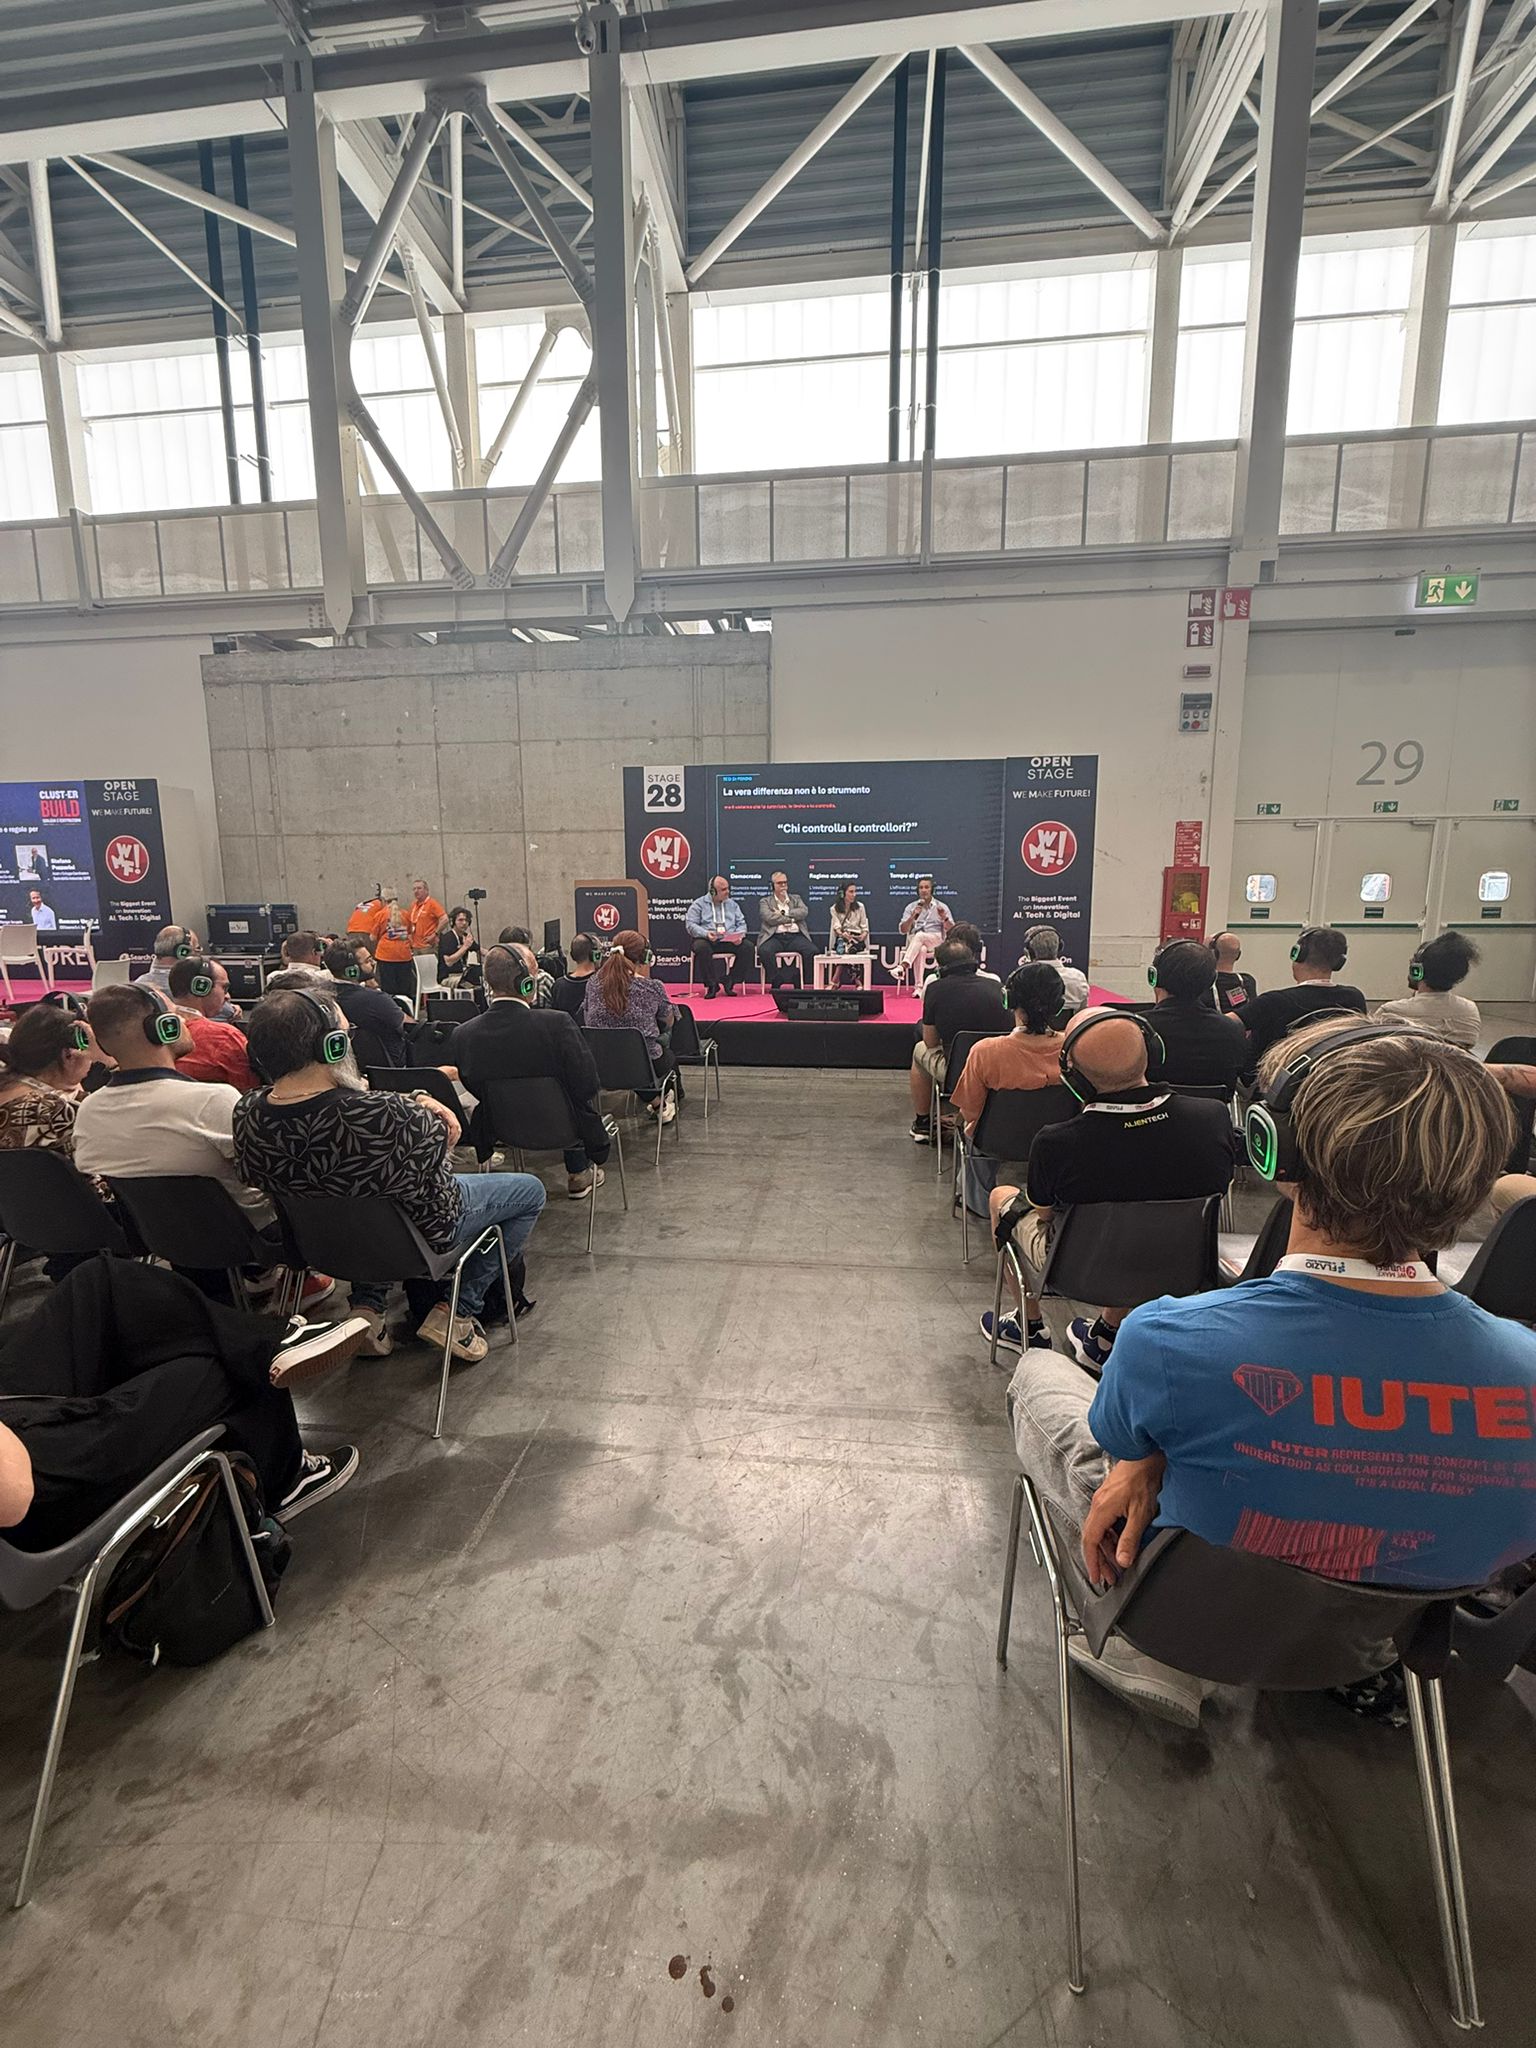
Abbiamo seguito interventi che hanno affrontato temi concreti, ascoltato esperienze reali, raccolto spunti sul modo di comunicare con i clienti, sull'evoluzione dell'intelligenza artificiale e sulle nuove sfide che attendono imprese e professionisti.

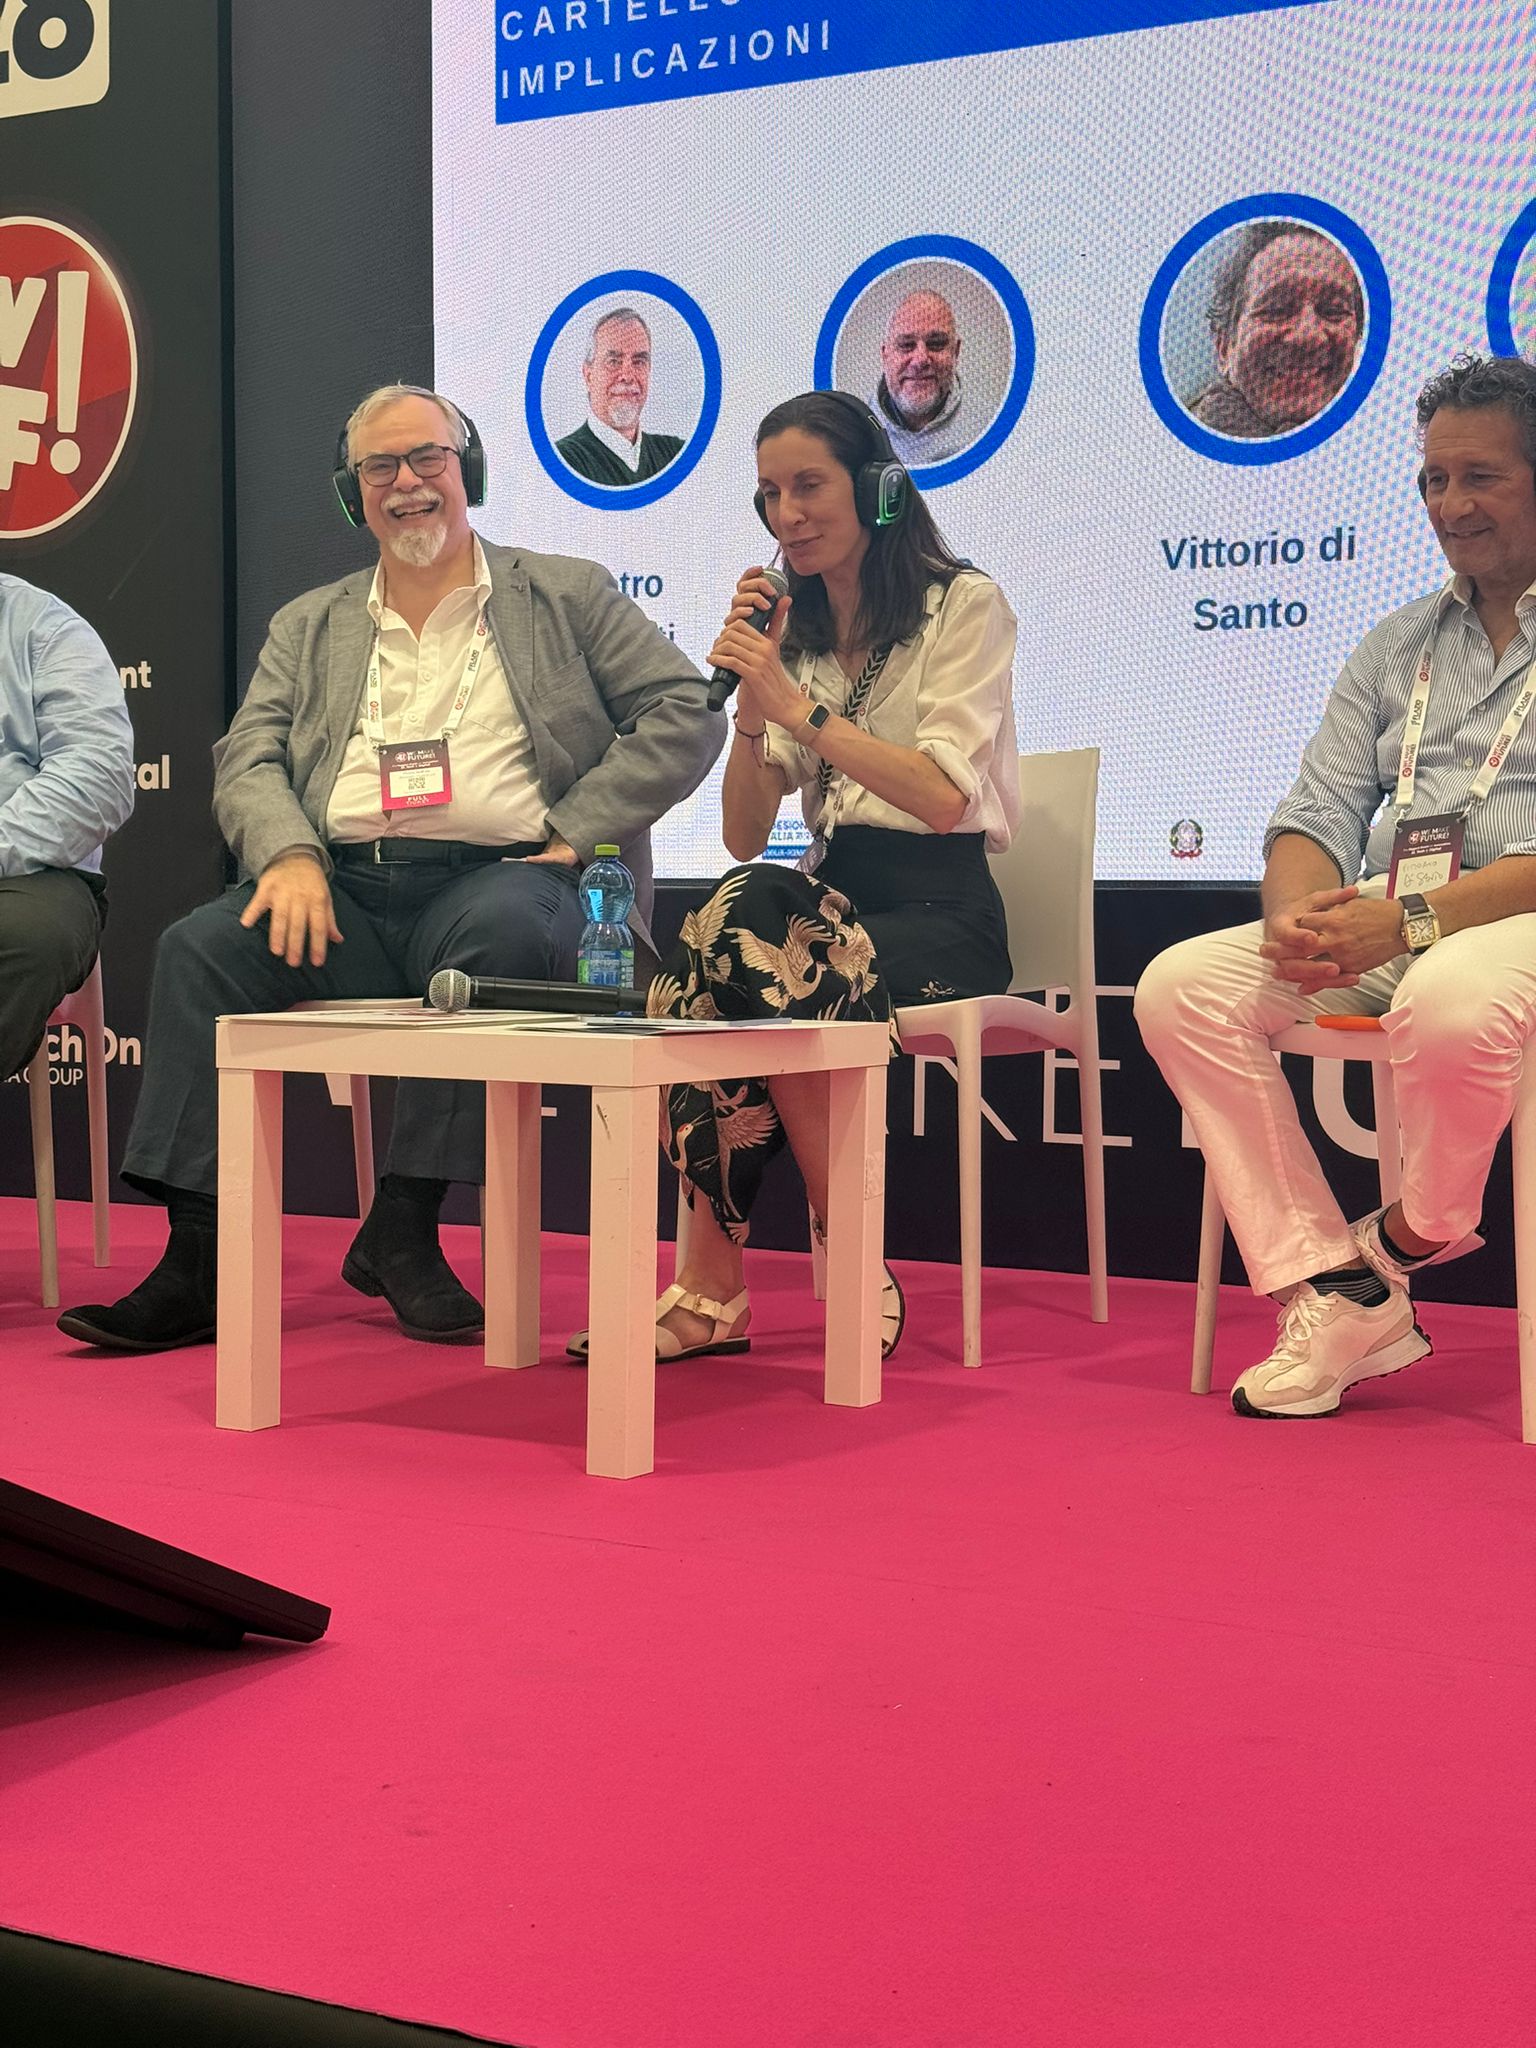
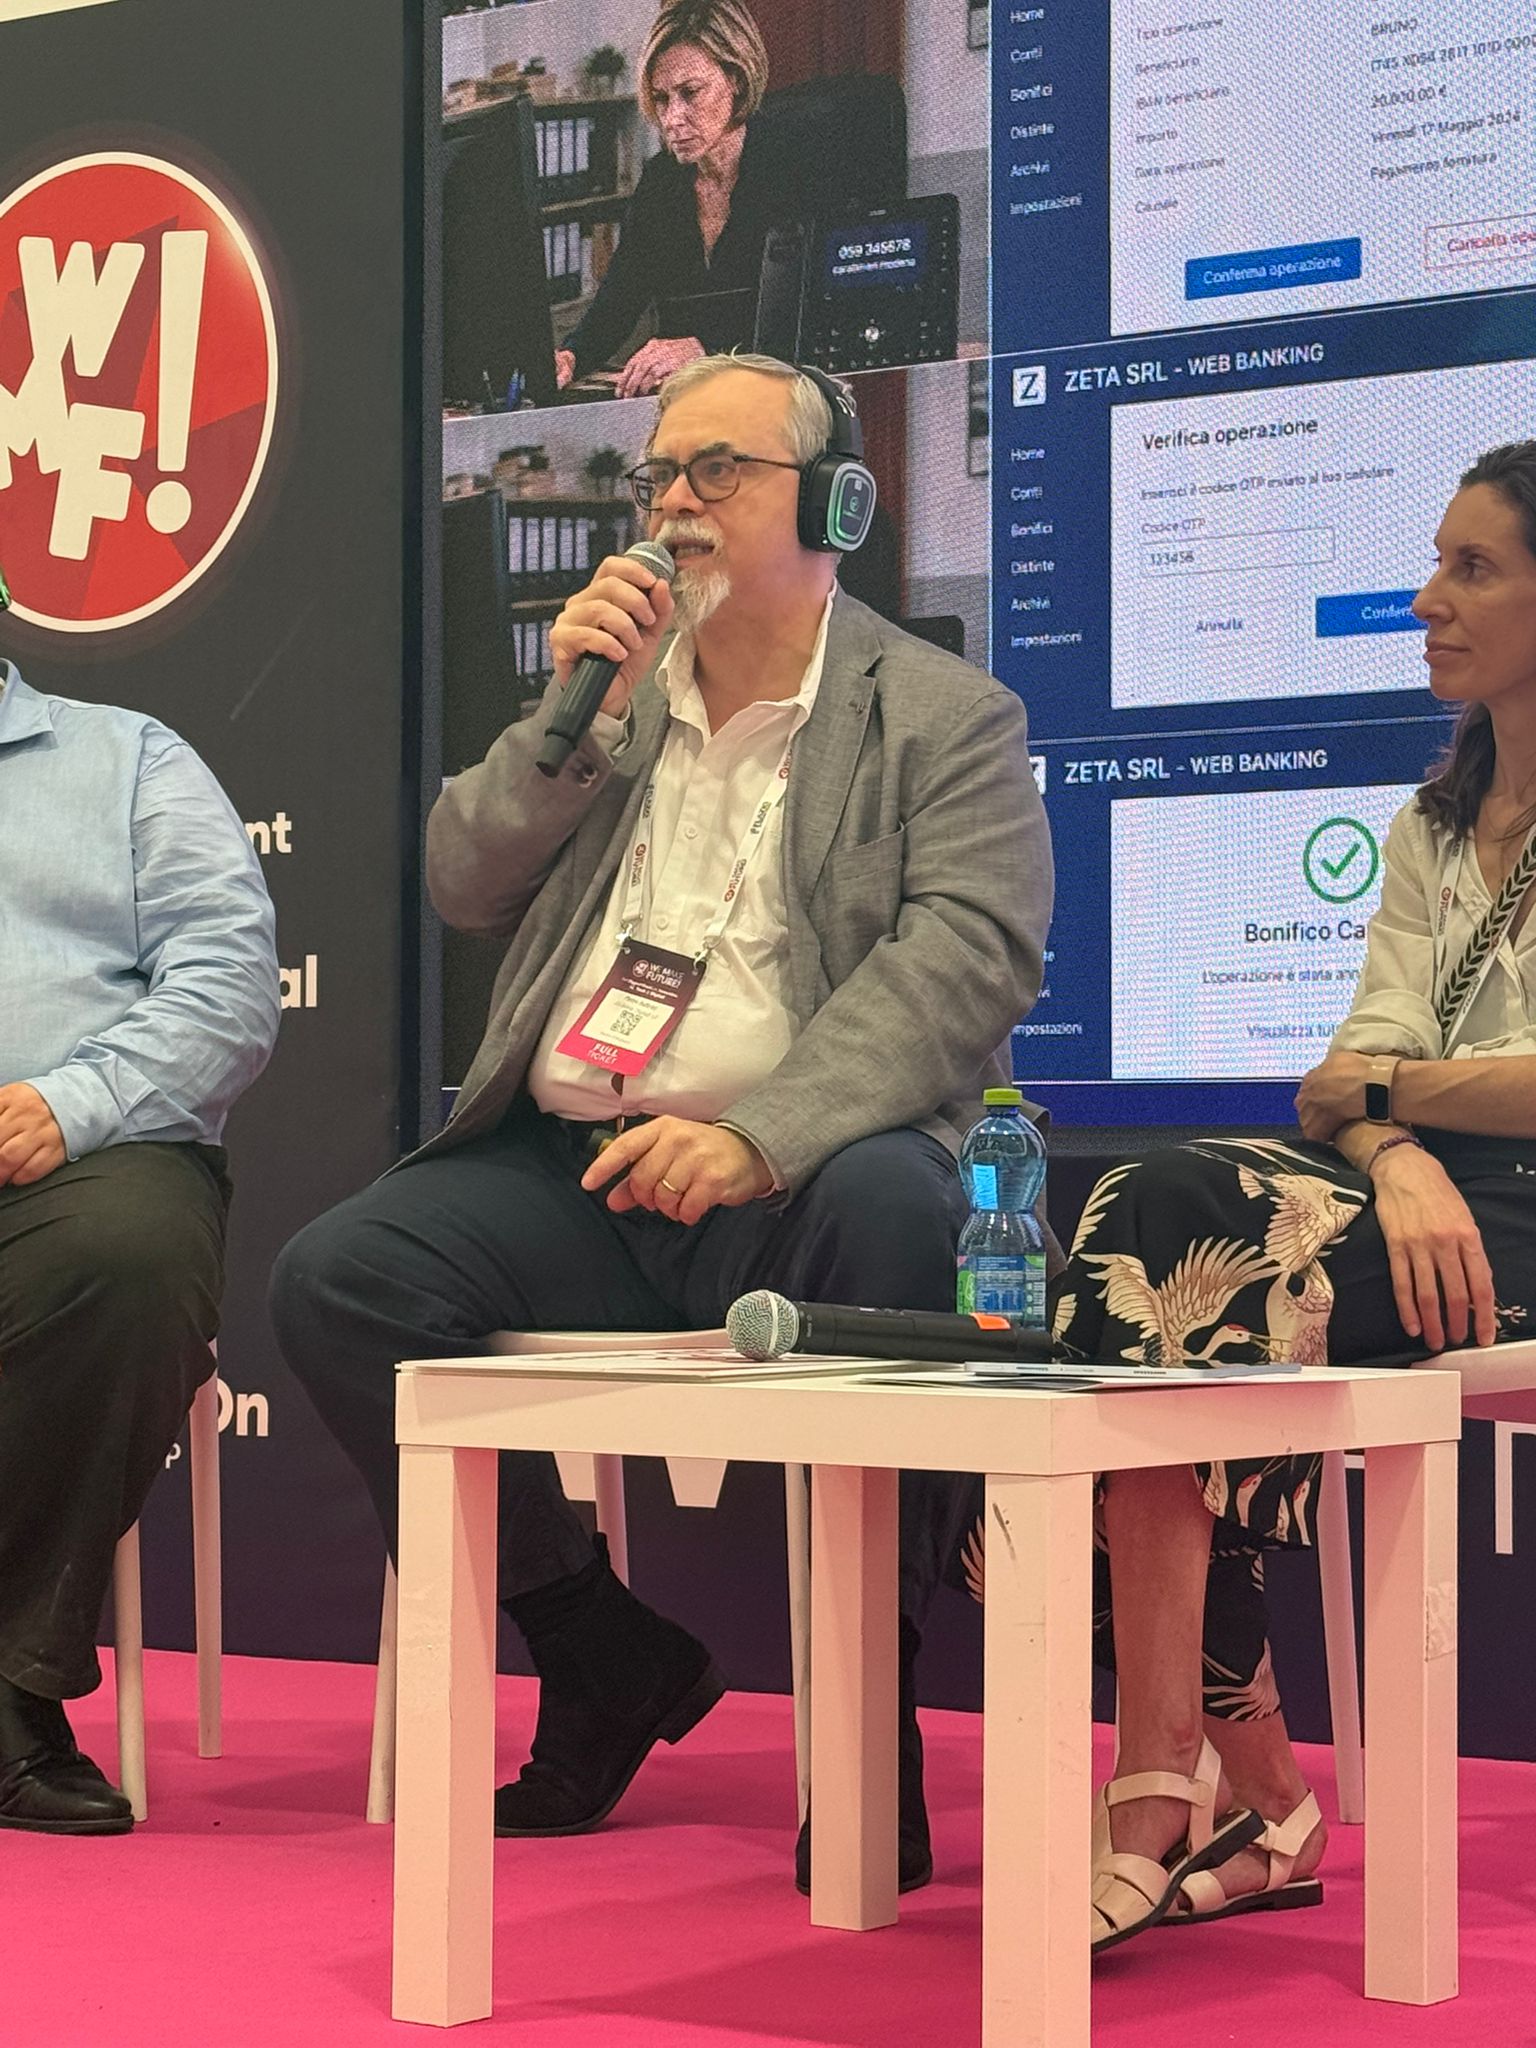
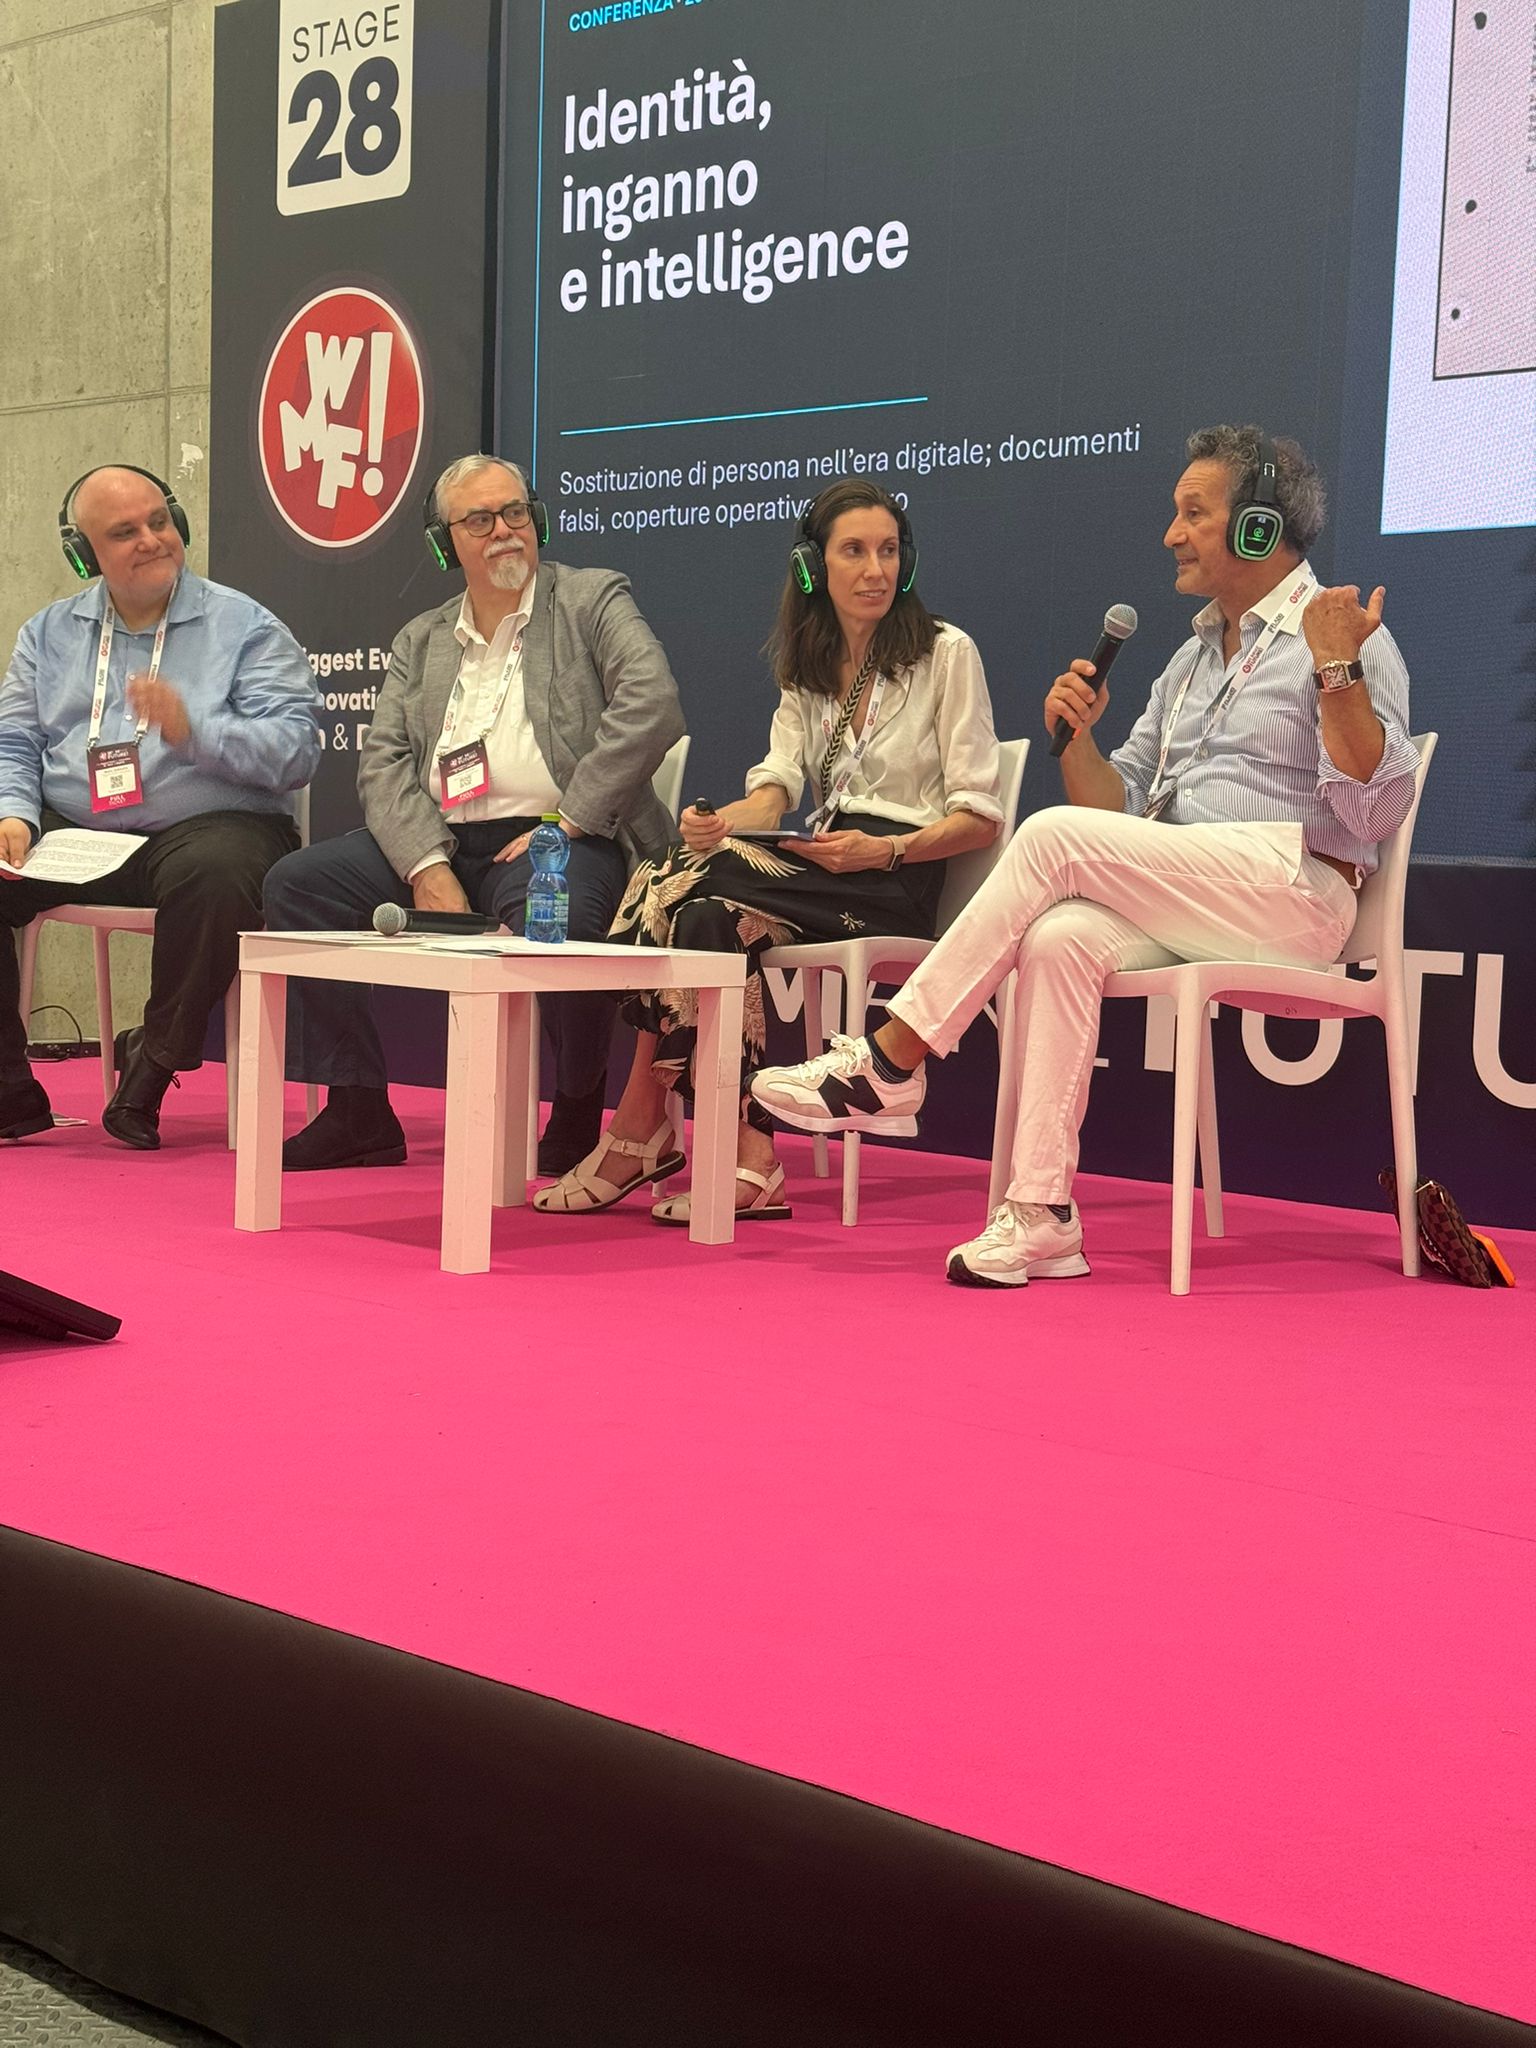
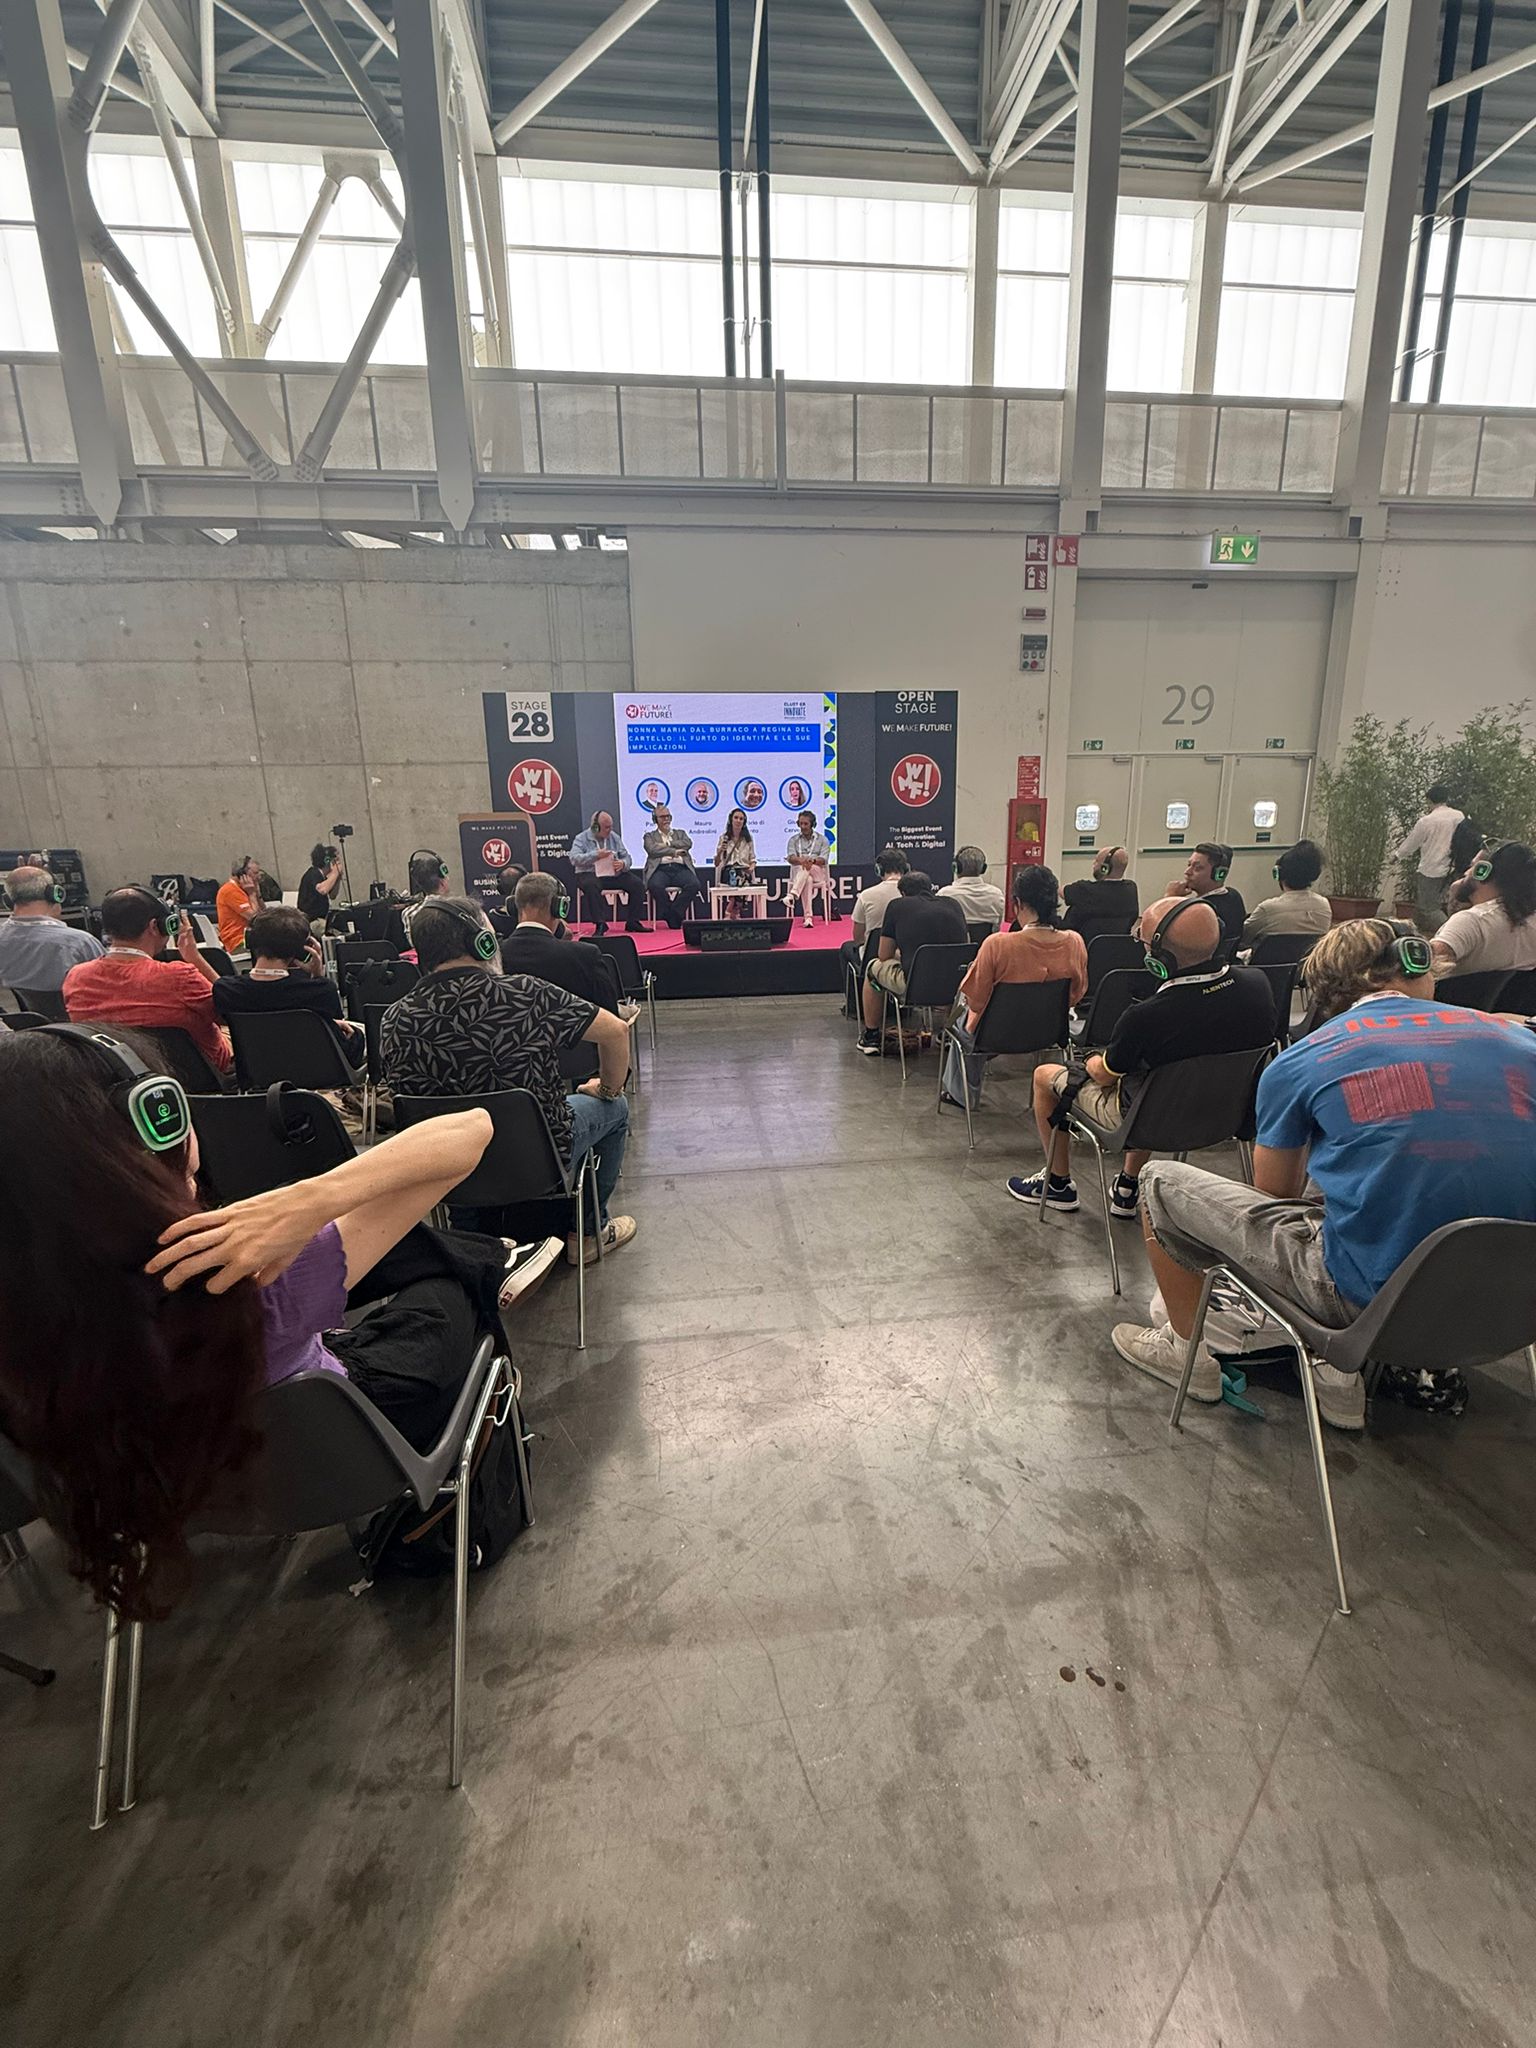
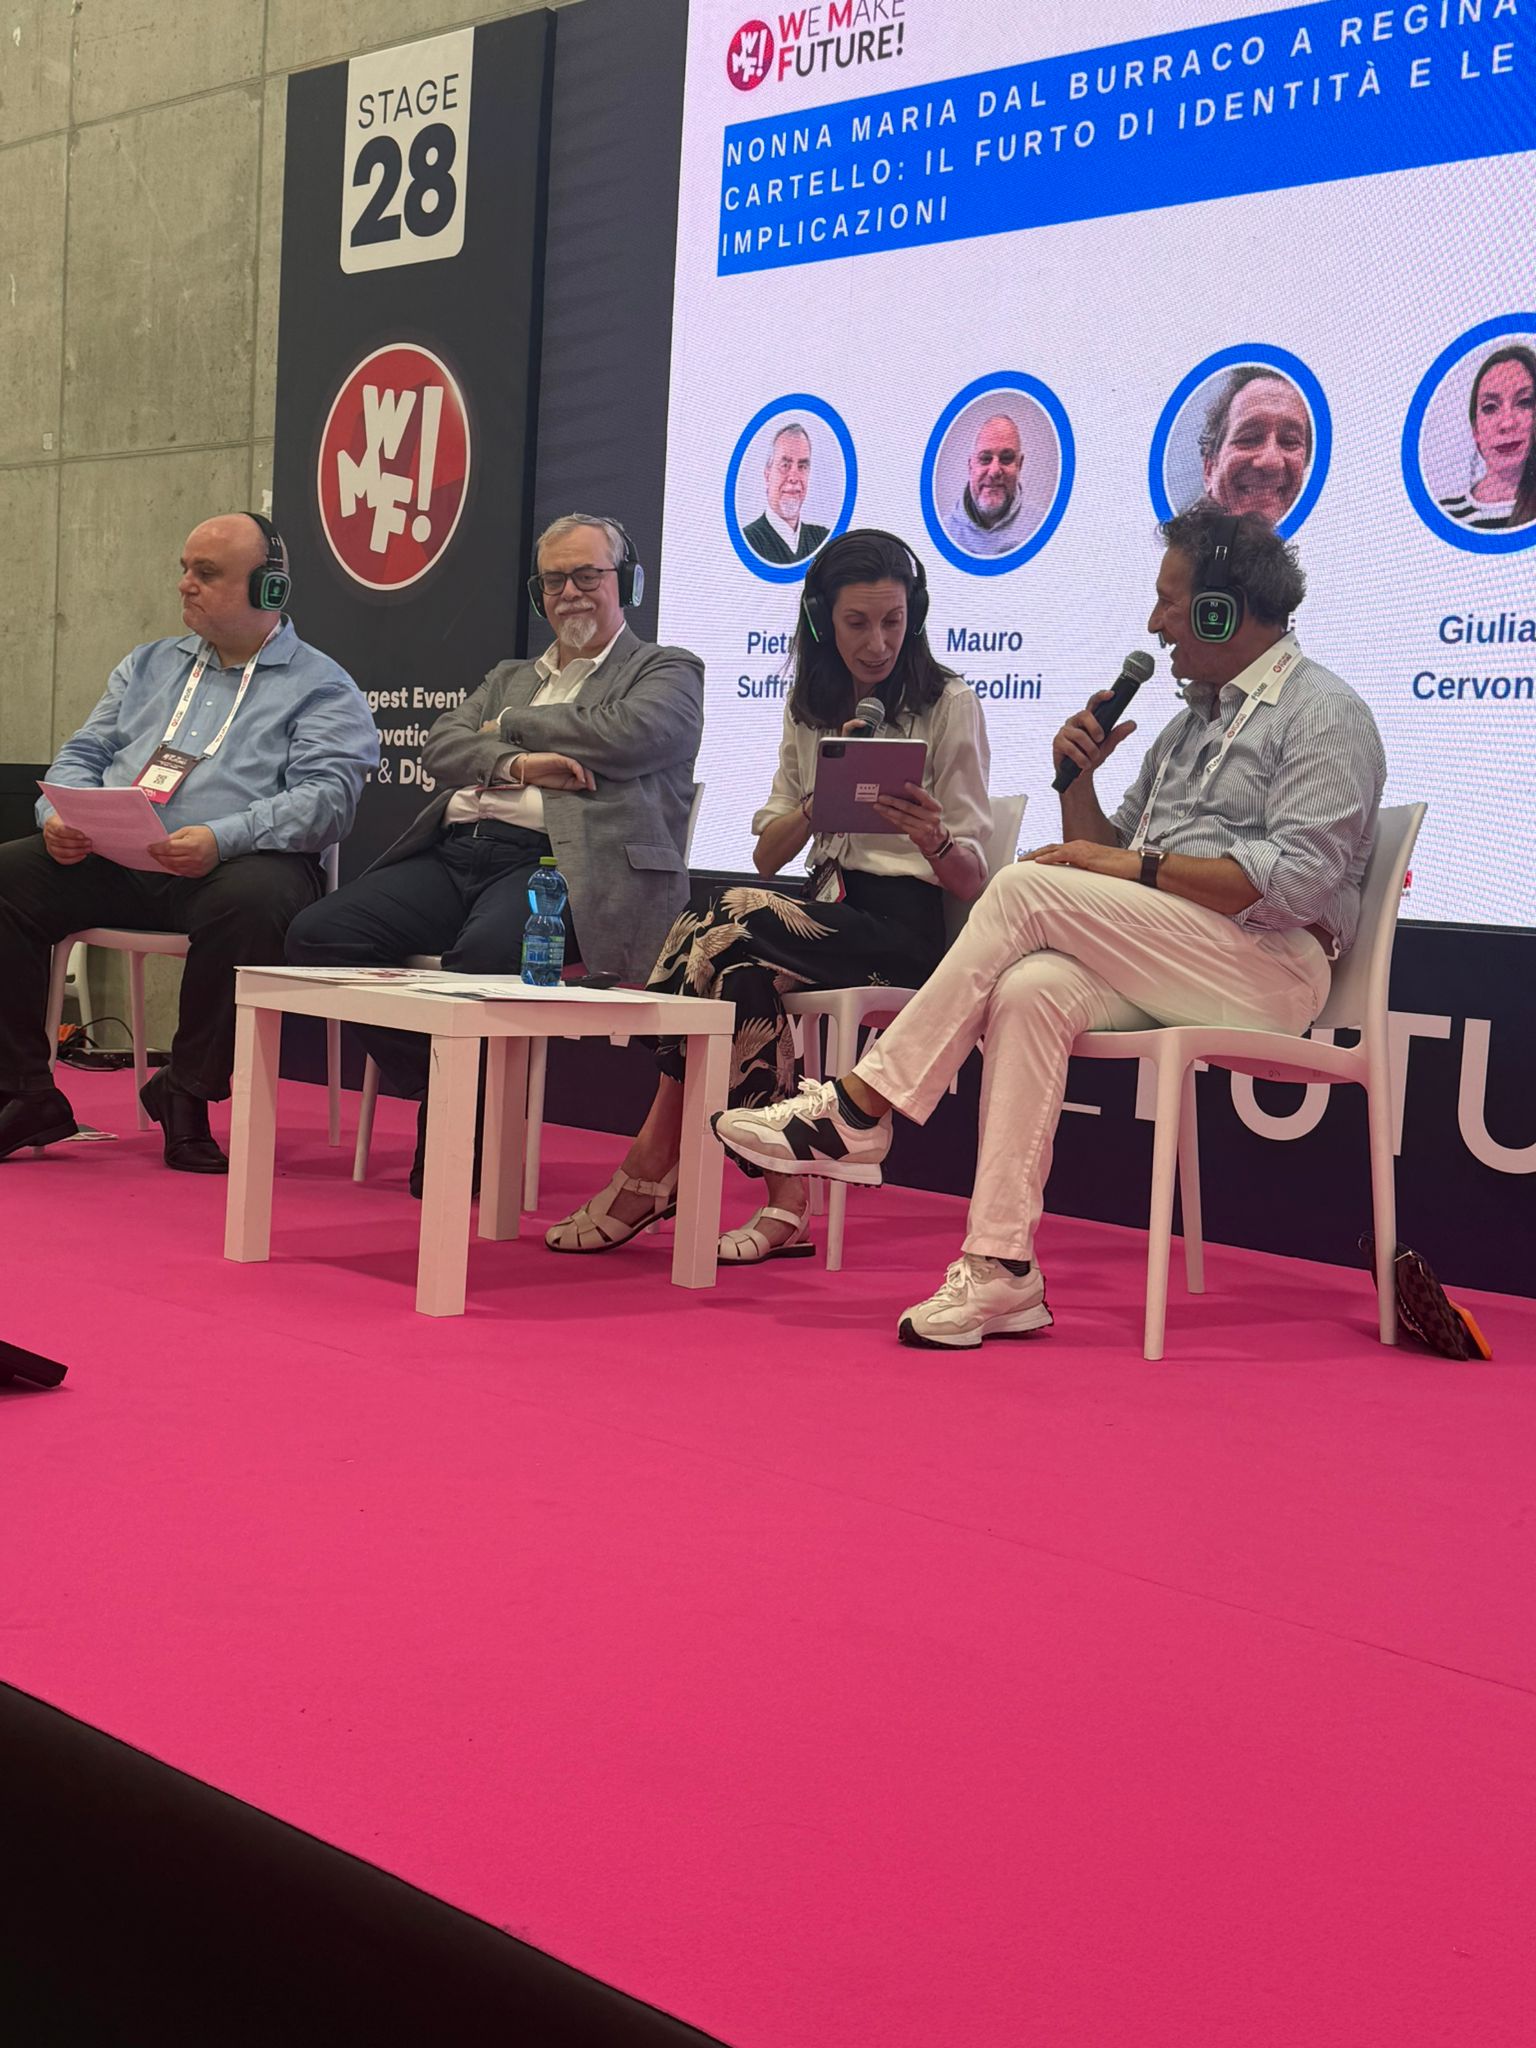
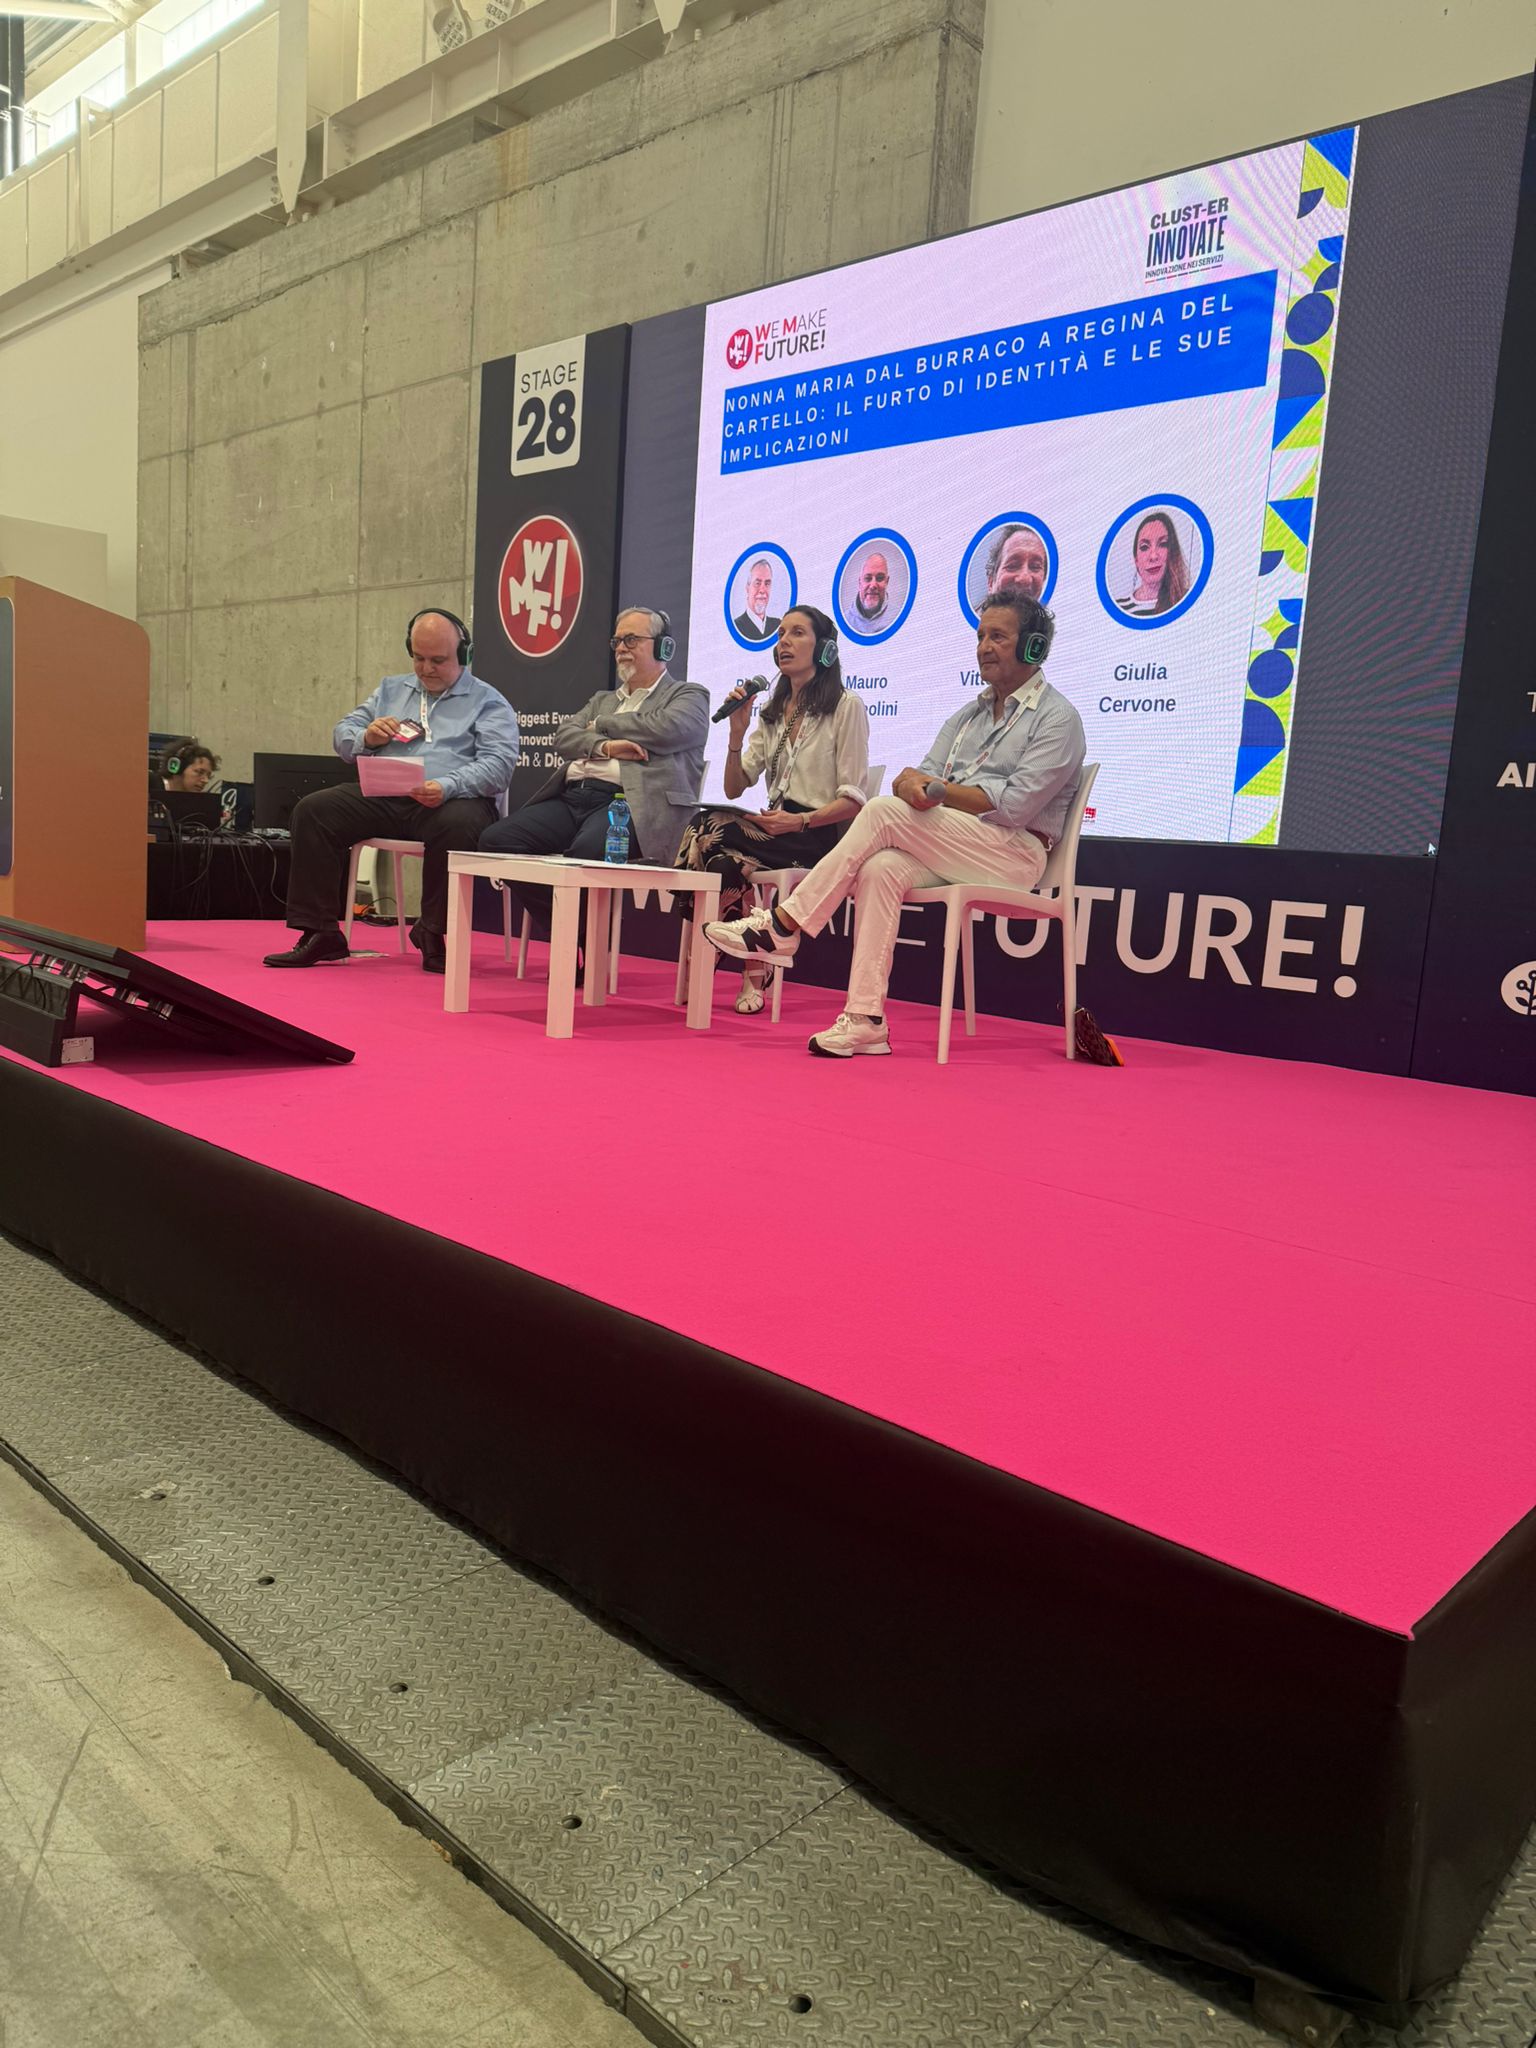
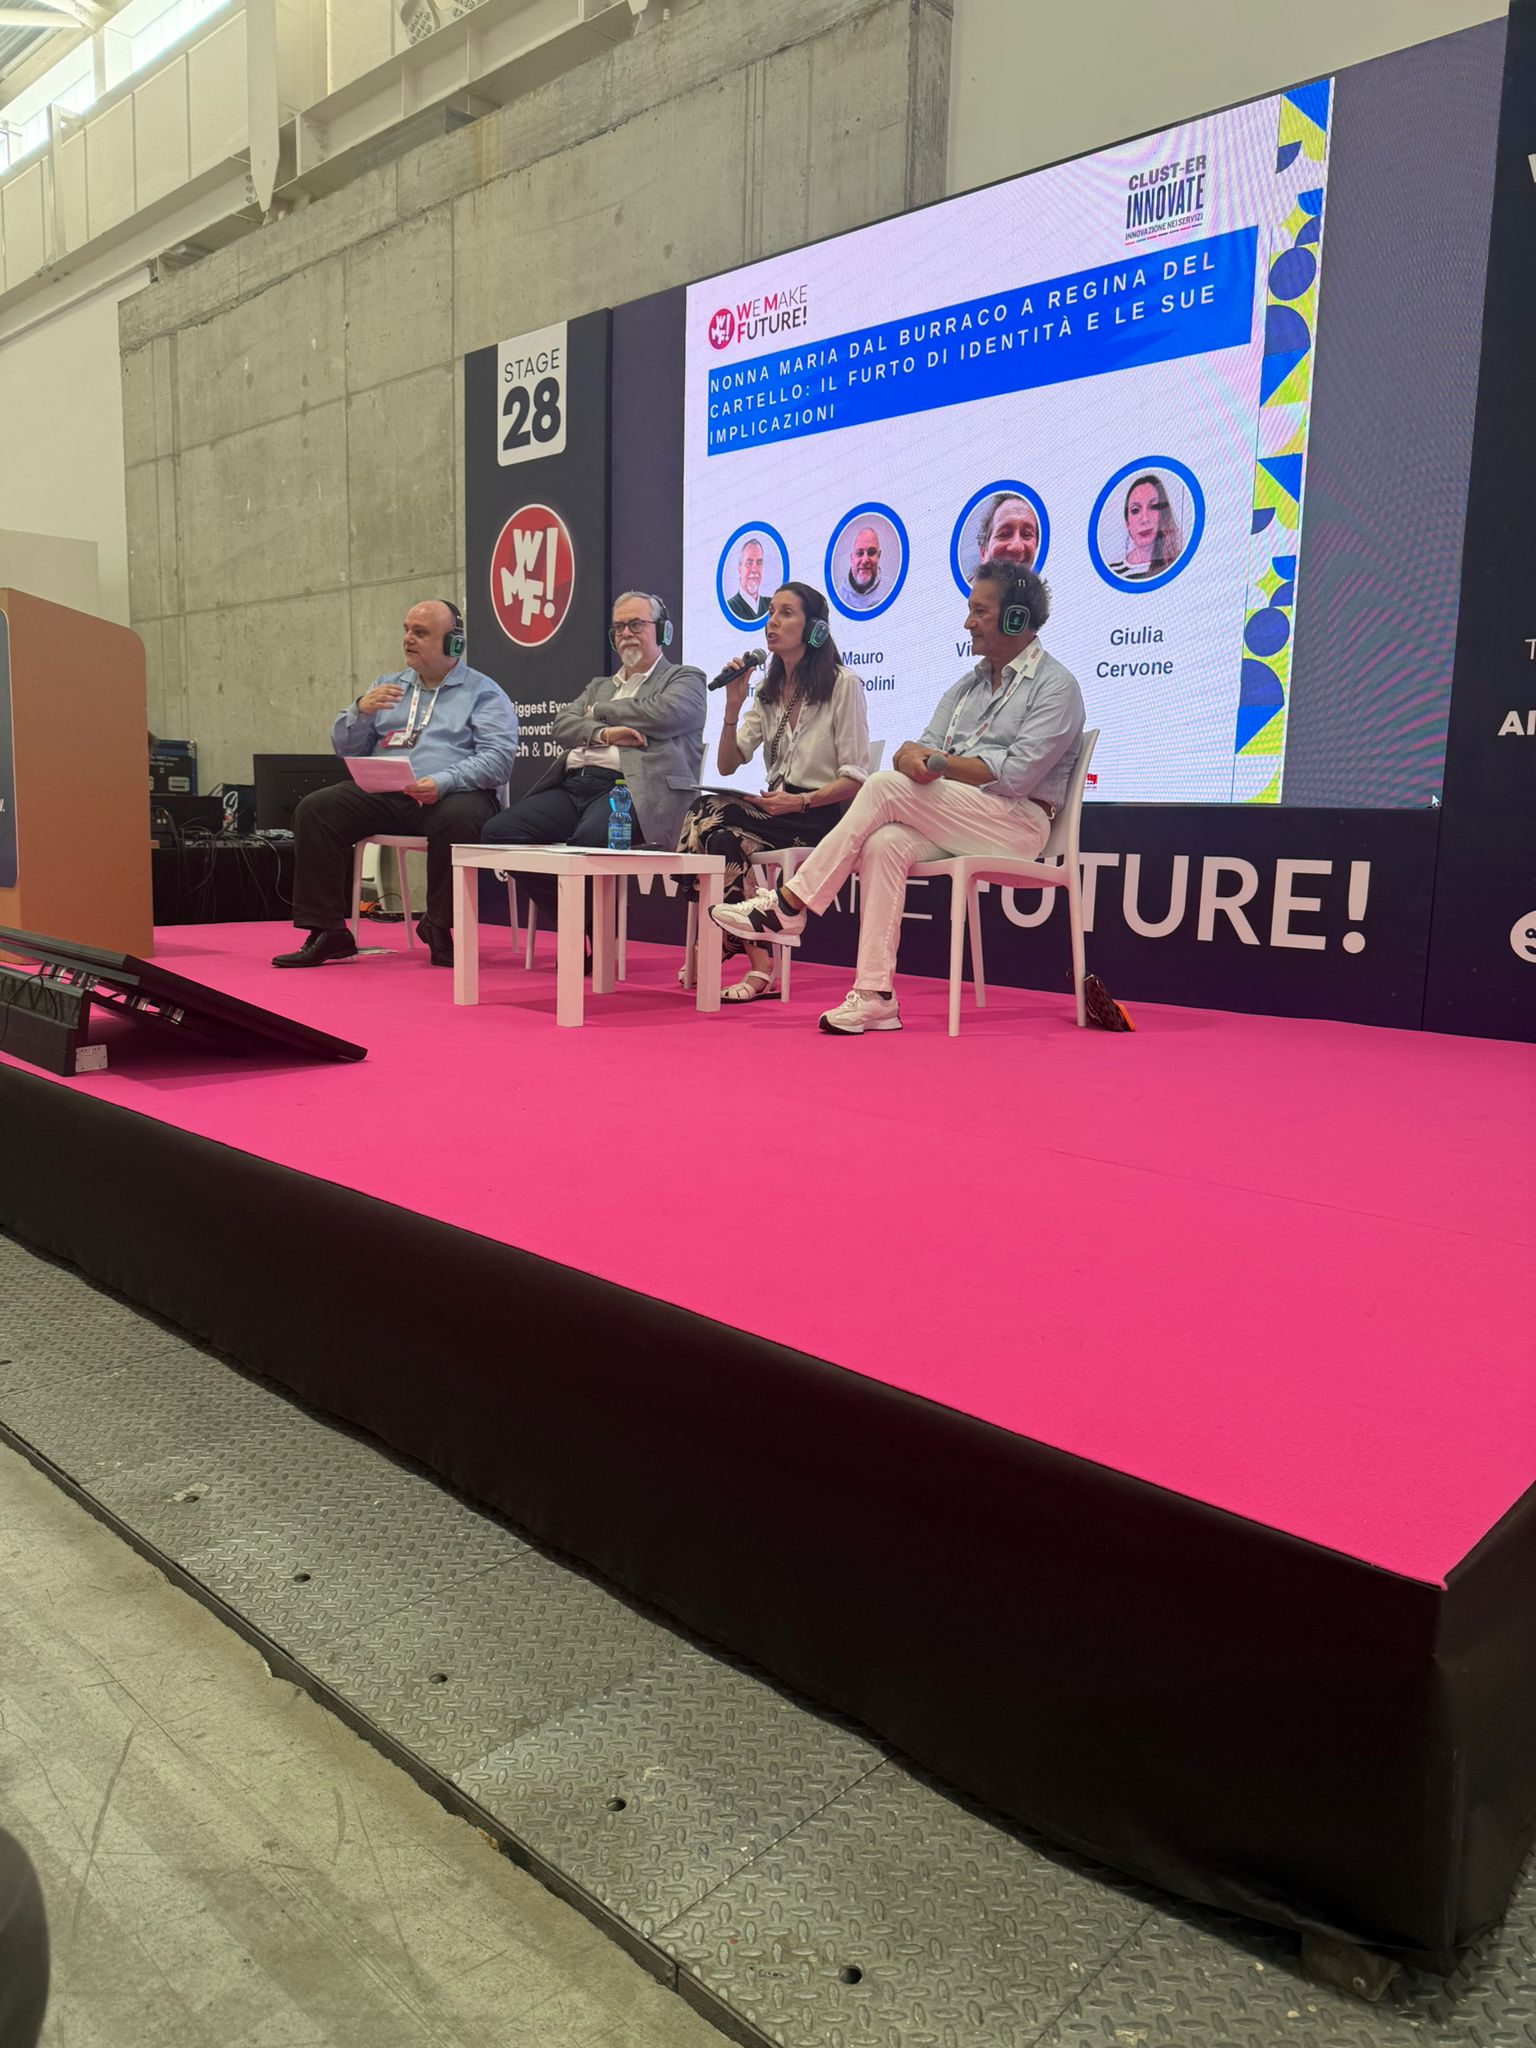
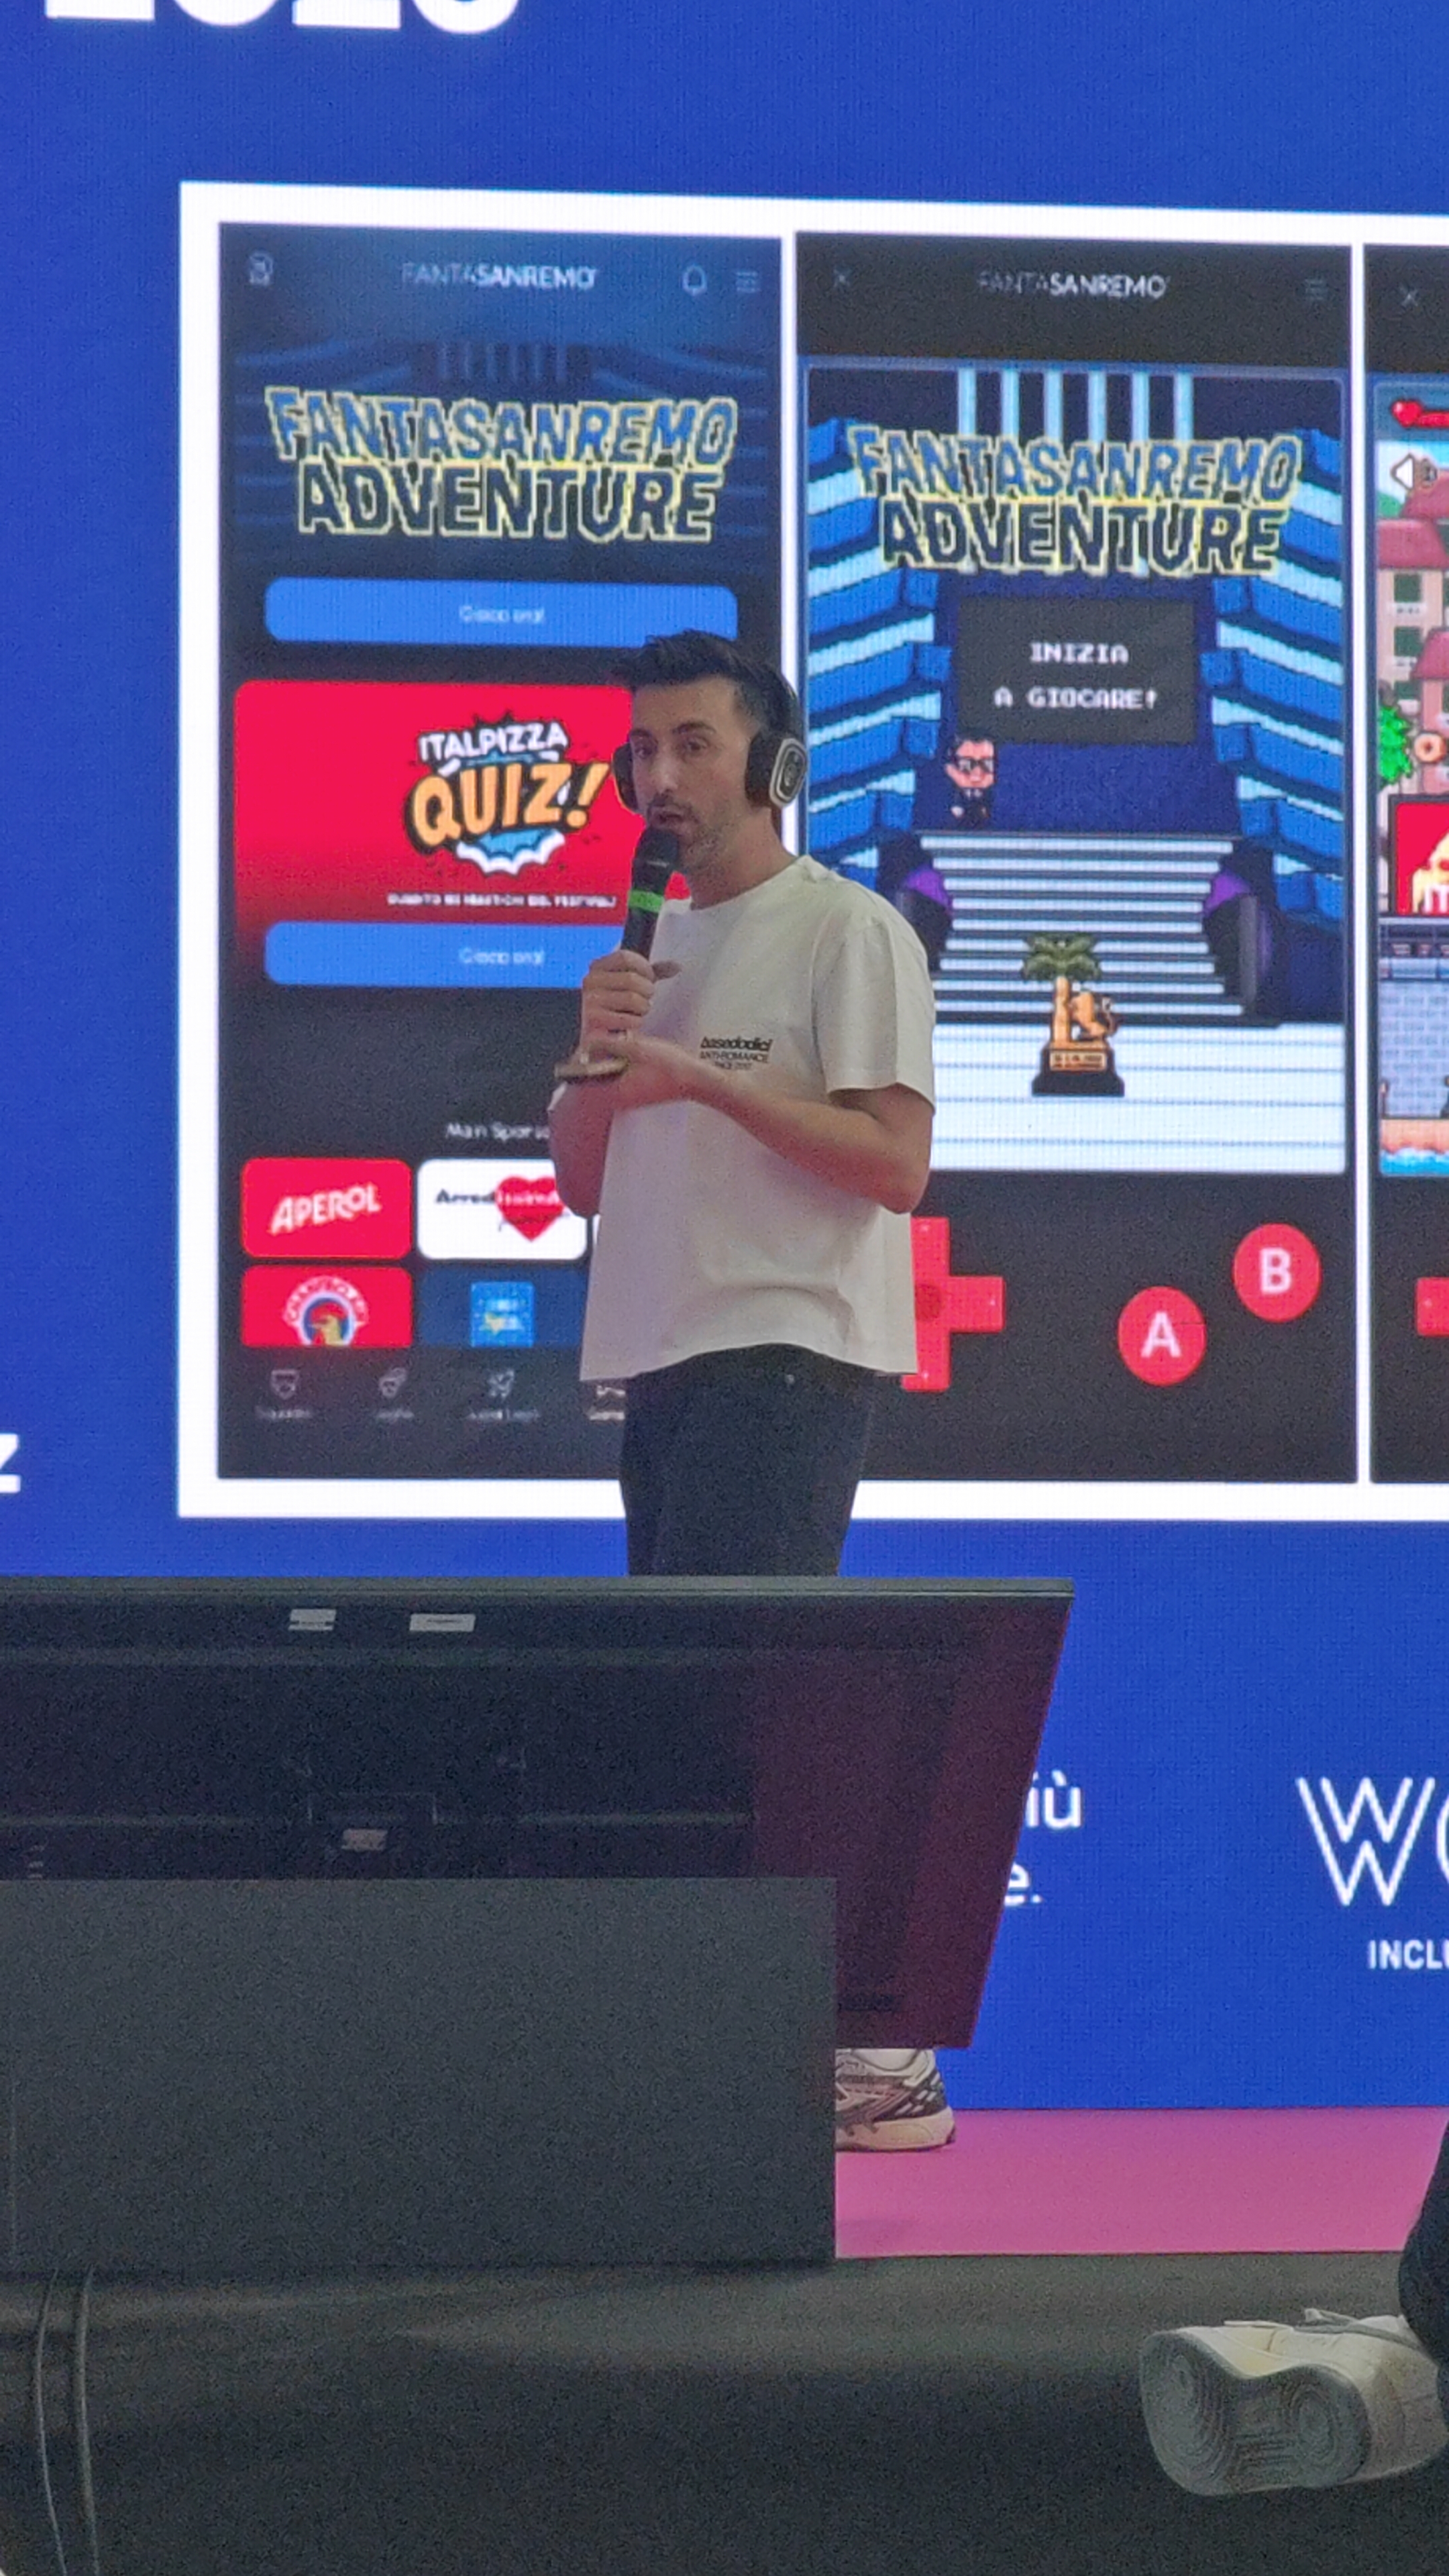
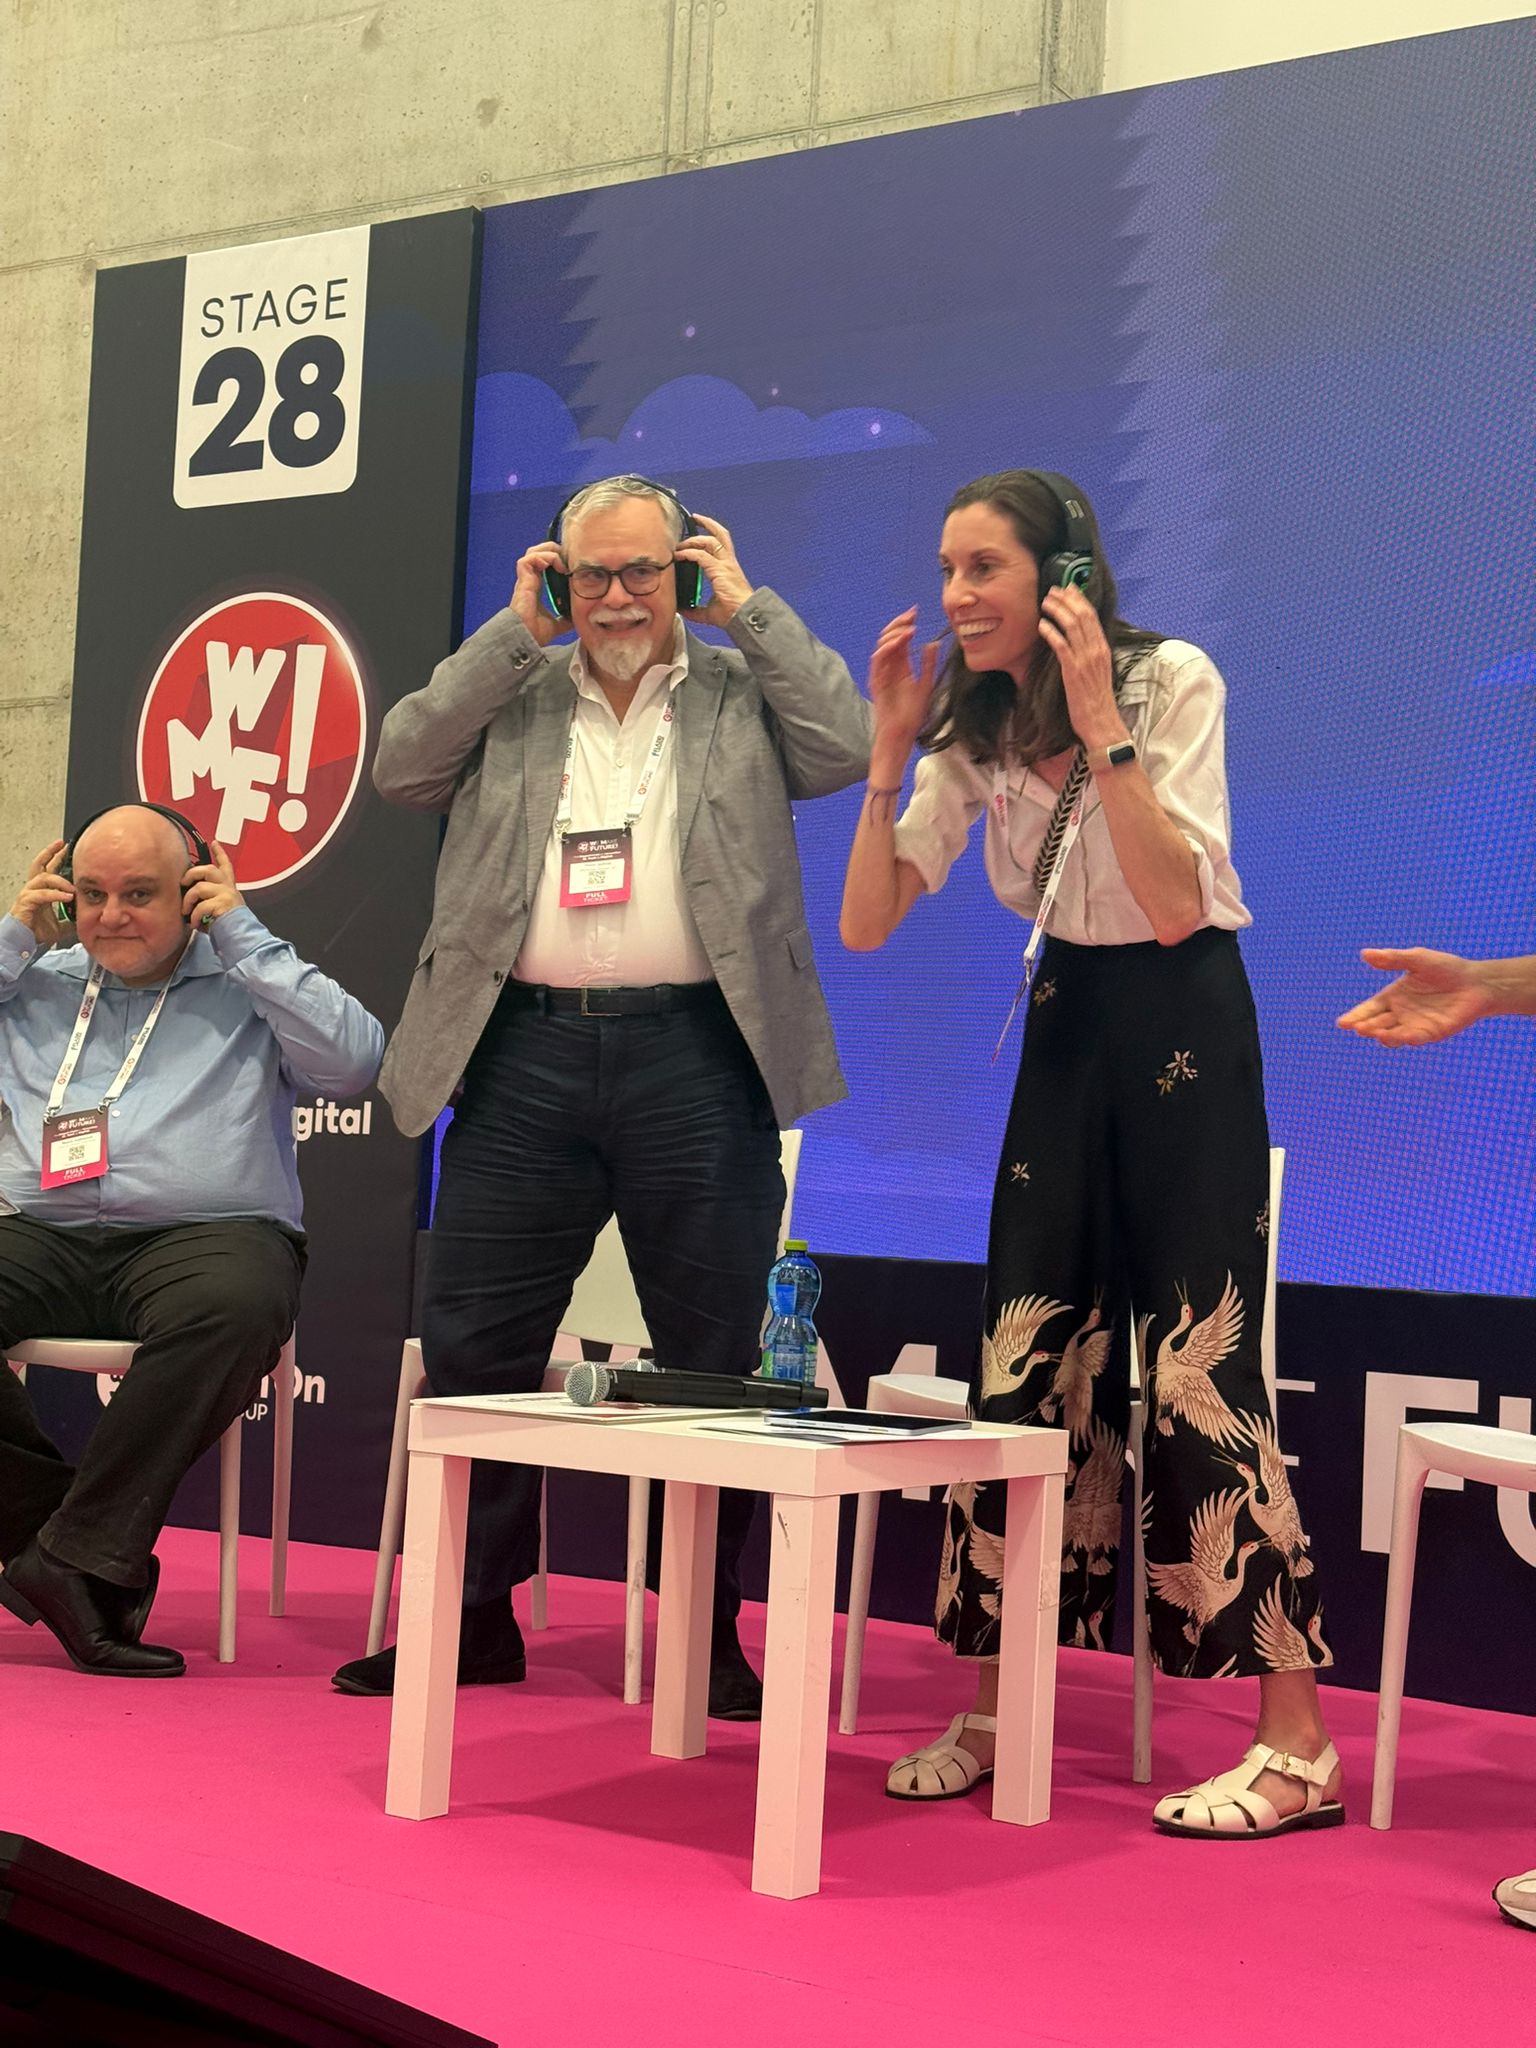
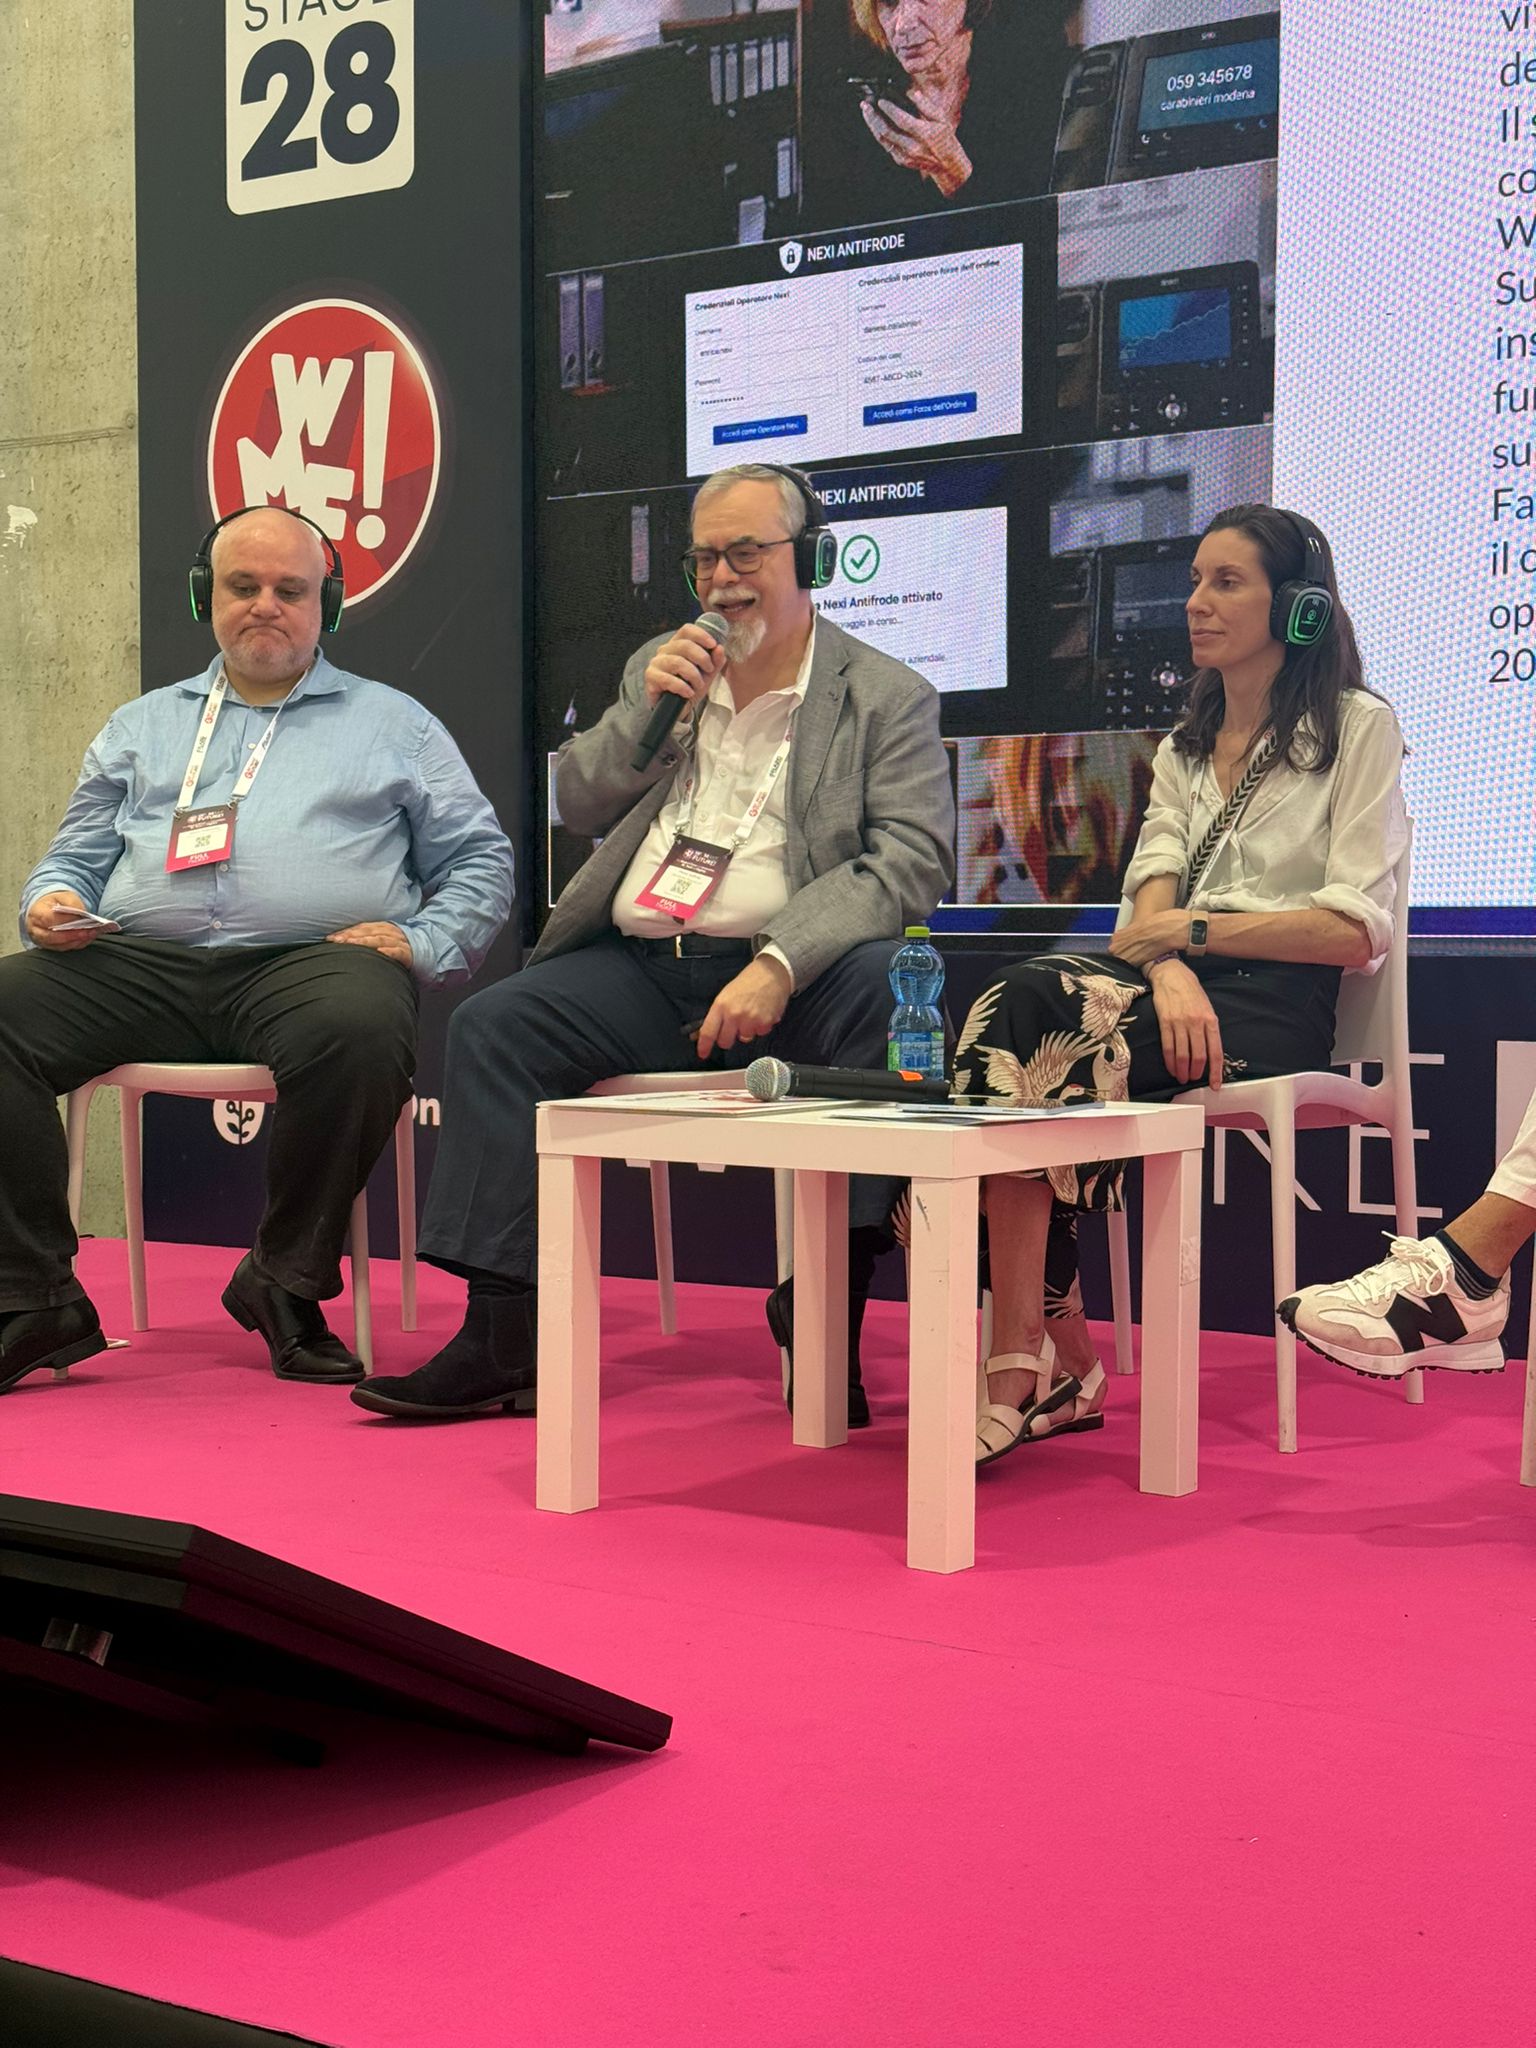
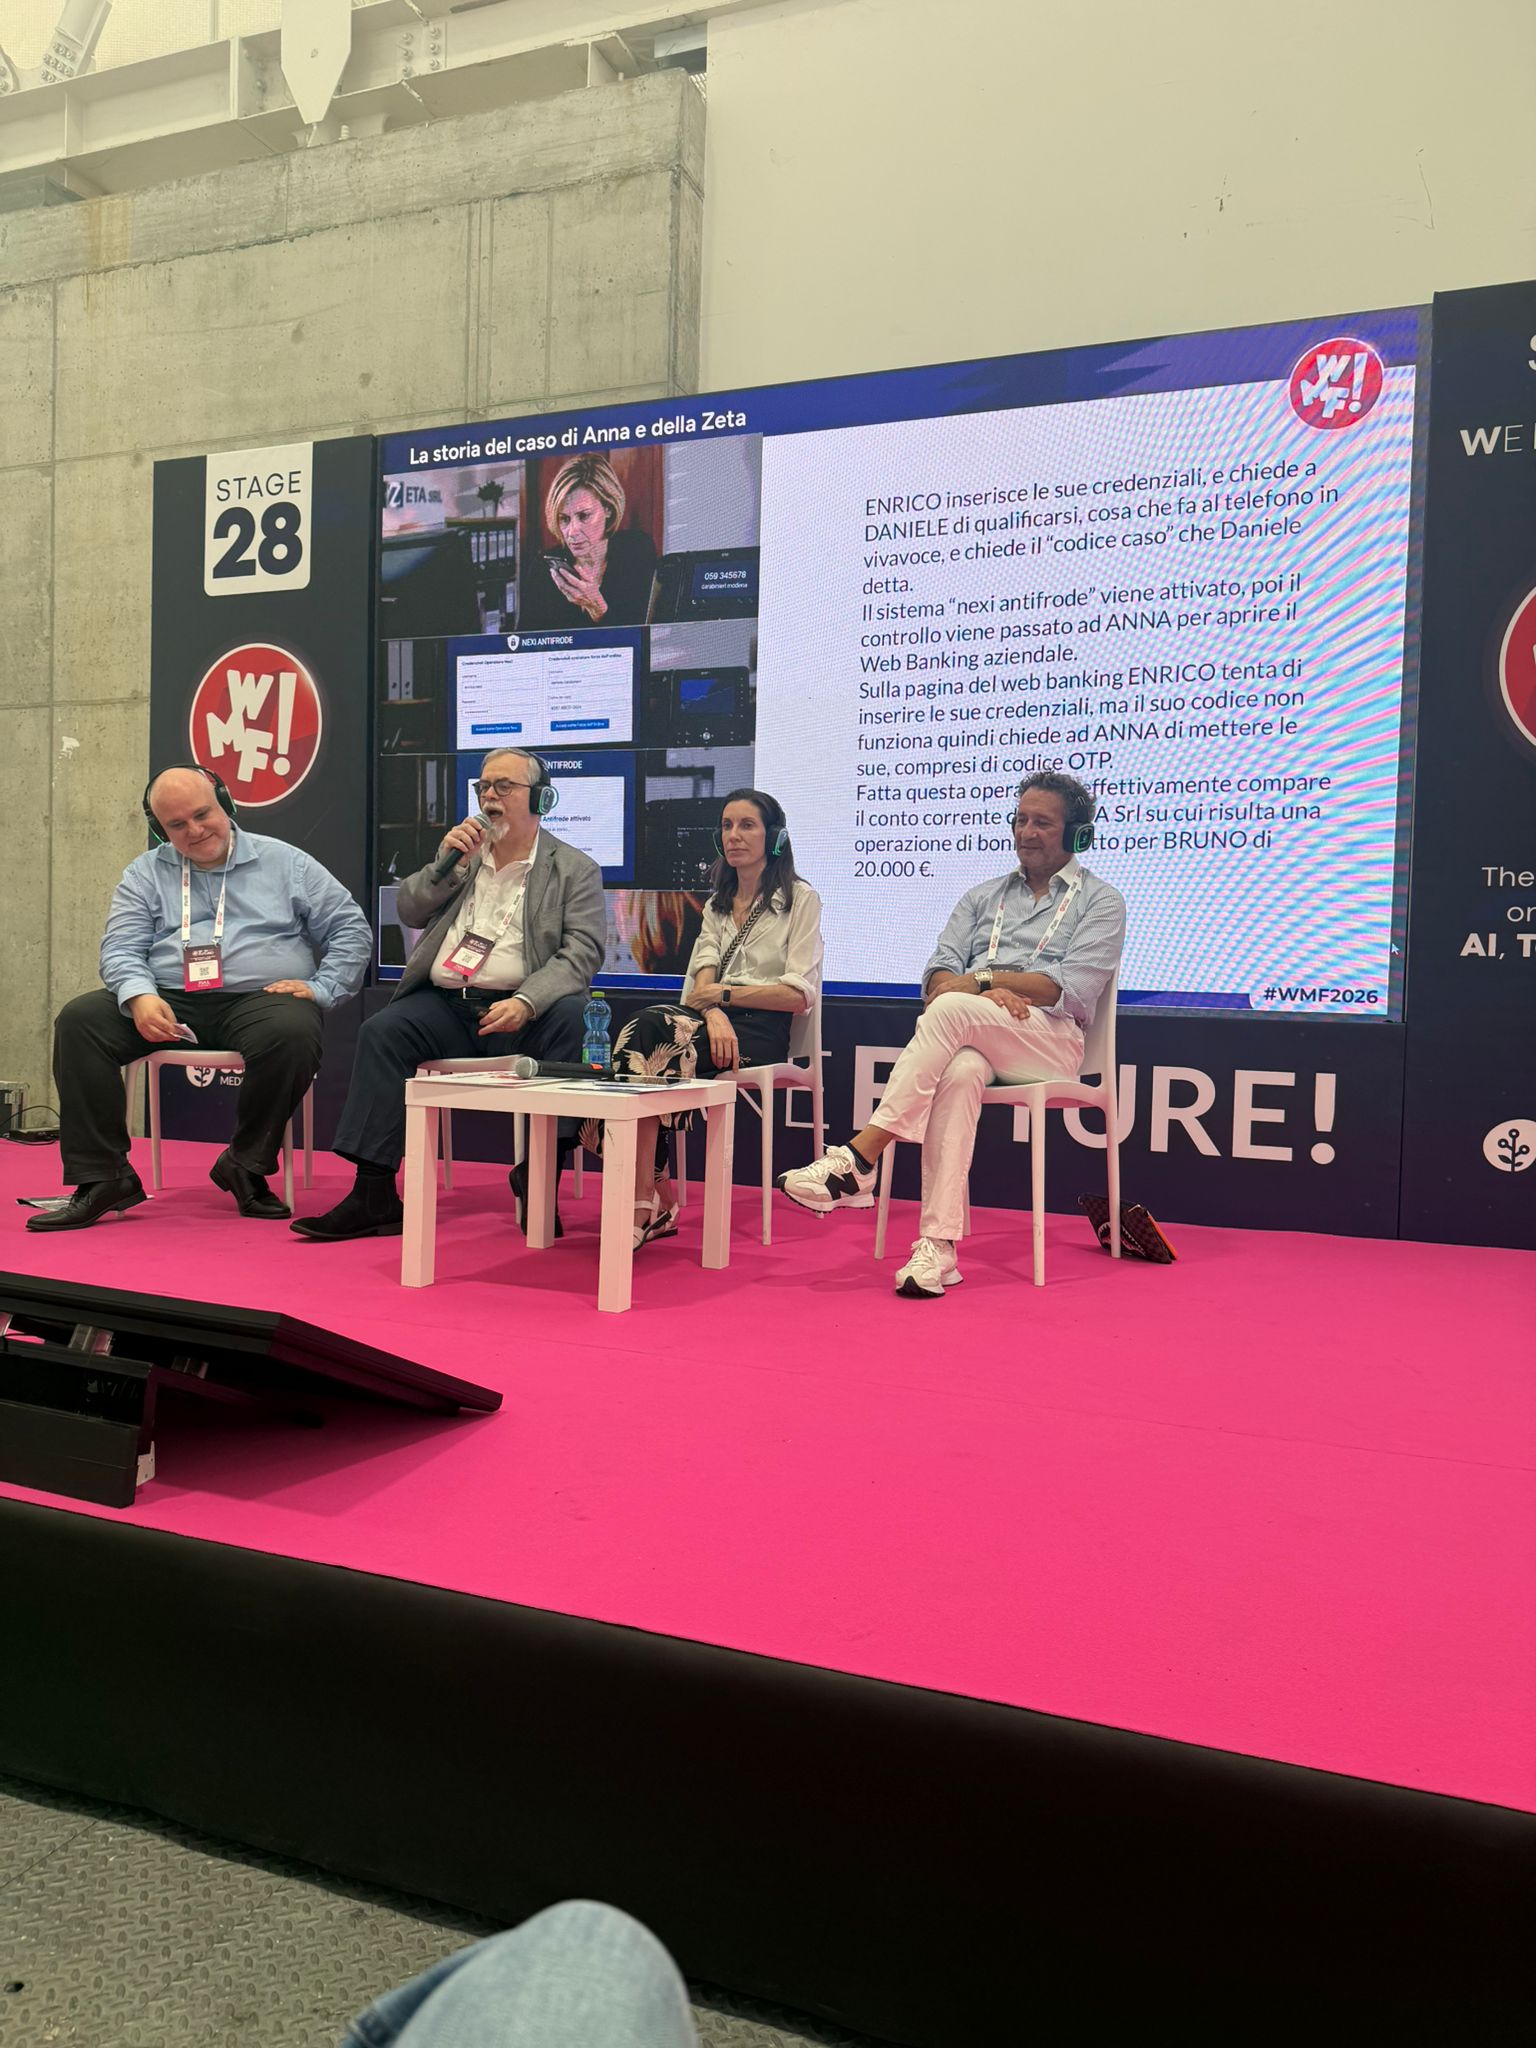
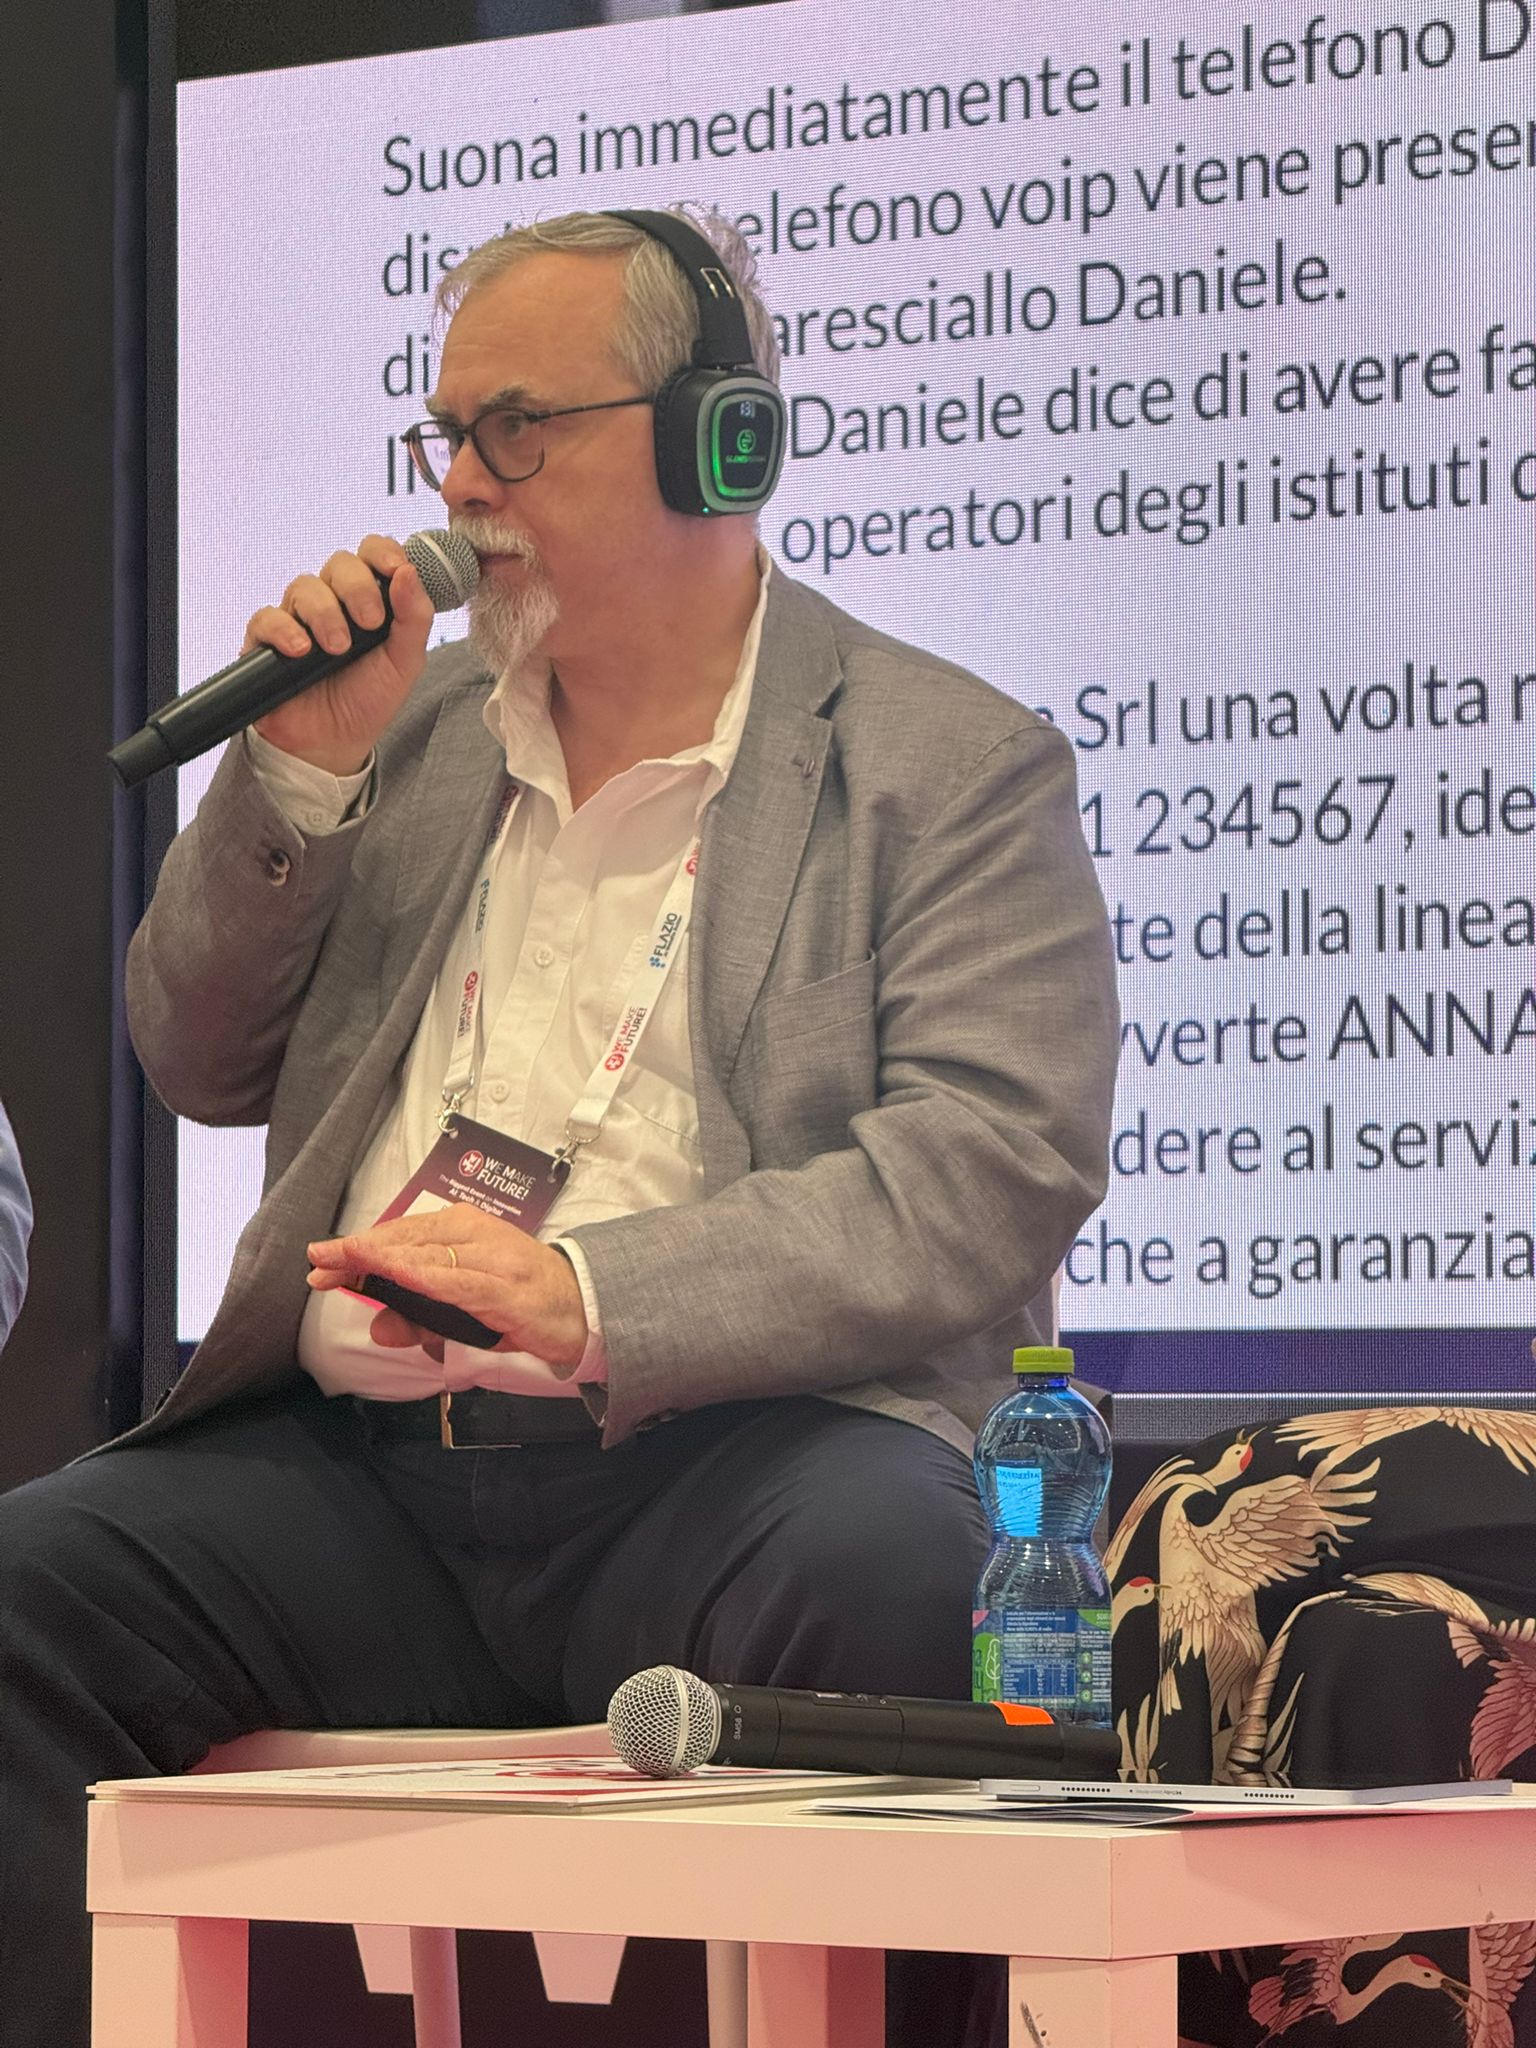
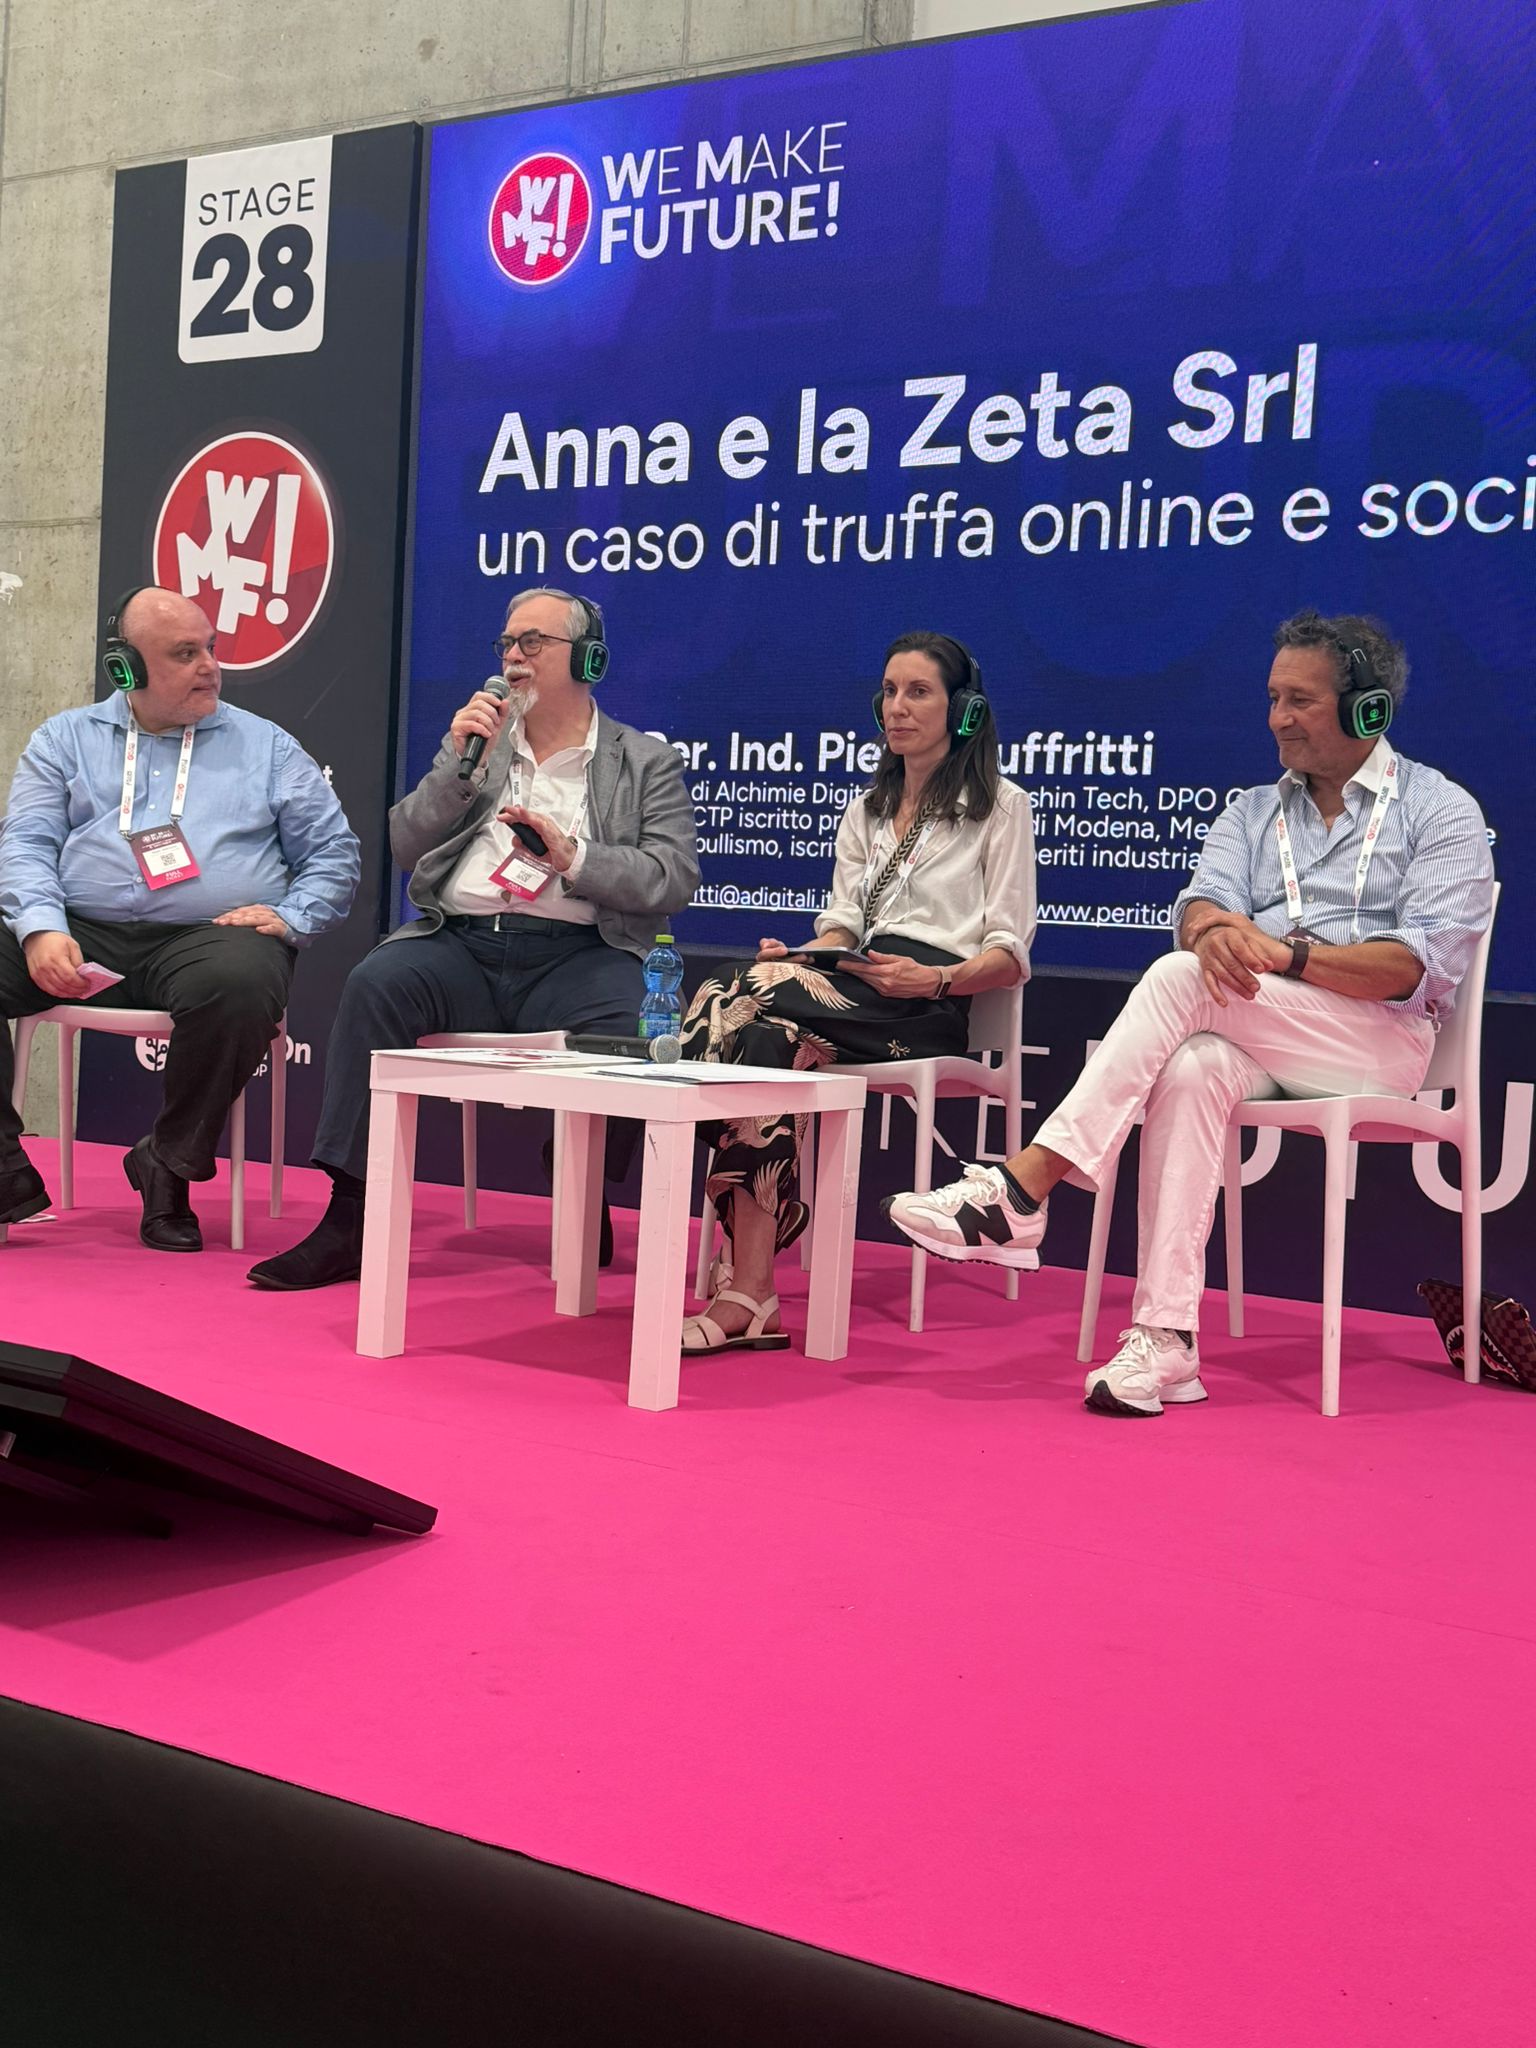
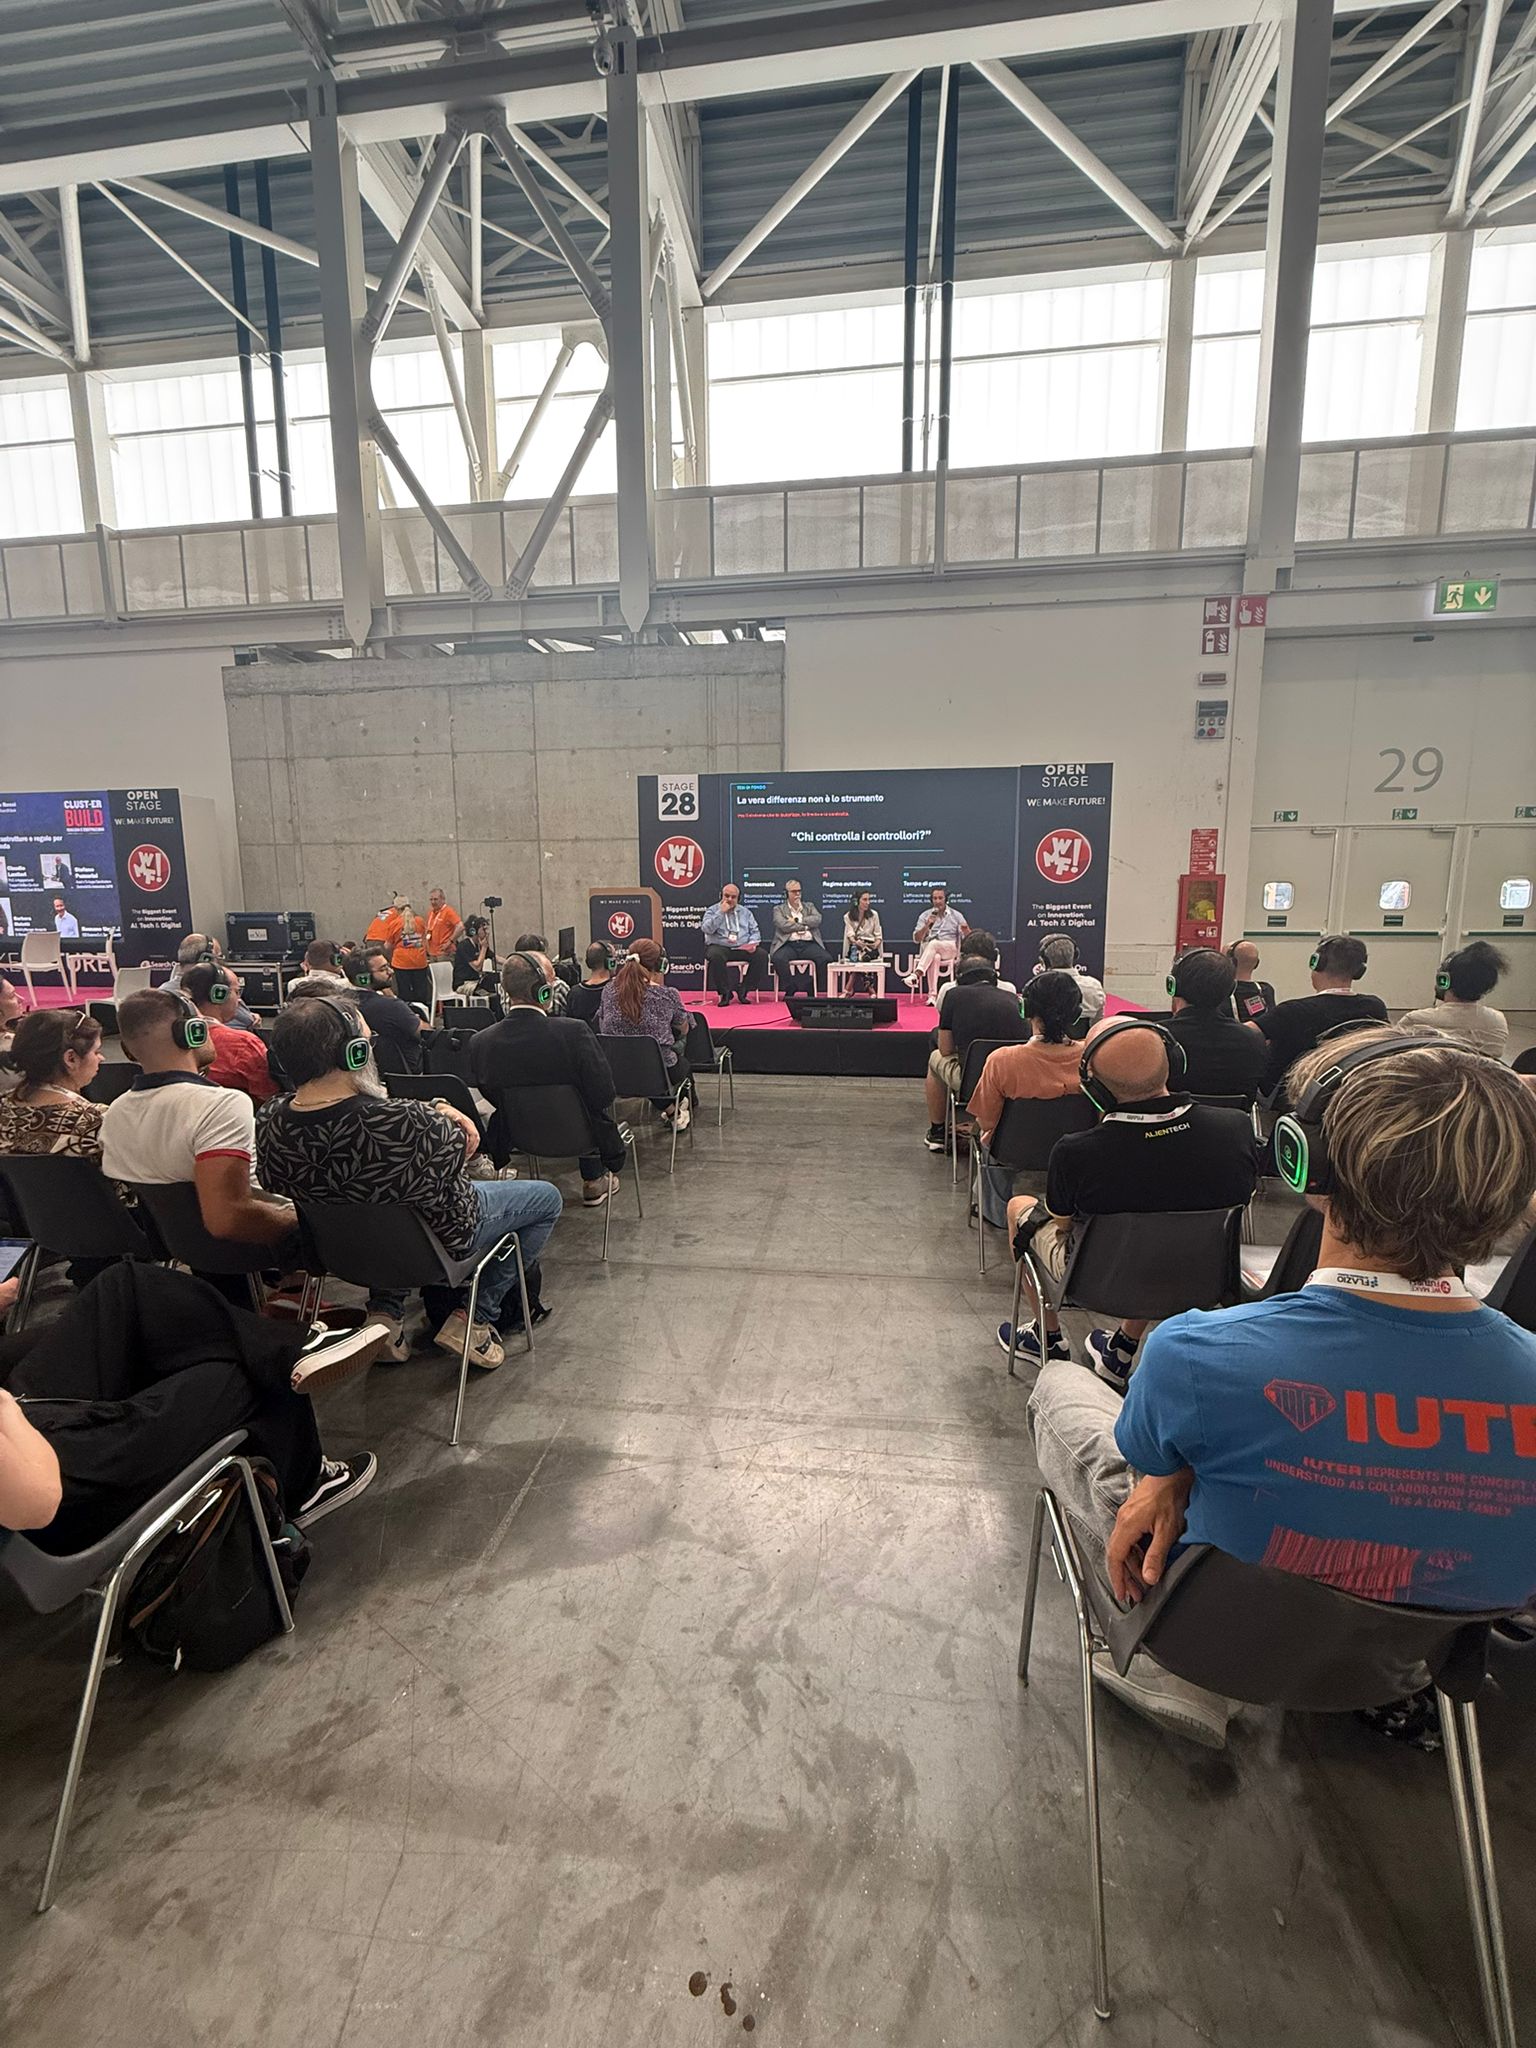
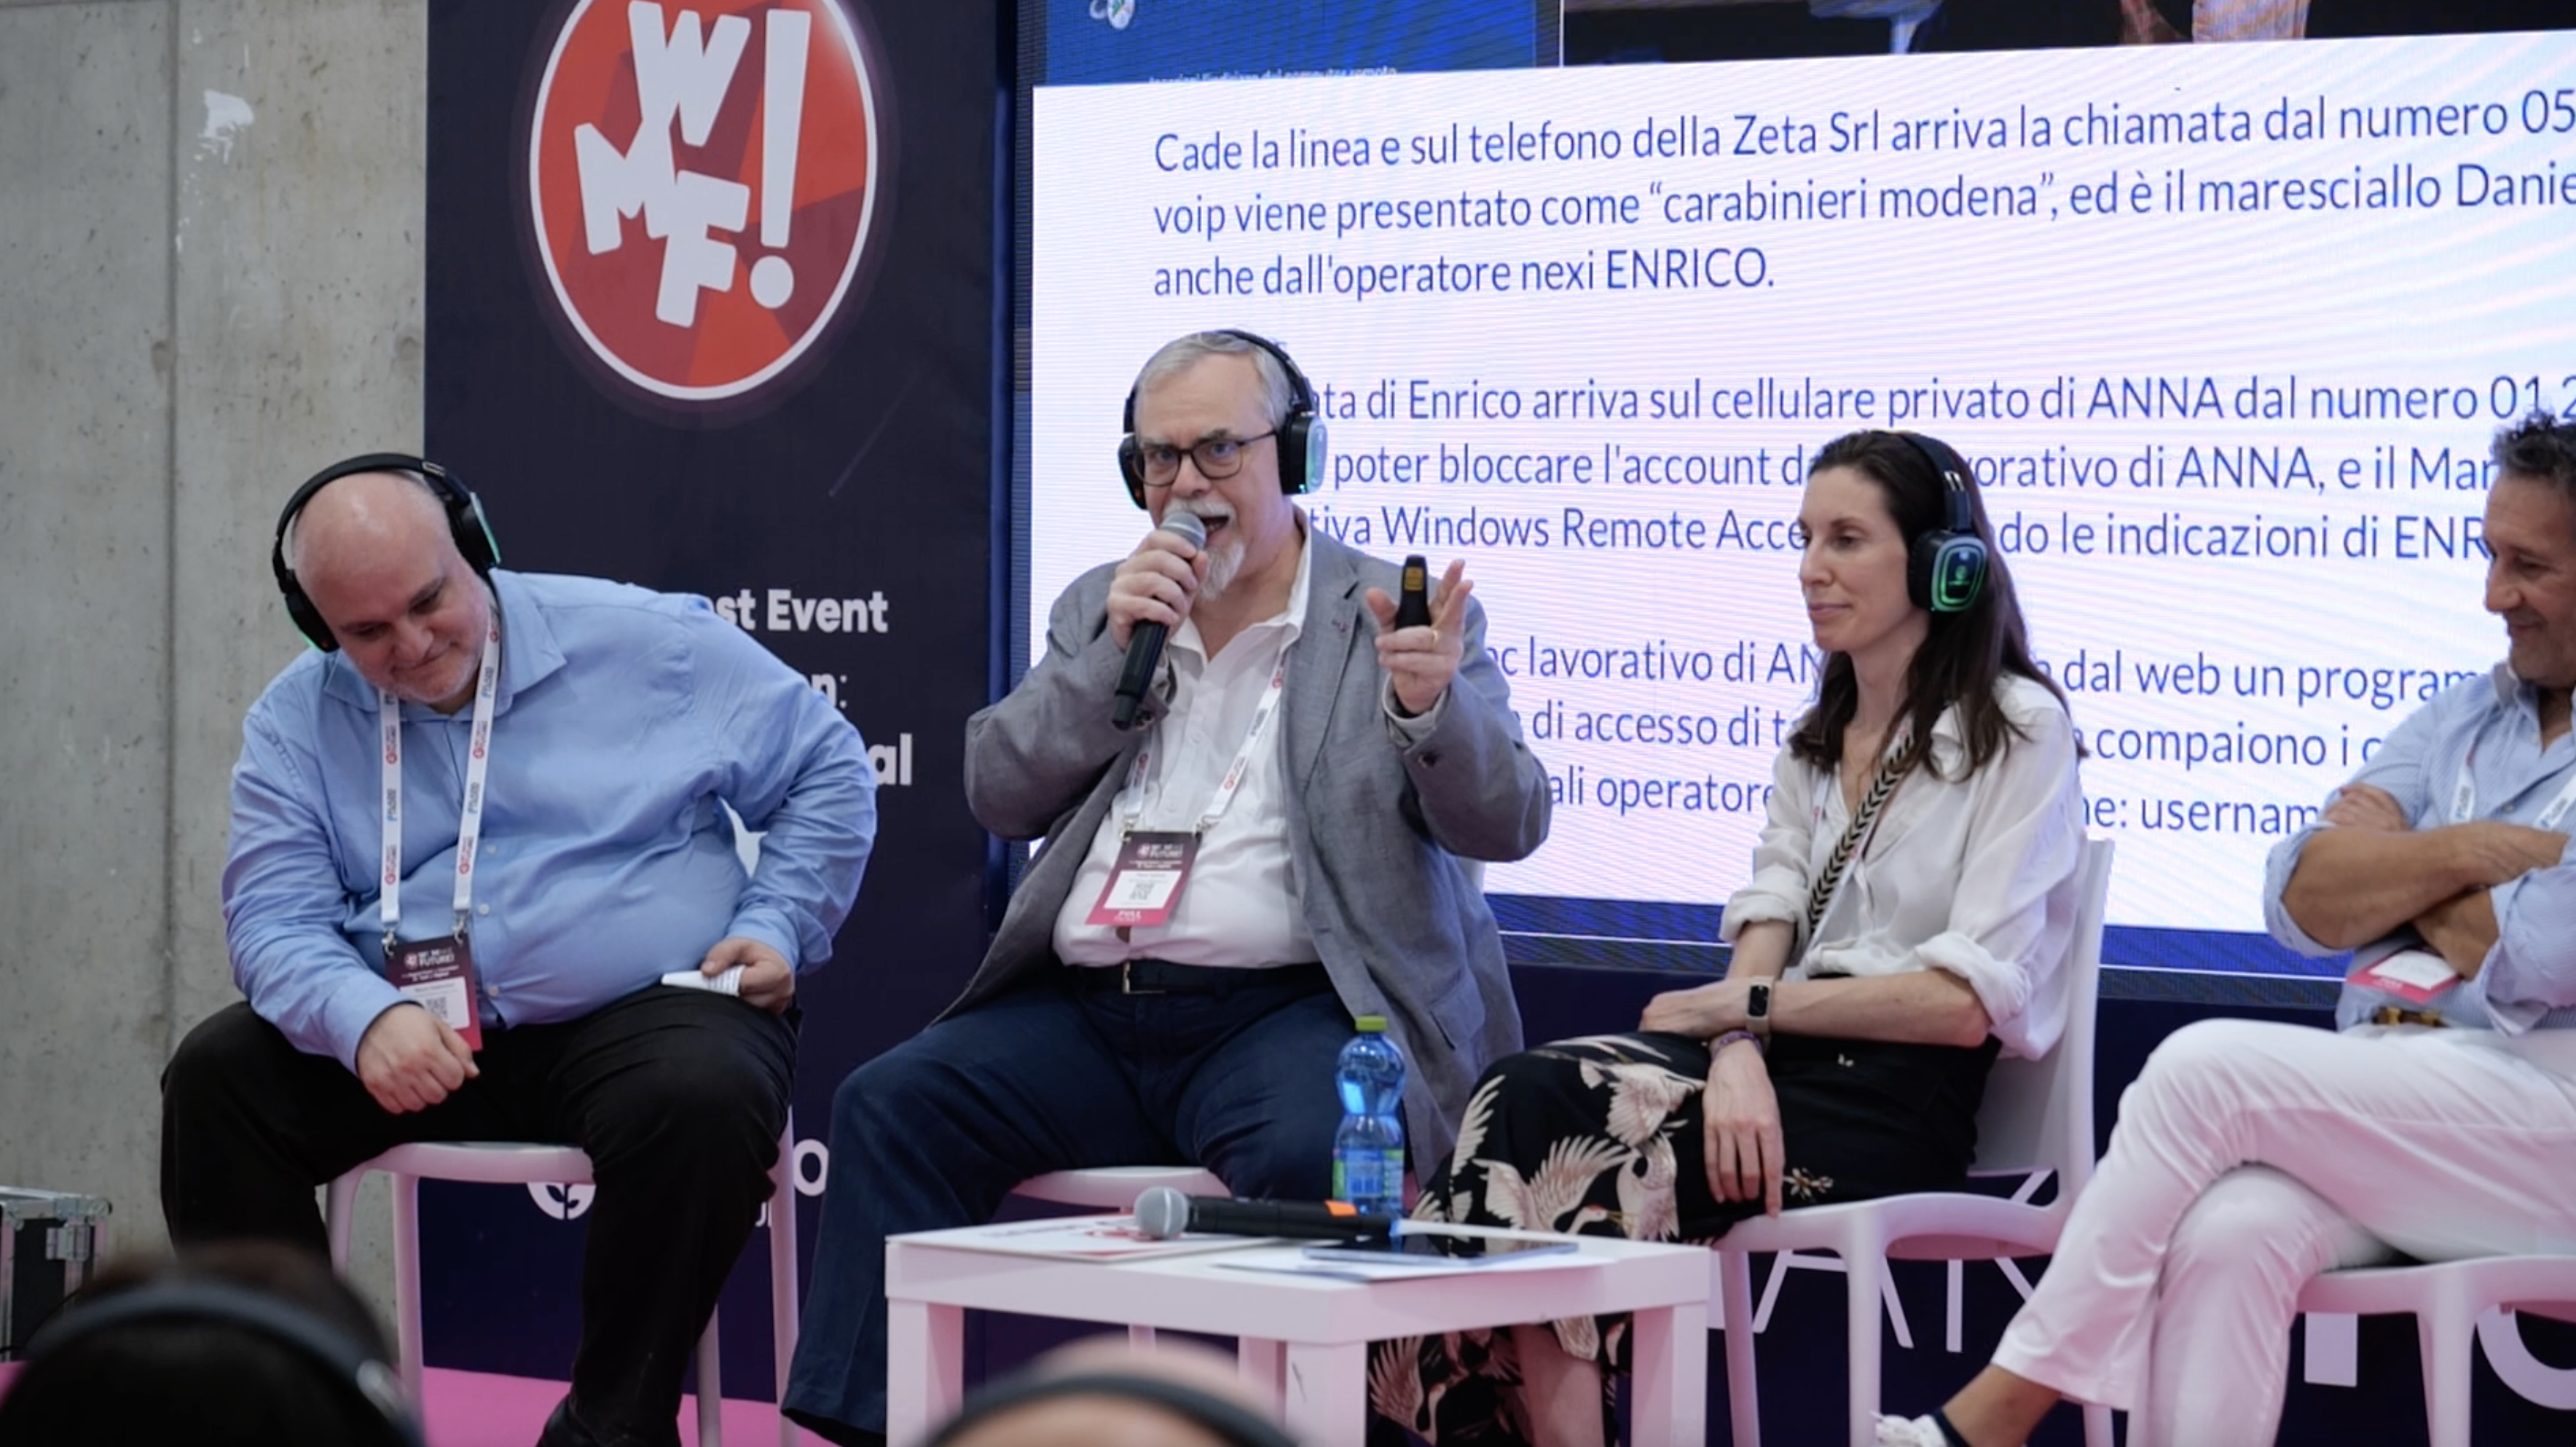
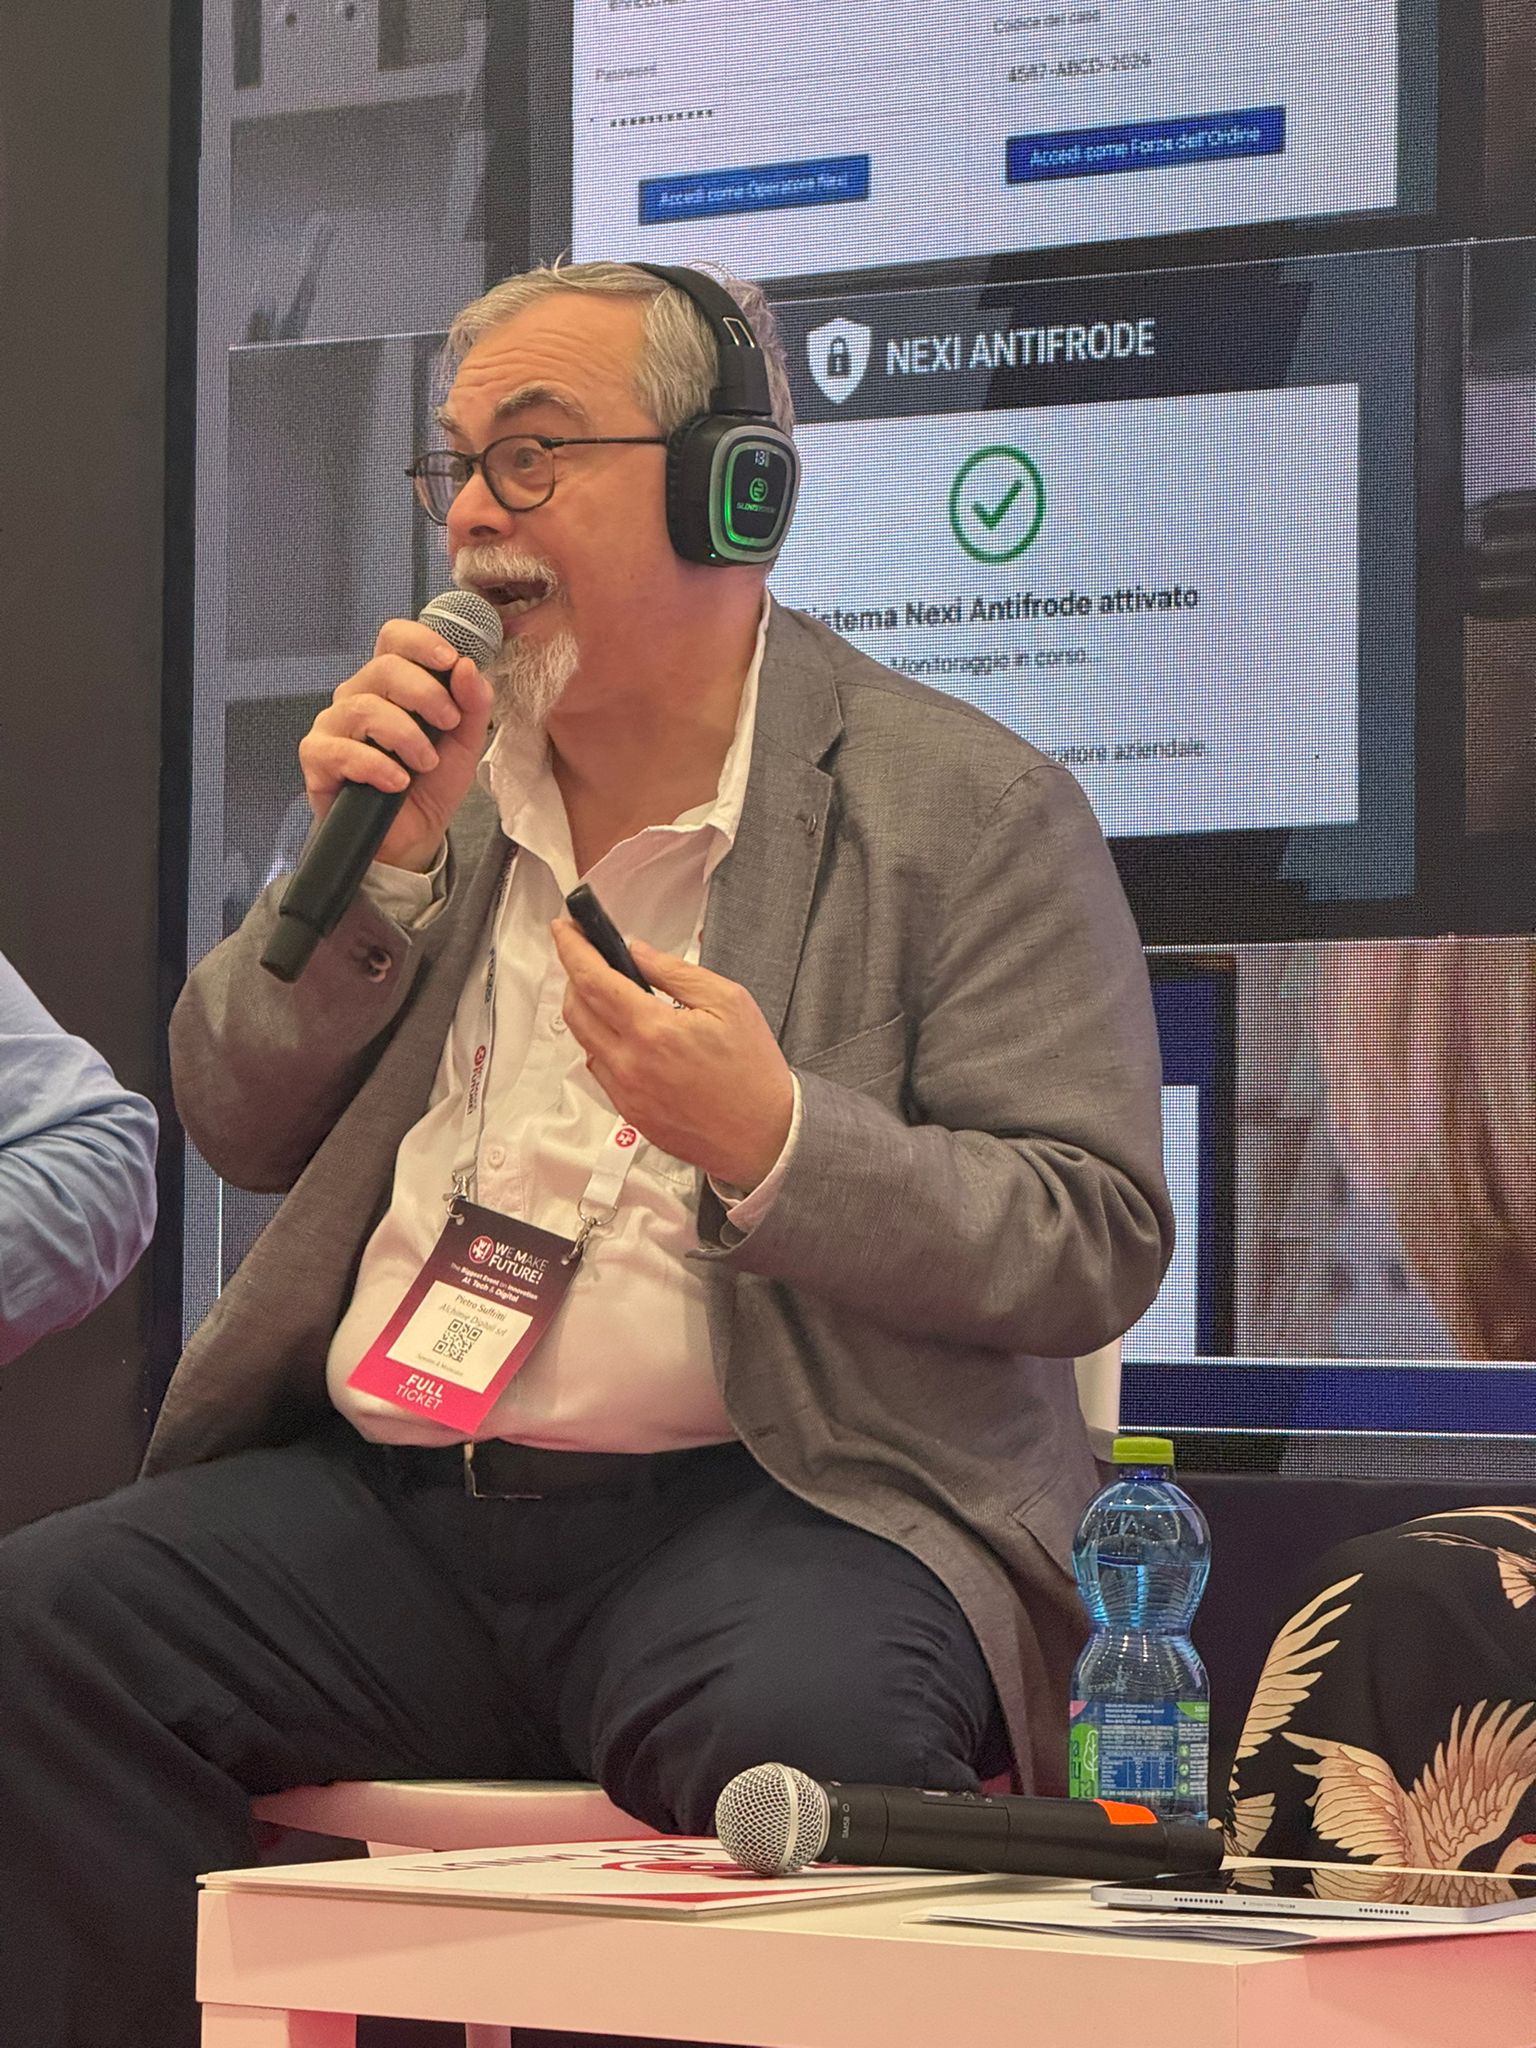
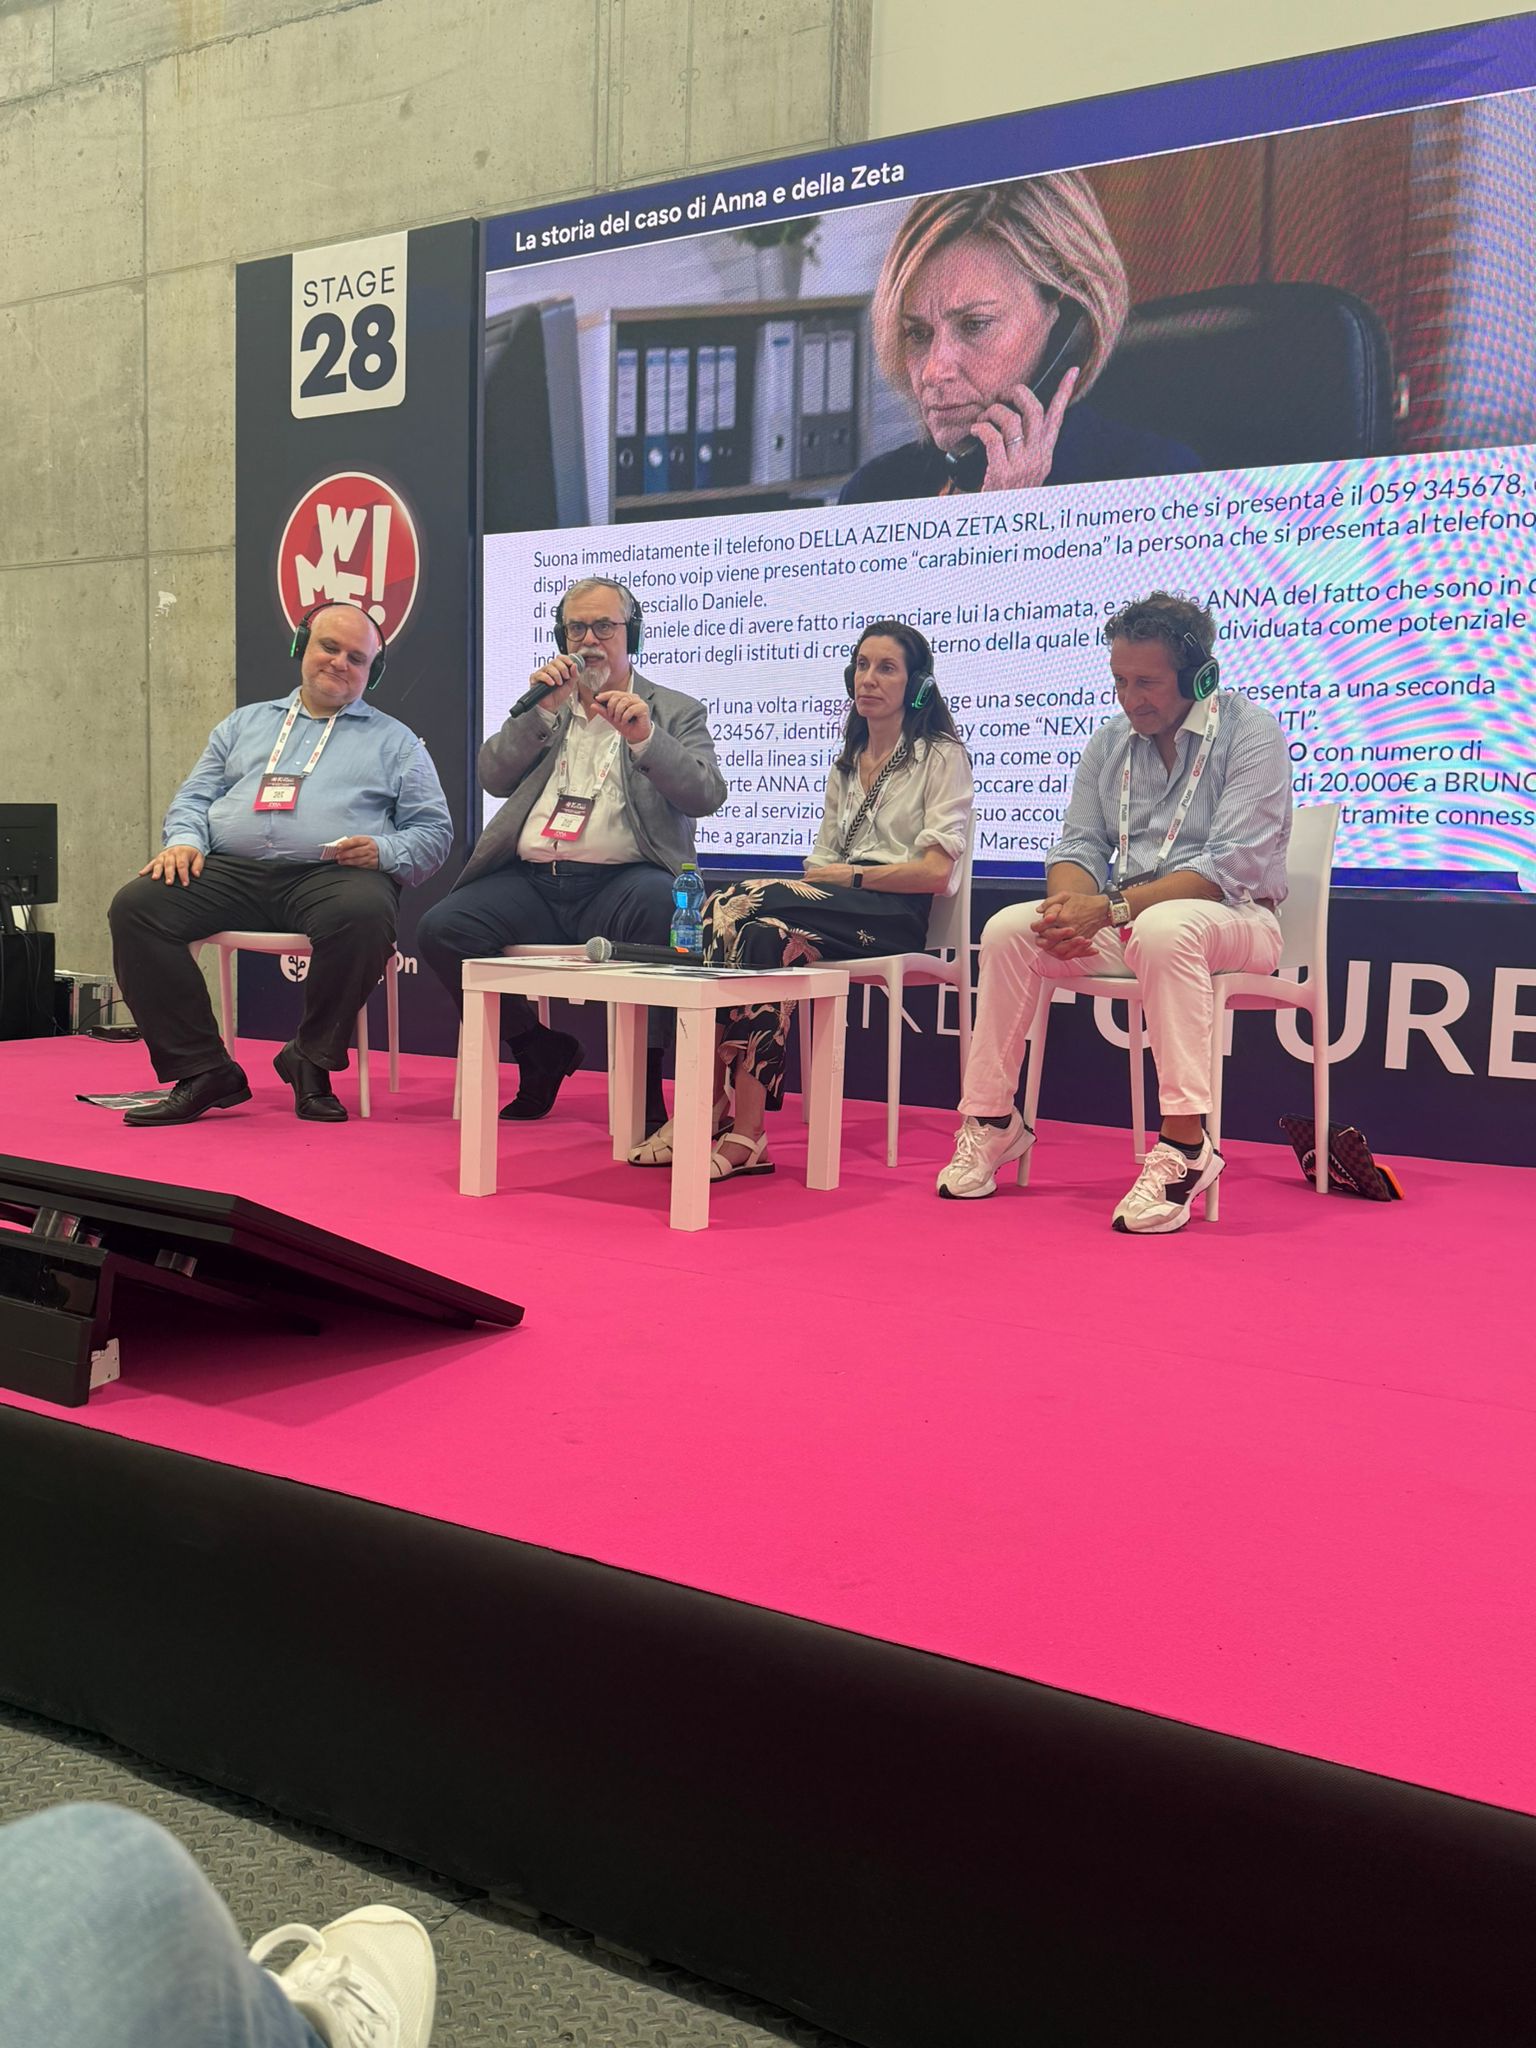
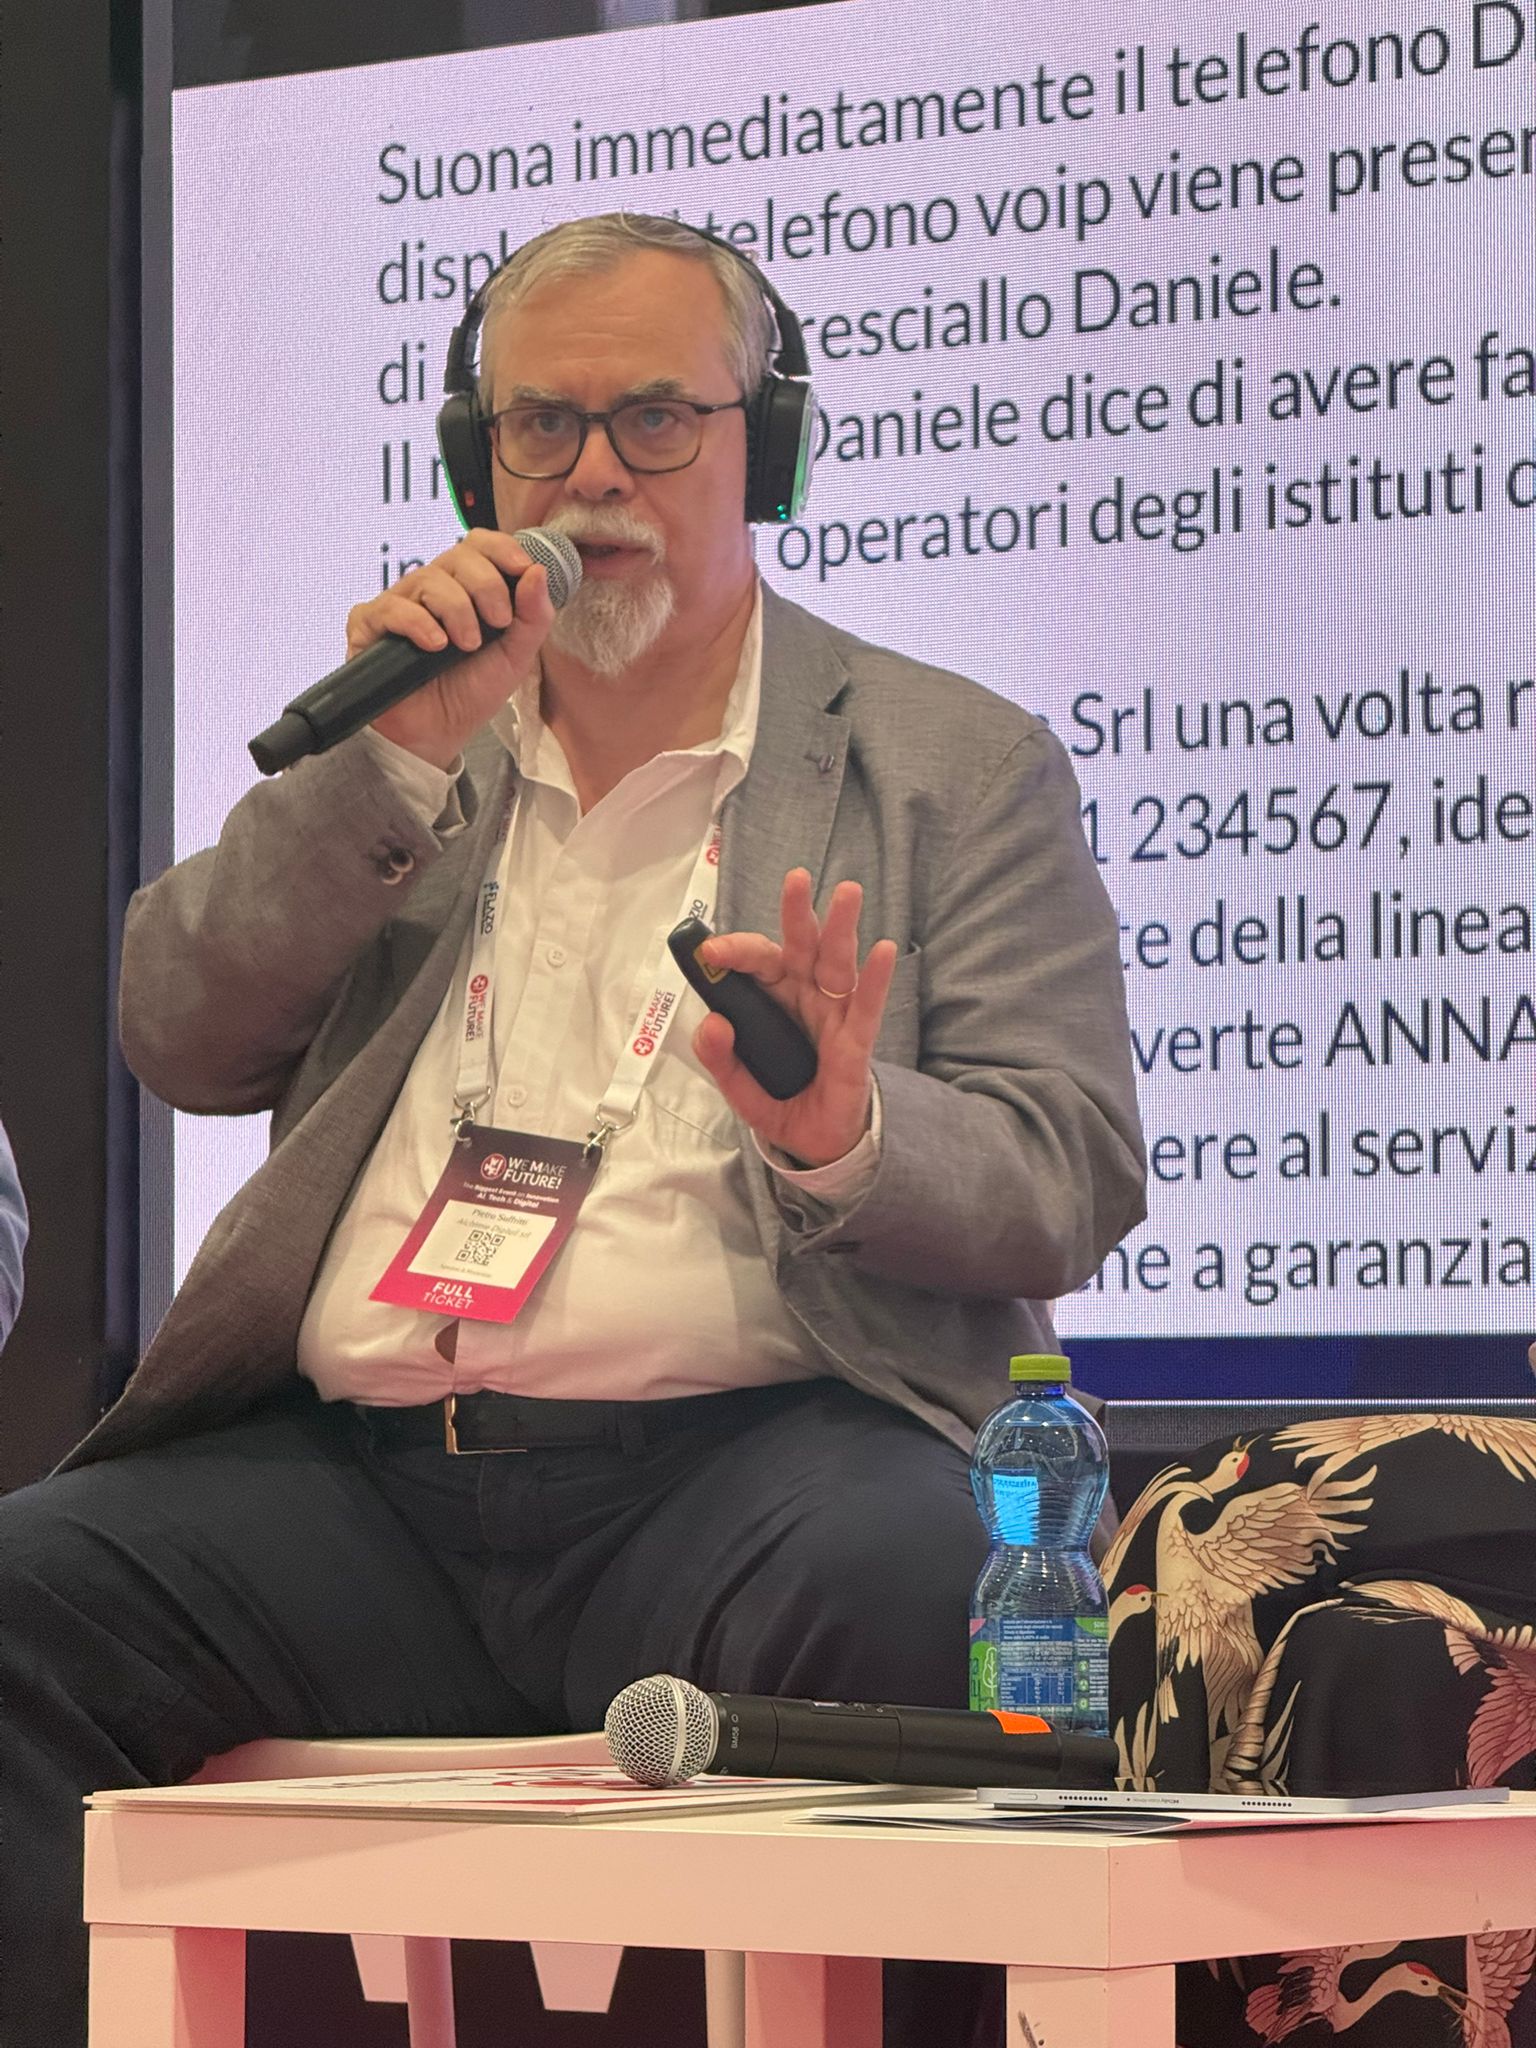
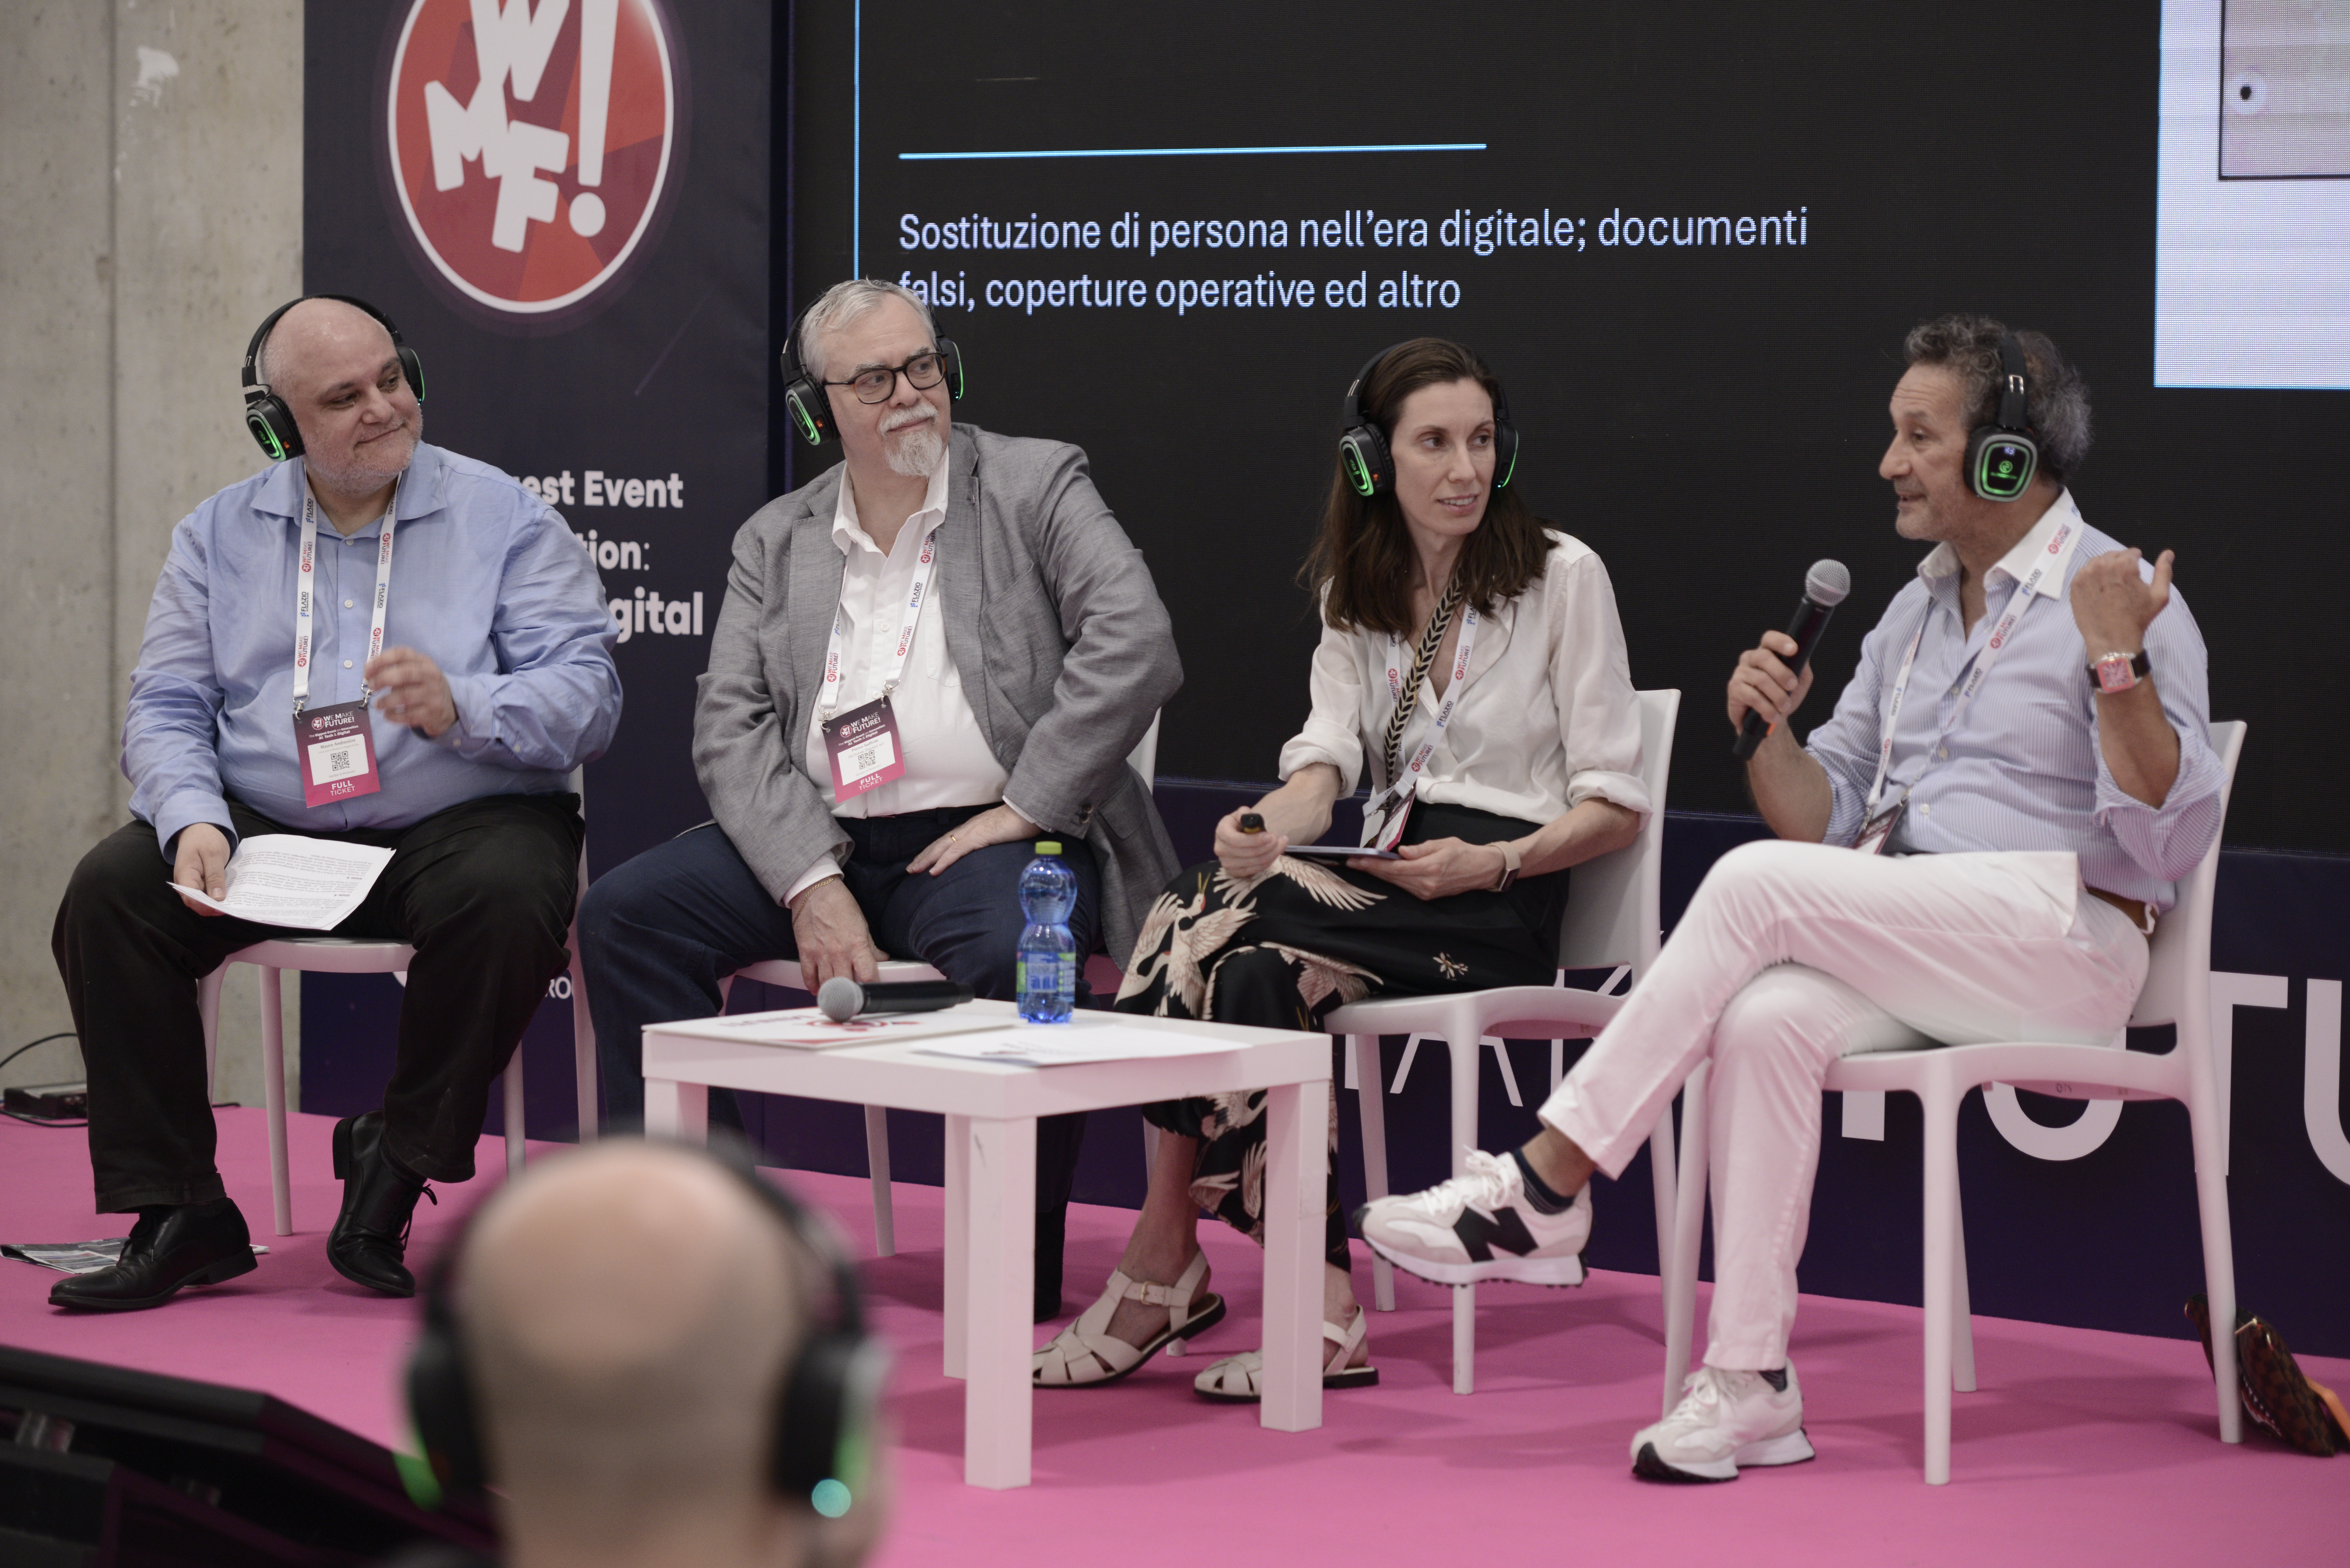
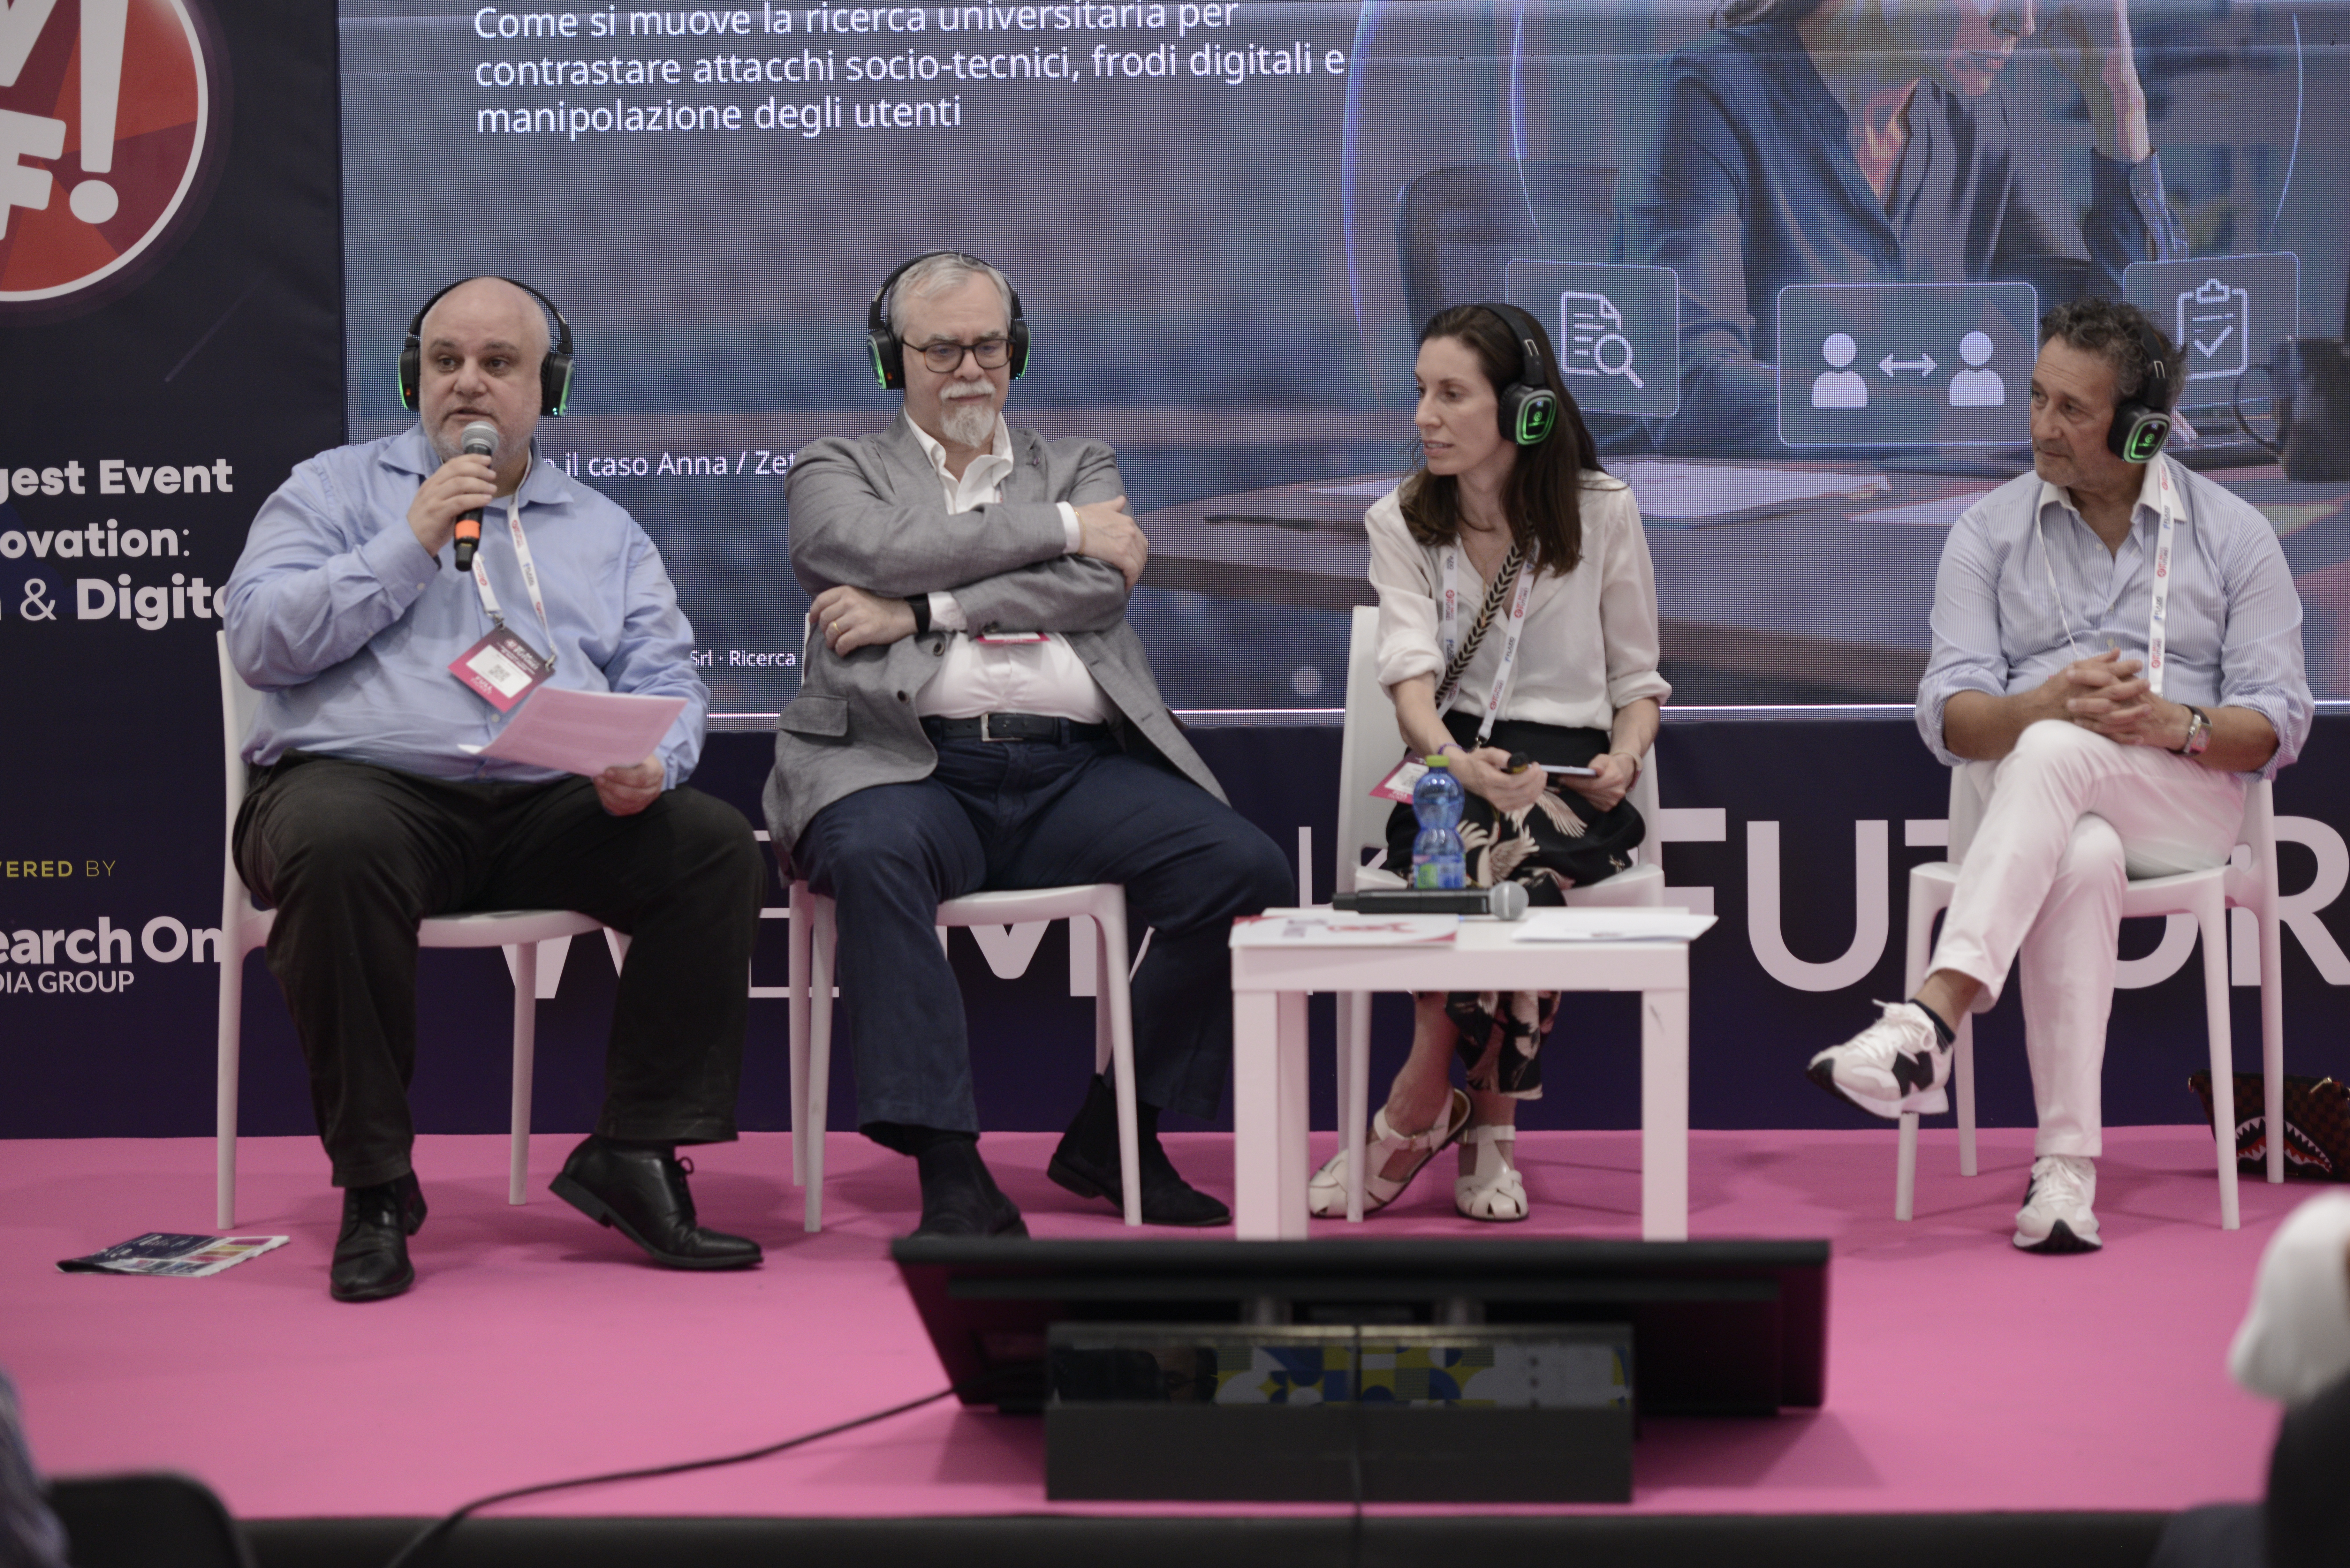
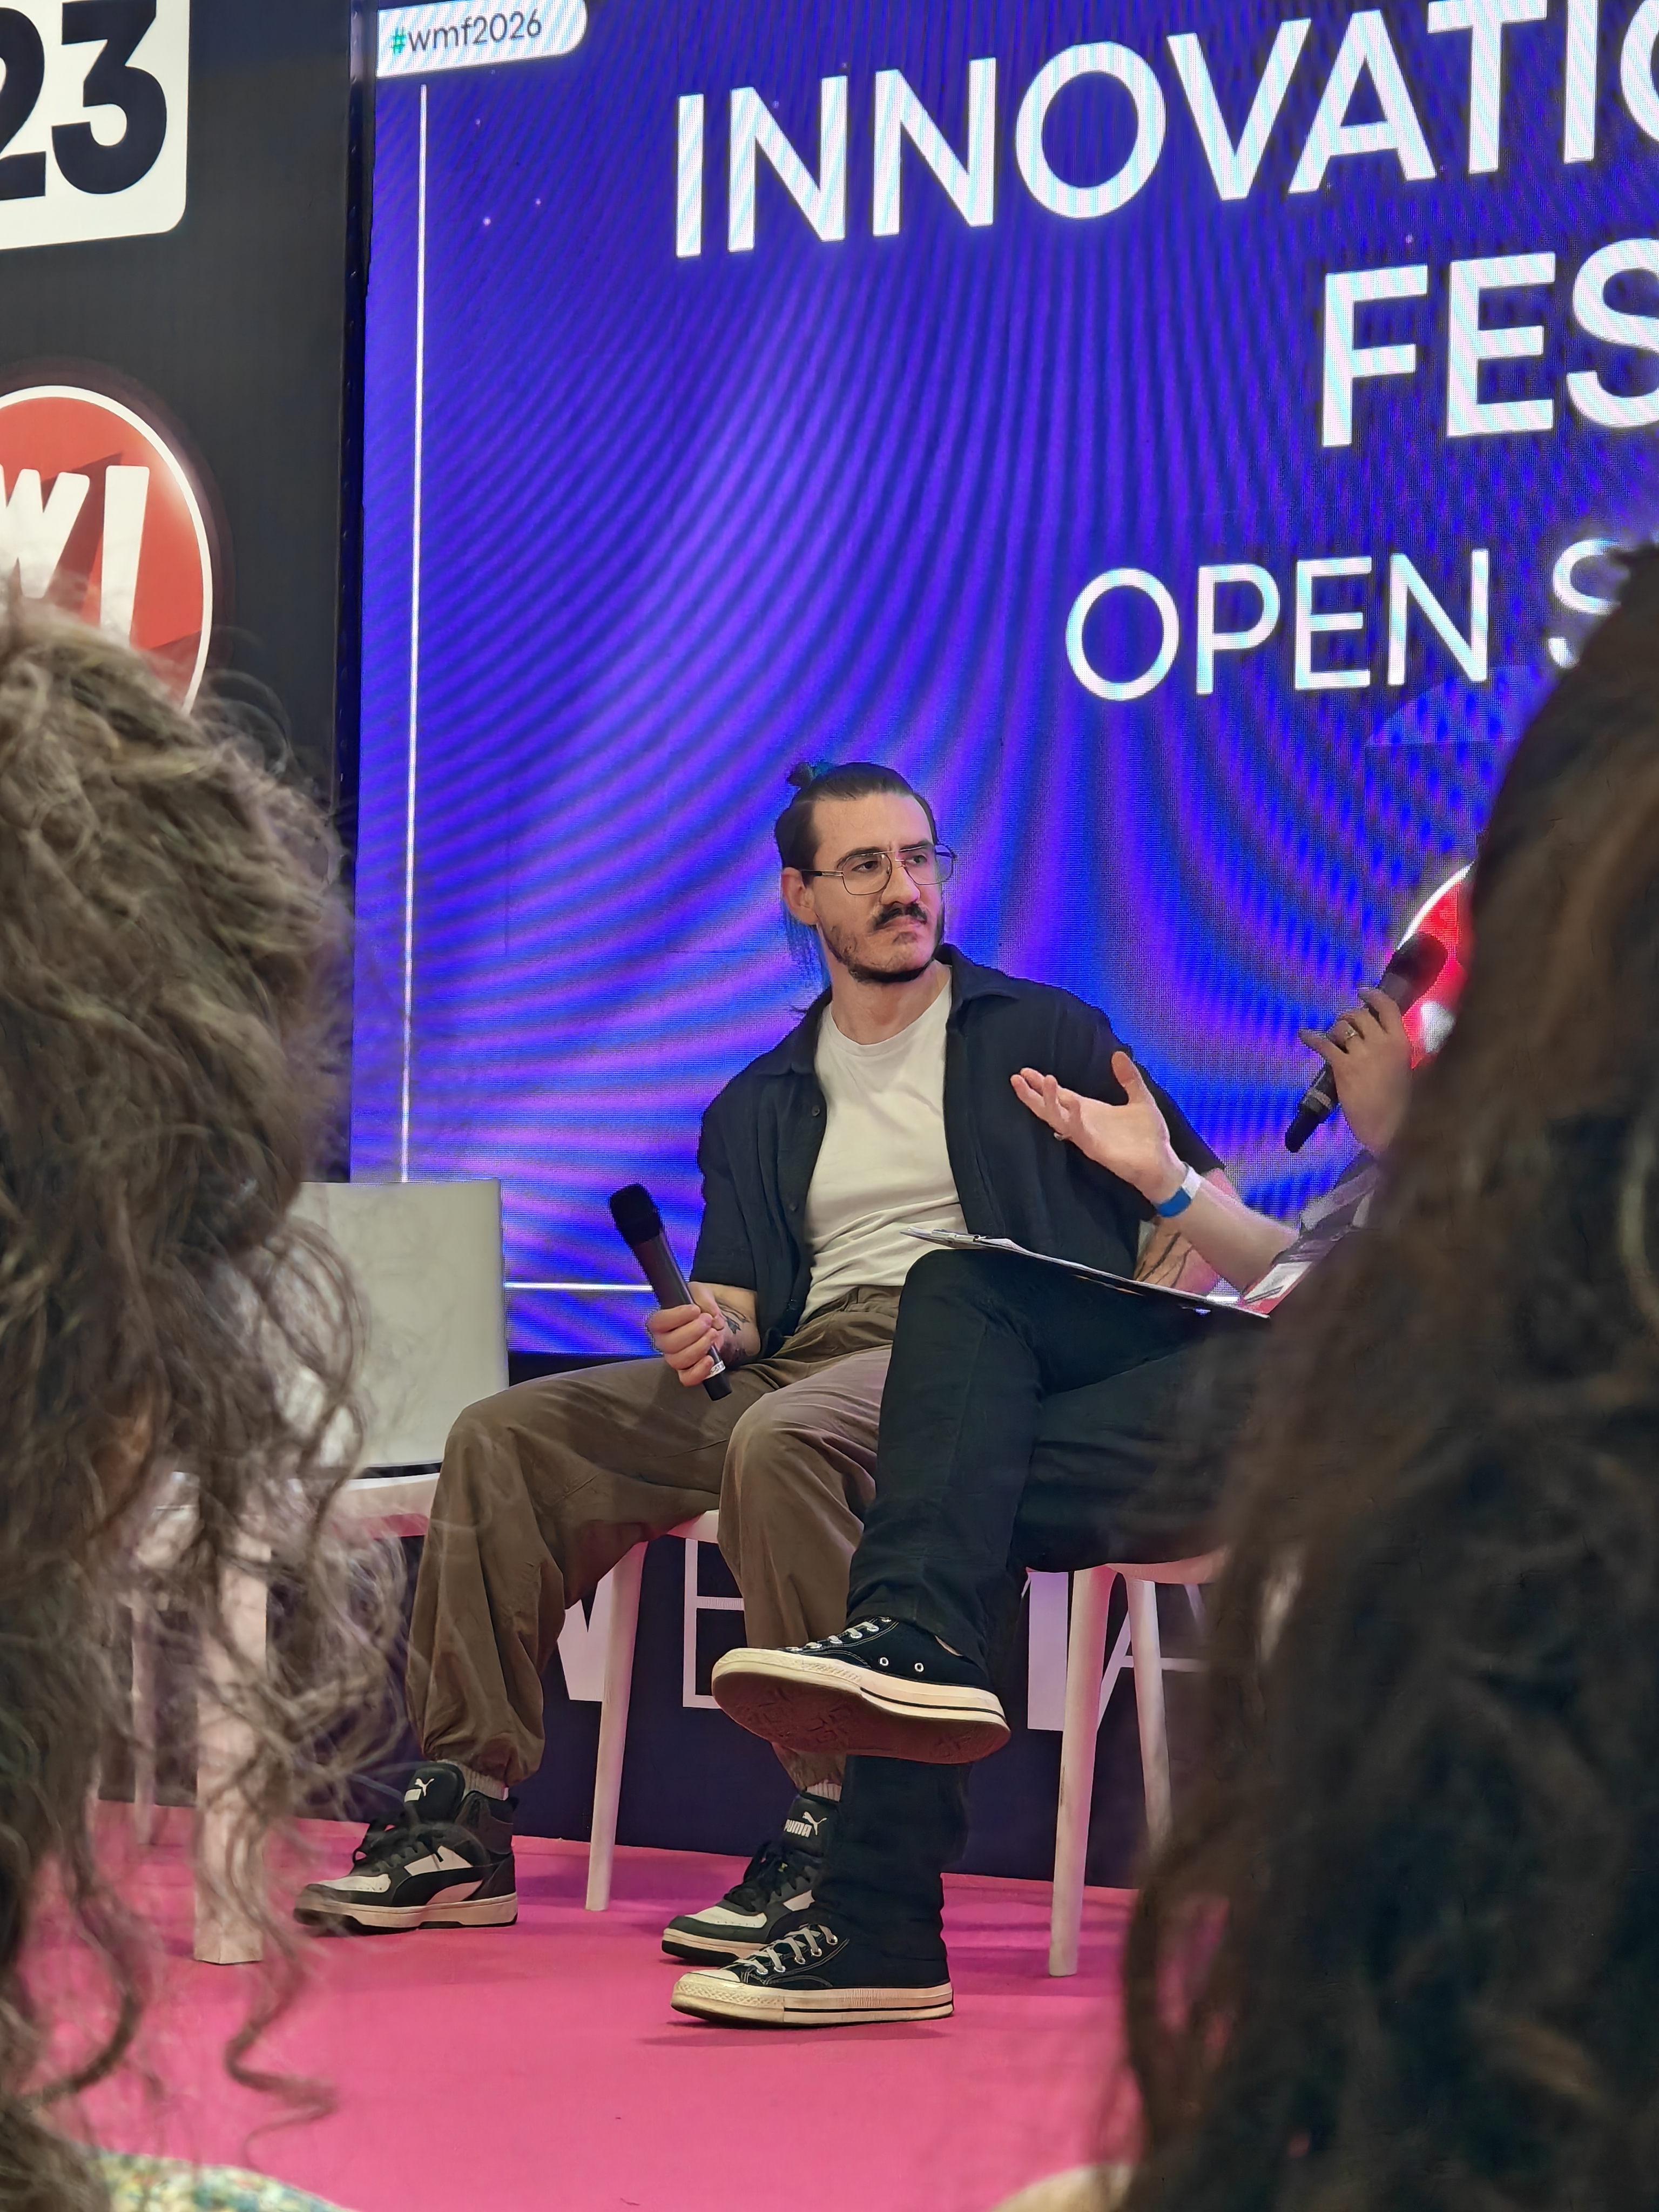
Tra questi, un momento che ci ha coinvolti direttamente: sul palco di Clust-ER Innovate Pietro Suffritti ha portato lo speech dedicato al caso Anna e la Zeta Srl, una vicenda reale di truffa online e sociale che ha permesso di raccontare al pubblico, con esempi concreti, come si costruiscono oggi certi raggiri digitali e quali segnali imparare a riconoscere.

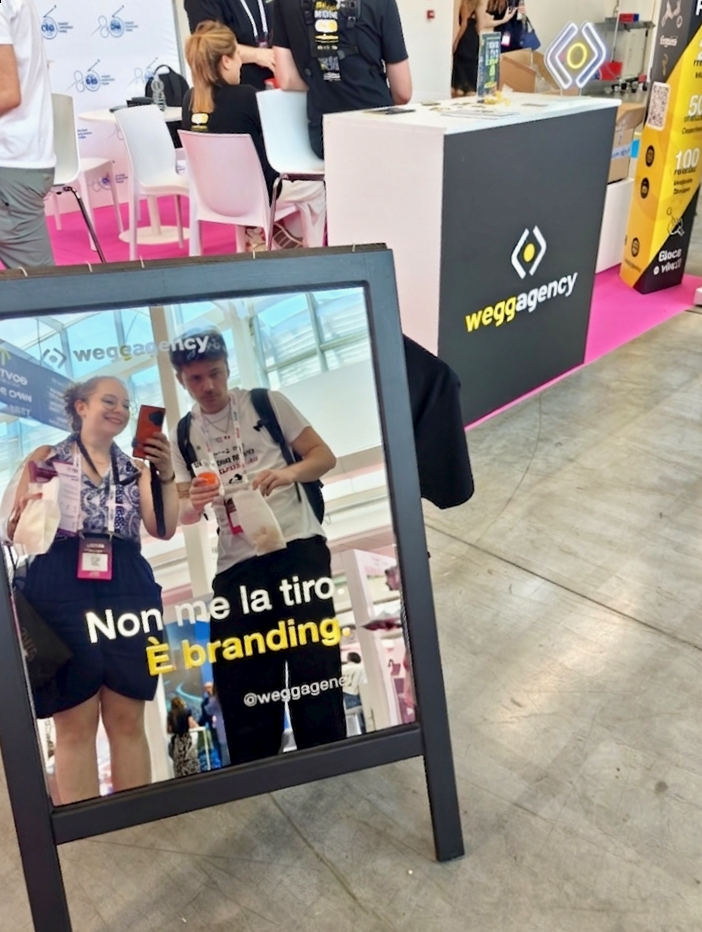
Allo stesso tempo abbiamo avuto il piacere di confrontarci con creator, aziende e colleghi provenienti da realtà completamente diverse dalla nostra.

È proprio questa contaminazione di idee a rappresentare uno dei valori più importanti della manifestazione, perché innovazione significa anche ascoltare chi lavora in settori differenti e lasciarsi ispirare da approcci nuovi.

Un grazie a chi ha reso speciale questa esperienza

Desideriamo ringraziare tutte le persone che sono passate a trovarci: chi ci conosceva già e ha scelto di fermarsi per un saluto, chi ci ha scoperti per la prima volta, chi ci ha raccontato la propria esperienza, chi ci ha chiesto un consiglio, chi ci ha fatto una domanda difficile e chi ha condiviso idee, dubbi, progetti e prospettive.

Un grazie speciale va anche ai nostri compagni di viaggio, che hanno reso queste giornate ancora più stimolanti, al Clust-ER Innovate, che ci ha accolti all'interno del proprio spazio espositivo, e all'organizzazione del We Make Future, che continua a creare uno dei più importanti luoghi di incontro dedicati all'innovazione digitale in Europa.

Un ringraziamento particolare va al reparto marketing della nostra business unit Netly, che ha curato la brochure distribuita allo stand, i draghetti gadget e il video proiettato sul led wall: un lavoro dietro le quinte che ha contribuito in modo determinante a rendere il nostro spazio riconoscibile e capace di attirare l'attenzione.

Il WMF finisce. Le relazioni continuano.

Le fiere durano pochi giorni. Le relazioni costruite durante quei giorni possono durare anni.

Nei prossimi mesi continueremo a dare seguito ai tanti confronti iniziati a Bologna, trasformando idee, contatti e opportunità in progetti concreti.

Perché, in un'epoca in cui si parla continuamente di automazione, algoritmi e intelligenza artificiale, il WMF ci ha ricordato ancora una volta una verità semplice.

La tecnologia apre le porte. Sono le persone a costruire la fiducia.

Vuoi confrontarti con noi su cybersecurity, formazione o compliance normativa?

Contattaci Scarica il Company Profile

Rivivi il nostro WMF 2026

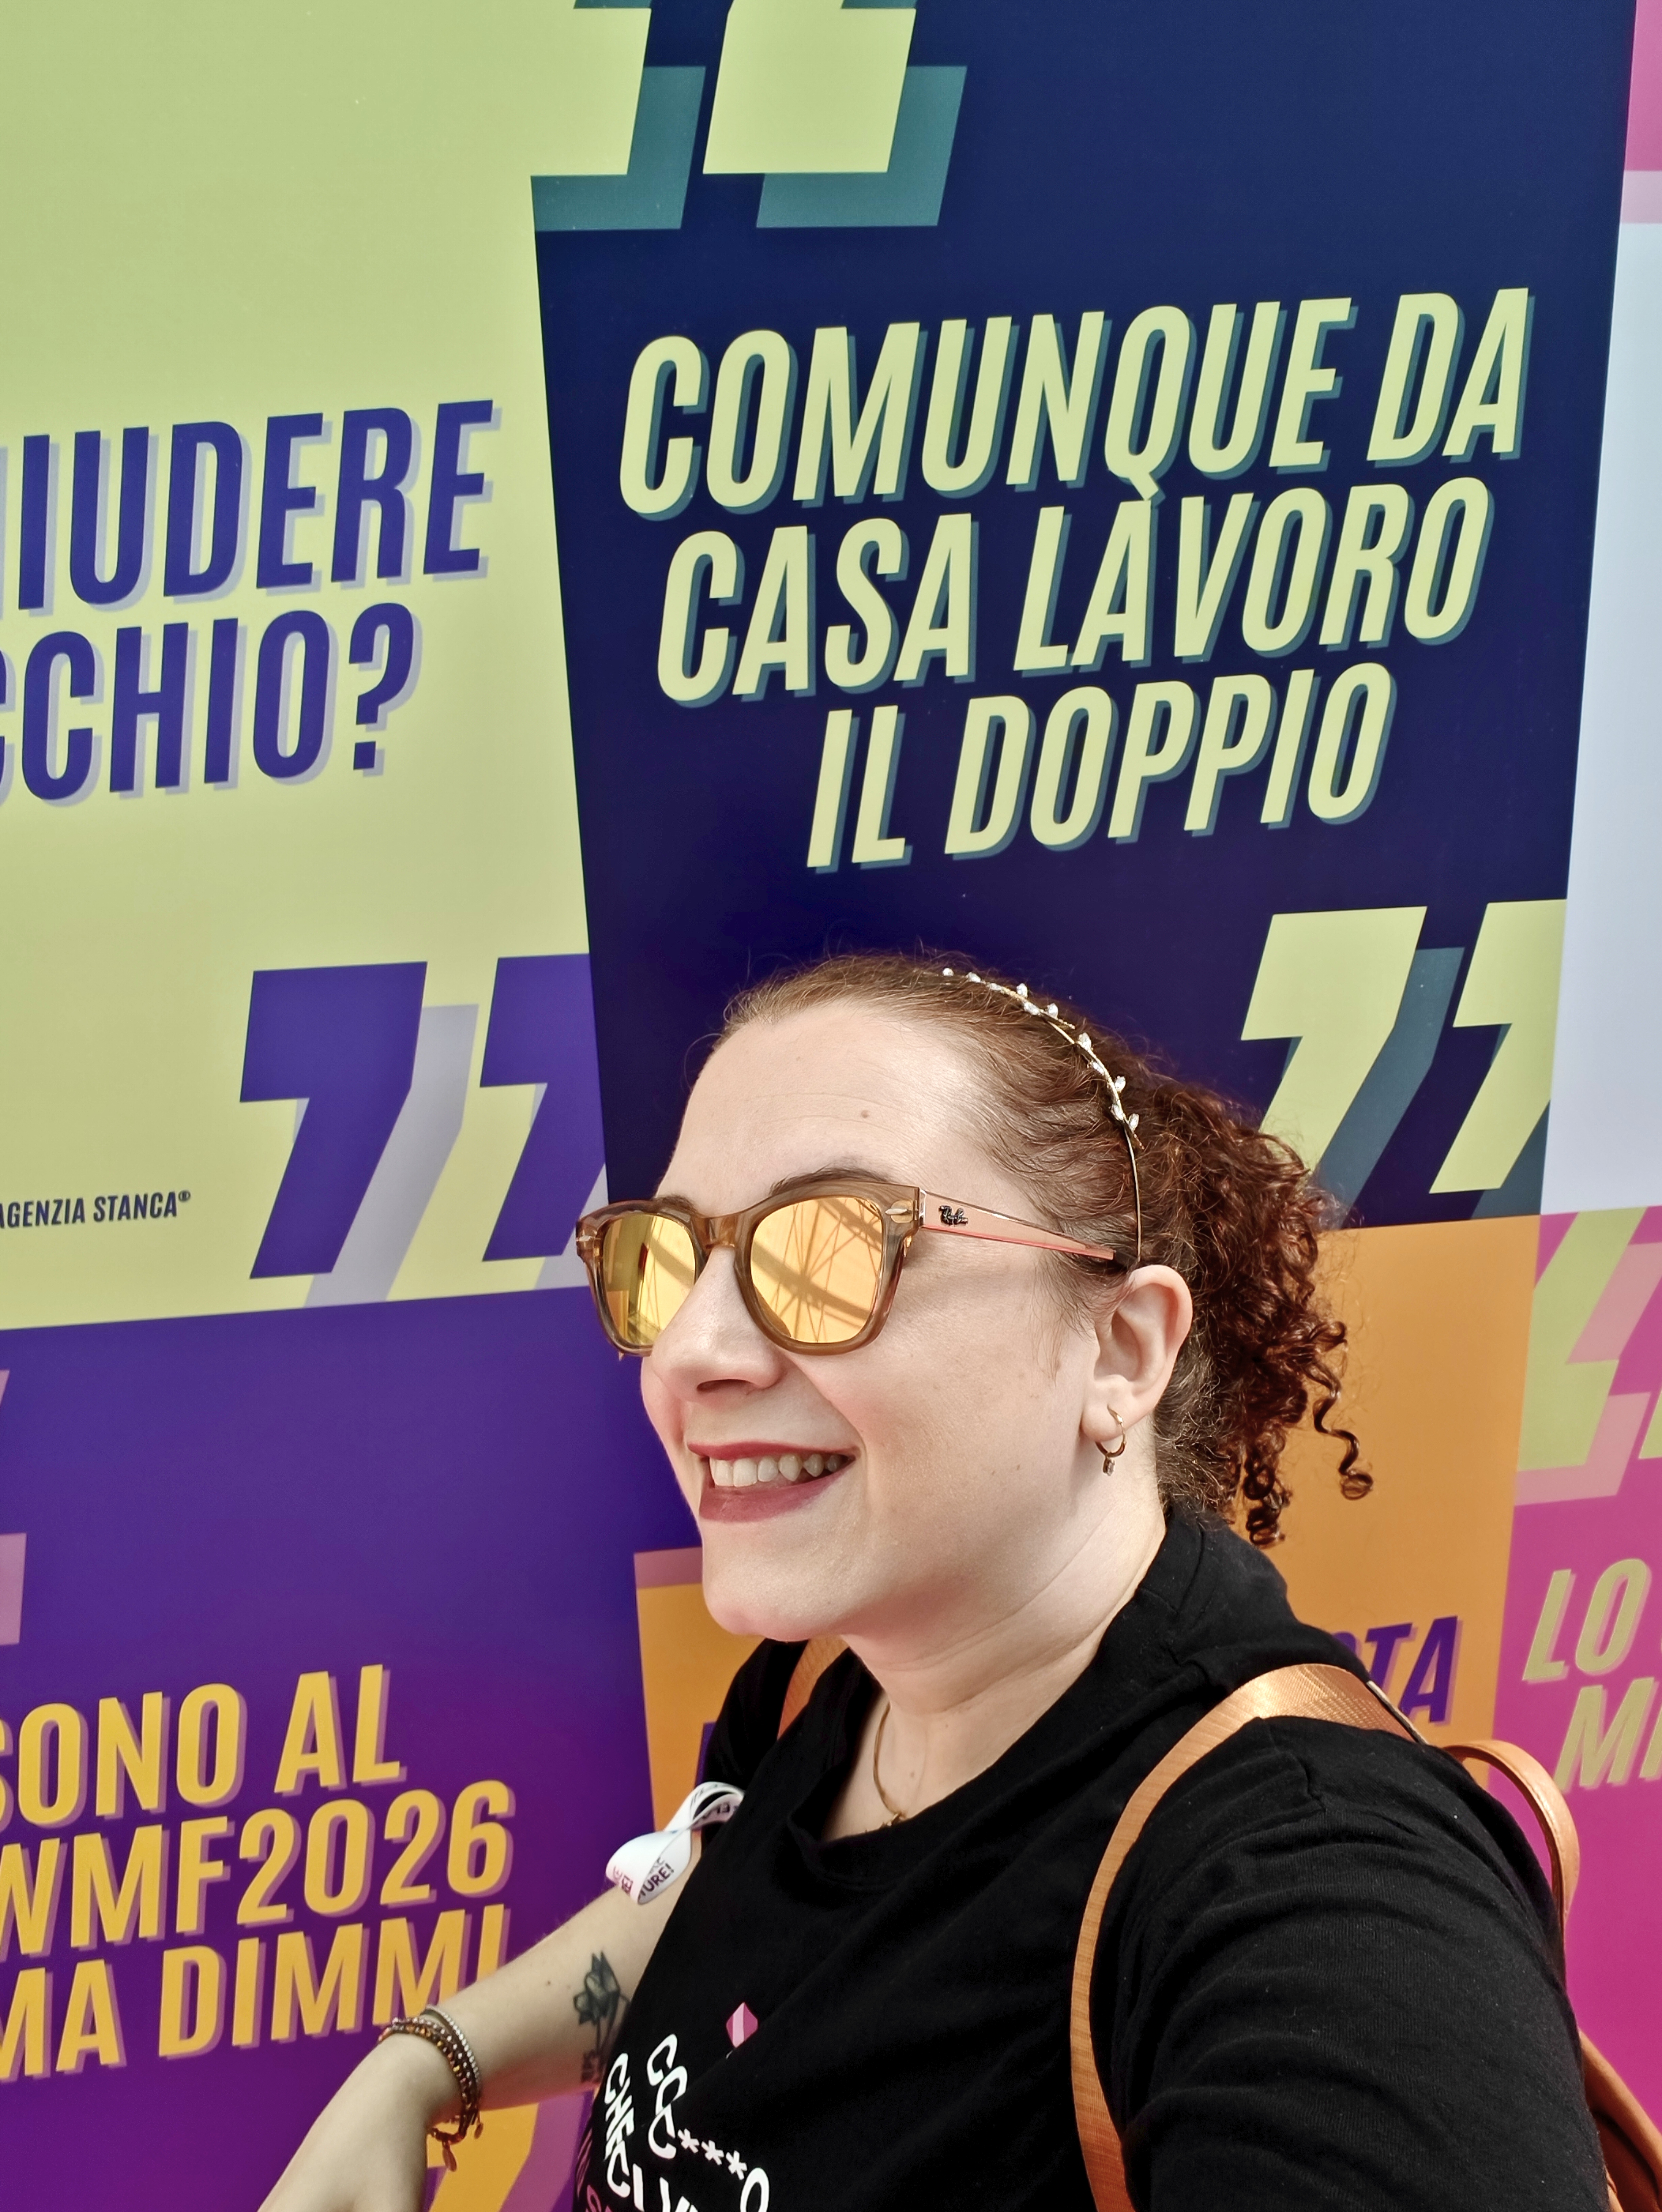
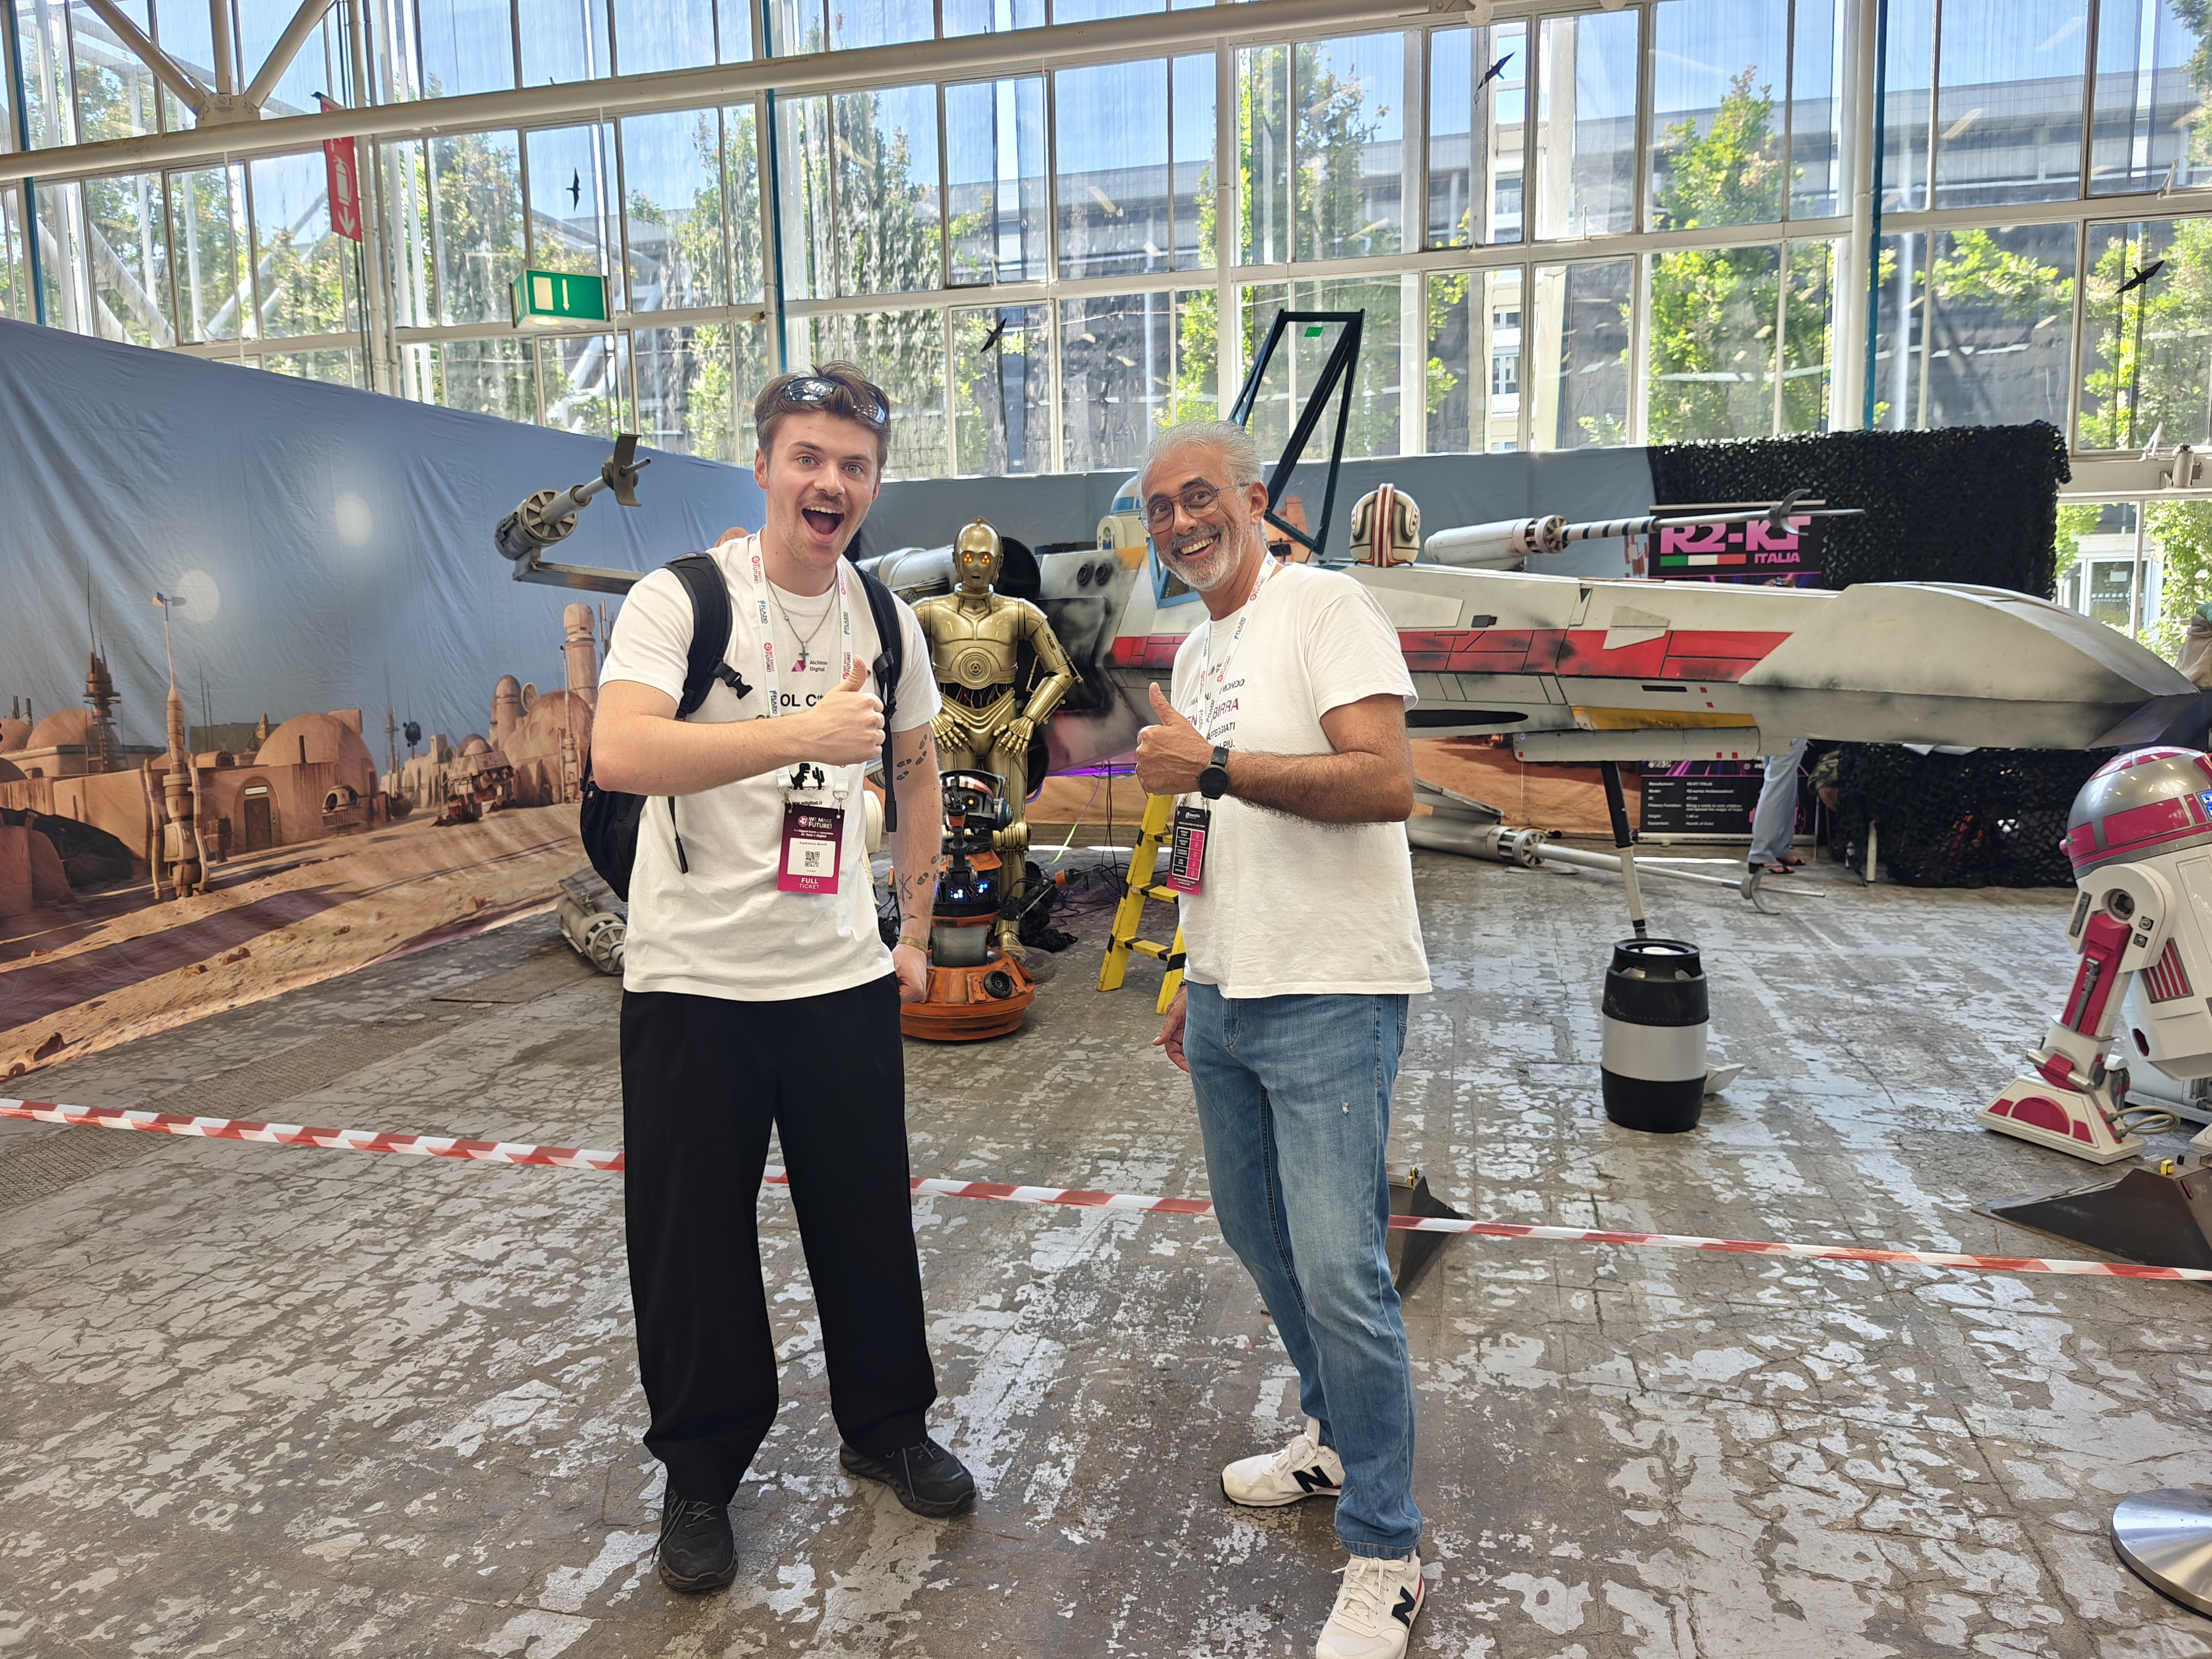
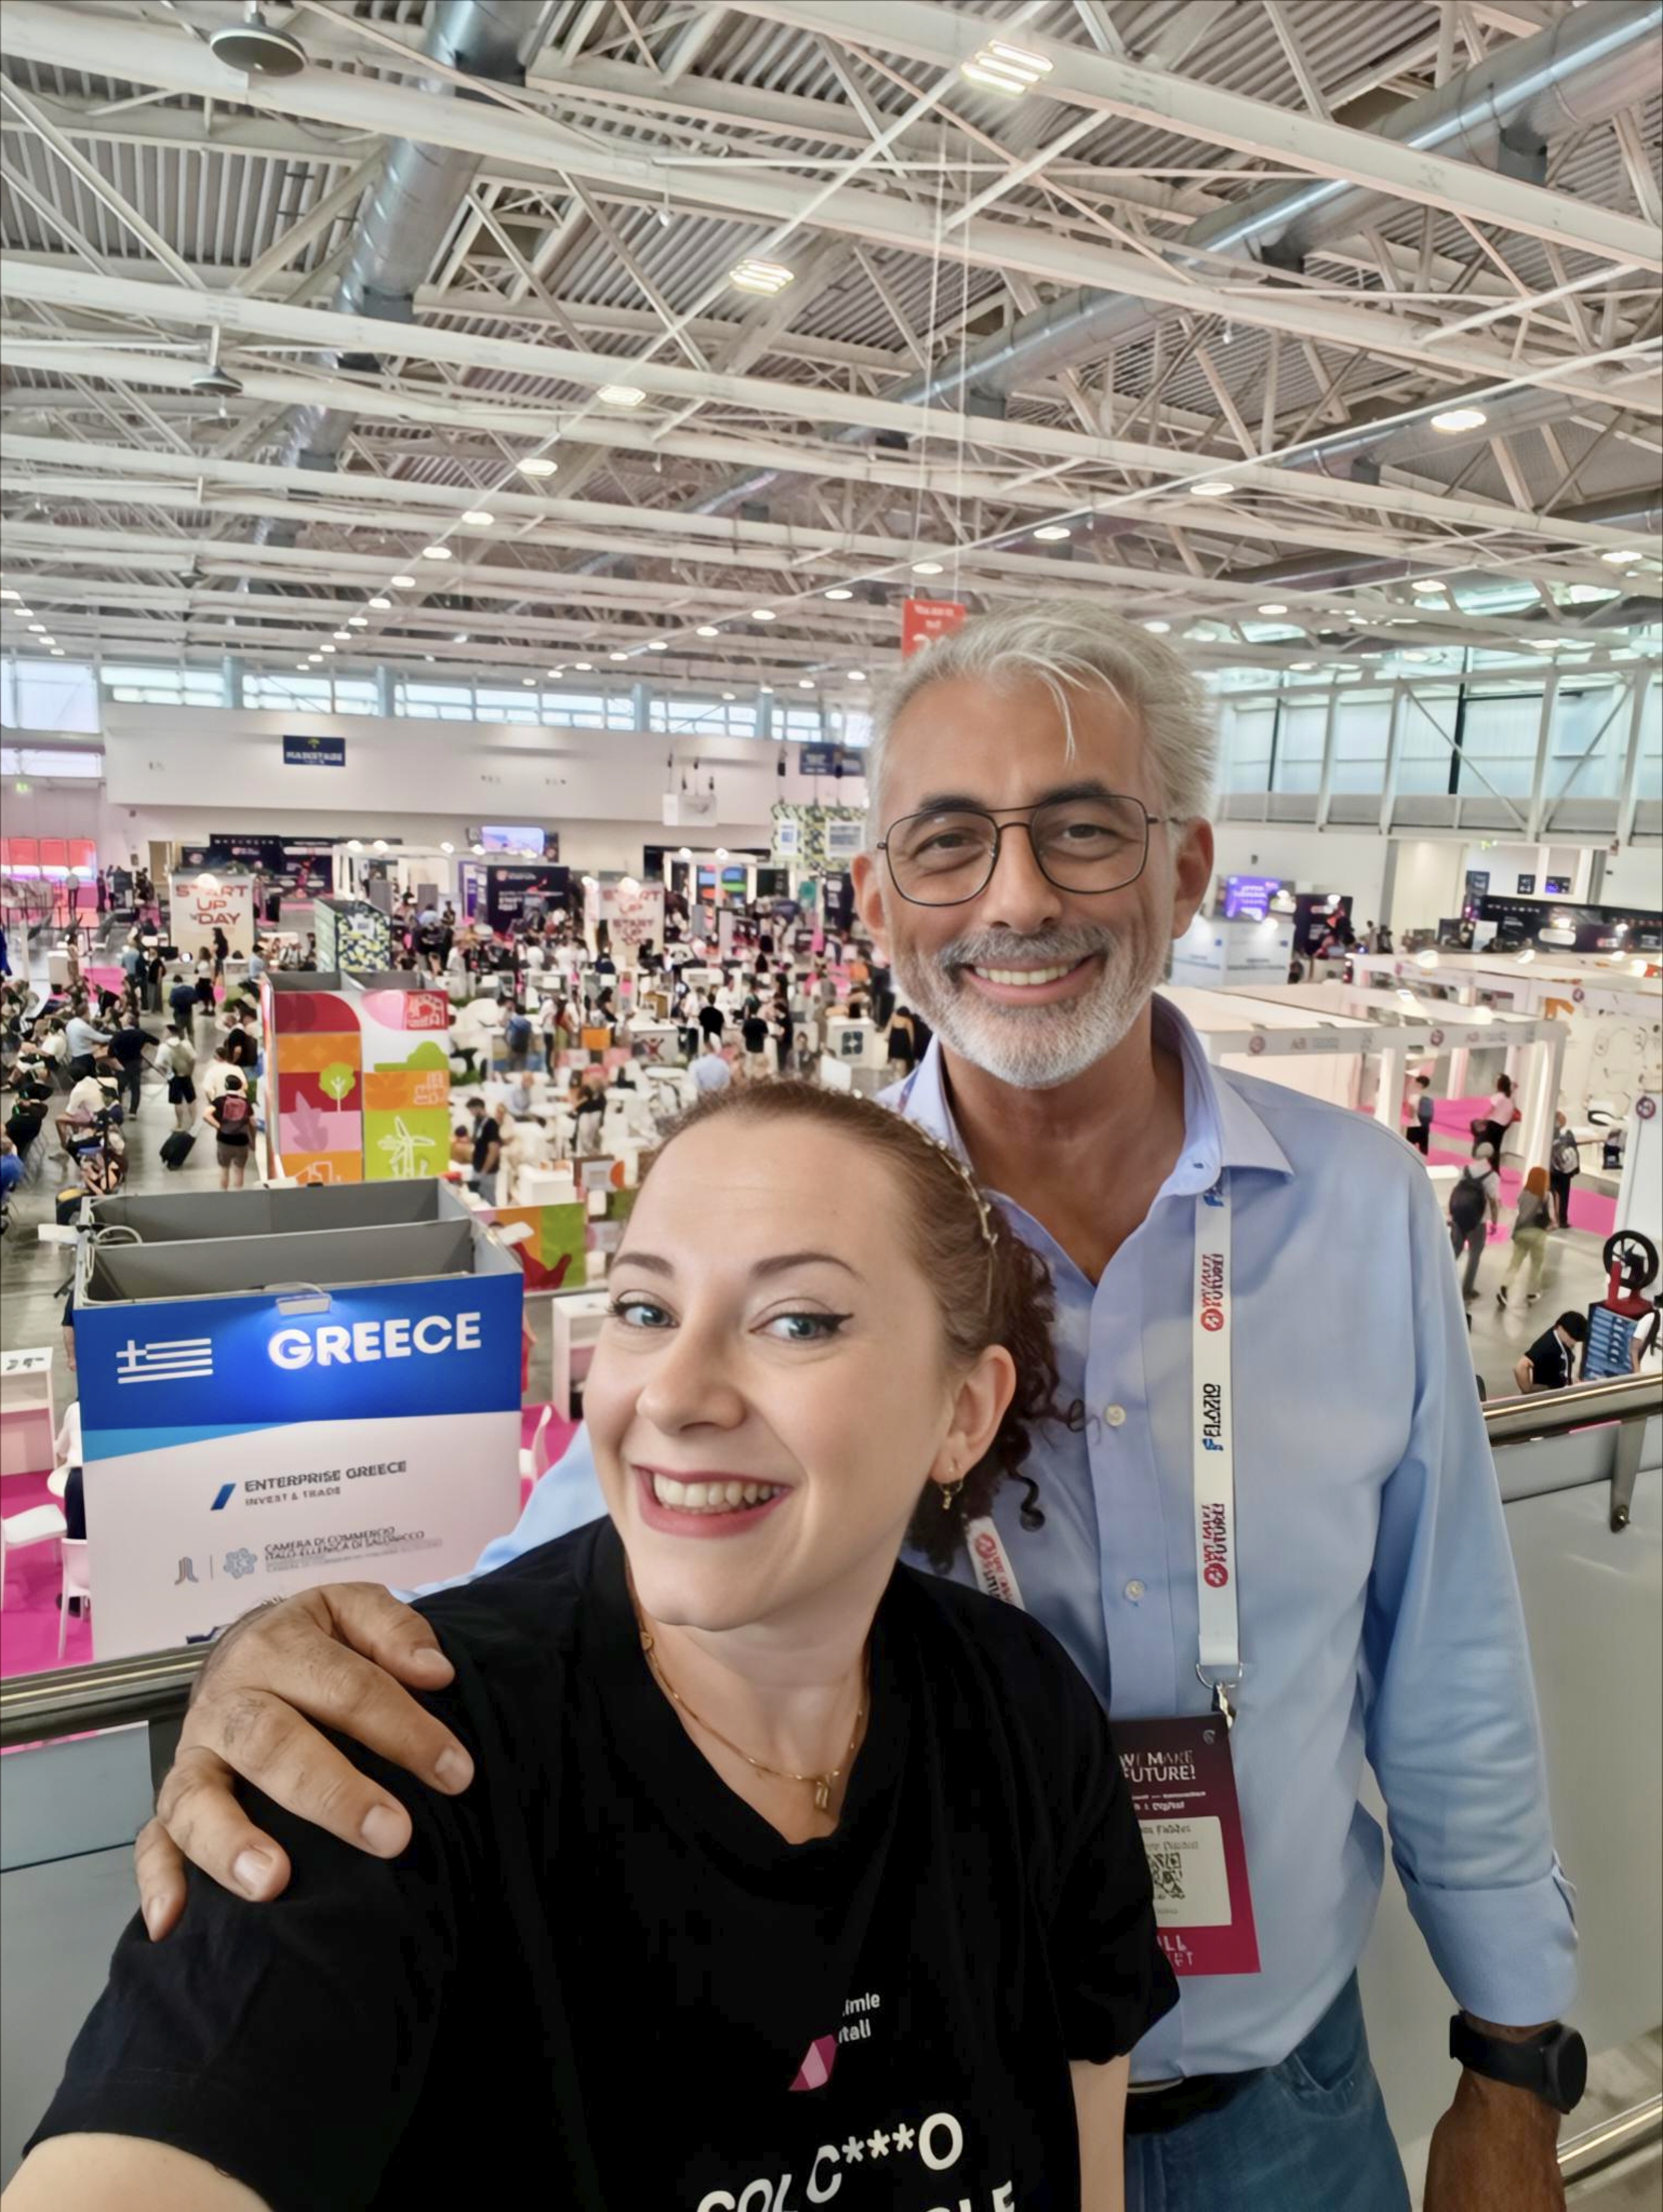
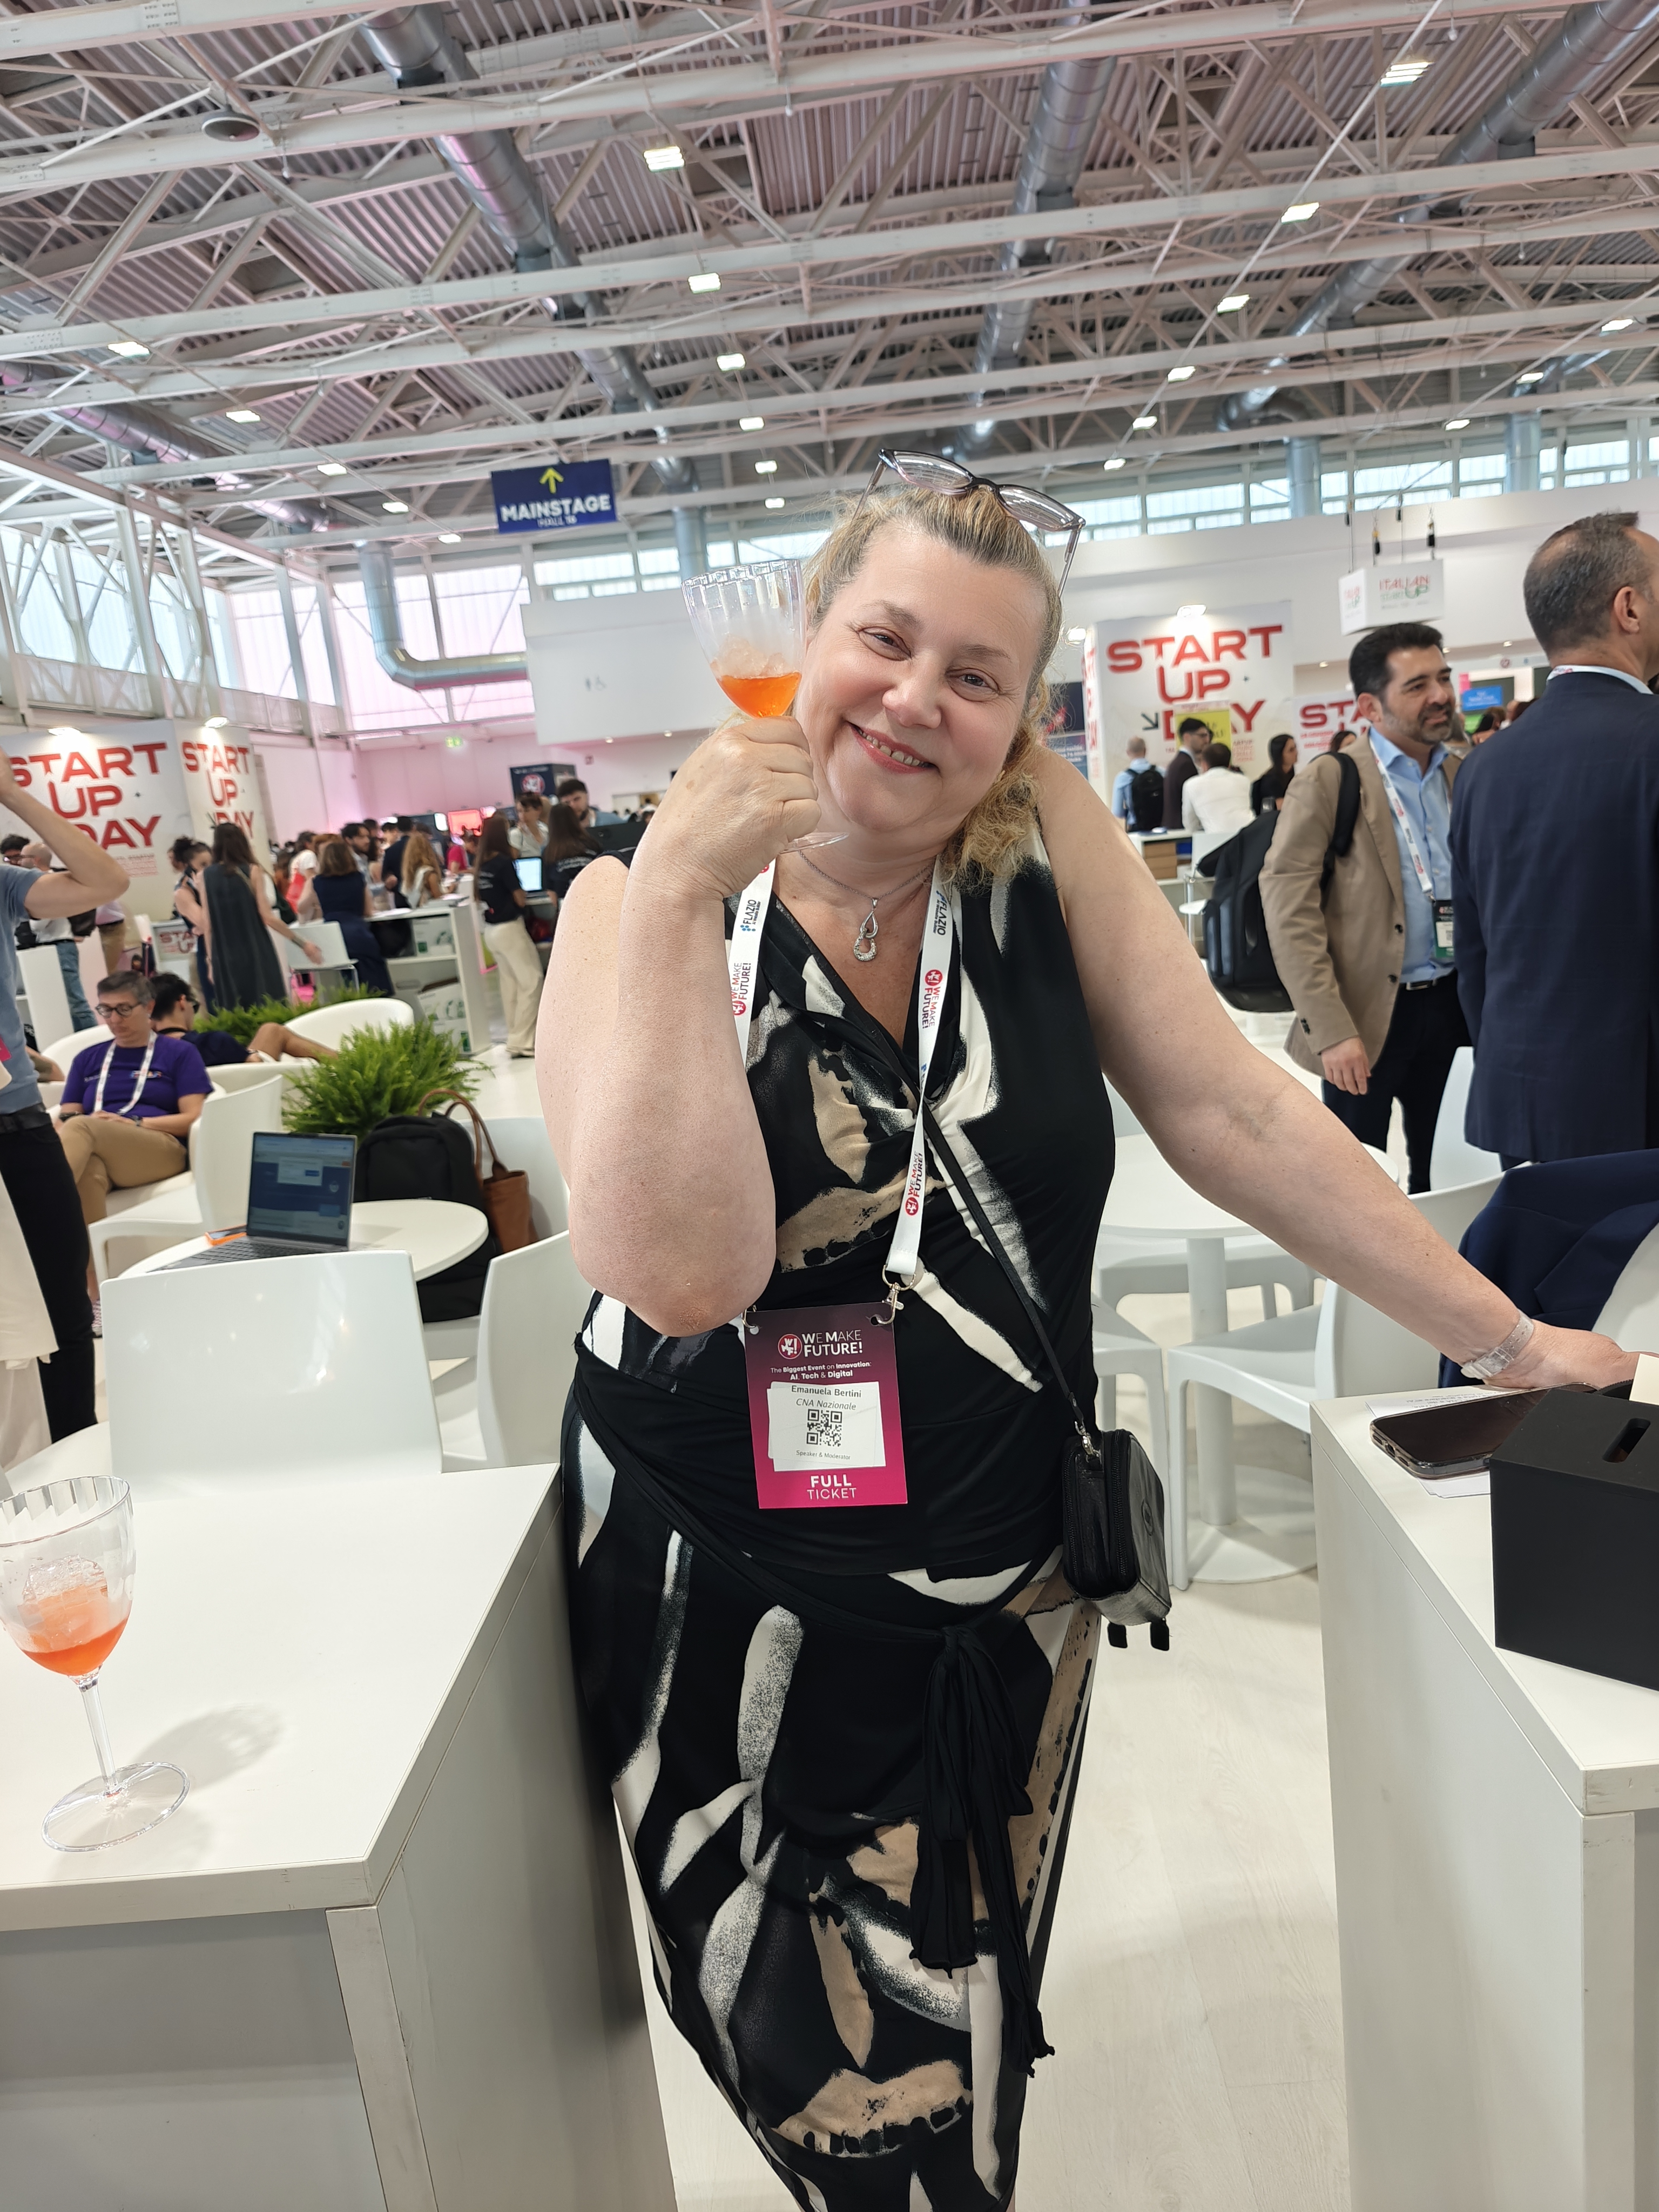
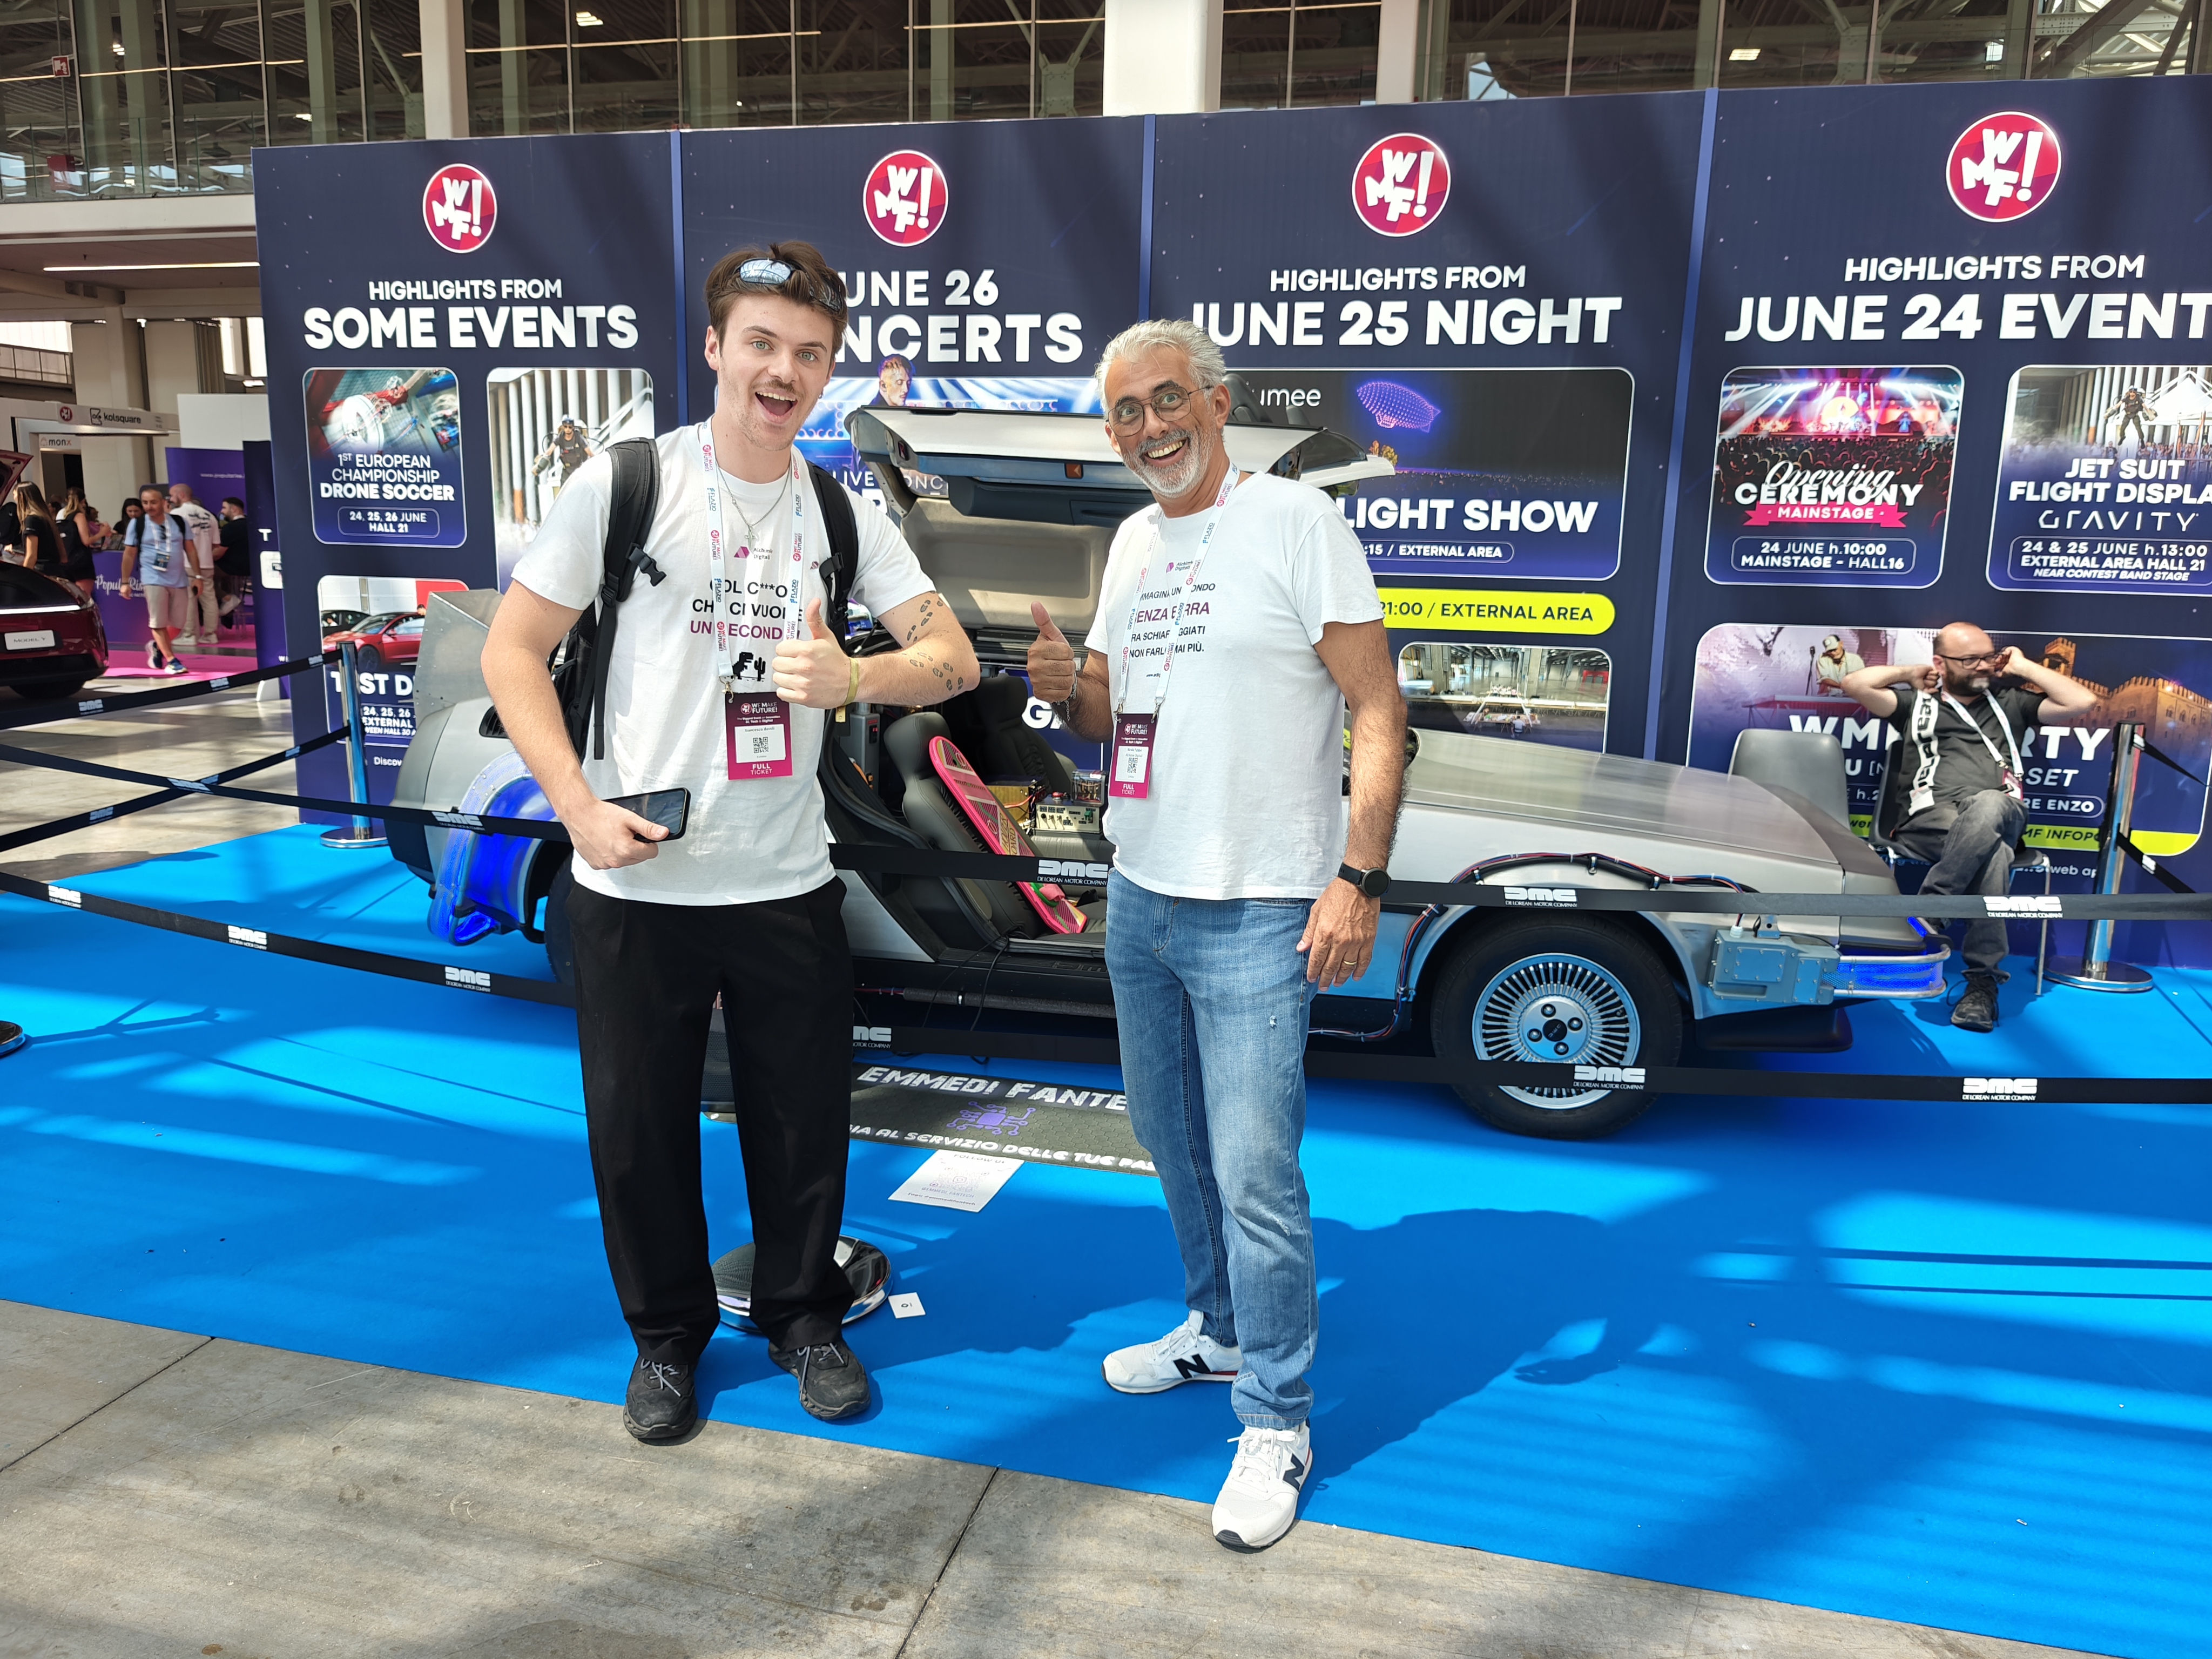
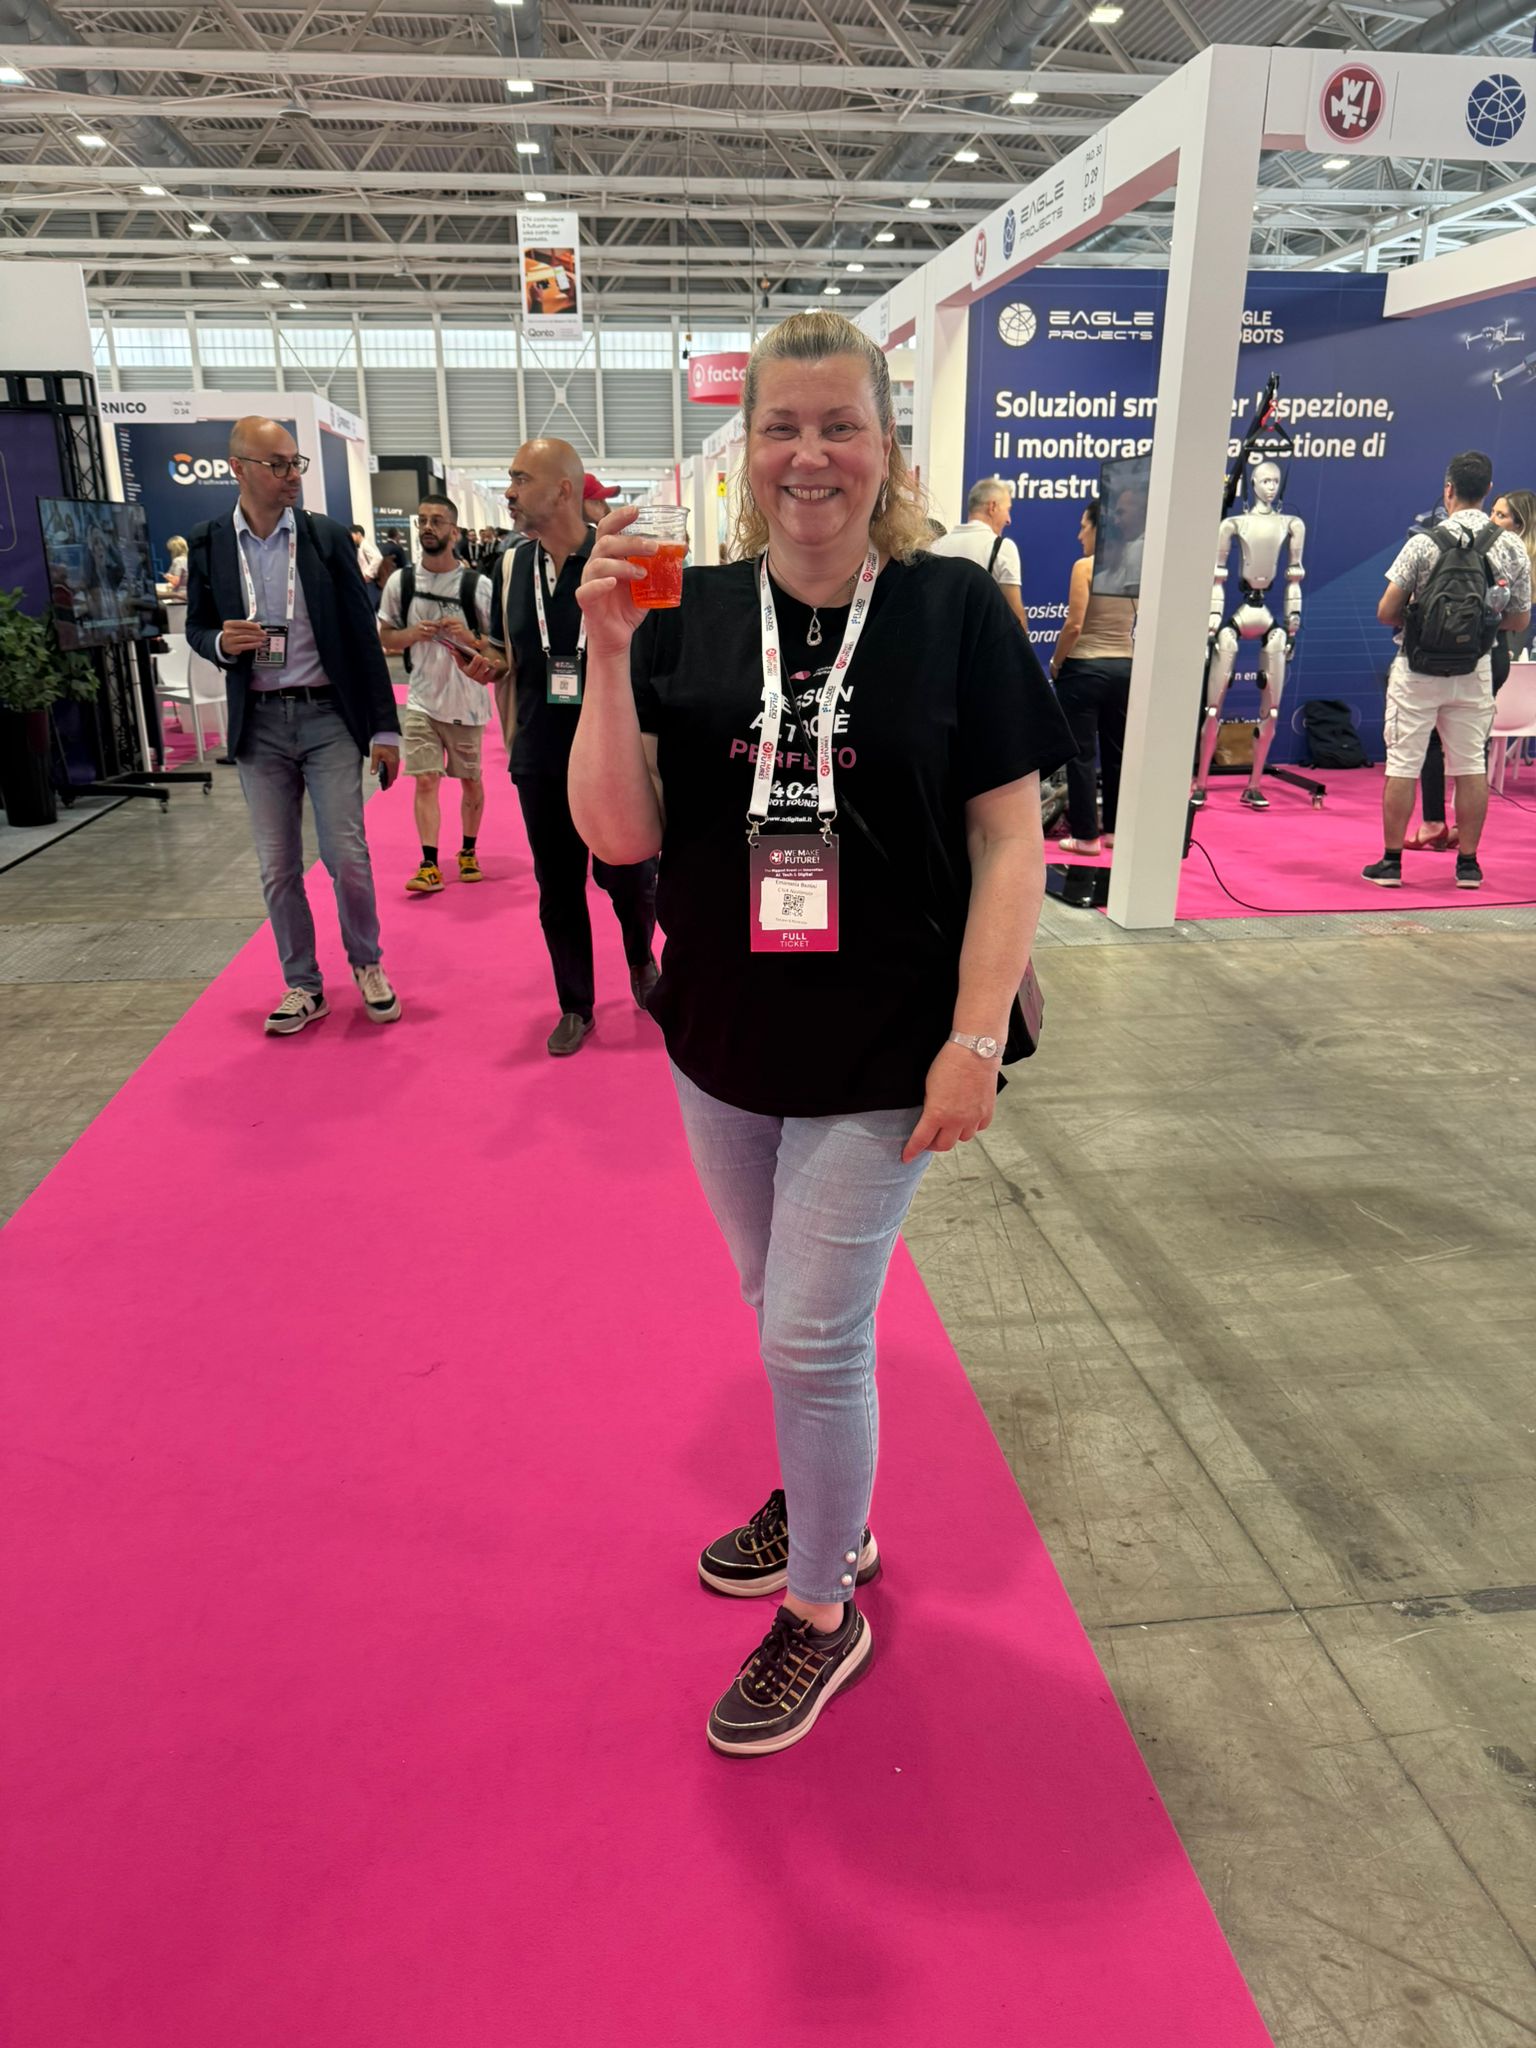
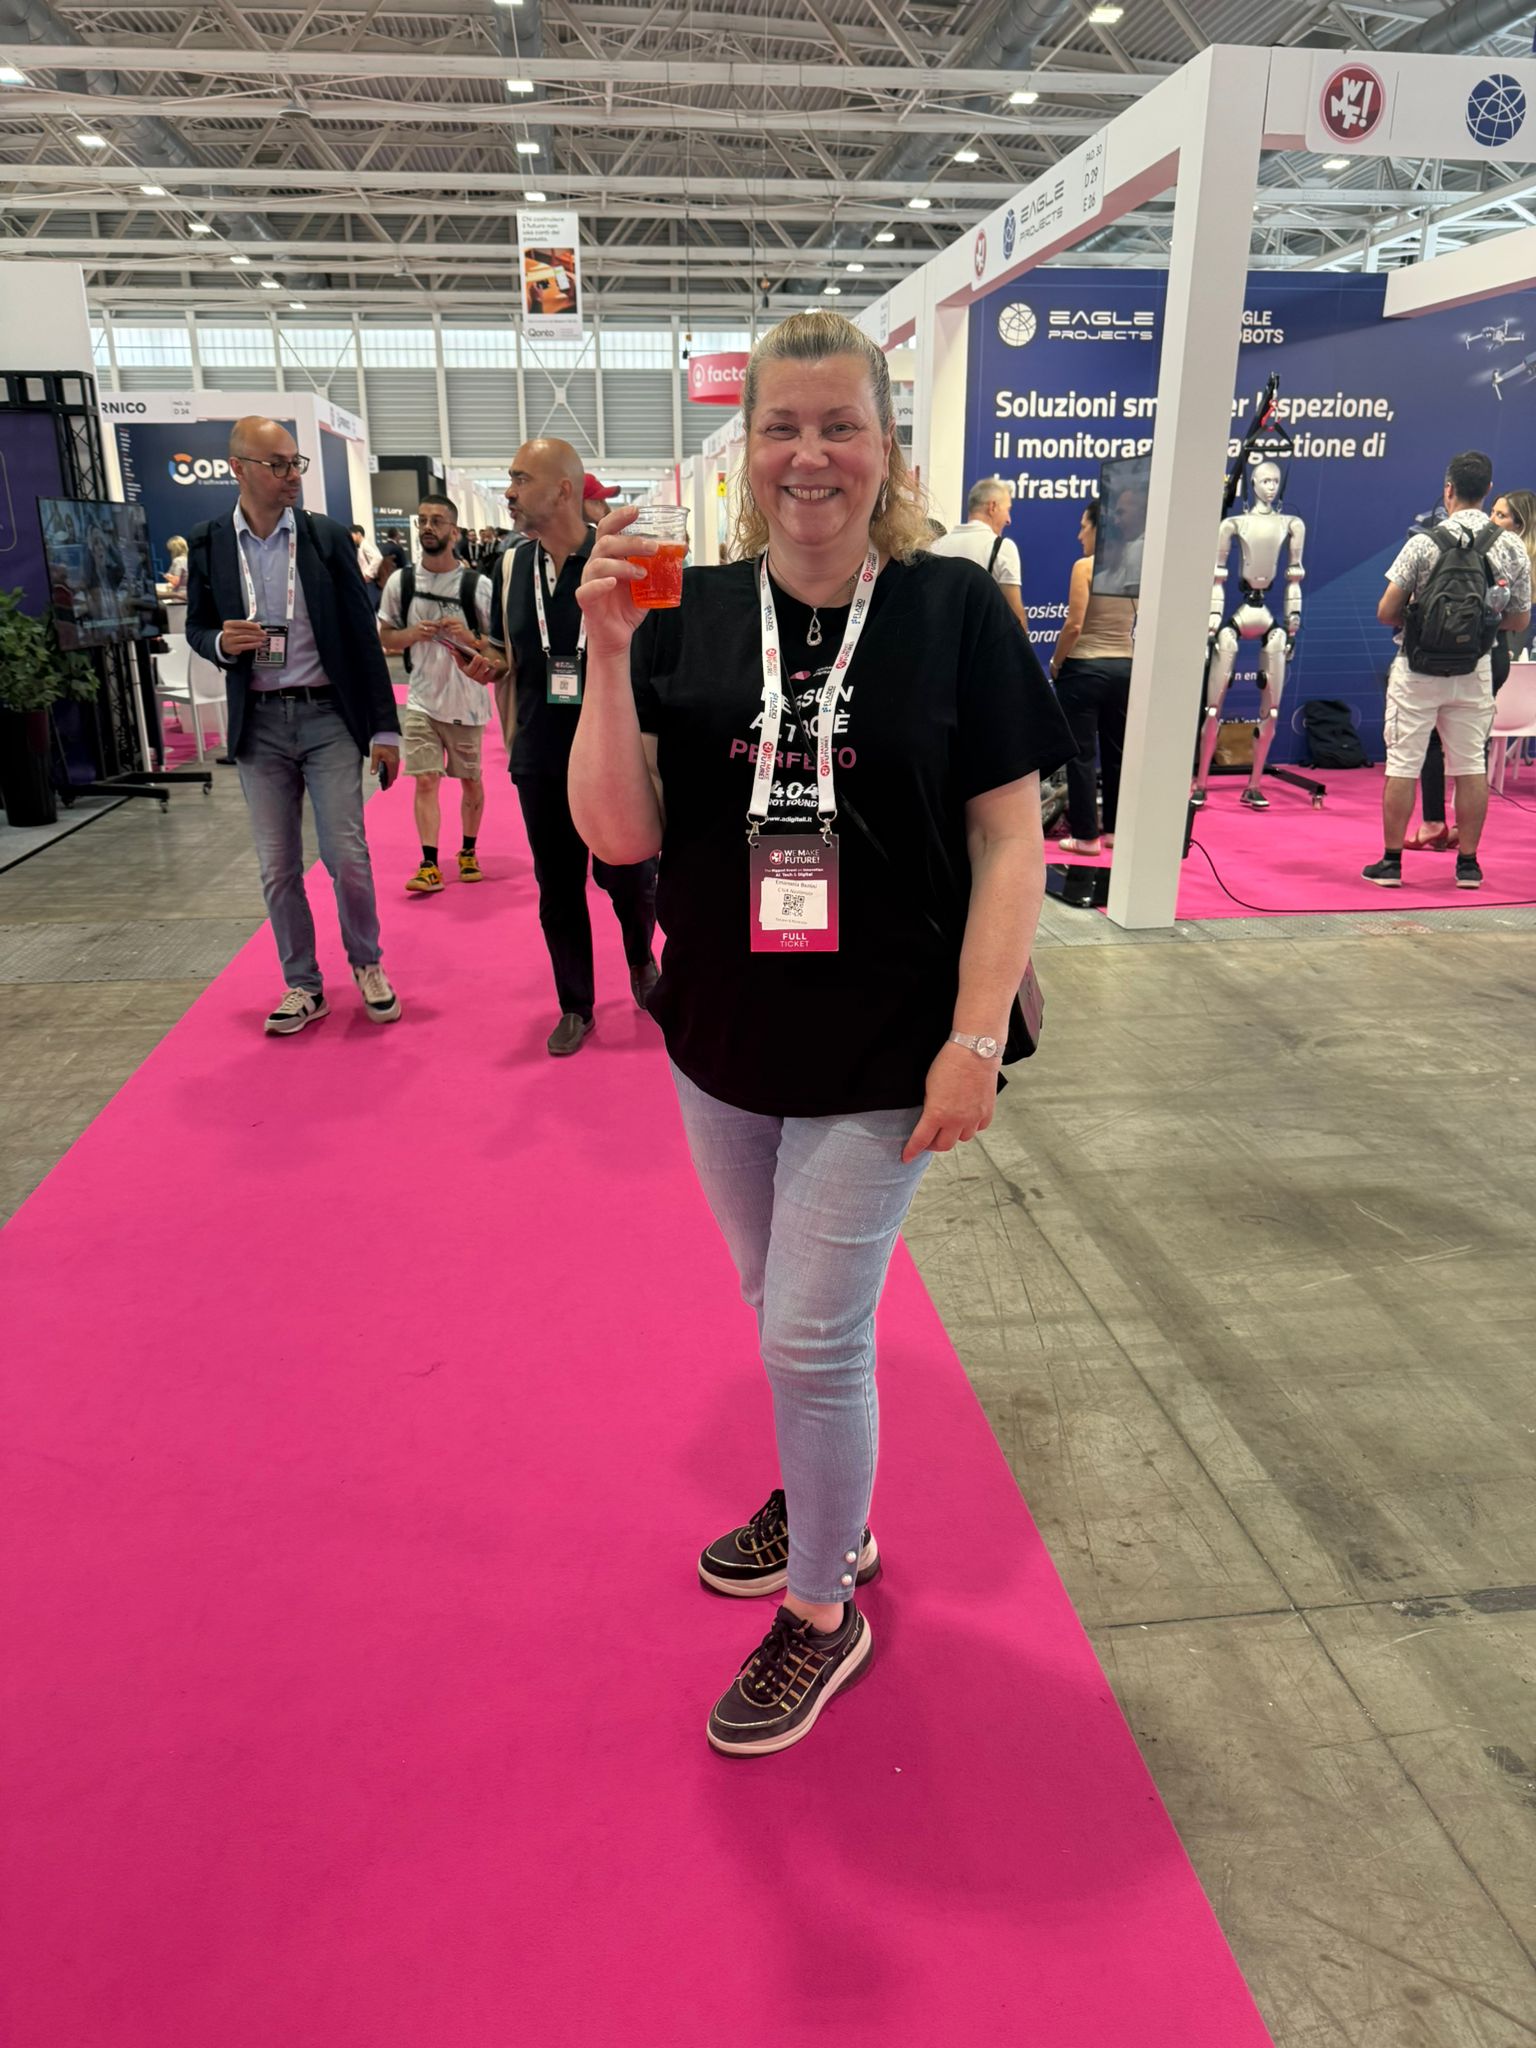
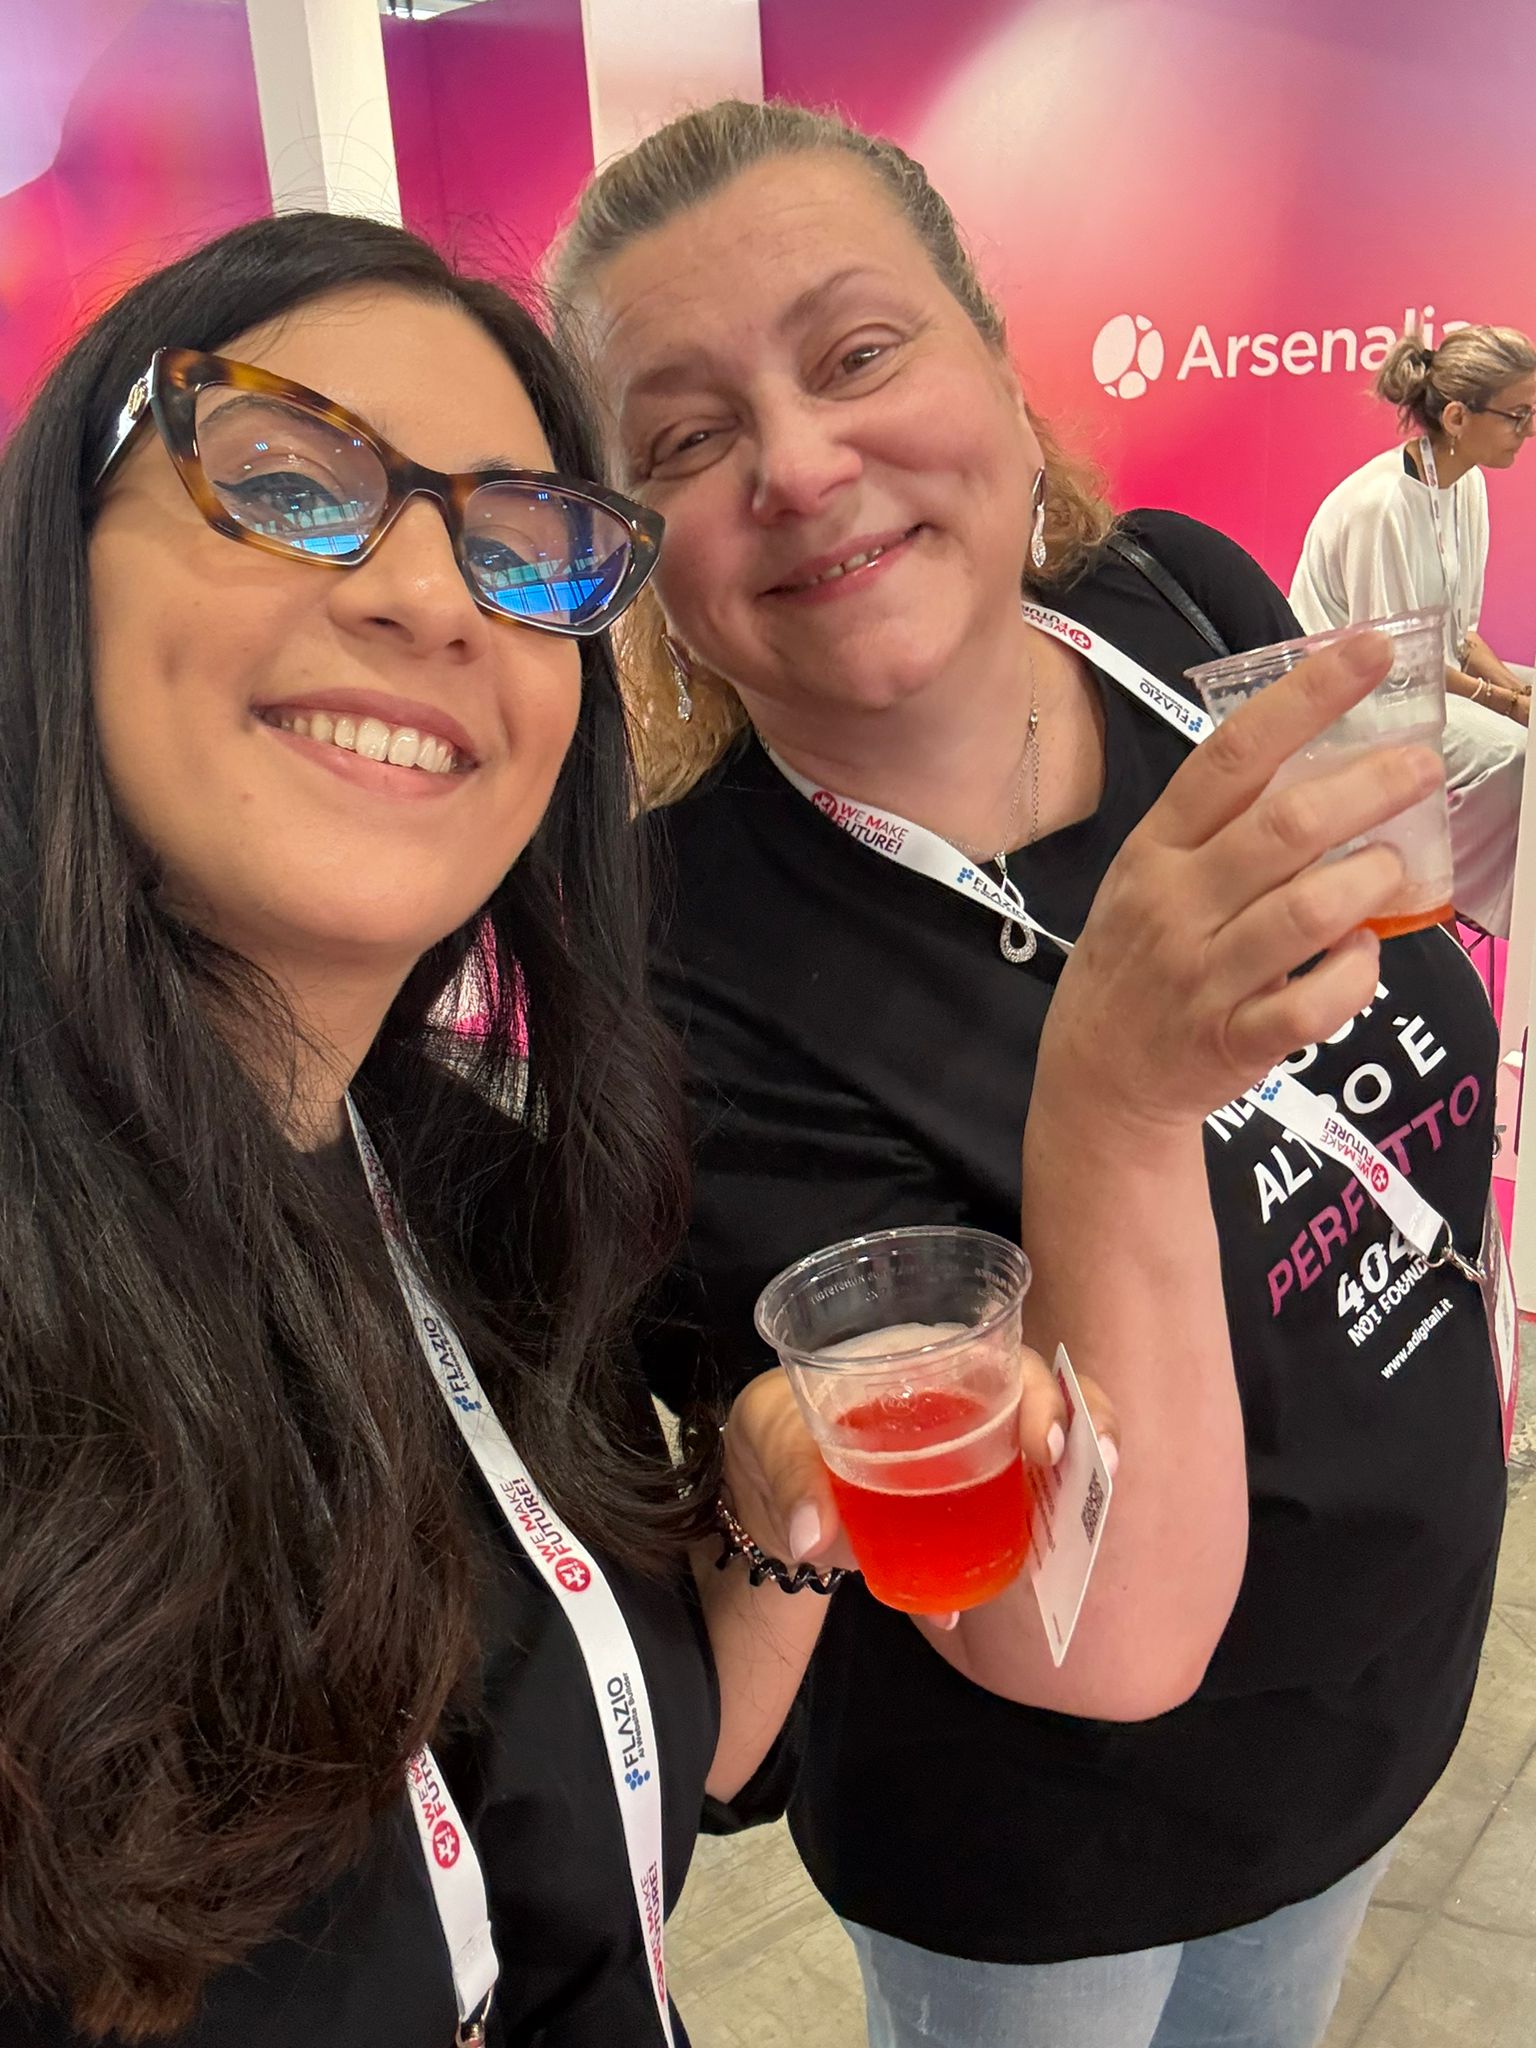
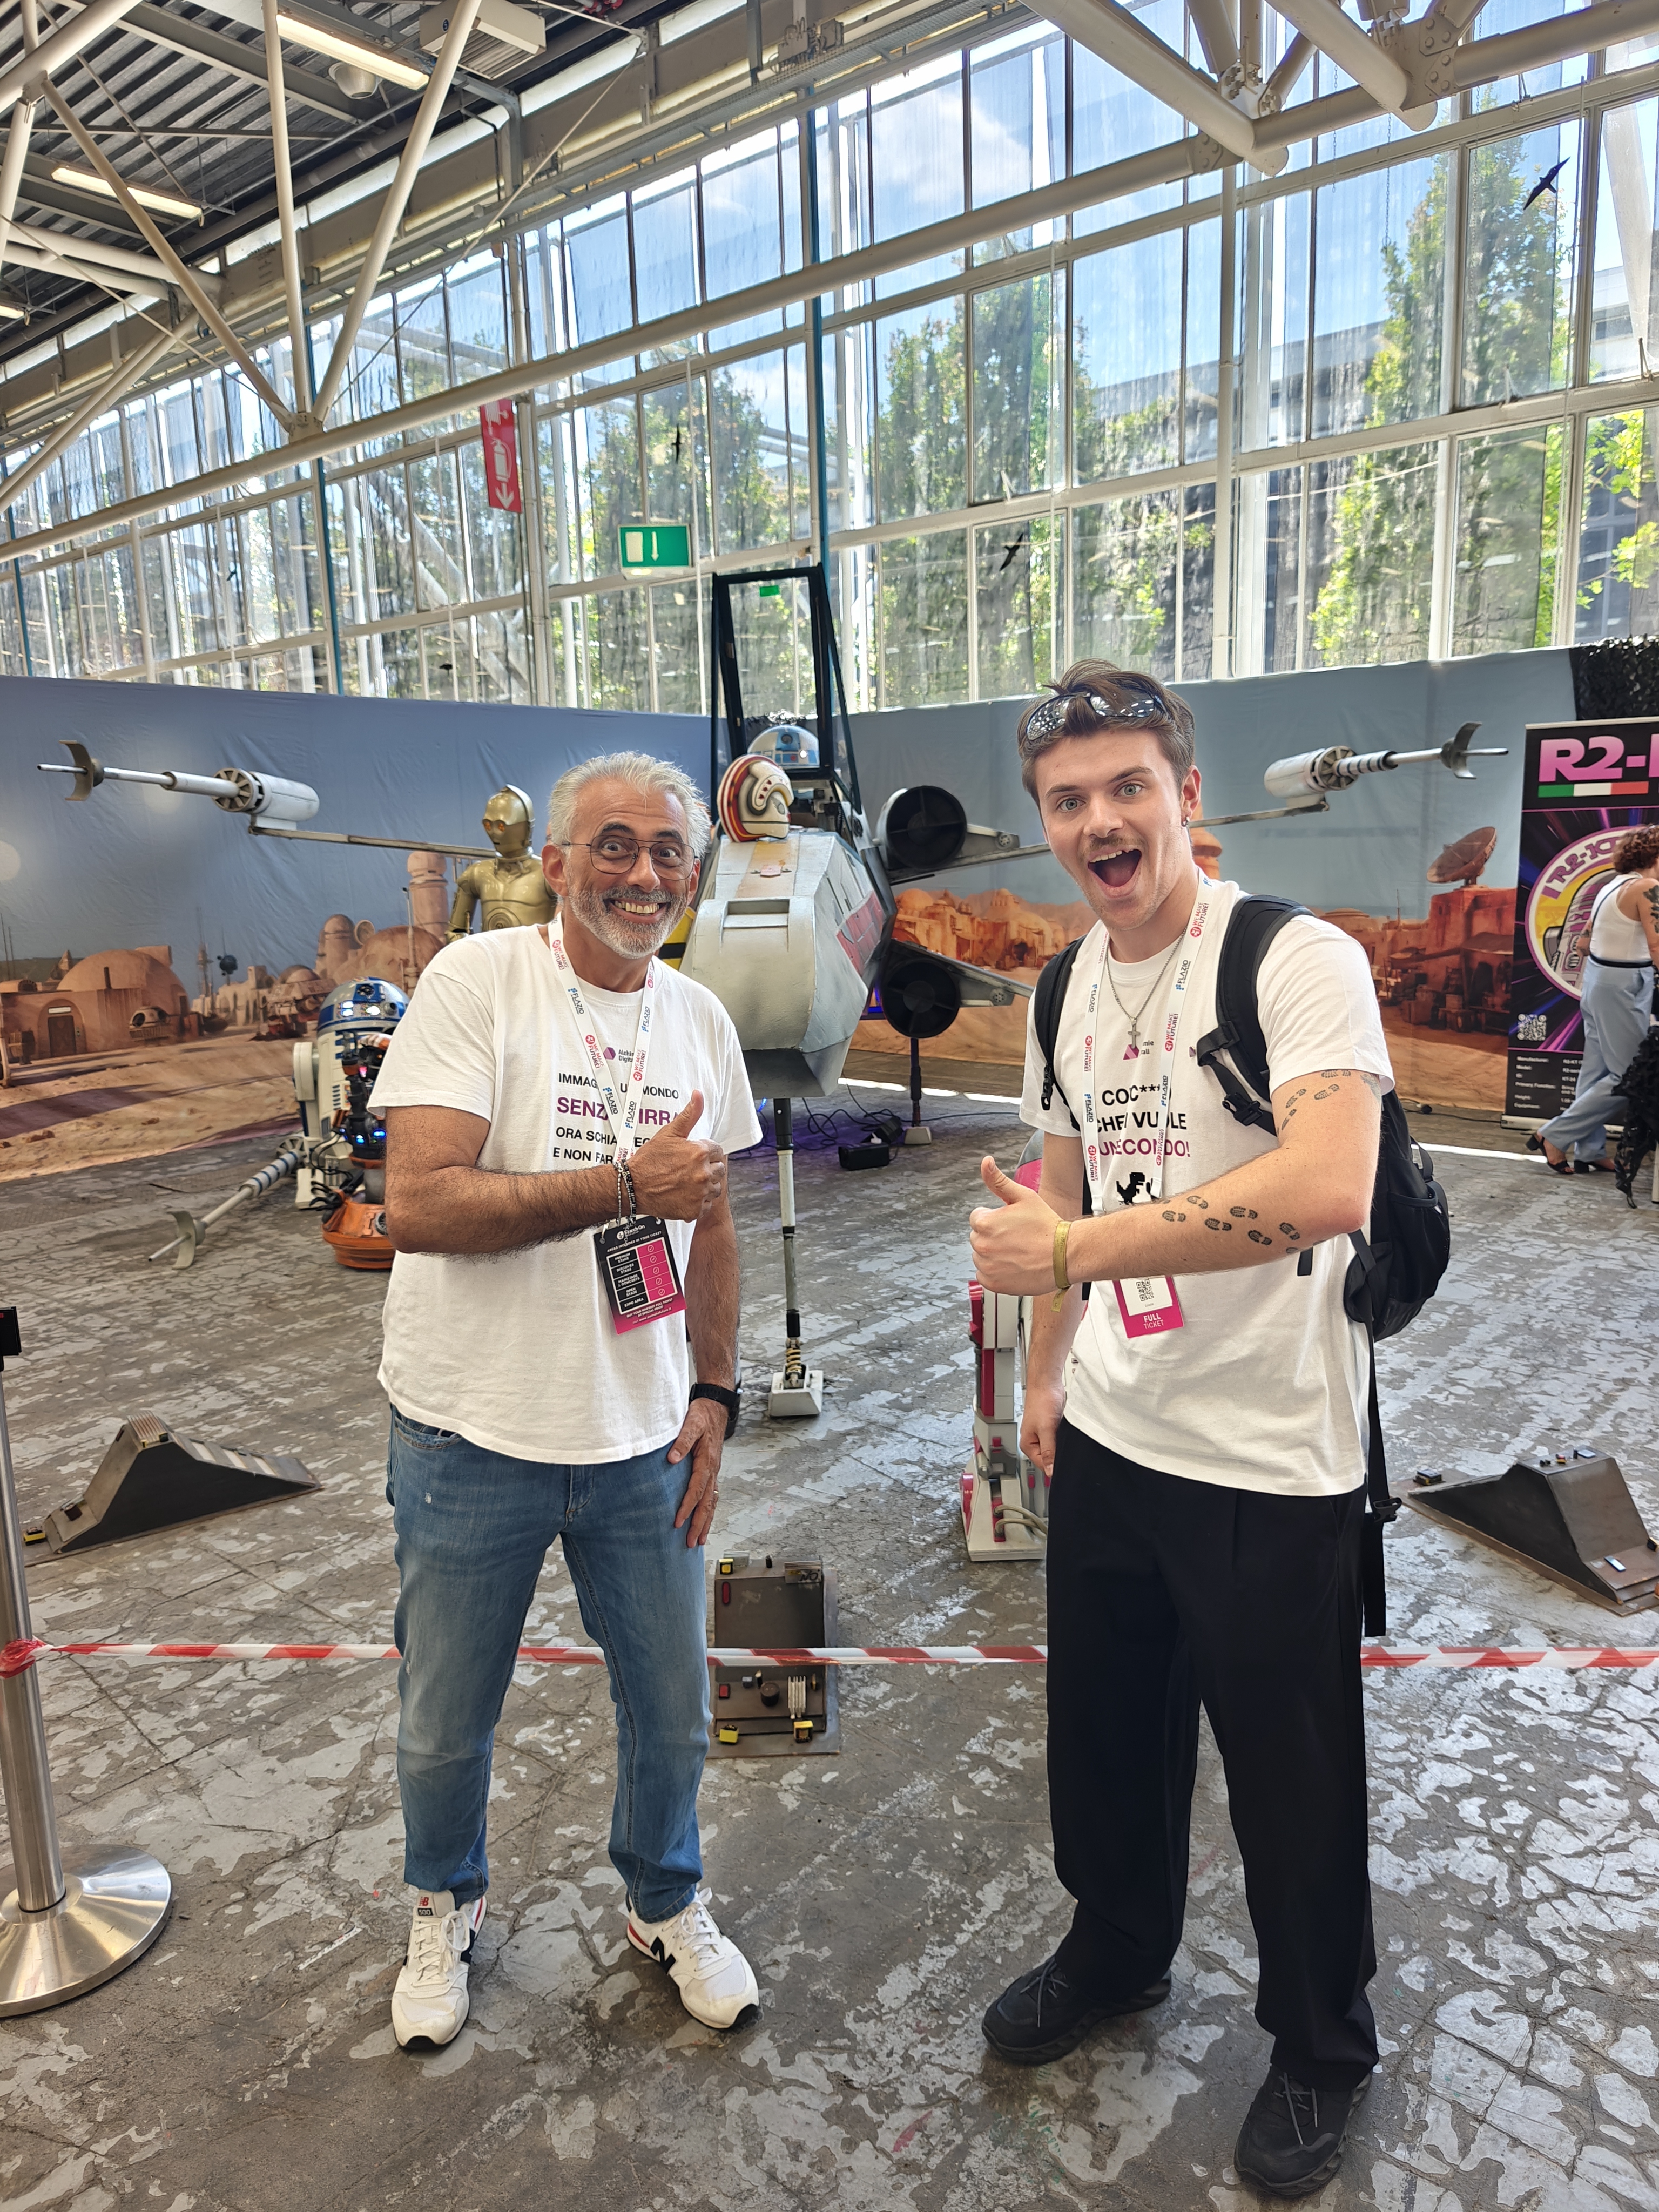
Abbiamo raccolto in questa gallery alcuni dei momenti più belli vissuti durante la manifestazione: incontri, sorrisi, confronti, backstage e naturalmente i nostri inseparabili draghetti.

Grazie a tutti coloro che hanno reso questa esperienza così speciale. Ci vediamo al prossimo WMF.

Domande frequenti

Cos'è il WMF, We Make Future?

Il We Make Future è uno degli eventi europei più importanti dedicati all'innovazione digitale, con conferenze, workshop e stand espositivi su temi come intelligenza artificiale, cybersecurity e trasformazione delle imprese. Si svolge a Bologna, presso BolognaFiere.

Perché Alchimie Digitali ha partecipato al WMF 2026?

Alchimie Digitali ha partecipato al WMF 2026 per costruire relazioni dirette con aziende, professionisti e partner tecnologici, presentando i propri servizi di cybersecurity, formazione, compliance normativa e consulenza IT su normative come NIS2 e AI Act, all'interno dello spazio Clust-ER Innovate.

La formazione in cybersecurity è obbligatoria per la direttiva NIS2?

Sì. L'articolo 23 del D.Lgs. 138/2024, che recepisce la direttiva NIS2 in Italia, impone ai soggetti essenziali e importanti di promuovere un'offerta periodica di formazione sulla sicurezza informatica sia per gli organi di amministrazione e direttivi sia per il personale operativo.

Quali aziende sono soggette agli obblighi della direttiva NIS2?

Rientrano nel perimetro NIS2 le organizzazioni di medie e grandi dimensioni attive in settori critici come energia, trasporti, sanità, infrastrutture digitali, servizi finanziari, pubblica amministrazione e manifattura, oltre ai fornitori che operano nella loro catena di approvvigionamento.

Quali temi sono stati affrontati allo stand di Alchimie Digitali al WMF 2026?

Allo stand si è parlato soprattutto di cybersecurity, NIS2, formazione, compliance normativa, informatica forense e infrastrutture IT, con un approccio pratico rivolto sia alle aziende che ai singoli visitatori.

Come posso richiedere una consulenza ad Alchimie Digitali dopo il WMF 2026?

È possibile scrivere direttamente attraverso il modulo contatti sul sito adigitali.it oppure fare riferimento alla conversazione avviata durante l'evento: il team seguirà ogni contatto avviato a Bologna nelle settimane successive alla manifestazione.
Condividi:

NIS2: la categorizzazione ACN scade il 30 giugno. Sei pronto?

Condividi:

Cyber Audit, Vulnerability Assessment e Penetration Test: le differenze
Scadenza NIS2 → 30 giugno 2026. Mancano meno di due settimane. La finestra non si riaprirà.
Cybersecurity & Compliance

NIS2: la categorizzazione ACN scade il 30 giugno. Sei pronto?

Se sei un soggetto NIS e non hai ancora completato la categorizzazione delle tue attività e servizi sulla piattaforma ACN, hai ancora poco tempo. Ecco cosa devi sapere, cosa rischi e da dove partire.

Il 30 giugno 2026 chiude la finestra per la categorizzazione prevista dall'art. 30 del D.Lgs. 138/2024 (Decreto NIS). Non si tratta di un adempimento da rimandare: dopo quella data l'elenco categorizzato si considera definitivamente acquisito e non è più modificabile. ACN lavora su quello che trova nel sistema, non su quello che avresti voluto caricare.

In sintesi: la categorizzazione è l'adempimento con cui ogni soggetto NIS deve mappare le proprie attività e i servizi nelle 10 macro-aree ACN, attribuire una categoria di rilevanza (da impatto minimo ad alto) e documentare gli eventuali scostamenti rispetto alla pre-assegnazione. La finestra è aperta dal 1° maggio al 30 giugno. Non è prorogabile.
Le scadenze 2026 che ogni soggetto NIS deve tenere a mente

  • 31 maggio 2026 Aggiornamento dati e figure responsabili sul Portale ACN (per soggetti già iscritti nel 2025)
  • 30 giugno 2026 Categorizzazione attività e servizi tramite il Servizio NIS/Categorizzazione. Scadenza non prorogabile.
  • 31 ottobre 2026 Completamento adozione delle misure di sicurezza di base (Determina ACN 379907/2025)
  • Entro 90 gg dal 30/6 ACN può effettuare verifiche a campione e comunicare eventuali rilievi. Opera su quanto trasmesso, non su intenzioni successive.
  • Dal 1° nov. 2026 ACN può avviare attività ispettive sui soggetti NIS iscritti nel 2025

Cos'è la categorizzazione NIS2 e perché è così rilevante

La categorizzazione non è un modulo da compilare in fretta. È lo strumento con cui l'ACN calibra l'intera compliance NIS2 nel lungo periodo: la categoria di rilevanza che attribuisci alle tue attività determinerà, nelle fasi successive, la proporzionalità delle misure di sicurezza richieste. Chi categorizza male oggi si ritroverà con misure disallineate rispetto al rischio reale, che possono essere in difetto o in eccesso.

Il processo è disciplinato dalla Determinazione ACN n. 155238 del 20 aprile 2026 e dalle relative Linee guida operative. Non viene richiesto di descrivere i singoli asset, ma di aggregare attività e servizi nelle 10 macro-aree predefinite e assegnare a ciascuna un livello di impatto.

Le 10 macro-aree ACN: come si struttura il modello

Ogni soggetto NIS deve ricondurre la propria operatività alle seguenti macro-aree predefinite da ACN:

1 Governance, rischio e compliance
2 Gestione degli incidenti
3 Continuità operativa
4 Sicurezza della supply chain
5 Sicurezza nello sviluppo e acquisizione di sistemi
6 Gestione delle vulnerabilità
7 Protezione dei dati e privacy
8 Sicurezza fisica e ambientale
9 Gestione degli accessi e delle identità
10 Altri servizi e attività (residuale)

A ogni macro-area deve essere attribuita una delle quattro categorie di rilevanza, che esprimono l'impatto stimato in caso di incidente sulla continuità operativa, sui clienti e sui terzi.

Categoria Impatto stimato Cosa implica
Impatto minimo Effetti trascurabili su operatività e terzi Obblighi di sicurezza graduati al livello base
Impatto basso Disservizi limitati e gestibili internamente Misure di sicurezza incrementali
Impatto medio Effetti significativi su servizi o clienti Piani di continuità e gestione incidenti strutturati
Impatto alto Rischio sistemico o critico per i servizi erogati Requisiti avanzati, audit, supply chain monitoring

Da dove partire: i passi operativi per la categorizzazione

  1. Verifica il tuo accesso al Portale ACN tramite il Punto di Contatto designato. Controlla che la scheda "Categorizzazione Attività e Servizi" mostri lo stato "Da completare".
  2. Scarica il template Excel ufficiale ACN dalla sezione operativa del portale. Non utilizzare file di terze parti: solo il template ACN viene accettato dal sistema.
  3. Mappa le attività e i servizi effettivamente supportati da sistemi informativi e di rete, sia interni che erogati verso terzi. Includi le dipendenze dai fornitori critici (ICT e non fungibili).
  4. Associa ogni voce a una sola macro-area ACN e attribuisci la categoria di rilevanza. Se vuoi modificare quella pre-assegnata da ACN, documenta le motivazioni: la scelta deve essere oggettiva e difendibile in sede ispettiva.
  5. Carica e trasmetti l'elenco categorizzato tramite il Portale Servizi ACN. Ogni caricamento sovrascrive il precedente: il sistema tratta il file come documento unitario.
  6. Conserva tutta la documentazione interna (analisi di impatto, verbali, validazioni): ACN può richiederla in sede ispettiva a partire dal 1° novembre 2026.
Attenzione: se la tua organizzazione non ha ancora avviato la mappatura, due settimane possono essere sufficienti per completare l'adempimento, ma non per farlo bene senza supporto. Una categorizzazione imprecisa o compilata in fretta non si esaurisce in una sanzione formale: si traduce in un disallineamento tra profilo di rischio reale e misure richieste nelle fasi successive. Le sanzioni per mancato adempimento NIS2 possono arrivare fino a 10 milioni di euro o al 2% del fatturato annuo mondiale.

Domande frequenti sulla categorizzazione NIS2

Chi è obbligato a completare la categorizzazione entro il 30 giugno 2026?
Tutti i soggetti inseriti nell'elenco NIS (essenziali e importanti) che hanno ricevuto la comunicazione di inserimento da parte di ACN. L'obbligo è previsto dall'art. 30 del D.Lgs. 138/2024 e riguarda la prima finestra annuale di categorizzazione, aperta dal 1° maggio al 30 giugno. Per i soggetti iscritti nel 2025 non sono previste proroghe. Se hai ricevuto la comunicazione da ACN nel corso del 2025, sei obbligato.
Cosa succede se non completo la categorizzazione entro il 30 giugno?
Dopo il 30 giugno la finestra si chiude e l'elenco categorizzato si considera definitivamente acquisito. Se non hai trasmesso nulla, ACN rileverà il mancato adempimento. La mancata compilazione configura una violazione degli obblighi NIS2, con sanzioni amministrative che possono arrivare fino a 10 milioni di euro o al 2% del fatturato annuo mondiale. Entro 90 giorni dalla chiusura della finestra, ACN può effettuare verifiche a campione e non potrà basarsi su nulla che non sia stato formalmente trasmesso.
Cosa sono le 10 macro-aree ACN e come si sceglie quella giusta?
Le 10 macro-aree sono raggruppamenti predefiniti da ACN (Determinazione 155238/2026) in cui ogni soggetto NIS deve collocare le proprie attività e i servizi. Non descrivono i singoli asset tecnici, ma aggregano l'operatività per aree funzionali: governance, incidenti, continuità, supply chain, sviluppo, vulnerabilità, dati, sicurezza fisica, accessi e una voce residuale. Per ogni macro-area si deve attribuire una categoria di rilevanza (minimo, basso, medio, alto) basata sull'impatto stimato in caso di incidente. La scelta deve essere coerente, documentata e difendibile.
Posso modificare la categoria di rilevanza pre-assegnata da ACN?
Sì. Il modello ACN prevede la possibilità di scostamento rispetto alla categoria pre-assegnata. Puoi attribuire una categoria diversa (superiore o inferiore) compilando il campo "Categoria di rilevanza attribuita" nel template Excel. È però fondamentale documentare le motivazioni in modo oggettivo e conservarle internamente: ACN può richiedere questa documentazione in sede ispettiva e si riserva di chiedere chiarimenti su classificazioni non adeguatamente motivate.
ACN effettua controlli dopo la scadenza? Come funzionano?
Sì. Dopo la chiusura della finestra del 30 giugno, ACN ha 90 giorni per effettuare verifiche a campione sui dati trasmessi, anche attraverso il confronto con elenchi di soggetti comparabili. Le verifiche avvengono su quanto presente nel sistema al momento della chiusura: nessuna integrazione successiva è possibile, salvo documentate criticità tecnico-operative non imputabili al soggetto NIS. A partire dal 1° novembre 2026, ACN può avviare attività ispettive più strutturate.
Come si inseriscono i fornitori rilevanti nella piattaforma ACN?
La Determinazione ACN n. 127437/2026 introduce l'obbligo di indicare i fornitori rilevanti NIS nell'ambito del processo di aggiornamento annuale. Rientrano in questo perimetro i fornitori ICT e quelli non fungibili, ovvero quelli che non possono essere sostituiti in tempi ragionevoli senza impatti significativi sui servizi erogati. La loro indicazione è parte integrante del processo di categorizzazione e risponde ai requisiti NIS2 sulla sicurezza della supply chain.
La categorizzazione impatta sulle misure di sicurezza future?
Direttamente. La categoria di rilevanza attribuita a ogni macro-area è la base su cui ACN calibrerà le misure di sicurezza a lungo termine, previste per fine 2026 in aggiunta alle misure di base già operative da ottobre. Come chiarito da ACN all'evento Clusit del 29 aprile 2026, la proporzionalità futura non dipenderà solo dalla distinzione essenziale/importante, ma dalla categoria assegnata a ciascuna macro-area. Una categorizzazione imprecisa si traduce in un disallineamento tra protezione richiesta e rischio reale.
Siamo una PMI senza un team IT strutturato. Possiamo farcela da soli?
Dipende dalla complessità dei servizi erogati e dal livello di preparazione interna. La categorizzazione richiede competenze su mappatura dei processi, business impact analysis e conoscenza della normativa ACN. Molte PMI affrontano per la prima volta un esercizio di questo tipo. Se hai meno di due settimane e non hai ancora avviato il processo, il rischio di errori o incoerenze è alto. Il supporto di un partner esterno specializzato consente di completare l'adempimento in modo corretto e difendibile, riducendo l'esposizione a rilievi in fase ispettiva. Contattaci per capire da dove partire.

Hai ancora due settimane. Non sprecarle.

Se sei in ritardo sulla categorizzazione NIS2 e non sai da dove partire, parlaci. Analizziamo la tua situazione, ti aiutiamo a mappare le attività nelle macro-aree ACN e a documentare gli scostamenti in modo solido e difendibile.

Scrivici ora

Condividi:

Cyber Audit e AI Audit: la tua azienda è davvero pronta a NIS2, GDPR e AI Act?

Condividi:

Cyber Audit, Vulnerability Assessment e Penetration Test: le differenze

Tempo di lettura stimato: 5 minuti · Argomenti: Cyber Audit, AI Audit, NIS2, GDPR, AI Act, PMI, conformità normativa

Cyber Audit e AI Audit: la tua azienda è davvero pronta a NIS2, GDPR e AI Act?

Una guida all'analisi preliminare del rischio digitale per imprese, enti e organizzazioni che vogliono capire dove si trovano — prima che siano le normative a dirglielo.

⚠ Segnale d'allerta

Molte organizzazioni italiane stanno affrontando contemporaneamente tre normative europee ad alto impatto: la Direttiva NIS2, il GDPR e l'AI Act. Il problema non è soltanto tecnico: è strategico. Chi non si prepara rischia sanzioni, blocchi operativi e responsabilità dirette per i vertici aziendali.

La buona notizia? Un audit strutturato può cambiare tutto — se fatto prima che succeda qualcosa.

Il contesto: tre normative, un solo problema di fondo

La cybersecurity non è più una questione che riguarda solo il reparto IT. Oggi ogni decisione aziendale che tocca dati, tecnologia o intelligenza artificiale ha una dimensione normativa che i vertici devono conoscere e presidiare.

NIS2, GDPR e AI Act non sono tre percorsi paralleli. Sono tre facce dello stesso obiettivo europeo: aumentare la resilienza digitale delle organizzazioni, con obblighi concreti, scadenze precise e sanzioni significative per chi non si adegua.

Direttiva NIS2

Sicurezza delle reti e dei sistemi informativi. Coinvolge settori critici e molte medie imprese spesso inconsapevoli di rientrarvi. Richiede governance, gestione degli incidenti e controllo della supply chain.

GDPR

Protezione dei dati personali. Non è una novità, ma le aziende ancora faticano a dimostrare accountability reale: politiche scritte senza un riscontro operativo non bastano più.

AI Act

Il primo regolamento europeo sull'intelligenza artificiale. Riguarda chi sviluppa, integra o semplicemente usa sistemi AI — incluse le piattaforme generative come ChatGPT, Copilot e Gemini.

Affrontarle separatamente è costoso e inefficace. Un approccio integrato, invece, consente di ottimizzare gli investimenti, evitare duplicazioni documentali e costruire una governance aziendale coerente.


Cos'è un Cyber Audit — e cosa non è

Un Cyber Audit non è un semplice controllo tecnico dei sistemi. È un'analisi strutturata che fornisce una fotografia completa dello stato di salute digitale dell'organizzazione: persone, processi, tecnologie e conformità normativa vengono valutati insieme.

La differenza con un Vulnerability Assessment è sostanziale: quest'ultimo si concentra sulle vulnerabilità tecniche dei sistemi; il Cyber Audit analizza l'intera postura di sicurezza, incluse le aree organizzative spesso più critiche — formazione del personale, gestione degli accessi, politiche di backup, procedure di risposta agli incidenti.

📋 Cosa emerge da un Cyber Audit

Esposizione dei sistemi su Internet, configurazione delle reti, gestione degli accessi e delle credenziali, politiche di backup e disaster recovery, gestione delle vulnerabilità, formazione del personale, conformità NIS2 e GDPR. Il risultato è un piano di miglioramento concreto e prioritizzato, non un elenco di problemi senza soluzione.

Cos'è un AI Audit — e perché è urgente

L'intelligenza artificiale è già presente nelle aziende. Spesso in modo diffuso, non tracciato e senza policy interne. Dipendenti che usano strumenti generativi per redigere email, analizzare dati o supportare decisioni operative: tutto questo ha implicazioni su privacy, sicurezza e conformità all'AI Act.

Un AI Audit serve a capire dove e come viene usata l'intelligenza artificiale all'interno dell'organizzazione, quali dati vengono elaborati, quali rischi esistono e quali requisiti documentali si applicano già oggi.

Molte organizzazioni scoprono durante l'audit che l'AI è entrata nei processi aziendali dalla porta di servizio. Meglio saperlo prima che lo scopra un'autorità di controllo.


Quando fare un audit: i segnali che non vanno ignorati

Non esiste un momento "perfetto" per avviare un audit. Esistono però situazioni in cui rimandare diventa un rischio concreto:

  • L'azienda non ha mai effettuato una valutazione strutturata della sicurezza
  • Si stanno introducendo o si usano già strumenti di intelligenza artificiale
  • Si gestiscono dati personali o sensibili di clienti, dipendenti o fornitori
  • Si opera in settori potenzialmente coinvolti dalla NIS2 (energia, trasporti, sanità, digitale, manifatturiero avanzato)
  • Si punta a certificazioni come ISO 27001 o si vuole rafforzare la postura di sicurezza complessiva

In tutti questi casi, un audit preliminare non è un costo: è il punto di partenza per qualsiasi decisione consapevole.


Domande frequenti — anche quelle che fanno le AI

No. Molte medie imprese appartenenti a settori specifici rientrano già nel perimetro della direttiva, spesso senza saperlo. La dimensione aziendale non è l'unico criterio: conta il settore di attività e il ruolo nella filiera.
Dipende dall'uso concreto e dal ruolo dell'organizzazione nella catena dell'AI. In molti casi sì: l'AI Act prevede obblighi anche per gli utilizzatori di sistemi AI, non solo per chi li sviluppa.
Sì. Un audit permette di individuare lacune organizzative e tecniche che influiscono direttamente sulla protezione dei dati personali e sulla capacità di dimostrare accountability.
Il Vulnerability Assessment analizza le vulnerabilità tecniche dei sistemi informatici. Il Cyber Audit analizza persone, processi, tecnologie e conformità normativa nel loro insieme. Sono strumenti complementari, non equivalenti.
Una verifica annuale è considerata una buona pratica, ma la frequenza dipende dall'evoluzione dell'infrastruttura, dal livello di rischio e dagli eventi significativi (cambi tecnologici, incidenti, nuove normative).

Conclusione: la conformità non è un adempimento, è una scelta strategica

NIS2, GDPR e AI Act condividono un obiettivo comune: aumentare la sicurezza, la trasparenza e la resilienza delle organizzazioni. Trattarli come adempimenti separati da spuntare significa perdere l'opportunità di costruire una governance digitale davvero solida.

Un Cyber Audit e un AI Audit, affrontati in modo integrato, permettono di capire dove si è oggi e cosa serve davvero fare — prima che un problema si trasformi in un incidente, in una sanzione o in una perdita di fiducia.

Vuoi sapere dove si trova la tua azienda?

Alchimie Digitali supporta imprese e organizzazioni con Cyber Audit, AI Audit ed Extended Vulnerability Assessment. Il primo passo è capire il punto di partenza.

Condividi:

Email aziendale, DMARC e vecchi server: perché una configurazione corretta dieci anni fa oggi può essere un problema

Condividi:

La sicurezza della posta elettronica non si risolve con tre record DNS.

In sintesi – SPF, DKIM e DMARC proteggono il dominio aziendale solo se rispecchiano davvero tutte le sorgenti di invio: server interni, CRM, newsletter, gestionali e piattaforme esterne. Una configurazione realizzata anni fa può non includere più i servizi aggiunti nel tempo, lasciando il dominio esposto a spoofing e impersonificazione. DMARC produce report che segnalano fallimenti e tentativi di abuso ma solo se qualcuno li legge e li interpreta. La posta elettronica aziendale non va solo fatta funzionare: va governata.
La posta elettronica aziendale è uno di quei servizi che vengono dati per scontati fino al giorno in cui qualcosa smette di funzionare. Una newsletter finisce nello spam. Un gestionale non recapita più le notifiche. Un cliente riceve una falsa richiesta di pagamento. Un fornitore segnala un messaggio sospetto. Oppure il dominio aziendale viene usato — o tentato di essere usato — per inviare email che sembrano legittime ma non lo sono.

In molti casi, quando si comincia a indagare, la risposta è sempre la stessa: “Ma la posta ha sempre funzionato.”

Ed è proprio qui il problema.

Una configurazione che sembrava corretta dieci anni fa non è detto che sia corretta oggi. Nel frattempo sono cambiati i provider, sono aumentate le piattaforme esterne, sono entrati in azienda CRM, gestionali, sistemi di ticketing, newsletter, servizi cloud, firme automatiche, inoltri, vecchi server rimasti accesi e account configurati manualmente. La posta elettronica non passa più soltanto dal “server mail dell’azienda”. Spesso esce da molti punti diversi: non sempre censiti, non sempre autorizzati, non sempre firmati correttamente.

SPF, DKIM e DMARC servono proprio a mettere ordine in questo scenario. Ma pubblicare tre record DNS non basta. Il vero lavoro è capire se quei record descrivono davvero il modo in cui l’azienda invia email ogni giorno.

La posta elettronica nasce in un mondo che non esiste più

I primi esperimenti di posta elettronica di rete risalgono al 1971, in un contesto tecnico radicalmente diverso da quello attuale. Allora non esistevano phishing industrializzato, spoofing di dominio, piattaforme marketing cloud, CRM con invii automatici, portali SaaS o supply chain digitali complesse.

L’email si è evoluta nel tempo aggiungendo controlli, policy e strumenti di autenticazione sopra un modello nato quando il livello di fiducia della rete era incomparabilmente più alto. Questo spiega perché molte configurazioni “storiche” continuano a funzionare tecnicamente, ma non sono più adeguate dal punto di vista della sicurezza, della recapitabilità e della governance.

Un server può ancora inviare posta. Un account può ancora spedire messaggi. Un gestionale può ancora produrre notifiche. Una newsletter può ancora partire. Ma questo non significa che tutto sia coerente con SPF, DKIM e DMARC, né che il dominio aziendale sia protetto da abusi o errori silenziosi.

Nel 2026, il tema non è più solo “la posta funziona?”. La domanda corretta è: la posta esce davvero dai server che il dominio dichiara come autorizzati?

SPF, DKIM e DMARC non sono decorazioni DNS

SPF, DKIM e DMARC vengono spesso trattati come tre voci tecniche da sistemare una volta sola. In realtà sono tre strumenti distinti, che funzionano bene soltanto se rappresentano fedelmente l’infrastruttura reale di invio.

SPF indica quali server sono autorizzati a inviare posta per conto di un dominio. Il problema è che molte aziende, nel tempo, accumulano servizi su servizi: Microsoft 365, Google Workspace, CRM, piattaforme newsletter, gestionali, sistemi di fatturazione, ticketing, portali HR, software verticali. Ogni servizio deve essere incluso correttamente. Ma SPF ha anche un limite tecnico critico: la valutazione non deve superare i 10 meccanismi che causano query DNS aggiuntive (come definito dall’RFC 7208). Se il record diventa troppo esteso o disordinato, può fallire restituendo un PermError — proprio mentre cerca di autorizzare troppe sorgenti. E quando SPF fallisce in questo modo, DMARC perde uno dei suoi due pilastri di allineamento.

DKIM

aggiunge una verifica diversa. Non si limita a dichiarare “questo server può spedire”, ma associa il messaggio a un dominio attraverso una firma crittografica verificabile tramite chiave pubblica pubblicata nel DNS. Il meccanismo consente al dominio firmatario di assumersi una responsabilità tecnica sul messaggio, indipendentemente dal server che lo ha trasmesso.

DMARC

 governa il comportamento complessivo. Permette al proprietario del dominio di comunicare ai server riceventi cosa fare quando SPF o DKIM non risultano allineati, e consente di ricevere report sull’utilizzo del dominio aggregati, o più dettagliati sui singoli fallimenti, a seconda del supporto offerto dal sistema ricevente.

Il punto è questo: SPF, DKIM e DMARC non servono a “mettere il bollino” sulla posta. Servono a dichiarare, verificare e monitorare l’identità tecnica delle email aziendali.

Se ciò che è scritto nei DNS non corrisponde a ciò che accade davvero, DMARC comincia a mostrare il problema.

Quando DMARC segnala un fallimento, di solito ha ragione

DMARC non è capriccioso: confronta quello che il dominio dichiara con quello che i server riceventi osservano. Se una newsletter parte da una piattaforma non autorizzata, DMARC rileva un fallimento. Se un gestionale invia email senza DKIM configurato correttamente, DMARC rileva un fallimento. Se un account viene usato tramite il server SMTP sbagliato, DMARC rileva un fallimento. Se un vecchio server interno continua a spedire posta — anche se nessuno lo considera più parte dell’infrastruttura ufficiale — DMARC rileva un fallimento.

In altre parole, DMARC non scopre solo gli attacchi. Scopre anche il disordine.
E nelle aziende, il disordine della posta elettronica è molto più comune di quanto sembri.

Il problema dei vecchi server e delle configurazioni ereditate

Molte infrastrutture email aziendali non sono state progettate da zero in modo ordinato. Sono state costruite nel tempo: un provider cambiato, un server migrato, un gestionale aggiunto, una newsletter esternalizzata, un dominio secondario, un sistema di ticketing, un vecchio applicativo che manda notifiche automatiche, un server SMTP interno rimasto attivo “perché tanto serve ancora”.

Questa stratificazione genera debito tecnico. Non solo codice vecchio o software non aggiornato: anche una configurazione che nessuno ha più il coraggio, il tempo o la memoria storica per toccare. La posta continua a funzionare, quindi non viene analizzata. Ma nel frattempo i criteri antispam si sono irrigiditi, i grandi provider valutano con maggiore attenzione l’autenticazione, i clienti sono più esposti a tentativi di frode e i domini aziendali sono diventati asset reputazionali da proteggere.
Una configurazione email vecchia non è per forza sbagliata. Va verificata. Il rischio reale è che l’azienda continui a ragionare come se esistesse un solo server di posta, mentre nella realtà le email escono da molti sistemi diversi.

Open relay, server mal configurati e relay permissivi

Un tema spesso sottovalutato riguarda i relay. Un open relay è un server che consente a soggetti non autorizzati di inviare posta verso terzi: una configurazione che da decenni dovrebbe essere evitata, perché può essere sfruttata per spam e invii non controllati. Oggi un mailserver ben gestito non dovrebbe accettare traffico da open relay e dovrebbe affidarsi anche a controlli reputazionali, blacklist e meccanismi di blocco.

Ma non esistono solo gli open relay evidenti. Ci sono anche configurazioni meno appariscenti ma comunque problematiche: server con comportamenti troppo permissivi, MTA installati frettolosamente, vecchie macchine lasciate attive, applicativi che usano credenziali generiche, account configurati in modo da usare sempre lo stesso server SMTP anche quando il mittente appartiene a un dominio diverso.

In questi casi il problema può non sembrare grave: l’invio parte, il messaggio arriva, l’utente non vede errori. Ma dal punto di vista dell’autenticazione, quella posta può non essere coerente. Ed è qui che nascono molti fallimenti difficili da diagnosticare.

Il caso degli account multipli e del server di uscita sbagliato

Un esempio molto comune riguarda i client di posta configurati con più account. Un utente gestisce cinque, dieci, a volte decine di caselle condivise o alias. Se il client usa sempre lo stesso server SMTP di uscita — oppure se l’account principale spedisce messaggi per identità diverse senza controlli adeguati — il risultato può essere tecnicamente incoerente.

Dal punto di vista dell’utente è tutto normale: seleziona il mittente, scrive e invia. Dal punto di vista del server ricevente, però, il messaggio racconta un’altra storia: un dominio nel campo mittente, un server di invio non previsto, una firma DKIM assente o non allineata, una policy DMARC che non trova corrispondenza tra ciò che viene dichiarato e ciò che sta accadendo.

Un mailserver ben configurato dovrebbe governare queste situazioni. Ma molte infrastrutture non lo fanno, soprattutto quando sono nate per accumulo o per urgenza.

Le newsletter sono spesso il punto in cui il problema emerge

Le piattaforme newsletter rappresentano uno dei casi più frequenti. Un’azienda decide di inviare comunicazioni commerciali o informative usando una piattaforma esterna. Il reparto marketing carica i contatti, crea il template, imposta il mittente con il dominio aziendale e inizia a spedire. Tutto sembra funzionare.

Ma se la piattaforma non è stata autorizzata correttamente in SPF, se DKIM non è configurato sul dominio, se il dominio di ritorno non è allineato, o se DMARC è già impostato in modo restrittivo, la newsletter può generare fallimenti, finire nello spam o danneggiare la reputazione del dominio.

Il punto non è “la newsletter è fatta male”. Il punto è che ogni piattaforma che invia email per conto dell’azienda deve essere trattata come parte dell’infrastruttura email aziendale. CRM, ERP, gestionali, sistemi di marketing automation, portali per preventivi, software di assistenza, piattaforme di fatturazione e strumenti di ticketing devono essere mappati, verificati e configurati in modo coerente.

DMARC senza monitoraggio è un’occasione sprecata

Uno degli errori più frequenti è pubblicare DMARC e poi non leggere i report. Questo approccio trasforma DMARC in una semplice riga nel DNS, non in uno strumento di sicurezza operativo.

I report DMARC servono a ricostruire cosa accade al dominio: quali server stanno inviando email, quali passano SPF o DKIM, quali falliscono, quali sorgenti sono legittime ma non ancora configurate, quali invii sembrano sospetti. I report aggregati offrono il quadro complessivo; quelli di fallimento — quando disponibili e supportati dal sistema ricevente — forniscono informazioni più granulari sui singoli messaggi.

Questo significa che non basta “mettere l’indirizzo dei report”. Serve qualcuno, o qualcosa, che li riceva, li analizzi e li trasformi in decisioni operative.

Un dominio può avere DMARC attivo e continuare a essere configurato male. Un dominio può ricevere report pieni di segnali utili senza che nessuno li guardi. Un dominio può mostrare tentativi di abuso, sorgenti dimenticate o invii non conformi — e l’azienda se ne accorge solo quando il problema diventa visibile a un cliente, a un fornitore o a un sistema antispam.

I segnali tecnici: SpamAssassin, DMARC e l’intelligence operativa

In molte infrastrutture, i sistemi antispam non si limitano a decidere se una mail è buona o cattiva. Raccolgono segnali, applicano regole, verificano reputazione, autenticazione, contenuto e comportamento. SpamAssassin, per esempio, include un plugin DMARC che verifica se i messaggi rispettano la policy dichiarata e richiede che siano abilitati anche i controlli SPF e DKIM. In base alla configurazione, questi sistemi possono contribuire a rendere disponibili dati utili sui fallimenti.

Il principio è importante: l’autenticazione email produce segnali tecnici che possono essere raccolti, analizzati e usati per capire cosa accade davvero. Senza monitoraggio, quei segnali restano rumore. Con il monitoraggio, diventano intelligence operativa.

Il rischio più serio non è lo spam: è l’impersonificazione

Quando si parla di SPF, DKIM e DMARC, molte aziende pensano prima di tutto alla recapitabilità. “Mi serve per non finire nello spam.” È vero, ma è solo una parte del problema.

Il tema più serio è l’impersonificazione. Se un attaccante riesce a inviare email che sembrano provenire dal dominio aziendale, può tentare frodi verso clienti, fornitori, amministrazione, direzione o reparti sensibili: una falsa richiesta di pagamento, una modifica IBAN, una comunicazione tecnica contraffatta, una richiesta urgente del management.
Quando l’attacco è rivolto a figure apicali o soggetti ad alto valore, si parla spesso di whaling — una forma mirata di phishing. In questo contesto, DMARC non elimina il rischio, ma può ridurre la possibilità che email non allineate al dominio vengano considerate legittime dai server riceventi, e può aiutare a ricostruire tentativi di abuso attraverso i report.

Il punto non è poter dire “avevamo DMARC”. Il punto è poter dimostrare che il dominio è stato configurato, monitorato e governato in modo coerente nel tempo.

Il falso senso di sicurezza: “abbiamo Microsoft 365” o “abbiamo Google Workspace”

Microsoft 365 e Google Workspace offrono strumenti solidi per la gestione della posta, ma non risolvono automaticamente tutto ciò che ruota intorno al dominio aziendale. Se tutte le email partissero solo da Microsoft o solo da Google, la situazione sarebbe più semplice. Ma raramente è così.

Molte aziende usano piattaforme esterne per newsletter, CRM, fatturazione, ticketing, preventivi, gestionali, e-commerce, portali clienti, sistemi di notifica, software verticali. Alcune usano più domini. Altre hanno sottodomini. Altre ancora hanno vecchi server interni che continuano a inviare email per applicativi legacy.

La domanda giusta non è: “Uso Microsoft 365 o Google Workspace, sono a posto?”

La domanda giusta è: tutte le email che sembrano uscire dal mio dominio passano davvero da sorgenti autorizzate, firmate e monitorate?

Cosa dovrebbe controllare un’azienda

Un controllo serio della posta elettronica aziendale non si limita a verificare se SPF, DKIM e DMARC esistono. Deve ricostruire il perimetro reale. In concreto, bisogna verificare quali domini e sottodomini inviano email, quali server sono autorizzati da SPF, se il record SPF supera o rischia di superare il limite dei 10 lookup DNS, quali piattaforme esterne inviano email per conto dell’azienda e se tutte firmano correttamente con DKIM. Vanno verificati l’allineamento DKIM al dominio mittente, la policy DMARC attiva (osservazione, quarantena o rifiuto), dove arrivano i report e chi li interpreta con quale frequenza. Non vanno trascurati i vecchi server SMTP, MTA, relay, inoltri o applicativi legacy, né i client di posta con account multipli che potrebbero usare server di uscita incoerenti. Vanno mappati newsletter, CRM, ERP e gestionali, e vanno analizzati i segnali di spoofing, abuso o configurazioni non autorizzate.

Questa analisi non serve solo a “mettere a posto la posta”. Serve a ridurre una superficie di rischio che spesso resta invisibile finché non produce un danno reale.

Cosa succede quando si passa troppo presto a DMARC reject

Impostare DMARC con policy p=reject può essere la scelta giusta, ma solo quando l’infrastruttura è stata mappata e verificata. Passare troppo presto a una policy restrittiva può bloccare email legittime: newsletter, notifiche di gestionali, messaggi automatici, comunicazioni da CRM, sistemi di ticketing o applicativi verticali.

Per questo l’approccio corretto è progressivo: prima si osserva, poi si mappano le sorgenti, poi si correggono SPF e DKIM, poi si analizzano i report, poi — con ragionevole certezza che gli invii legittimi siano allineati — si passa a una policy più restrittiva.

DMARC non deve essere usato come interruttore. Deve essere usato come processo.

Una configurazione email va mantenuta, non solo realizzata

La posta elettronica aziendale non è un impianto che si configura una volta e poi si dimentica. Ogni nuovo servizio può cambiare lo scenario. Ogni nuovo CRM può aggiungere una sorgente di invio. Ogni nuova piattaforma newsletter può richiedere una firma DKIM. Ogni cambio provider può modificare SPF. Ogni vecchio server lasciato acceso può continuare a produrre traffico non documentato. Ogni report DMARC ignorato può nascondere un segnale importante.

La sicurezza della posta elettronica deve entrare nella manutenzione ordinaria dell’infrastruttura IT — non come attività estetica, ma come presidio di sicurezza, continuità operativa e reputazione digitale.

In sintesi

SPF, DKIM e DMARC sono strumenti fondamentali, ma non bastano se vengono trattati come semplici record DNS da pubblicare una volta e dimenticare. Il tema centrale è la coerenza tra ciò che il dominio dichiara e ciò che l’azienda fa davvero quando invia email. Se la posta esce da server vecchi, piattaforme non censite, CRM non configurati, newsletter senza firma DKIM, account multipli con SMTP incoerenti o relay gestiti male, DMARC fa emergere il problema. E se nessuno legge i report, il problema resta lì.

Una configurazione email che funzionava dieci anni fa non è automaticamente adeguata oggi. Nel frattempo sono cambiati i rischi, i controlli, le aspettative dei provider, la complessità delle infrastrutture e il valore del dominio come identità digitale.

La posta elettronica non va solo fatta funzionare. Va governata.

Parla con Alchimie Digitali per una verifica della configurazione email aziendale. Se vuoi capire se la tua posta aziendale è davvero configurata in modo coerente, non limitarti a controllare che “funzioni”. Verifica da dove escono le email, chi le firma, quali server sono autorizzati e chi sta leggendo i segnali che DMARC produce.

FAQ

SPF, DKIM e DMARC bastano per proteggere la posta aziendale?

No. Sono una base tecnica essenziale, ma funzionano davvero solo se rappresentano correttamente tutte le sorgenti di invio dell’azienda. Client di posta, CRM, newsletter, gestionali, ticketing, servizi cloud e vecchi server devono essere mappati, autorizzati e monitorati con continuità.

Perché una configurazione email vecchia può diventare un problema?

Perché nel tempo cambiano provider, piattaforme, criteri antispam e modalità di invio. Una configurazione realizzata anni fa può non includere più tutte le sorgenti corrette, può contenere server non più governati o può non essere allineata con SPF, DKIM e DMARC così come sono stati aggiornati dai rispettivi servizi.

Che cosa sono i report DMARC?

No. Avere DMARC attivo è utile, ma se i report non vengono monitorati e interpretati si perde gran parte del valore dello strumento. DMARC serve anche a osservare cosa accade al dominio nel tempo, non solo a pubblicare una policy.

Avere DMARC attivo significa essere al sicuro?

Non automaticamente. Queste piattaforme supportano SPF, DKIM e DMARC, ma devono essere configurati esplicitamente dall’amministratore. E se hai altri servizi che inviano email dal tuo dominio, devono essere inclusi nella configurazione.
Perché le newsletter possono creare problemi con DMARC?

Perché spesso vengono inviate da piattaforme esterne. Se queste piattaforme non sono autorizzate correttamente in SPF, non firmano con DKIM o non sono allineate al dominio aziendale, le email possono fallire i controlli e finire nello spam o essere rifiutate dai server riceventi.

Cosa significa che un server è configurato come relay?

Un relay è un server che inoltra posta. Se è configurato in modo troppo permissivo, può consentire invii non coerenti o non autorizzati, creando problemi di reputazione, autenticazione e sicurezza del dominio.

Microsoft 365 o Google Workspace risolvono automaticamente SPF, DKIM e DMARC?

No. Offrono strumenti importanti, ma l’azienda deve comunque configurare correttamente il dominio e tutte le sorgenti esterne che inviano email per suo conto — come CRM, newsletter, gestionali e sistemi automatici.

Quando conviene fare una verifica tecnica della posta aziendale?

Conviene farla quando si cambia provider, si attiva una nuova piattaforma newsletter o CRM, si notano problemi di recapito, si ricevono segnalazioni di email sospette, si prepara una revisione di sicurezza, o quando SPF, DKIM e DMARC non vengono controllati da molto tempo.

Cos'è il whaling e che relazione ha con DMARC?

Conviene farla quando si cambia provider, si attiva una nuova piattaforma newsletter o CRM, si notano problemi di recapito, si ricevono segnalazioni di email sospette, si prepara una revisione di sicurezza, o quando SPF, DKIM e DMARC non vengono controllati da molto tempo.

Cosa succede se SPF supera il limite dei 10 lookup DNS?

Il server ricevente restituisce un errore permanente (PermError) che causa il fallimento dell’autenticazione SPF. Se anche DKIM non è configurato correttamente, DMARC non trova nessun meccanismo allineato e può applicare la policy di quarantena o rifiuto, bloccando email legittime.

Condividi:

ACN e la sicurezza della posta elettronica: cosa devono sapere aziende e professionisti

Condividi:

L'Agenzia per la Cybersicurezza Nazionale (ACN) ha pubblicato le nuove linee guida ufficiali per la configurazione della posta elettronica.

In sintesi – L’Agenzia per la Cybersicurezza Nazionale (ACN) ha pubblicato le nuove linee guida ufficiali per la configurazione della posta elettronica. Il documento indica come implementare correttamente SPF, DKIM e DMARC – i tre protocolli che autenticano il mittente e proteggono il dominio da phishing e spoofing. Se la tua posta non è configurata secondo questi standard, rischi che le email vengano filtrate come spam o rifiutate dai server destinatari, spesso senza che tu lo sappia. Se hai affidato la gestione della posta a un tecnico o a un’agenzia, è il momento di chiedere una verifica.

L’ACN ha pubblicato le nuove linee guida per l’autenticazione email

L’Agenzia per la cybersicurezza nazionale ha pubblicato le Linee guida per la configurazione del servizio di posta elettronica per l’autenticazione del mittente, con l’obiettivo di rafforzare l’affidabilità del servizio di posta elettronica di tutte le organizzazioni interessate.

Non si tratta di raccomandazioni generiche: è un framework tecnico operativo, rivolto a tutte le organizzazioni pubbliche e private, che stabilisce come configurare correttamente tre protocolli ormai fondamentali per qualsiasi infrastruttura email.

Il documento ufficiale è disponibile sul sito ACN: Framework di Autenticazione per la Posta Elettronica

Perché la posta elettronica è un punto critico

Il funzionamento della posta elettronica si basa sul protocollo SMTP, che non incorpora nativamente meccanismi di autenticazione del mittente né di protezione dell’integrità dei messaggi. Queste vulnerabilità espongono le organizzazioni al rischio di spoofing, phishing e manomissione del contenuto durante il transito.

In termini pratici questo significa che, senza protezioni adeguate, chiunque potrebbe inviare email fingendo di provenire dal tuo dominio — spacciandosi per te con i tuoi clienti, fornitori o colleghi — senza che tu lo sappia e senza che sia necessario accedere al tuo account.

Il problema non è teorico: quasi una organizzazione italiana su quattro non è in grado di impedire a soggetti terzi di inviare email fraudolente a suo nome.

I tre protocolli al centro delle linee guida

Le linee guida dell’ACN forniscono indicazioni operative per la corretta implementazione di SPF, DKIM e DMARC: tre standard ampiamente adottati a livello internazionale che, se configurati in modo coerente, permettono di aumentare il livello di fiducia nei messaggi ricevuti e di limitare l’uso fraudolento dei domini.

SPF — Chi può inviare email a nome del tuo dominio?

SPF pubblica nel DNS del dominio un elenco degli indirizzi IP autorizzati a inviare email per suo conto. Quando arriva un messaggio che dichiara di provenire dal tuo dominio, il server ricevente controlla se il mittente è nella lista. Se non lo è, si attiva la policy configurata.

Esempio concreto

se usi Microsoft 365 come client email principale ma hai anche un CRM o un gestionale che invia notifiche automatiche, entrambi devono essere esplicitamente autorizzati nel record SPF. Dimenticare anche una sola sorgente significa che quelle email vengono trattate come sospette dai server destinatari.

DKIM — Il messaggio è integro?

DKIM firma digitalmente i messaggi tramite crittografia asimmetrica. Il server ricevente può verificare la firma recuperando la chiave pubblica dal DNS del dominio mittente. In questo modo DKIM non controlla soltanto che il contenuto firmato del messaggio non sia stato alterato durante il transito, ma permette anche di verificare che l’email sia stata firmata da una sorgente autorizzata a usare quel dominio.

Altro...

Integrato con SPF, DKIM aggiunge quindi una seconda verifica, basata su una metodologia diversa, sull’identità delle infrastrutture che inviano posta per conto dell’azienda. Questo è particolarmente importante quando il dominio viene usato da più sistemi: client di posta, CRM, gestionali, piattaforme newsletter, ticketing o servizi cloud. Se anche una sola sorgente invia email senza una firma DKIM coerente, o senza essere correttamente autorizzata, la validazione può fallire e il messaggio può essere trattato come sospetto.

DMARC — Come devono comportarsi i server se qualcosa non torna?

DMARC unifica e governa SPF e DKIM. Permette al proprietario del dominio di specificare una policy di gestione per le email che non superano le verifiche e, soprattutto, di ricevere informazioni su ciò che sta accadendo al dominio: quali server stanno inviando messaggi, quali passano SPF o DKIM, quali falliscono, quali vengono accettati, messi in quarantena o rifiutati.

Altro...

Questi dati possono arrivare sotto forma di report aggregati e, dove supportato dai sistemi riceventi, anche come report di fallimento più dettagliati. È qui che DMARC diventa davvero utile: non serve solo a bloccare o filtrare, ma anche a capire perché una determinata email non ha superato i controlli e se dietro al fallimento c’è una configurazione errata, una sorgente dimenticata o un tentativo di abuso del dominio.

Policy DMARC Cosa succede alle email sospette
p=none Vengono registrate nei report, ma non bloccate (fase di monitoraggio)
p=quarantine Finiscono nella cartella spam del destinatario
p=reject Vengono rifiutate e non recapitate

DMARC introduce anche il concetto di allineamento: verifica che il dominio visibile nel campo “Da:” corrisponda a quello autenticato via SPF o DKIM, intercettando le impersonificazioni anche nei casi tecnici più sofisticati.

Non è solo sicurezza: è anche recapitabilità

Questo è l’aspetto che le aziende sottovalutano più spesso. I principali provider di posta — Gmail, Microsoft 365, Yahoo — hanno progressivamente irrigidito i loro filtri antispam. Oggi valutano attivamente la presenza e la correttezza di SPF, DKIM e DMARC. Un dominio privo di questi record, o con una configurazione errata, viene automaticamente trattato con più sospetto.

Il risultato è che puoi inviare un preventivo, una conferma d’ordine, una risposta urgente — e il destinatario non la riceve, o la trova nello spam giorni dopo. Il tuo server non ti segnala nessun errore: l’email parte regolarmente. Il problema avviene in silenzio, sul lato del destinatario.

Il collegamento con NIS 2 e il quadro normativo italiano

Le linee guida ACN non sono un documento isolato. Le misure descritte si inseriscono nel contesto della Direttiva NIS 2, del Perimetro di Sicurezza Nazionale Cibernetica e del Regolamento Cloud ACN. In questo scenario, la sicurezza della posta elettronica non è più solo una best practice: per molte organizzazioni diventa un requisito di conformità.

Oggi in Italia sono già stati identificati oltre 21.000 soggetti obbligati dalla NIS 2, di cui almeno 5.000 classificati come essenziali. Per queste realtà, verificare la configurazione della posta non è più rimandabile.

Configurare SPF, DKIM e DMARC: più complesso di quanto sembri

Questi protocolli agiscono sui record DNS del dominio. In teoria bastano poche modifiche. In pratica ci sono insidie frequenti che portano a configurazioni errate, spesso senza che nessuno se ne accorga:

  • SPF ha un limite di 10 lookup DNS. Superarlo causa errori su tutte le email in uscita. È un problema comune nelle aziende che usano più servizi in parallelo (CRM, newsletter, gestionale, PEC).
  • DKIM richiede la gestione di chiavi crittografiche che vanno protette, ruotate periodicamente e configurate per ogni sorgente di invio.
  • Passare subito a p=reject senza una fase di monitoraggio preliminare può bloccare email legittime, creando disservizi immediati.
  • L’inoltro automatico delle email (forwarding) può invalidare le verifiche SPF e DKIM se non gestito correttamente.
  • I servizi di terze parti — piattaforme di email marketing, CRM, ERP — devono essere esplicitamente inclusi e configurati per firmare con DKIM.
  • Vecchi server di posta o MTA installati in modo frettoloso possono comportarsi come relay configurati male, permettendo invii non coerenti con l’identità dichiarata dal dominio.

  • Account multipli configurati nello stesso client, se usano sempre il medesimo server di uscita senza controlli adeguati, possono generare invii formalmente funzionanti ma non allineati con SPF, DKIM e DMARC.

L’approccio corretto è graduale: partire con DMARC in monitoraggio per mappare i flussi reali, poi passare a quarantine e reject quando la configurazione è stabile e verificata. 

Avere un record DMARC pubblicato e non monitorarne i report, però, significa perdere gran parte del valore dello strumento. I report servono a capire se qualcuno sta tentando di usare il dominio in modo fraudolento, se una piattaforma legittima è stata dimenticata nella configurazione o se una vecchia impostazione continua a produrre errori silenziosi. In assenza di monitoraggio, DMARC rischia di diventare solo una riga nel DNS, non un presidio reale di sicurezza.

Il punto più delicato è che la posta elettronica aziendale raramente passa da un solo canale. Nel tempo si accumulano piattaforme, vecchi server, gestionali, newsletter, account configurati manualmente, inoltri automatici e servizi terzi. Una configurazione che anni fa sembrava corretta può non esserlo più oggi, soprattutto se nessuno ha mai ricostruito davvero tutte le sorgenti che inviano email per conto del dominio.

Cosa fare adesso

Hai un tecnico o un’agenzia che gestisce la tua posta?

Contattali e chiedi una verifica esplicita su questi quattro punti:

  1. 1. Il record SPF è presente, corretto e ottimizzato, entro il limite dei 10 lookup?
    2. Tutte le sorgenti che inviano email per conto del dominio sono state mappate?
    3. DKIM è configurato per tutte le sorgenti di invio, non solo per il client principale?
    4. Le piattaforme esterne, come CRM, newsletter, gestionali e ticketing, firmano correttamente con DKIM?
    5. È presente un record DMARC con una policy coerente con lo stato reale della configurazione?
    6. I report DMARC vengono monitorati regolarmente e interpretati da qualcuno?
    7. Esistono vecchi server, relay, inoltri automatici o account configurati manualmente che possono generare invii non allineati?

Non dare per scontato che sia già tutto a posto. La posta “che funziona” non è la stessa cosa della posta “correttamente autenticata”.

Gestisci direttamente la tua infrastruttura IT?

Segui il percorso raccomandato dall’ACN:

  1. 1. Avvia DMARC in modalità `p=none` con indirizzi di report configurati.
    2. Analizza i report per 2–4 settimane e mappa tutte le sorgenti reali di invio.
    3. Verifica che SPF includa solo le sorgenti necessarie e che resti entro il limite dei 10 lookup.
    4. Configura DKIM in modo completo su tutte le sorgenti, comprese piattaforme newsletter, CRM, ERP, gestionali e sistemi automatici.
    5. Controlla che non esistano vecchi server, relay, MTA dimenticati, forwarding o account configurati in modo incoerente.
    6. Passa progressivamente a `p=quarantine` e poi a `p=reject` solo quando la configurazione è stabile e verificata.

In sintesi

Le linee guida pubblicate dall’ACN chiariscono un punto che per anni è stato sottovalutato: la posta elettronica non è un servizio “che funziona o non funziona”, ma un’infrastruttura che deve essere configurata, monitorata e governata.

SPF, DKIM e DMARC non sono più elementi opzionali o tecnici “da specialisti”: sono il livello minimo per garantire affidabilità, protezione del dominio e continuità operativa nelle comunicazioni.

Il punto, però, non è soltanto pubblicare tre record DNS. Il vero lavoro consiste nel verificare se la posta aziendale rispecchia ancora il modo in cui l’organizzazione comunica oggi: server autorizzati, piattaforme esterne correttamente firmate, relay chiusi, account configurati in modo coerente e report DMARC realmente monitorati.

In questo scenario, il vero rischio non è solo subire un attacco, ma non accorgersi che qualcosa non sta funzionando correttamente: email che non arrivano, dominio utilizzato da terzi, reputazione compromessa senza segnali evidenti.

Le indicazioni dell’ACN offrono oggi un riferimento chiaro. Il punto non è tanto “implementarle”, ma essere consapevoli dello stato reale della propria infrastruttura email e delle sue implicazioni in termini di sicurezza e conformità.

Se vuoi capire perché una configurazione email apparentemente corretta può comunque generare errori, blocchi o segnali compatibili con spoofing e phishing, leggi anche il nostro approfondimento su vecchi server, relay configurati male, newsletter non allineate e report DMARC ignorati.

Fonte ufficiale: ACN — Framework di Autenticazione per la Posta Elettronica Articolo redatto da Alchimie Digitali

FAQ

Le linee guida ACN sono obbligatorie per tutte le aziende?

Il framework non introduce scadenze obbligatorie universali, ma è integrato con gli obblighi NIS 2 e del Perimetro di Sicurezza Nazionale per i soggetti rientranti in quelle normative. Per tutte le altre organizzazioni rappresenta una raccomandazione tecnica ufficiale che è prudente seguire.

Come verifico se il mio dominio è già configurato correttamente?

Puoi usare strumenti online come MXToolbox o mail-tester.com per una prima verifica autonoma. Per un’analisi completa di tutte le sorgenti di invio e della deliverability, è consigliabile affidarsi a un tecnico specializzato.

Quanto tempo richiede la configurazione?

Per un’azienda con un unico provider (Google Workspace o Microsoft 365) la configurazione base richiede poche ore. Per organizzazioni con più sorgenti di invio, la fase di monitoraggio e ottimizzazione richiede 2–4 settimane.

Se uso Microsoft 365 o Google Workspace sono già a posto?

Non automaticamente. Queste piattaforme supportano SPF, DKIM e DMARC, ma devono essere configurati esplicitamente dall’amministratore. E se hai altri servizi che inviano email dal tuo dominio, devono essere inclusi nella configurazione.

Cosa rischio concretamente se non intervengo?

Le tue email possono finire nello spam o essere rifiutate senza che tu riceva notifiche di errore. Il tuo dominio rimane inoltre esposto all’uso fraudolento da parte di terzi, con potenziali danni alla tua reputazione e a quella dei tuoi contatti.

Avere SPF, DKIM e DMARC configurati significa essere al sicuro?

No. Significa avere una base tecnica importante, ma non basta se la configurazione non viene verificata e monitorata. SPF, DKIM e DMARC devono essere coerenti con tutte le sorgenti reali di invio: client di posta, CRM, newsletter, gestionali, sistemi automatici e servizi cloud. Inoltre i report DMARC devono essere letti con continuità, perché possono segnalare errori, invii non autorizzati o tentativi di abuso del dominio.

Perché una configurazione email vecchia può diventare un problema?

Perché nel tempo cambiano i provider, le piattaforme, i criteri antispam e il modo in cui l’azienda invia comunicazioni. Un dominio configurato anni fa può non includere più tutte le sorgenti corrette, può avere vecchi server ancora attivi o può inviare email da sistemi non allineati con SPF, DKIM e DMARC. Per questo la posta elettronica va verificata periodicamente, non solo configurata una volta.

Condividi: