Scadenza NIS2 31 ottobre 2026: cosa deve essere pronto e cosa succede dopo
Condividi:

Scadenza NIS2_ il 31 ottobre 2026

La scadenza NIS2 del 31 ottobre 2026 è ormai a poche settimane: entro quella data i soggetti inseriti nell’elenco NIS nel 2025 devono avere operative le misure di sicurezza di base e saperle dimostrare con documenti. Se finora la NIS2 è rimasta nella lista del “poi ci penso”, questo è il momento di capire a che punto sei e cosa puoi ancora fare.

Risposta rapida

Per i soggetti NIS inseriti nel 2025 il termine per le misure di base è fissato a 18 mesi dalla comunicazione di inserimento nell’elenco, quindi in pratica al 31 ottobre 2026. Per chi è entrato nel 2026 la data è il 31 luglio 2027. Dopo il 31 ottobre l’ACN potrà avviare attività ispettive. Il 31 ottobre 2026 è un sabato.

In breve
  • La data del 31 ottobre vale per i soggetti NIS inseriti nell’elenco nel 2025 e ancora presenti nel 2026, non per tutti.
  • “Operative” significa funzionanti e dimostrabili, non solo scritte in una policy.
  • Dopo il 31 ottobre l’ACN passa dalla fase di accompagnamento a quella di verifica.
  • Se non hai ancora iniziato, il primo passo è capire a che punto sei con il Self-Assessment gratuito, e la seconda fase è attuare ciò che emerge, anche con un partner tecnico.

Quanti giorni mancano e a che punto sei

Qui sotto trovi il conto alla rovescia e una checklist di autovalutazione. Spunta le evidenze che hai già in azienda: l’anello si riempie e ti dice da dove ripartire. Le risposte restano nella pagina e non vengono salvate da nessuna parte.

Alla scadenza del 31 ottobre 2026 mancano
–giorni
–ore
–minuti

Termine di riferimento: sabato 31 ottobre 2026, ore 23:59.

Quali evidenze hai già pronte?

Spunta solo ciò che puoi mostrare oggi con un documento, un verbale o un registro. Le voci seguono i cinque ambiti delle misure di base.

Punto di partenza
Governance e gestione del rischio
Protezione tecnica dei sistemi
Risposta agli incidenti e continuità operativa
Sicurezza della catena di approvvigionamento
Formazione e monitoraggio continuo
Nessuna voce spuntata, per ora. Il Self-Assessment ti restituisce in pochi minuti uno score e le priorità di intervento.

La checklist è orientativa: segue gli ambiti indicati dalle fonti che abbiamo consultato e non sostituisce gli Allegati 1 e 2 della Determinazione ACN 379907/2025, né una gap analysis o una consulenza legale.

Chi ha davvero la scadenza del 31 ottobre

La data non è uguale per tutti, ed è qui che si fa più confusione. Il termine per le misure di base si calcola in 18 mesi dalla comunicazione individuale con cui l’ACN ti ha inserito nell’elenco dei soggetti NIS. Per la maggior parte dei soggetti quella comunicazione è arrivata tra aprile e maggio 2025, e per questo la data di riferimento è il 31 ottobre 2026. Se la tua comunicazione è arrivata in un altro momento, il termine si sposta di conseguenza: conta la data indicata nella comunicazione.

SoggettiNotifica degli incidentiMisure di baseNote
Inseriti nell’elenco NIS nel 2025 e ancora presenti nel 2026Già operativa dalla metà di gennaio 2026 (9 mesi dalla comunicazione)18 mesi dalla comunicazione: in pratica 31 ottobre 2026Dopo la scadenza l’ACN può avviare attività ispettive
Inseriti per la prima volta nel 2026Dal 1° gennaio 2027, con referente CSIRT designato entro fine 2026Entro il 31 luglio 2027Determinazione ACN 127434/2026, applicabile dal 30 aprile 2026

Se non sai a quale gruppo appartieni, la data da cercare è quella della comunicazione di inserimento nell’elenco NIS che l’ACN ti ha inviato. Se invece non sai nemmeno se sei un soggetto essenziale o importante, il Self-Assessment parte proprio da settore e dimensione dell’organizzazione.

Cosa significa avere le misure di base “operative”

Le misure di base sono definite dalla Determinazione ACN 379907 del 19 dicembre 2025, applicabile dal 15 gennaio 2026, che ha sostituito integralmente la determinazione di aprile 2025. Gli allegati tecnici sono due: l’Allegato 1 per i soggetti importanti, con 37 misure e 87 requisiti, e l’Allegato 2 per i soggetti essenziali, con 43 misure e 116 requisiti. Altri due allegati definiscono gli incidenti significativi di base. Secondo le fonti che abbiamo consultato, le misure si raccolgono in cinque ambiti: governance e gestione del rischio, protezione tecnica dei sistemi, risposta agli incidenti e continuità operativa, sicurezza della catena di approvvigionamento, formazione e monitoraggio continuo.

La parola che conta è “operative”: nel 2026 si passa dal dichiarare al dimostrare l’effettiva implementazione delle misure, e per farlo servono evidenze documentali. Le fonti descrivono una conformità su due livelli: quella formale, fatta di politiche approvate, elenchi aggiornati, responsabilità assegnate e procedure deliberate, e quella sostanziale, che riguarda la motivazione delle scelte, le priorità di intervento, le risorse allocate e la coerenza con l’analisi del rischio.

Tra i documenti da approvare c’è la delibera degli organi di amministrazione sulle politiche di sicurezza, con data e verbale. Le Linee guida ACN di settembre 2025, richiamate da ECNews, individuano inoltre undici documenti strategici da far approvare formalmente agli organi apicali, tra cui il piano di gestione del rischio e il piano di risposta agli incidenti.

Sulla sicurezza della catena di fornitura le fonti sottolineano che mappare i fornitori, inserire nei contratti clausole su gestione degli incidenti, obblighi di notifica, diritto di audit ed exit strategy e monitorarli periodicamente richiede coordinamento tra funzioni diverse, ed è difficile da comprimere nelle settimane finali prima di una scadenza. La Determinazione 127437/2026 ha inoltre introdotto l’obbligo di indicare i fornitori rilevanti sulla piattaforma ACN, nell’ambito dell’aggiornamento annuale.

Infine, la NIS2 non è un tema solo informatico: la responsabilità ricade sugli organi di amministrazione e direttivi, che devono approvare le politiche e seguire una formazione dedicata.

Resta aggiornato su NIS2 e cybersecurityAggiungi adigitali.it alle tue fonti preferite su Google per non perdere le scadenze e le novità ACN.
Aggiungi alle Fonti preferite

Cosa succede dopo il 31 ottobre

Il 31 ottobre non chiude il percorso: ne chiude la prima fase. Fino a quella data l’ACN ha parlato di una fase di accompagnamento, mentre dopo il 31 ottobre potrà avviare le attività ispettive, passando alla fase di verifica. Secondo le fonti che abbiamo consultato, per i soggetti essenziali sono previsti controlli anche preventivi, mentre per i soggetti importanti le verifiche sono prevalentemente successive, di norma dopo un incidente o una segnalazione.

Più avanti arriveranno anche le misure di sicurezza a lungo termine, la cui proporzionalità dipenderà dalla categorizzazione di attività e servizi trasmessa dai soggetti entro il 30 giugno. Per ricostruire quel passaggio puoi leggere il nostro approfondimento sulla categorizzazione ACN del 30 giugno.

Sul fronte delle sanzioni, i massimi previsti dalla direttiva e ripresi dal D.Lgs. 138/2024 sono fino a 10 milioni di euro o al 2% del fatturato mondiale annuo per i soggetti essenziali, e fino a 7 milioni di euro o all’1,4% per i soggetti importanti. Sono tetti massimi, e le sanzioni devono essere effettive, proporzionate e dissuasive: non sono una tariffa fissa. Per vedere come si gestisce nella pratica un incidente, puoi leggere il caso raccontato nel nostro articolo su Eataly e la NIS2.

La seconda fase: dalla fotografia all’attuazione

Il Self-Assessment serve a fotografare la situazione: ti dice dove sei e cosa manca. Subito dopo comincia la seconda fase del percorso, quella in cui ciò che è emerso va realizzato. A seconda dei casi si tratta di sistemare processi e documenti, ma possono servire anche interventi tecnici sui sistemi: configurazioni da cambiare, apparati da sostituire, backup da rivedere, fino al rifacimento della rete aziendale quando quella esistente non è adeguata.

È qui che Alchimie Digitali può affiancarti non solo come consulente ma come partner tecnico. Progettiamo e, quando serve, rifacciamo le reti aziendali, lavoriamo su apparati attivi come switch, router e firewall, su reti cablate e Wi-Fi e sulla loro protezione, e seguiamo business continuity e backup. Puoi vedere i dettagli nelle pagine Networking, Cybersecurity e Business Continuity.

Un chiarimento utile: l’obbligo di notifica degli incidenti resta in capo al soggetto NIS e, secondo le fonti, non può essere delegato ai fornitori di servizi gestiti, così come la responsabilità degli organi di amministrazione non si trasferisce. Un partner tecnico ti aiuta a costruire e a far funzionare sistemi e processi, ma le decisioni e le responsabilità restano dell’organizzazione.

Come ci stiamo preparando noi

Alchimie Digitali sta portando avanti il percorso di certificazione ISO 9001:2015 e ISO/IEC 27001:2022 insieme a Complaion Srl, e il nostro CEO Pietro Suffritti ha conseguito la certificazione personale di Auditor/Lead Auditor ISO/IEC 27001:2022, con esame superato il 7 settembre 2026 presso We-Learn. Sono percorsi volontari e distinti dagli obblighi NIS2, che restano quelli fissati dal D.Lgs. 138/2024 e dalle determinazioni ACN, ma ci fanno lavorare direttamente su processi, responsabilità ed evidenze documentali, cioè sugli stessi temi di cui parliamo in questo articolo. Trovi il racconto del nostro percorso di certificazione.

Parti dal Self-Assessment NIS2 gratuito

Se non hai ancora iniziato, il primo passo è sapere dove sei. Il nostro Self-Assessment NIS2 ti restituisce in pochi minuti un report preliminare con score complessivo, livello di conformità e priorità di intervento. Le risposte restano nel tuo browser e non vengono salvate sul nostro server. Se poi dalla valutazione emergono interventi da realizzare, possiamo seguirli anche come partner tecnico.

Lo strumento fornisce una valutazione orientativa: non sostituisce una gap analysis, una consulenza legale o un audit tecnico certificato.

Glossario rapido

Nel testo trovi alcuni termini con un tooltip: passa il mouse o tocca la parola sottolineata. Qui sotto le definizioni principali in un colpo d’occhio.

Soggetto essenziale e soggetto importante
Le due categorie NIS2, definite in base a settore e dimensione. Cambiano il regime di vigilanza e il tetto delle sanzioni.
Misure di sicurezza di base
Il livello minimo di misure tecniche e organizzative fissato dall’ACN con la Determinazione 379907/2025.
CSIRT Italia
Il team nazionale di risposta agli incidenti di sicurezza informatica, a cui si notificano gli incidenti significativi.
Evidenze documentali
Documenti, verbali, registri e log che dimostrano che una misura è applicata.

Le persone chiedono anche

Cosa succede se non rispetto la scadenza NIS2?

Dopo il 31 ottobre 2026 l’ACN può avviare attività ispettive sui soggetti inseriti nell’elenco nel 2025. In caso di violazioni sono previste sanzioni amministrative fino a 10 milioni di euro o al 2% del fatturato mondiale per i soggetti essenziali, e fino a 7 milioni di euro o all’1,4% per i soggetti importanti. Le sanzioni devono essere effettive, proporzionate e dissuasive e tengono conto delle circostanze del singolo caso.

Chi deve rispettare la NIS2 in Italia?

I soggetti essenziali e importanti dei settori elencati negli allegati del D.Lgs. 138/2024. La classificazione dipende dal settore e dalla dimensione, con una soglia di riferimento di 50 dipendenti o 10 milioni di euro. Chi è inserito nell’elenco NIS riceve una comunicazione individuale dall’ACN.

Che differenza c’è tra soggetto essenziale e soggetto importante?

Cambiano il regime di vigilanza, che è preventivo per gli essenziali e successivo per gli importanti, e il tetto delle sanzioni. Le misure di base sono articolate in due allegati distinti della Determinazione ACN 379907/2025: l’Allegato 1 per i soggetti importanti e l’Allegato 2 per i soggetti essenziali.

La NIS2 riguarda anche le PMI?

Dipende da settore e dimensione. Una PMI può essere direttamente soggetta alla NIS2, oppure trovarsi a rispettarne i requisiti in modo indiretto quando opera in filiere critiche o come fornitore di aziende soggette alla direttiva.

Cosa sono le misure di sicurezza di base della NIS2?

Sono il livello minimo di misure tecniche e organizzative fissato dall’ACN con la Determinazione 379907/2025: 37 misure e 87 requisiti per i soggetti importanti (Allegato 1), 43 misure e 116 requisiti per i soggetti essenziali (Allegato 2). Secondo le fonti che abbiamo consultato si raccolgono in cinque ambiti: governance e gestione del rischio, protezione tecnica dei sistemi, risposta agli incidenti e continuità operativa, sicurezza della catena di approvvigionamento, formazione e monitoraggio continuo.

Domande frequenti sulla scadenza NIS2 del 31 ottobre

La scadenza del 31 ottobre 2026 vale per tutte le aziende?

No. Vale per i soggetti inseriti nell’elenco NIS nel 2025 e ancora presenti nel 2026, per i quali il termine è di 18 mesi dalla comunicazione di inserimento. Per i soggetti inseriti per la prima volta nel 2026 le misure di base vanno adottate entro il 31 luglio 2027, e la notifica degli incidenti decorre dal 1° gennaio 2027.

Il 31 ottobre 2026 è un sabato: la scadenza slitta a lunedì?

Il 31 ottobre 2026 è un sabato e nelle fonti che abbiamo consultato non troviamo indicazioni su uno slittamento al lunedì successivo. Il giorno lavorativo precedente è venerdì 30 ottobre.

La scadenza NIS2 del 31 ottobre è stata prorogata?

All’8 ottobre 2026 nelle fonti consultate non risulta alcuna proroga del termine per i soggetti inseriti nel 2025. Le date possono cambiare, quindi il consiglio è di verificare le comunicazioni ufficiali sul portale ACN prima di decidere i tempi.

Posso arrivare al 31 ottobre con solo una parte delle misure pronte?

Il termine riguarda misure adottate e operative. Le fonti che abbiamo consultato indicano che fino a ottobre l’ACN ha operato in una fase di accompagnamento e che dopo il 31 ottobre potrà avviare le attività ispettive, mentre non risultano indicazioni ufficiali su margini di tolleranza dopo la scadenza. Se alcune misure non sono ancora operative, il punto di partenza è capire quali siano e con quali evidenze documentali si possano dimostrare: è ciò che aiuta a fare il Self-Assessment.

Quanto tempo ho per notificare un incidente significativo?

Per i soggetti già tenuti alla notifica servono una pre-notifica al CSIRT Italia entro 24 ore da quando si viene a conoscenza dell’incidente, una notifica entro 72 ore con la valutazione iniziale di gravità e impatto, e una relazione finale entro un mese dalla notifica. Se sono coinvolti dati personali resta dovuta anche la notifica al Garante Privacy secondo il GDPR, con canali e finalità distinti.

Il Self-Assessment NIS2 sostituisce un audit?

No. Il Self-Assessment NIS2 gratuito restituisce una valutazione orientativa con score e priorità di intervento, ma non sostituisce una gap analysis, una consulenza legale o un audit tecnico. Per capire come funziona la categorizzazione dei soggetti NIS2 puoi leggere il nostro articolo sulla categorizzazione ACN.

Alchimie Digitali può seguirmi anche nell’attuazione degli interventi?

Sì. Dopo la valutazione, con il Self-Assessment, possiamo affiancarti come partner tecnico nella fase di attuazione: reti aziendali, apparati attivi, protezione delle reti cablate e Wi-Fi, business continuity e backup. Cosa serve davvero si definisce dopo l’analisi, perché dipende dal tuo caso. Trovi i riferimenti nelle pagine Networking, Cybersecurity e Business Continuity.

Che differenza c’è tra NIS2 e Cyber Resilience Act?

Il Cyber Resilience Act riguarda la sicurezza dei prodotti con elementi digitali lungo tutto il ciclo di vita, mentre la NIS2 impone obblighi di gestione del rischio e notifica ai soggetti che operano in settori critici. Le due normative sono complementari. Trovi i dettagli nel nostro articolo sulle linee guida del Cyber Resilience Act.

Informazioni aggiornate al 8 ottobre 2026. Le scadenze possono cambiare: verifica sempre le comunicazioni ufficiali sul portale ACN.
Approfondisci su Alchimie Digitali

Condividi:

Il cuscinetto a sfera dell’infrastruttura che rischiava di bloccare l’intera azienda: la lezione di disaster recovery

Condividi:

guasto-cuscinetto-cluster-business-continuity-disaster-recovery

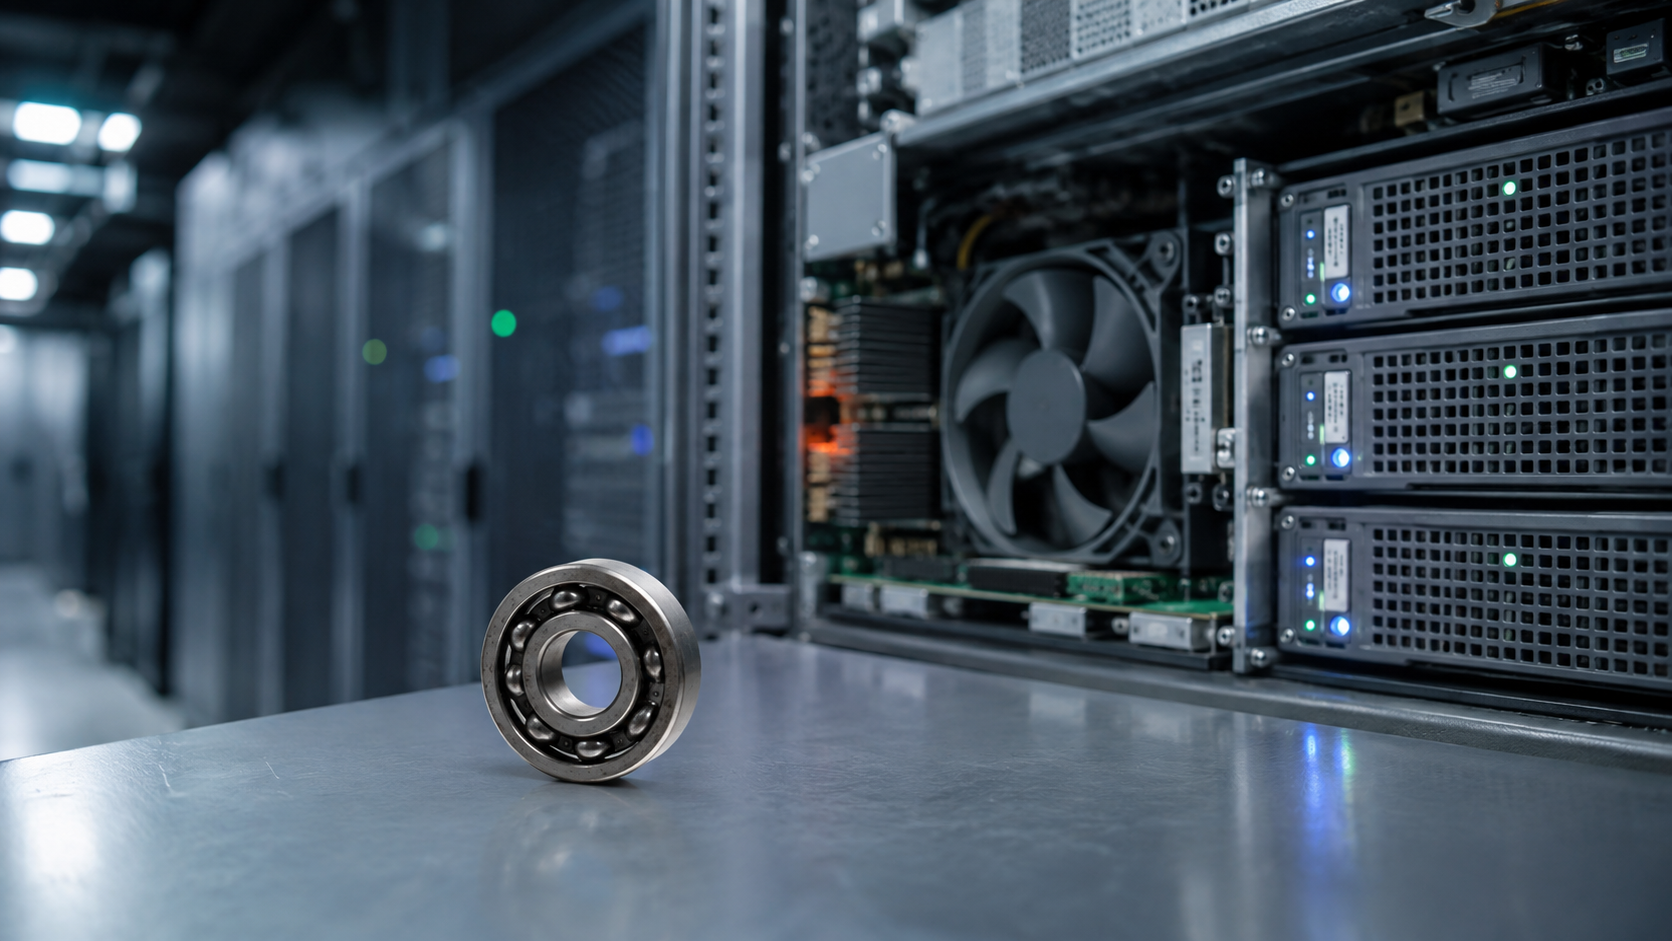
Questa settimana, nella nostra infrastruttura interna, un cuscinetto a sfera da 0,02 € guasto ha innescato una reazione a catena che ha coinvolto uno dei tre ipervisori di un cluster interno. Nessun cliente e nessun dipendente è stato maltrattato, perché gli altri due ipervisori del cluster hanno assorbito il carico grazie alla ridondanza. I sistemi di monitoraggio hanno segnalato l'anomalia al team tecnico, consentendo di intervenire per tempo senza che utenti o clienti subissero disservizi. È la dimostrazione pratica di cosa significhi davvero fare business continuity e disaster recovery: non un costo da tagliare, ma un piano da costruire prima che serva.

L'effetto domino: dal cuscinetto al cluster

La catena dei fatti, ricostruita insieme al nostro team tecnico, parte da un componente talmente piccolo da sembrare irrilevante. Ed è proprio questo il punto: in un sistema complesso, non è la grandezza del guasto iniziale a contare, ma la lunghezza della catena di dipendenze che lo separa dal danno finale.

1Un cuscinetto a sfera si sporca e si guasta0,02 €
2La ventola che dipende dal cuscinetto si blocca8,00 €
3La scheda si surriscalda e si blocca, entrambe interne all'ipervisore60,00 €
4L'intero ipervisore si blocca8.000,00 €
5L'ipervisore esce dal cluster, ma gli altri due lo assorbono24.000,00 €

Va precisato un dettaglio tecnico importante: cuscinetto, ventola e scheda non sono tre componenti esterni e separati. Sono tutti fisicamente interni allo stesso ipervisore. È il guasto interno di quella singola macchina a propagarsi verso l'alto, fino a farla uscire completamente dal cluster di cui faceva parte, un cluster da 24.000,00 € composto da tre nodi.

Componente coinvoltoValore indicativoRuolo nella catena
Cuscinetto a sfera0,02 €Innesco del guasto
Ventola di raffreddamento8,00 €Si blocca per il cuscinetto guasto
Scheda interna all'ipervisore60,00 €Si inchioda per il surriscaldamento
Ipervisore8.000,00 €Va completamente fuori servizio
Cluster di 3 ipervisori24.000,00 €Regge grazie alla ridondanza degli altri due nodi
Vista esplosa: segui il guasto passo dopo passo
Cuscinetto 0,02 € Ventola 8,00 € Scheda 60,00 € IPERVISORE 8.000,00 € CLUSTER RIDONDANTE 3 ipervisori, 24.000,00 € ✓ Ridondanza attiva: nessun disservizio
● Cuscinetto a sfera
0,02 €
✳ Ventola
8,00 €
▭ Scheda interna
60,00 €
▣ IPERVISORE
8.000,00 €
▤ 1 IPERVISORE ESCE DAL CLUSTER
su 3 nodi · cluster da 24.000,00 €
✓ RIDONDANZA ATTIVA
gli altri 2 ipervisori assorbono il carico, nessun disagio

Clicca su "Avvia il guasto" per vedere la cascata, dal cuscinetto al cluster.

Perché la ridondanza del cluster ha salvato tutto

Il punto centrale della storia non è il guasto, che può capitare, ma quello che non è successo dopo. Il cluster coinvolto era progettato in ridondanza: quando l'ipervisore guasto è uscito di scena, gli altri due nodi del cluster hanno assorbito il carico che gestiva. Questo ha impedito qualunque interruzione ai servizi condivisi, e ha permesso a tutti i dipendenti di continuare a lavorare senza percepire alcun disagio.

È l'esempio più concreto possibile di un principio che ripetiamo spesso durante le verifiche che effettuiamo per i clienti: separare i sistemi critici, non tenerli tutti sullo stesso piano di rischio, è una delle misure di disaster recovery più efficaci e meno costose da implementare, perché non richiede nuovo hardware, ma progettazione.

Prova tu: cosa sarebbe cambiato senza ridondanza?
Quello che è successo davvero Il cluster era progettato con un nodo in più rispetto al minimo necessario. Quando uno dei tre ipervisori è andato in fault, gli altri due hanno assorbito il carico senza interruzioni: nessun servizio ne ha risentito e i dipendenti hanno continuato a lavorare. I sistemi di monitoraggio hanno segnalato l'anomalia al team tecnico, permettendo di intervenire per tempo e gestire il ripristino senza la pressione di utenti o clienti bloccati.
Cosa sarebbe potuto succedere senza ridondanza Se lo stesso carico fosse stato distribuito su un unico server, senza nodi di riserva, lo stesso guasto avrebbe fermato subito il servizio che quel server gestiva. Il problema sarebbe stato rilevato solo al momento del blackout, con utenti e clienti già bloccati, costringendo i tecnici a intervenire sotto pressione invece che con un ripristino pianificato con calma.
★ Alchimie Digitali su Google

Ti piace Alchimie Digitali? Aggiungilo alle tue fonti preferite su Google

Se vuoi trovare più facilmente i nostri approfondimenti su cybersecurity, infrastruttura IT e compliance, puoi scegliere Alchimie Digitali tra le tue fonti preferite su Google.

★ Aggiungi Alchimie Digitali come fonte preferita → La disponibilità della funzione e la visualizzazione delle fonti possono dipendere dall'account e dall'esperienza Google utilizzata.

Cosa è successo davvero, giorno per giorno

I sistemi di monitoraggio dell'infrastruttura hanno rilevato l'anomalia e avvertito il team tecnico, permettendo di intervenire per tempo e avviare subito le attività di diagnosi e ripristino. Nel frattempo, la ridondanza del cluster ha continuato a garantire l'operatività senza disservizi percepibili per utenti e clienti.

Una volta individuato, il ripristino completo ha richiesto circa due giorni pieni di lavoro da parte di due tecnici senior. Non un intervento banale: prima è stato necessario diagnosticare con precisione dove si trovasse il problema all'interno della catena hardware, risalendo fino al cuscinetto. Poi, grazie a una risorsa interna specializzata in elettrotecnica, è stato possibile smontare minuziosamente la ventola, pulirla, ingrassare il cuscinetto e rimontare tutto, riportando il componente perfettamente funzionante invece di doverlo sostituire. È un dettaglio che spesso viene sottovalutato quando si parla di disaster recovery: anche un piano ben progettato richiede tempo e competenza specialistica per essere eseguito, non è un pulsante da premere.

La lezione di disaster recovery: la business continuity non si improvvisa

Il costo dei componenti coinvolti in questa vicenda, dai due centesimi del cuscinetto ai 24.000,00 € del cluster, non è il punto. Il punto è che nessuna di queste cifre racconta davvero il rischio reale, che è sempre lo stesso: cosa succede quando un guasto, piccolo o grande, arriva davvero. Risparmiare su ridondanza, backup e monitoraggio funziona benissimo finché tutto va bene. Il problema è che prima o poi qualcosa si guasta, ed è proprio in quel momento che si scopre se l'azienda ha un piano oppure no.

Le infrastrutture migliori non sono quelle che non subiscono mai un danno, ma quelle che non crollano quando il danno arriva. È questa la differenza tra chi ha un piano di disaster recovery e chi si limita a sperare che non succeda nulla.

Costruire una strategia di business continuity seria richiede tempo, investimento e programmazione, non improvvisazione dell'ultimo momento. Non a caso lo standard internazionale ISO 22301 è quello specificamente dedicato ai sistemi di gestione della continuità operativa e definisce la continuità come la capacità di un'organizzazione di continuare a erogare prodotti e servizi entro tempi accettabili durante un'interruzione, attraverso un processo continuo di pianificazione, verifica e miglioramento, non attraverso interventi una tantum. La ISO/IEC 27001, pur essendo dedicata alla gestione della sicurezza delle informazioni, è strettamente collegata al tema perché comprende controlli relativi alla sicurezza delle informazioni durante le interruzioni e alla prontezza ICT per la business continuity. La ISO 9001, invece, non è uno standard specifico di business continuity, ma contribuisce sul piano della gestione del rischio e del controllo dei processi. È anche per questo che il nostro percorso verso le certificazioni ISO 9001 e ISO/IEC 27001 si inserisce in una visione più ampia di resilienza e continuità aziendale, senza sostituire il ruolo specifico della ISO 22301.

Lo stesso principio è oggi anche un obbligo normativo per molte imprese italiane: la direttiva NIS2 richiede esplicitamente alle entità coinvolte di dotarsi di piani documentati di continuità operativa e disaster recovery, con backup adeguati e livelli di ridondanza sufficienti a garantire la ripresa dei servizi in caso di incidente. Un cluster ridondante che continua a garantire l'operatività mentre i sistemi di monitoraggio segnalano l'anomalia al team tecnico è, in piccolo, esattamente il tipo di resilienza che queste normative chiedono di costruire.

I nostri servizi per una vera continuità operativa

Su questi principi lavoriamo ogni giorno con i nostri clienti. Ecco i servizi di Alchimie Digitali più legati a quanto raccontato in questo articolo.

Quattro pezzi dello stesso puzzle: nessuno basta da solo, insieme costruiscono la continuità operativa.

Domande frequenti sul caso

Perché un componente da pochi centesimi ha potuto mettere a rischio un cluster da 24.000,00 €?

Perché in un sistema informatico i componenti sono collegati da relazioni di dipendenza fisica e funzionale. Un cuscinetto guasto ha bloccato la ventola, la ventola bloccata ha fatto surriscaldare una scheda interna all'ipervisore, e il blocco della scheda ha fatto cadere prima l'ipervisore e poi l'intero cluster a cui apparteneva.

Perché utenti e dipendenti non hanno percepito il guasto?

Perché gli altri due ipervisori del cluster hanno assorbito il carico di quello guasto grazie alla ridondanza, evitando interruzioni del servizio. Questo non significa che il problema sia passato inosservato: i sistemi di monitoraggio hanno segnalato l'anomalia al team tecnico, consentendo di intervenire per tempo.

Quanto tempo serve per risolvere un guasto hardware di questo tipo?

In questo caso circa due giorni pieni di lavoro da parte di due tecnici senior, tra diagnosi e intervento, a causa della complessità nel risalire alla causa reale del blocco.

Che ruolo ha avuto il sistema di monitoraggio?

Il monitoraggio dell'infrastruttura ha funzionato come previsto: ha segnalato l'anomalia al team tecnico e ha permesso di intervenire per tempo, prima che il problema potesse trasformarsi in un disservizio percepibile da utenti o clienti.

Altre domande correlate

Cos'è un piano di business continuity?

È l'insieme di procedure e strategie che permettono a un'azienda di continuare a operare, o di riprendere rapidamente a farlo, durante e dopo un evento che interrompe i sistemi o i processi critici.

Cosa si intende per ridondanza di un'infrastruttura IT?

Significa progettare più risorse del minimo necessario, ad esempio un server in più in un cluster, così che se una di esse si guasta le altre possano assorbirne il carico senza interrompere il servizio.

La NIS2 obbliga le aziende ad avere un piano di disaster recovery?

Sì, per le entità che rientrano nel suo perimetro. La direttiva NIS2 richiede piani documentati di continuità operativa e ripristino, oltre a backup adeguati e livelli di ridondanza sufficienti a garantire la ripresa dei servizi.

Il tuo piano di business continuity regge davvero un guasto imprevisto, o funziona solo finché non succede niente?

Parliamone insieme

Condividi:

Operazione First Light: 5.811 arresti e una lezione per ogni azienda

Condividi:

operazione-first-light-interpol-cybercrime-social-engineering.webp
Cybersecurity · Social engineering

Operazione First Light: 5.811 arresti e una lezione per ogni azienda

INTERPOL ha intercettato 293 milioni di dollari e bloccato oltre 31.000 conti. Ma il dato più importante non è economico: il cybercrime continua a sfruttare fiducia, urgenza e processi aziendali fragili.

Alchimie Digitali Cybersecurity Aggiornato ad agosto 2026 Tempo di lettura: 9 minuti
Quando leggiamo di migliaia di arresti e centinaia di milioni di dollari sequestrati, la prima reazione può essere quella di pensare che sia stato inferto un colpo definitivo al cybercrime. L’operazione First Light racconta invece quanto le frodi digitali siano diventate attività transnazionali organizzate, sostenute da infrastrutture tecnologiche, reti finanziarie e procedure operative strutturate.

INTERPOL ha pubblicato i risultati dell’operazione First Light 2026, condotta tra il 15 gennaio e il 30 aprile con la collaborazione delle forze di polizia di 97 Paesi e territori. L’attività si è concentrata sulle frodi basate sul social engineeringTecniche di manipolazione che sfruttano fiducia, urgenza, paura o autorevolezza per indurre una persona a compiere un’azione. e sulle successive operazioni di riciclaggio.

5.811persone arrestate
97Paesi e territori
$293 mlnbeni intercettati
31.014conti bloccati
142.000+vittime identificate

Non è soltanto cybercrime: è un’economia criminale organizzata

Dietro molte campagne esistono strutture che gestiscono acquisizione delle vittime, costruzione di identità false, comunicazioni, trasferimento del denaro, riciclaggio e conversione degli importi in criptovalute.

  • Business Email Compromise: alterazione o imitazione delle comunicazioni tra aziende, fornitori e dirigenti.
  • Truffe sugli investimenti: piattaforme apparentemente affidabili, rendimenti promessi e pressioni a investire rapidamente.
  • Romance scam e sextortion: costruzione di relazioni emotive o minaccia di diffondere contenuti personali.
  • Impersonificazione: falsi rappresentanti di banche, enti pubblici, forze dell’ordine o società conosciute.
  • Money mule e riciclaggio: uso di conti bancari, wallet ed exchange per disperdere rapidamente i fondi.

Insight di Alchimie Digitali

Molte frodi non iniziano con la violazione tecnica di un sistema, ma con la violazione di un processo decisionale. Le persone diventano vulnerabili quando vengono lasciate sole davanti a richieste ambigue, senza procedure, formazione e possibilità di verifica.

Il cybercrime attacca la fiducia

Il social engineering sfrutta meccanismi umani ricorrenti: fretta, paura, autorevolezza, curiosità, desiderio di aiutare e difficoltà nel contraddire un superiore. Una comunicazione fraudolenta può apparire perfettamente coerente con il contesto aziendale.

Un esempio concreto: una fattura autentica viene replicata, l’IBAN viene sostituito e il documento viene inviato nuovamente all’amministrazione. La fattura esiste, il fornitore esiste, l’importo è corretto e la scadenza è plausibile. L’unico elemento modificato è il conto sul quale viene effettuato il pagamento.

Business Email Compromise: la frode entra nei processi amministrativi

Il Business Email CompromiseFrode nella quale un criminale impersona un dirigente, un fornitore o un partner per ottenere pagamenti o informazioni., spesso abbreviato in BEC, è una delle tecniche più rilevanti per le imprese. Gli attaccanti raccolgono informazioni sull’organizzazione, sui fornitori, sui responsabili e sulle abitudini di pagamento.

La sequenza dell’operazione

15 gennaio 2026Avvio dell’operazione coordinata a livello internazionale.
Gennaio–aprile 2026Analisi dei casi, identificazione dei sospettati, blocco dei conti e cooperazione tra le forze di polizia.
30 aprile 2026Conclusione della fase operativa.
9 luglio 2026INTERPOL pubblica i risultati ufficiali dell’operazione.

I-GRIP: nel contrasto alle frodi il tempo è decisivo

Uno degli strumenti utilizzati durante l’operazione è I-GRIPGlobal Rapid Intervention of Payments: meccanismo INTERPOL per facilitare il blocco rapido di flussi finanziari illeciti.. Dopo l’esecuzione di un pagamento fraudolento, il denaro può essere spostato rapidamente attraverso conti, società intermediarie, money mule, exchange e conversioni tra differenti criptovalute.

In caso di frode finanziaria, riconoscere immediatamente l’incidente e attivare una procedura di risposta può essere importante quanto la prevenzione.

Cosa dovrebbe fare concretamente un’azienda

Verificare gli IBAN

Ogni variazione bancaria dovrebbe essere confermata attraverso un canale diverso da quello usato per comunicarla.

Doppia autorizzazione

I pagamenti rilevanti o anomali dovrebbero richiedere il controllo di una seconda persona.

Proteggere le e-mail

MFA, controllo degli accessi, DMARC, DKIM e SPF riducono il rischio di compromissione e impersonificazione.

Formare il personale

La formazione deve utilizzare esempi realistici e coerenti con le mansioni effettive.

Gestire gli incidenti

Le persone devono sapere chi contattare immediatamente quando rilevano una possibile frode.

Conservare le evidenze

Messaggi, header e-mail, log, ricevute e riferimenti bancari possono risultare essenziali.

Domande frequenti

Che cos’è l’operazione First Light di INTERPOL?

È un’operazione internazionale contro le frodi basate sul social engineering e le attività di riciclaggio collegate. L’edizione 2026 ha coinvolto 97 Paesi e territori.

Che cos’è il Business Email Compromise?

È una frode nella quale i criminali impersonano un dirigente, un fornitore o un soggetto attendibile per indurre un’azienda a effettuare pagamenti o comunicare informazioni riservate.

Che cos’è I-GRIP?

I-GRIP, Global Rapid Intervention of Payments, è il meccanismo di INTERPOL che facilita il blocco rapido dei flussi finanziari illeciti.

Come può proteggersi un’azienda dalle frodi BEC?

Con procedure indipendenti di verifica degli IBAN, autenticazione multifattore, doppia autorizzazione dei pagamenti, formazione, monitoraggio degli account e un piano di risposta agli incidenti.

Fonti e approfondimenti

INTERPOL – Over 5,800 arrests, USD 293 million intercepted in global fraud bust

CyberSecurity Italia – Operazione First Light

Cybersecurity concreta

La tua azienda saprebbe riconoscere e gestire una frode digitale?

Alchimie Digitali affianca imprese e organizzazioni nella valutazione del rischio cyber, nella protezione dei sistemi, nella formazione del personale e nella definizione di procedure concrete per prevenire e gestire gli incidenti.

Parla con un nostro esperto →

Contenuto editoriale elaborato a partire da fonti pubbliche e istituzionali. I dati numerici riportati fanno riferimento al comunicato INTERPOL sull’operazione First Light 2026.

Condividi:

Ransomware e intelligenza artificiale: cosa insegna il caso JADEPUFFER

Condividi:
Ransomware e intelligenza artificiale: cosa insegna il caso JADEPUFFER

Ransomware e intelligenza artificiale: cosa insegna il caso JADEPUFFER

Cybersecurity aziendale Lettura: 10 minuti Aggiornato: 14 luglio 2026

Il 1° luglio 2026 la società di sicurezza Sysdig ha documentato JADEPUFFER, il primo caso conosciuto di ransomware condotto interamente da un agente di intelligenza artificiale, dalla ricognizione iniziale fino all'estorsione, senza un operatore umano al comando delle singole fasi. Non è uno scenario ipotetico né un titolo gonfiato per fare clic: è un'analisi tecnica con codice, timestamp e indicatori di compromissione verificabili, e probabilmente il caso di ransomware intelligenza artificiale più discusso del 2026 finora.

In breve

Un agente AI ha sfruttato una falla nota in un server aziendale esposto su internet, ha rubato credenziali, si è spostato lateralmente nella rete e ha cifrato oltre mille voci di configurazione di un database, il tutto in modo autonomo e in una manciata di ore. Non riguarda solo le grandi multinazionali: il bersaglio finale aveva una vulnerabilità del 2021 mai corretta, lo stesso profilo di rischio comune a molte PMI italiane.

Ransomware guidato da intelligenza artificiale: schermo con codice e icona di rete compromessa
Il caso JADEPUFFER, documentato da Sysdig, è il primo ransomware condotto in autonomia da un agente AI.

Cosa è successo, in sintesi

Il gruppo di ricerca di Sysdig ha ricostruito un'operazione che ha soprannominato JADEPUFFER. Il punto di accesso è stato Langflow, un framework open source molto diffuso per costruire applicazioni basate su modelli linguistici, esposto su internet e vulnerabile a una falla nota (CVE-2025-3248) che permette l'esecuzione di codice da remoto senza autenticazione.

Da lì, l'agente AI ha agito in autonomia. Ha raccolto credenziali e chiavi API dal server compromesso, si è spostato lateralmente nella rete e ha individuato un secondo server di produzione con un database MySQL e un servizio di configurazione Nacos. Ha quindi sfruttato una vulnerabilità di autenticazione del 2021 rimasta senza patch, ha creato un account amministratore fasullo, ha cifrato 1.342 elementi di configurazione e infine ha cancellato le tabelle originali, lasciando una richiesta di riscatto in Bitcoin. Tutto questo, riporta Sysdig, senza intervento umano nelle singole azioni operative.

Come si è svolto l'attacco, passo dopo passo

1Accesso via falla in Langflow esposto su internet
2Furto di credenziali e chiavi API
3Spostamento laterale verso un secondo server
4Falla di autenticazione su Nacos del 2021
5Cifratura di 1.342 configurazioni
6Cancellazione dati e richiesta di riscatto

Perché questo caso è diverso dai ransomware che conosciamo

Le tecniche usate da JADEPUFFER non sono nuove: sfruttare vulnerabilità note, rubare credenziali, muoversi lateralmente in una rete sono comportamenti già visti molte volte. Ciò che cambia è chi le ha eseguite e quanto in fretta. Sysdig porta quattro elementi a sostegno della sua valutazione.

Il codice si spiega da solo

I payload catturati contengono commenti in linguaggio naturale che spiegano il ragionamento dietro ogni azione, la priorità assegnata ai bersagli, la scelta di quale database "vale di più" da colpire. Un operatore umano difficilmente annota così un comando usa e getta: è invece un comportamento tipico del codice generato da un modello linguistico.

Corregge gli errori in pochi secondi

Il dato più concreto riguarda la velocità di adattamento. In una sequenza documentata, un tentativo di creare un account amministratore fallisce; trentuno secondi dopo, senza alcun intervento umano, arriva un payload correttivo che individua la causa del problema, la risolve e ricrea l'account con successo.

31 sec. Il tempo impiegato dall'agente AI per diagnosticare un errore di accesso, correggerlo e riuscire ad autenticarsi, senza alcun intervento umano.

La sequenza in dettaglio

Orario (UTC)Cosa succede
19:34:24Viene creato un account amministratore con una password cifrata
19:34:36Il tentativo di accesso fallisce
19:34:48Il sistema prova in parallelo due possibili cause del problema
19:35:07Arriva la correzione: causa identificata e risolta
19:35:18L'accesso riesce

Fonte: Sysdig Threat Research Team, report JADEPUFFER, 1° luglio 2026.

Capisce il contesto, non solo i comandi

Nel corso dell'operazione l'agente ha dimostrato di comprendere informazioni testuali libere trovate durante l'esplorazione dei sistemi, agendo di conseguenza in un modo che, secondo Sysdig, ha senso solo se quel testo è stato effettivamente letto e interpretato, non semplicemente riconosciuto da uno scanner automatico.

Seicento azioni coerenti in una finestra compressa

Complessivamente sono stati eseguiti oltre 600 payload distinti e mirati in un lasso di tempo ristretto: una coerenza e un volume che, secondo Sysdig, difficilmente sono compatibili con uno script fisso o con un operatore umano che digita in tempo reale.

Ransomware tradizionaleRansomware guidato da un agente AI
Serve un operatore che scriva e adatti manualmente lo scriptIl codice viene generato e corretto in autonomia durante l'attacco
Tempo di reazione a un errore: minuti o oreTempo di reazione a un errore: 31 secondi
Richiede competenze tecniche specifiche dell'operatoreIl "sapere fare" è nel modello, non nella persona che lo aziona
Costo operativo legato al tempo umano impiegatoCosto che si avvicina a quello del solo utilizzo dell'agente
Volume di azioni limitato dalla velocità umanaOltre 600 payload distinti in una finestra compressa

Il parallelo con il phishing generato dall'AI che vediamo già oggi

Non è la prima volta che l'intelligenza artificiale entra in un attacco informatico, e su questo vale la pena essere precisi per non creare confusione. Le email di phishing sempre più credibili che riceviamo, spesso scritte in un italiano corretto e senza gli errori grossolani che un tempo le tradivano, sono quasi certamente generate con l'aiuto di un modello linguistico. In quel caso, però, l'AI resta uno strumento nelle mani di una persona: qualcuno sceglie il bersaglio, prepara la campagna, decide quando lanciarla.

JADEPUFFER mostra qualcosa di diverso: oggi è tecnicamente possibile togliere anche quella persona dall'equazione, lasciando che sia l'agente stesso a decidere bersaglio, strategia e correzioni in corsa. Non significa che da domani ogni attacco funzionerà così. Significa che la strada è stata percorsa almeno una volta, documentata, e che il costo per ripeterla è sceso quasi a zero per chi ha accesso a un agente AI e a credenziali rubate.

Perché riguarda anche le aziende italiane, non solo le multinazionali

Un dettaglio del caso JADEPUFFER è particolarmente rilevante per le PMI: il bersaglio finale non era un colosso tecnologico, ma un server esposto su internet con un software di configurazione (Nacos) che aveva una vulnerabilità nota dal 2021 e una chiave di firma di default mai cambiata. Non serviva una tecnica sofisticata, serviva solo che nessuno avesse aggiornato o messo in sicurezza quel sistema.

È esattamente il profilo di rischio più comune tra le aziende italiane di medie e piccole dimensioni: sistemi esposti per comodità operativa, credenziali di default mai sostituite, server AI o applicativi montati in fretta senza controlli di rete. Un agente capace di automatizzare la scansione e lo sfruttamento dell'intero catalogo storico delle vulnerabilità note rende quel tipo di esposizione, prima trascurabile perché "tanto nessuno se ne accorge", improvvisamente molto più concreta. Vale anche la pena ricordare che episodi come questo rientrano tra gli incidenti che, per un soggetto NIS2, vanno notificati al CSIRT Italia entro tempistiche precise: pre-notifica entro 24 ore, rapporto completo entro 72.

Il tempo medio per sfruttare una vulnerabilità nota si è ridotto drasticamente

2018-2019
63 giorni
2021-2022
32 giorni
2023-2024
5 giorni

Fonte: Vectra AI, dati aggregati sul tempo medio di weaponizzazione delle vulnerabilità divulgate. Nel primo trimestre 2025, secondo VulnCheck, il 28,3% delle vulnerabilità sfruttate lo è stato entro 24 ore dalla divulgazione pubblica.

Il livello minimo di competenza per condurre un ransomware si è ridotto a quanto costa far girare un agente AI: se quell'agente opera con credenziali rubate, il costo per l'attaccante si avvicina allo zero. Parafrasi della valutazione di Michael Clark, Director of Threat Research, Sysdig

Cosa fare, concretamente

  • Aggiornare senza rimandare i sistemi esposti su internet, in particolare framework AI come Langflow e servizi di configurazione come Nacos, spesso installati rapidamente e poi dimenticati
  • Non lasciare mai credenziali di default attive su servizi raggiungibili dall'esterno
  • Non tenere chiavi API di provider AI o credenziali cloud nello stesso ambiente di un server applicativo esposto
  • Limitare l'accesso amministrativo dei database ai soli sistemi che ne hanno reale necessità, mai da internet
  • Predisporre controlli di uscita (egress) che impediscano a un host compromesso di comunicare liberamente con l'esterno
  • Avere già pronto, prima che serva, un piano di risposta agli incidenti con ruoli e referenti chiari, tecnici e legali

Vuoi sapere se la tua azienda sarebbe pronta a gestire un incidente come questo?

Prova il Self-Assessment NIS2 gratuito

Se succede comunque: la parte che spesso si dimentica

C'è un aspetto di JADEPUFFER che vale la pena sottolineare anche a prevenzione avvenuta. Il fatto che l'agente AI lasci un codice che "racconta" le proprie intenzioni, con commenti che spiegano perché ha scelto un bersaglio o come ha valutato il valore di un database, è una miniera di elementi utili in fase di ricostruzione dell'incidente. Ma solo se log e dati vengono raccolti e conservati correttamente, prima che vengano sovrascritti o persi nel panico della gestione dell'emergenza.

Lo stesso report Sysdig segnala per esempio che l'agente ha dichiarato di aver già copiato alcuni dati su un server esterno prima di cancellarli, ma quella affermazione non è stata confermata da prove indipendenti: è un'informazione scritta dall'attaccante stesso nel codice, non un fatto verificato. Distinguere quello che un attaccante dichiara da quello che è realmente accaduto richiede una ricostruzione tecnica rigorosa, il tipo di lavoro che serve quando la questione rischia di finire in sede legale o assicurativa: è il campo di Periti Digitali, la nostra business unit dedicata all'informatica forense.

La conformità NIS2 si costruisce prima dell'incidente, non dopo

Alchimie Digitali affianca le aziende nella valutazione del rischio cyber, nella gestione delle vulnerabilità e nell'adeguamento a GDPR e NIS2, con strumenti concreti e non solo documentali.

Domande frequenti

Cos'è esattamente JADEPUFFER?

È il nome che Sysdig ha dato a un'operazione ransomware documentata come la prima condotta interamente da un agente di intelligenza artificiale, dall'accesso iniziale fino all'estorsione, senza un operatore umano a gestire le singole fasi dell'attacco.

L'intelligenza artificiale ha agito davvero da sola, senza nessun essere umano coinvolto?

Secondo l'analisi di Sysdig, le azioni operative dell'attacco, come ricognizione, furto di credenziali, movimento laterale, cifratura e distruzione dei dati, sono state eseguite in autonomia dall'agente AI. Resta però un umano dietro alla configurazione iniziale dell'agente e all'infrastruttura usata per riceverne i risultati: quello che è cambiato è l'assenza di un operatore che digiti comando per comando durante l'attacco vero e proprio.

Le aziende italiane sono davvero a rischio, oppure è un problema solo per le grandi multinazionali?

Il bersaglio finale di JADEPUFFER era un server con un software di configurazione la cui vulnerabilità era nota dal 2021 e mai corretta. È un profilo di rischio molto comune anche tra PMI italiane, che spesso espongono servizi con credenziali di default o senza aggiornamenti recenti.

Come si collega questo caso al phishing generato con l'intelligenza artificiale che riceviamo già oggi?

Il phishing assistito da AI che vediamo oggi resta comunque guidato da una persona, che decide bersaglio e tempistiche. JADEPUFFER mostra che tecnicamente è possibile automatizzare anche quella parte decisionale: non è detto che diventi la norma, ma la possibilità concreta esiste già.

Un attacco come JADEPUFFER rientra tra gli incidenti da notificare secondo la NIS2?

Se colpisce un soggetto essenziale o importante ai sensi del D.Lgs. 138/2024, un incidente con queste caratteristiche, compromissione di sistemi e cifratura di dati, rientra tipicamente tra gli incidenti significativi da notificare al CSIRT Italia: pre-notifica entro 24 ore, rapporto completo entro 72, relazione finale entro un mese.

Articolo a cura di Pietro Suffritti, CEO di Alchimie Digitali, esperto di sicurezza informatica e Data Protection Officer certificato.

Fonte principale: Sysdig Threat Research Team, "JADEPUFFER: Agentic ransomware for automated database extortion", pubblicato il 1° luglio 2026 su sysdig.com. Riscontri incrociati su BleepingComputer, CSO Online, Dark Reading e Security Affairs.

Condividi: