Cyber Resilience Act linee guida 2026: cosa cambia dall’11 settembre
Condividi:

Cyber Resilience Act 2026 Le nuove linee guida UE e la scadenza dell'11 settembre

La Commissione europea ha pubblicato il 27 luglio 2026 le linee guida ufficiali (Comunicazione C(2026) 5252) per l'applicazione del Cyber Resilience Act. Dall'11 settembre 2026 scatta l'obbligo, per fabbricanti, sviluppatori e operatori economici, di segnalare vulnerabilità e incidenti gravi sui prodotti con elementi digitali immessi sul mercato UE. Le linee guida non sono vincolanti, ma chiariscono come interpretare ambito di applicazione, software open source, modifiche sostanziali e periodi di supporto.

Il regolamento (UE) 2024/2847, il Cyber Resilience ActIl primo regolamento europeo che impone requisiti orizzontali obbligatori di cybersicurezza per hardware, software e firmware con elementi digitali venduti nel mercato UE., è in vigore dal dicembre 2024 ma procede per scadenze scaglionate. Con la pubblicazione delle linee guida di fine luglio, la Commissione ha voluto dare alle imprese, in particolare alle PMI, uno strumento operativo per prepararsi in tempo alla prima scadenza davvero sanzionabile: quella dell'11 settembre 2026 sugli obblighi di segnalazione previsti dall'articolo 14.

Cosa contiene la Comunicazione C(2026) 5252

Il documento, circa 80 pagine articolate in nove sezioni, è il risultato del confronto tra istituzioni, imprese ed esperti di cybersicurezza riuniti nel CRA Expert Group, a cui partecipa anche l'Agenzia per la Cybersicurezza Nazionale (ACN). Non è un testo vincolante, solo la Corte di Giustizia UE può fornire un'interpretazione autentica del regolamento, ma è il riferimento più aggiornato su come le autorità di vigilanza e gli organismi notificati leggeranno in pratica il CRA. Le linee guida si concentrano su quattro nodi in particolare:

Ambito e open sourceCosa rientra nel CRA e come si applica alle soluzioni di elaborazione dati da remoto e al software open source.

Modifica sostanzialeQuando un aggiornamento o un intervento su un prodotto già in commercio fa scattare nuovi obblighi.

Periodi di supportoCome definire e comunicare per quanto tempo un prodotto riceverà aggiornamenti di sicurezza.

Coordinamento normativoCome il CRA si intreccia con GDPR, NIS2 e AI Act senza sovrapposizioni.

Le scadenze del Cyber Resilience Act, aggiornate a luglio 2026

Timeline delle scadenze del Cyber Resilience Act, dall'entrata in vigore nel dicembre 2024 alla piena applicazione nel dicembre 2027
DataCosa entra in vigore
10 dicembre 2024Entrata in vigore del Regolamento (UE) 2024/2847
11 giugno 2026Applicazione del Capo IV (artt. 35–51): operatività delle autorità di vigilanza e degli organismi di valutazione della conformità
27 luglio 2026Pubblicazione delle linee guida della Commissione, Comunicazione C(2026) 5252
11 settembre 2026Obbligo di segnalazione, ex art. 14, delle vulnerabilità attivamente sfruttate e degli incidenti gravi al CSIRT nazionale e a ENISA
11 dicembre 2027Piena applicazione del regolamento: requisiti essenziali, secure by design, SBOMSoftware Bill of Materials: l'elenco machine-readable dei componenti software di un prodotto, incluse le dipendenze open source, richiesto dall'Allegato I del CRA. e marcatura CE cybersecurity

Chi scopre una vulnerabilità attivamente sfruttata sul proprio prodotto dovrà inviare un primo allarme (early warning) entro 24 ore, una notifica completa entro 72 ore e una relazione finale entro 14 giorni dalla disponibilità della misura correttiva, attraverso la piattaforma unica di segnalazione gestita da ENISA.

Cosa devono fare ora le aziende

Le linee guida non spostano le scadenze, ma tolgono l'alibi dell'incertezza normativa. Per un produttore, importatore o distributore di prodotti con elementi digitali, muoversi entro l'11 settembre significa concretamente:

Mappa i prodottiVerifica quali prodotti con elementi digitali già in commercio rientrano nell'ambito del CRA, comprese le componenti software di terze parti.

Struttura la gestione vulnerabilitàTrasforma un'attività occasionale in un processo interno, con un inventario aggiornato dei componenti.

Prepara il canale di segnalazionePredisponi una procedura per notificare CSIRT ed ENISA entro le tempistiche a cascata dell'art. 14.

Allinea le altre normativeVerifica la coerenza con GDPR e NIS2, senza trattare ogni normativa come un percorso separato.

Il testo integrale del Regolamento (UE) 2024/2847 è consultabile qui sotto, direttamente nella pagina, senza dover uscire dal sito.

Regolamento (UE) 2024/2847 — anteprima documento Apri a schermo intero ↗
PDF Regolamento (UE) 2024/2847 — testo integrale Gazzetta Ufficiale dell'Unione Europea, 20 novembre 2024. Tocca per aprire il documento completo.

Resta aggiornato su normative e cybersecurityAggiungi adigitali.it alle tue fonti preferite su Google.

Perché la certificazione ISO conta anche per il Cyber Resilience Act

Il CRA non impone alle aziende di dotarsi internamente di una figura certificata come lead auditorProfessionista qualificato a condurre audit di certificazione su un sistema di gestione ISO, verificandone la conformità allo standard., per i prodotti a rischio standard il regolamento prevede l'autovalutazione del fabbricante, mentre per le categorie importanti e critiche interviene un organismo notificato esterno. Detto questo, avere in squadra competenze di audit certificate resta un vantaggio concreto quando si tratta di dimostrare, documentare e mantenere nel tempo processi di sicurezza coerenti con GDPR, NIS2 e CRA.

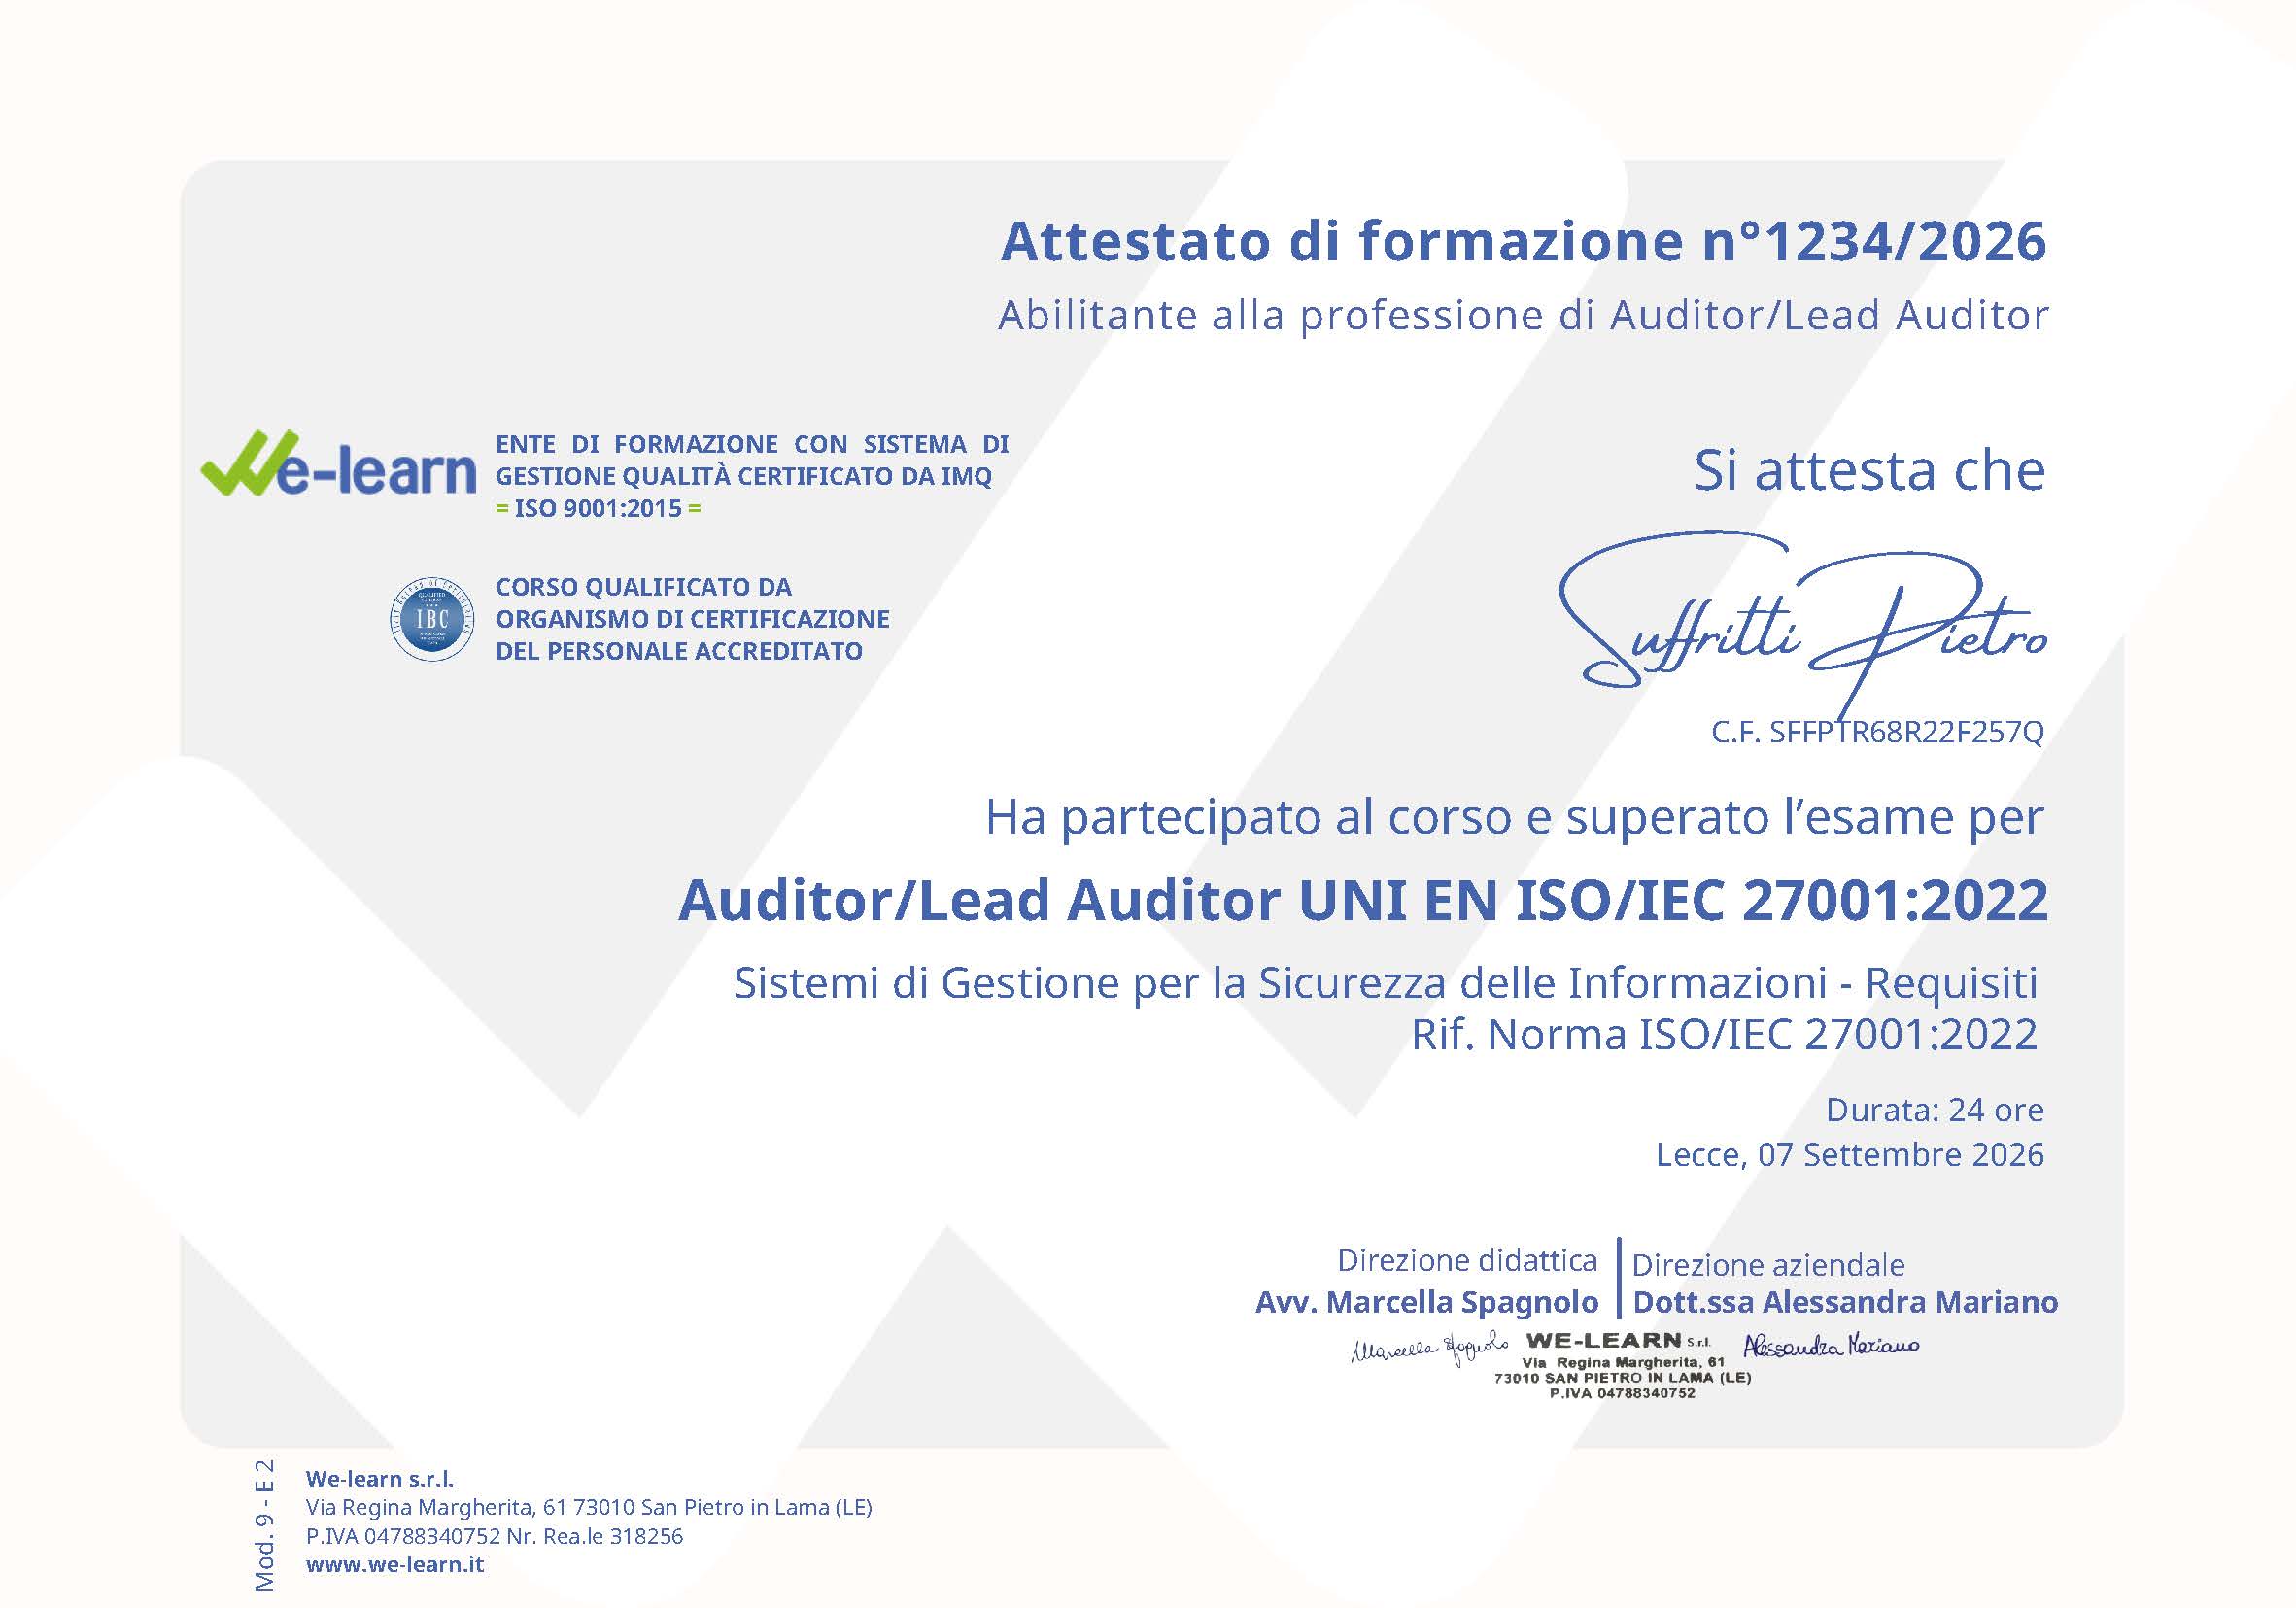
In Alchimie Digitali questo percorso è già avviato: dall'8 giugno 2026 l'azienda lavora con Complaion Srl per le certificazioni ISO 9001:2015 e ISO 27001:2022, con l'audit di certificazione previsto entro settembre 2026. In parallelo, il CEO Pietro Suffritti ha appena conseguito la certificazione personale di Auditor/Lead Auditor ISO/IEC 27001:2022, superando l'esame il 7 settembre 2026 presso We-Learn dopo aver completato il corso propedeutico di Tecniche di Audit UNI EN ISO 19011:2018 e UNI CEI EN ISO/IEC 17021-1:2015. Il prossimo passo sarà la certificazione Lead Auditor per la ISO 9001, un ulteriore presidio di competenza interna sugli audit di sicurezza delle informazioni e di qualità dei processi.

👉 Visualizza l'attestato Auditor/Lead Auditor ISO/IEC 27001:2022

👉 Leggi il percorso di certificazione ISO 9001 e ISO 27001 di Alchimie Digitali

Glossario rapido

Nel testo trovi alcuni termini tecnici con un tooltip esplicativo al passaggio del mouse o al tocco su mobile: Cyber Resilience ActIl primo regolamento europeo che impone requisiti orizzontali obbligatori di cybersicurezza per hardware, software e firmware con elementi digitali venduti nel mercato UE., SBOMSoftware Bill of Materials: l'elenco machine-readable dei componenti software di un prodotto, incluse le dipendenze open source, richiesto dall'Allegato I del CRA. e lead auditorProfessionista qualificato a condurre audit di certificazione su un sistema di gestione ISO, verificandone la conformità allo standard..

Domande frequenti sulle linee guida del Cyber Resilience Act

Le linee guida del 27 luglio 2026 sono obbligatorie?

No. Sono orientamenti non vincolanti pubblicati dalla Commissione europea ai sensi dell'articolo 26 del CRA. Solo la Corte di Giustizia dell'Unione Europea può fornire un'interpretazione autentica del regolamento, ma le autorità di vigilanza nazionali e gli organismi notificati le useranno come riferimento per una lettura uniforme.

Cosa cambia dall'11 settembre 2026?

Scatta l'obbligo, ex articolo 14 del Regolamento (UE) 2024/2847, di segnalare al CSIRT dello Stato membro e a ENISA le vulnerabilità attivamente sfruttate e gli incidenti gravi sui prodotti con elementi digitali già immessi sul mercato UE, con un primo allarme entro 24 ore dalla scoperta.

Il Cyber Resilience Act si applica anche alle PMI?

Sì. Le linee guida dedicano particolare attenzione a micro, piccole e medie imprese, perché il CRA si applica a chiunque produca, importi o distribuisca prodotti con elementi digitali nel mercato UE, indipendentemente dalle dimensioni dell'azienda.

Il CRA richiede una figura interna certificata come lead auditor?

No, il regolamento non lo prevede. Per i prodotti a rischio standard è richiesta l'autovalutazione del fabbricante, mentre per le categorie di prodotti importanti e critici interviene un organismo notificato esterno accreditato. Una competenza interna di audit certificata, come nel caso di Alchimie Digitali, resta comunque un valore aggiunto per gestire in modo strutturato la conformità a CRA, NIS2 e GDPR.

Le persone chiedono anche

Quali prodotti rientrano nel Cyber Resilience Act?

Prodotti hardware e software con elementi digitali destinati al mercato UE: dispositivi IoT, router, smart home, wearable, sistemi operativi, firewall, VPN, browser, antivirus e simili, oltre a componenti software integrati in macchinari e sistemi industriali.

Cosa succede a chi non rispetta gli obblighi del CRA?

Il regolamento prevede un sistema di sanzioni su più livelli di gravità, proporzionate al tipo di violazione, a carico di fabbricanti, importatori e distributori che non rispettano i requisiti essenziali o gli obblighi di segnalazione.

Qual è la differenza tra CRA e NIS2?

Il CRA riguarda la sicurezza dei prodotti con elementi digitali lungo tutto il ciclo di vita, mentre la NIS2 impone obblighi di gestione del rischio e notifica degli incidenti ai soggetti che operano in settori considerati critici. Le due normative sono complementari e spesso condividono gli stessi processi di gestione delle vulnerabilità.

Vuoi capire se la tua azienda è pronta per l'11 settembre 2026?

Il team di Alchimie Digitali affianca le imprese nella gestione delle vulnerabilità, nella compliance normativa e nel percorso verso le certificazioni ISO 9001 e ISO 27001.

Parliamone insieme
Condividi:

Trenitalia, Eataly, Consiglio d’Europa: una settimana di attacchi e cosa insegna alle aziende

Condividi:
trenitalia

Trenitalia, Eataly, Consiglio d'Europa: una settimana di attacchi e cosa insegna alle aziende

In pochi giorni tre organizzazioni molto diverse tra loro, i treni, la grande distribuzione alimentare e un'istituzione europea per i diritti umani, hanno comunicato di aver subito una violazione dei propri sistemi. Nessun settore è al riparo, e la vera differenza tra chi limita il danno e chi lo subisce fino in fondo si gioca prima dell'attacco, non dopo.

In breve: a giugno 2026 Trenitalia, Eataly e il Consiglio d'Europa hanno reso pubbliche tre violazioni distinte dei propri sistemi informatici, con dati anagrafici, di viaggio, di acquisto e in un caso anche sanitari e retributivi potenzialmente esposti. I casi mostrano tre approcci diversi alla gestione dell'incidente, dalla notifica tempestiva alla comunicazione ancora in corso di verifica, e confermano che la preparazione a un attacco conta quanto la sua gestione.

Tempo di lettura: 7 minuti · Trenitalia · Eataly · Consiglio d'Europa · Cosa hanno in comune · Come possiamo aiutarti · FAQ

Trenitalia: violati i dati di viaggio di alcuni passeggeri

Trenitalia ha comunicato ai clienti coinvolti un incidente di sicurezza informatica che ha portato a un accesso non autorizzato ad alcuni dati personali legati ai titoli di viaggio, causato secondo l'azienda da soggetti esterni non identificati. Tra le informazioni potenzialmente esposte figurano dati anagrafici, recapiti, dettagli del viaggio come tratta e orario, codice della carta fedeltà ed estremi del documento d'identità, mentre l'azienda ha escluso il coinvolgimento di credenziali di accesso e dati di pagamento. Trenitalia ha notificato l'accaduto al Garante per la Protezione dei Dati Personali e al CSIRT Italia, e ha presentato denuncia alla Procura della Repubblica di Roma.

Il punto critico: mesi tra l'attacco e la comunicazione

L'intrusione risalirebbe a ottobre 2025, mentre la comunicazione ai clienti è arrivata solo il 26 giugno 2026: un divario di diversi mesi che l'azienda attribuisce alla complessità delle verifiche tecniche necessarie per ricostruire con precisione gli accessi e identificare le persone coinvolte. Il rischio principale segnalato riguarda ora comunicazioni fraudolente e tentativi di spear phishing costruiti su dati di viaggio reali, che risultano più credibili proprio perché corretti.

Fonte: CyberSecItalia

Eataly: attacco all'e-commerce, dati anagrafici a rischio

Eataly ha subito un attacco informatico alla propria piattaforma e-commerce, notificando l'incidente sia al Garante che al CSIRT Italia ai sensi di GDPR e NIS2. Tra i dati potenzialmente esposti figurano dati anagrafici, codici fiscali, recapiti e storico degli acquisti, mentre le password sono risultate cifrate correttamente e non risulta un download effettivo dei dati. Ne avevamo già parlato in modo approfondito, con la timeline completa della risposta e le scadenze NIS2 2026 da tenere d'occhio, nell'articolo L'attacco a Eataly e la NIS2: cosa cambia per le aziende italiane.

Consiglio d'Europa: 297 GB di dati sottratti da ShinyHunters

Il gruppo estorsivo ShinyHunters ha rivendicato la violazione dei sistemi del Consiglio d'Europa, l'organizzazione con sede in Francia che riunisce 46 Stati membri, dichiarando di aver sottratto oltre 429.000 file per circa 297 gigabyte provenienti da risorse umane, Segretariato e Assemblea Parlamentare. Tra il materiale rivendicato figurerebbero quindici anni di buste paga di oltre diecimila dipendenti, curriculum, fascicoli personali e dati bancari, fiscali e sanitari. Il Consiglio d'Europa ha dichiarato di essere al lavoro per verificare l'accaduto, senza confermare pubblicamente l'entità del danno al momento della rivendicazione.

Il punto critico: uno zero-day che ha colpito oltre cento organizzazioni

Diversi esperti collegano l'attacco a una vulnerabilità zero-day nel software gestionale Oracle PeopleSoft, già sfruttata dallo stesso gruppo, secondo Mandiant identificato anche come UNC6240, per compromettere circa 300 istanze appartenenti a oltre cento organizzazioni nel mondo, in gran parte università. È un esempio diretto di come un singolo punto debole in una piattaforma enterprise molto diffusa possa trasformarsi in una campagna su larga scala prima ancora che il fornitore rilasci una patch ufficiale.

Fonte: Byte.it

I tre casi a colpo d'occhio

OrganizzazioneCosa è stato colpitoNotifica
TrenitaliaDati di viaggio e anagrafici dei passeggeriGarante Privacy e CSIRT Italia, denuncia in Procura
EatalyPiattaforma e-commerce, dati anagrafici e acquistiGarante Privacy e CSIRT Italia ai sensi di GDPR e NIS2
Consiglio d'EuropaSistemi HR e paghe, dati bancari e sanitariIndagine interna in corso, nessuna conferma pubblica al momento della rivendicazione

Cosa hanno in comune questi tre casi

Al di là del settore e della gravità, i tre episodi condividono un filo conduttore utile per qualunque azienda. Il primo è che i dati apparentemente secondari, come una tratta ferroviaria, uno storico di acquisti o una busta paga, sono in realtà tra i più preziosi per chi organizza truffe mirate, perché rendono credibile un messaggio fraudolento molto più di una password rubata. Il secondo è che la velocità della comunicazione fa la differenza tra un incidente gestito e uno che si trascina: Eataly ha comunicato entro pochi giorni, Trenitalia dopo mesi di verifiche tecniche, e proprio quel divario temporale è oggi al centro delle critiche più severe. Il terzo è che la catena di fornitura tecnologica resta un punto debole strutturale, come dimostra il caso del Consiglio d'Europa: una singola vulnerabilità su una piattaforma enterprise diffusa può trasformarsi in un incidente per oltre cento organizzazioni contemporaneamente, indipendentemente da quanto siano solide le loro difese interne.

Il risultato pratico è che NIS2 e GDPR non vanno più trattati come due adempimenti paralleli gestiti da uffici diversi, ma come un unico processo coordinato tra team tecnico, legale e privacy, capace di rispettare contemporaneamente i tempi di notifica al CSIRT Italia, entro 24 ore per la pre-notifica e 72 per la notifica completa, e quelli verso il Garante quando è coinvolta una violazione di dati personali.

Come possiamo aiutarti

La domanda utile, dopo aver letto tre casi come questi, non è se un incidente possa capitare, ma se la tua azienda saprebbe gestirlo con la stessa rapidità e trasparenza viste nei casi meglio gestiti. Un buon punto di partenza è il nostro Self-Assessment NIS2 gratuito, che restituisce un report preliminare con priorità di intervento senza salvare alcun dato sul server. Per chi ha bisogno di una valutazione più approfondita, inclusa la mappatura dei fornitori critici che, come nel caso PeopleSoft, possono trasformare un problema altrui nel proprio problema, c'è l'Audit NIS2 Preliminare, con analisi delle vulnerabilità, monitoraggio OSINT e Dark Web e un report finale con azioni correttive puntuali.

Domande frequenti

Perché aziende di settori così diversi vengono colpite nello stesso periodo?

Perché tutte gestiscono grandi volumi di dati personali facilmente monetizzabili, e gli attaccanti seguono le vulnerabilità disponibili più che un settore specifico: una piattaforma enterprise diffusa o un e-commerce mal protetto sono bersagli concreti indipendentemente dal comparto in cui opera l'azienda.

Perché i dati di viaggio o di acquisto sono pericolosi anche senza password rubate?

Perché permettono di costruire messaggi fraudolenti estremamente credibili facendo riferimento a eventi reali, come un viaggio effettivamente prenotato o un acquisto realmente effettuato, ed è proprio questa credibilità a rendere efficace lo spear phishing.

Quanto tempo può passare tra un attacco e la sua comunicazione ai clienti?

La normativa richiede di notificare senza ingiustificato ritardo, ma le verifiche tecniche per ricostruire con certezza chi sia stato coinvolto possono richiedere tempo: il caso Trenitalia mostra però che un divario di mesi tra l'evento e la comunicazione può diventare oggetto di critiche pubbliche e istituzionali, anche quando la normativa lo consente in casi di reale complessità accertativa.

Cosa può fare un'azienda per ridurre il rischio legato ai fornitori tecnologici?

Mappare i fornitori critici e le piattaforme enterprise utilizzate, verificarne gli standard di sicurezza e includere nei contratti obblighi chiari su notifica degli incidenti e diritto di audit, perché una vulnerabilità del fornitore può diventare un incidente proprio nel giro di poche ore.

Approfondisci su Alchimie Digitali

Fonti ufficiali della notizia: CyberSecItalia per il caso Trenitalia, Cybersecurity360 per il caso Eataly, e Byte.it per il caso Consiglio d'Europa.

Condividi:

L’attacco a Eataly e la NIS2: cosa cambia per le aziende italiane

Condividi:

L'attacco a Eataly e la NIS2: cosa cambia per le aziende italiane

L'attacco a Eataly e la NIS2: cosa cambia per le aziende italiane

A giugno Eataly ha subito un attacco al proprio e-commerce, con dati anagrafici, codici fiscali e storico acquisti tutti potenzialmente esposti: quello che vale la pena leggere però è come Eataly ha risposto, con notifica alle autorità entro i termini NIS2 e GDPR, comunicazione diretta ai clienti, logout forzato da tutti gli account e partner di cybersecurity attivati nelle ore successive. È esattamente il processo che la norma richiede, e vederlo applicato da un'azienda italiana concreta vale più di qualsiasi guida teorica. E se ti succedesse domani?

In breve: a giugno 2026 l'e-commerce di Eataly ha subito un attacco informatico che ha esposto potenzialmente dati anagrafici, codici fiscali, recapiti e storico acquisti dei clienti, mentre le password sono risultate cifrate e non risulta un download effettivo dei dati. L'azienda ha reagito con logout forzato da tutti gli account, notifica alle autorità entro i termini NIS2 e GDPR e comunicazione diretta ai clienti, un processo che la normativa richiede a ogni soggetto che gestisce dati di clienti online.

Tempo di lettura: 6 minuti · Cosa è successo · Il processo applicato · Scadenze NIS2 · Come possiamo aiutarti · Cosa impariamo · FAQ

Cosa è successo

Eataly ha subito un attacco informatico alla propria piattaforma e-commerce e ha prontamente notificato l'incidente alle autorità competenti e ai clienti, in conformità con il GDPR e la direttiva NIS2, che classifica la distribuzione alimentare come settore critico e impone standard rigorosi nella gestione della sicurezza. Tra i dati potenzialmente a rischio figurano dati anagrafici, codici fiscali, recapiti e storico degli acquisti, mentre le password sono risultate cifrate correttamente e non vi è alcuna evidenza di download dei dati sensibili. Gli utenti registrati sono stati avvisati via email riguardo al potenziale rischio di phishing.

Dati a rischio e dati al sicuro, in sintesi

CosaStato
Dati anagrafici, codici fiscali, recapitiPotenzialmente esposti
Storico degli acquistiPotenzialmente esposto
PasswordCifrate correttamente
Dati delle carte di pagamentoNon memorizzati da Eataly, quindi non coinvolti
Download effettivo dei datiNessuna evidenza al momento della comunicazione

Il processo che la norma richiede, applicato

Quello che rende questo caso un riferimento concreto, più che un ennesimo allarme, è la sequenza delle azioni messe in campo nelle ore successive alla scoperta dell'attacco.

1. RilevamentoIndividuazione dell'intrusione sull'infrastruttura e-commerce
2. ContenimentoLogout forzato da tutti gli account attivi
3. Verifica tecnicaPartner di cybersecurity attivati per le analisi
4. NotificaComunicazione alle autorità nei termini NIS2 e GDPR
5. TrasparenzaComunicazione diretta e tempestiva ai clienti

È lo stesso schema che molte aziende hanno sulla carta, in un piano di risposta agli incidenti che nessuno ha mai davvero testato: vederlo eseguito da un'azienda italiana riconoscibile, con tempi e passaggi verificabili, vale più di qualsiasi guida teorica sull'argomento.

Le scadenze NIS2 2026 da tenere d'occhio

Il caso Eataly arriva in un momento in cui il calendario NIS2 per i soggetti italiani è già scandito da adempimenti precisi e non prorogabili verso l'ACN, come raccontiamo nell'articolo NIS2 2026: cosa cambia davvero con i nuovi adempimenti ACN e nell'approfondimento sulla categorizzazione ACN del 30 giugno 2026.

ScadenzaAdempimento
31 maggio 2026Designazione del sostituto punto di contatto e aggiornamento dati sul Portale ACN
30 giugno 2026Categorizzazione di attività e servizi nelle 10 macro-aree ACN, finestra non prorogabile
31 ottobre 2026Completamento adozione delle misure di sicurezza di base
31 dicembre 2026Designazione del referente CSIRT
1 gennaio 2027Obbligo di notifica incidenti pienamente operativo

Perché riguarda anche te

La distribuzione alimentare rientra tra i settori indicati come critici dall'allegato II della direttiva NIS2, quindi soggetti a obblighi rafforzati di gestione del rischio e di notifica degli incidenti, ma la logica della norma non si ferma a un elenco di settori: chiunque gestisca dati di clienti, un e-commerce o un'infrastruttura digitale minimamente esposta dovrebbe interrogarsi sulla propria capacità di reagire con la stessa rapidità e trasparenza dimostrata in questo caso.

Cosa può fare Alchimie Digitali per te

La conformità alla NIS2 non si costruisce nei giorni immediatamente successivi a un incidente, ma nella preparazione che li precede, e per questo affianchiamo le aziende con strumenti concreti e non solo documentali. Un buon punto di partenza è il nostro Self-Assessment NIS2 gratuito, che restituisce un report preliminare con score di conformità e priorità di intervento senza salvare alcun dato sul server. Per chi ha bisogno di una valutazione più approfondita c'è l'Audit NIS2 Preliminare, che unisce analisi delle vulnerabilità, revisione dei processi di sicurezza, monitoraggio OSINT e Dark Web e un report finale con azioni correttive puntuali.

Se ti stai chiedendo cosa succederebbe alla tua azienda in un caso simile, o se il tuo piano di risposta agli incidenti esiste solo su carta, è probabilmente il momento giusto per verificarlo prima che sia un attacco a farlo per te.

Cosa impariamo da Eataly

Al di là del singolo incidente, ci sono almeno tre lezioni che restano valide per qualunque azienda gestisca un e-commerce o dati di clienti online. La prima è che il tempo di reazione conta quanto la reazione stessa: Eataly ha bloccato gli accessi con il logout forzato nelle ore immediatamente successive alla scoperta, non giorni dopo, ed è proprio quella rapidità a limitare i danni quando un incidente è ancora in corso. La seconda è che la trasparenza verso i clienti non è un rischio reputazionale ma il contrario: comunicare cosa è successo, cosa è a rischio e cosa è al sicuro, come nel caso delle password rimaste cifrate, costruisce fiducia molto più di un silenzio che poi qualcun altro romperebbe al posto tuo. La terza è che avere già un partner di cybersecurity attivabile in poche ore fa la differenza tra una gestione ordinata e una improvvisata, perché le verifiche tecniche approfondite non si possono organizzare da zero nel momento stesso in cui si scopre l'attacco.

Il punto in comune tra queste tre lezioni è che nessuna si costruisce durante l'emergenza: il logout forzato presuppone un'infrastruttura pronta a farlo, la comunicazione trasparente presuppone un protocollo già scritto e approvato, e il partner di cybersecurity presuppone un rapporto già attivo prima che serva. È esattamente il motivo per cui la NIS2 chiede di prepararsi prima, e non di improvvisare dopo.

Domande frequenti

La NIS2 riguarda solo le grandi aziende?

No: la direttiva individua settori critici e importanti in base all'attività svolta, non solo alla dimensione dell'impresa, e diverse PMI che operano in filiere critiche o come fornitori di aziende soggette a NIS2 si trovano comunque a doverne rispettare i requisiti, anche indirettamente.

Cosa impone concretamente la NIS2 in caso di incidente?

Richiede tempi di notifica precisi alle autorità competenti, una gestione strutturata del rischio informatico e misure di sicurezza proporzionate alla criticità dei processi coinvolti, oltre a una comunicazione trasparente verso gli interessati quando il rischio per i loro diritti è elevato.

Da dove si comincia se non si ha ancora un piano di risposta agli incidenti?

Dalla mappatura di ciò che l'azienda gestisce digitalmente e dalla classificazione del rischio associato, per poi costruire un piano che sia realistico e testato e non un documento pensato solo per un audit, partendo magari da un self-assessment iniziale.

Quanto tempo hanno le aziende per notificare un incidente secondo la NIS2?

Il decreto prevede una pre-notifica entro 24 ore da quando si ha evidenza dell'incidente significativo, una notifica completa entro 72 ore con una prima valutazione di gravità e impatto, e una relazione finale entro un mese dalla notifica, salvo aggiornamenti mensili se la gestione resta aperta più a lungo.

NIS2 e GDPR impongono la stessa notifica?

No, sono obblighi distinti che spesso corrono in parallelo: la NIS2 riguarda la notifica al CSIRT Italia degli incidenti che impattano la continuità dei servizi, mentre il GDPR impone la notifica al Garante Privacy quando c'è una violazione di dati personali, e le due comunicazioni vanno tenute coerenti tra loro pur seguendo canali e finalità diverse.

Cosa rischia un'azienda che non rispetta gli obblighi NIS2?

Oltre alle sanzioni amministrative previste dal decreto, la mancata adozione di un piano di gestione degli incidenti espone l'azienda a un danno reputazionale immediato e a una gestione disordinata proprio nelle ore in cui servirebbe la massima lucidità, come dimostra la differenza tra chi ha un processo già rodato e chi lo improvvisa durante la crisi.

Approfondisci su Alchimie Digitali

Fonte ufficiale della notizia: Cybersecurity360.

Condividi: